
 #1
Outils pour la blue team, la sécurité défensive et la protection contre les menaces.
Recommandé par Kitploit
 tuskira/ai-agent-gateway
Passerelle open source qui sécurise, gouverne et observe les appels d'outils MCP et le trafic LLM des agents IA, avec authentification par clé API et…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
Cadre OWASP recensant les 10 principaux risques de sécurité dans les infrastructures de neocloud et de centres de données d'IA, couvrant le matériel,…
 oscerd/cve-2026-88789
Preuve de concept exécutable reproduisant la CVE-2026-88789, démontrant XXE et SSRF dans Apache Camel Quarkus camel-quarkus-support-xalan via le XSLT…
 0xblackash/cve-2026-73570
Avis et conseils de détection pour CVE-2026-73570, une injection de commande OS non authentifiée dans le traitement des notifications SNMP de Zimbra…
 r41n3rzuf477/ps-ppl-bypass
Process Explorer contournement PPL par pilote vulnérable
 stillbigjosh/kube-reaper
Analyse les clusters Kubernetes depuis n'importe quelle identité, signale les permissions dangereuses et les enchaîne en chemins d'escalade…
 splinters-io/blinder
Proxy inverse aveugle au contenu pour l'analyse de sécurité protégée contre l'exposition
 liuz233/harde
Code de recherche pour HARDE, un harnais d'agent qui sonde et optimise de manière adaptative les composants pour la détection des risques à…
 foxboron/attezt
Un serveur CA TPM device-attest-01 open source
 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
 facebookresearch/meta_secalign
LLM à poids ouverts et code d'entraînement/évaluation pour se défendre contre les attaques par injection de prompt, avec des benchmarks pour la…
 0xc4rc3l/cve-2026-34990-poc
PoC Python reproduisant la faille d’imprimante locale de CUPS 2.4.16 : capture le jeton d’authentification Local via un point de terminaison IPP…
 bara-almustafa/cve-2026-34990-poc
CVE-2026-34990 — CUPS <= 2.4.16 Élévation de privilèges locale
 0xblackash/cve-2026-72018
Analyse technique de CVE-2026-72018, une écriture hors limites dans le noyau Linux au sein de la boucle locale DIBS/ISM, couvrant la cause racine,…
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…
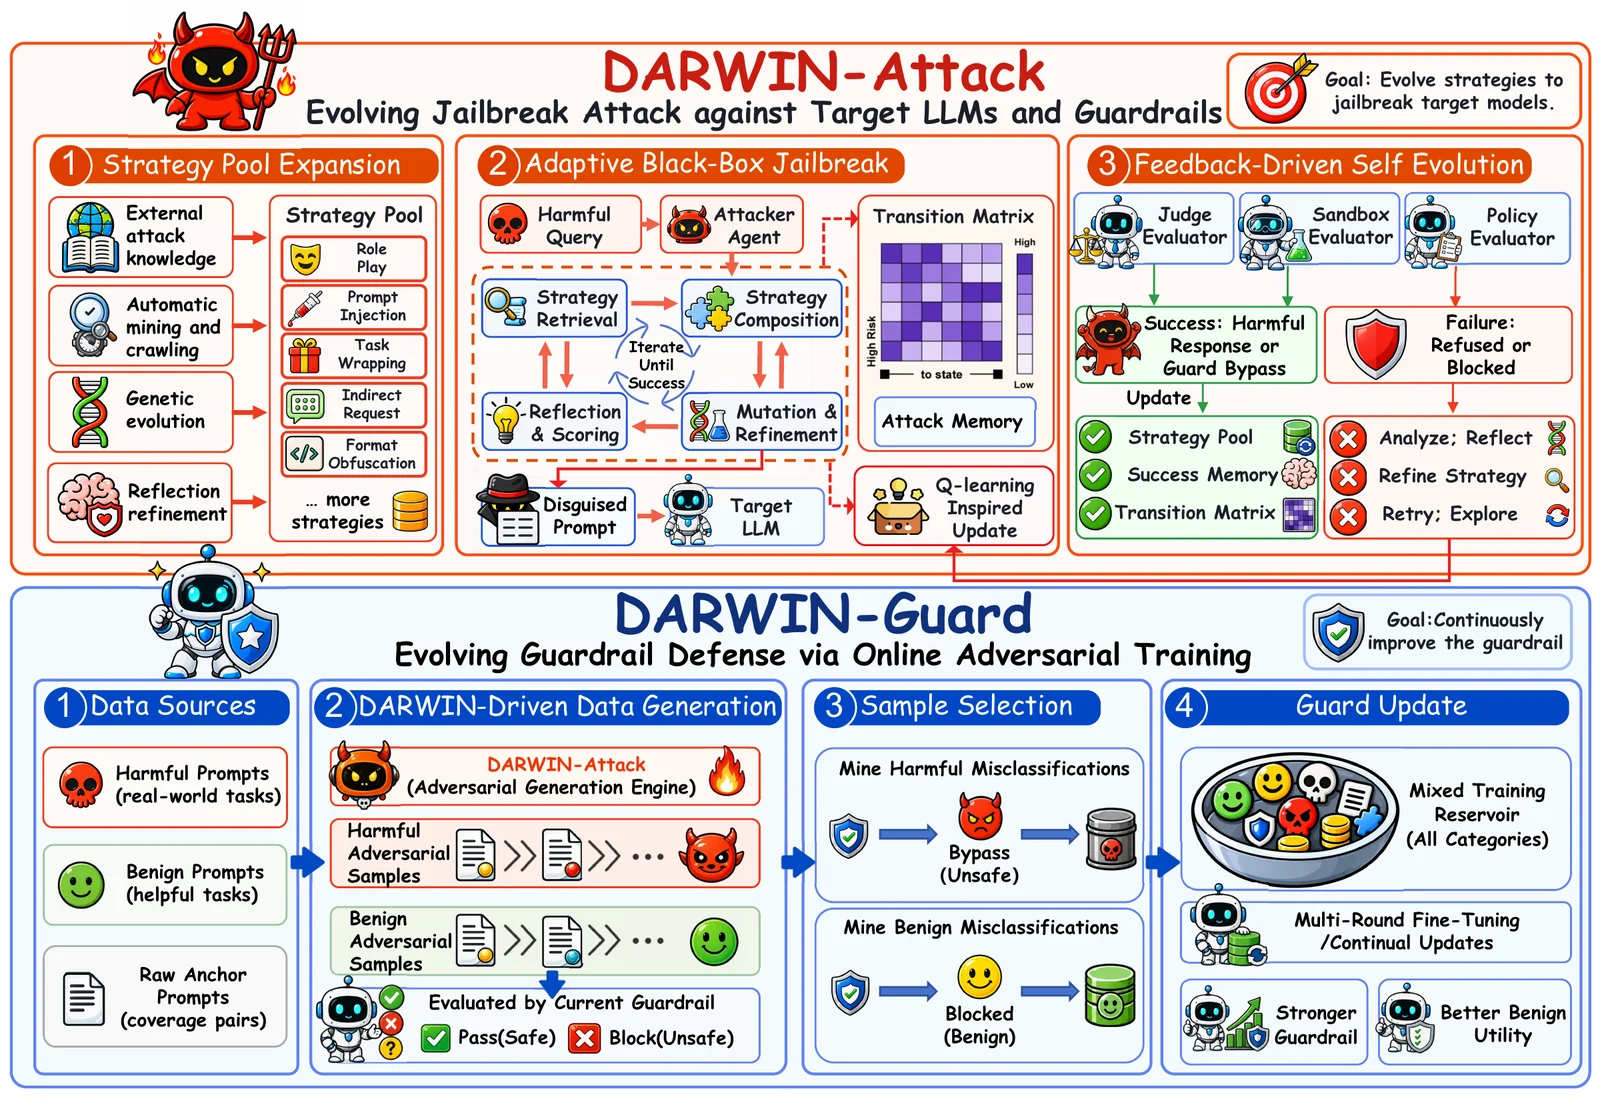 zju-llm-safety/darwin
Framework évolutionniste de jailbreak et de garde-fous pour LLM qui développe un pool de stratégies réutilisables via mutation génétique, sélection…
 gmh5225/hooktools
Injecteur basique pour analyser le comportement des malwares furtifs








