

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-21962 — Avis pour CVE-2026-21962, un contournement d'authentification critique non authentifié dans Oracle HTTP Server et les plug-ins proxy WebLogic, avec les versions affectées, les indicateurs de détection et les recommandations d'atténuation. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-21962
Outils DéfensifsAnalyse des VulnérabilitésSécurité WebRenseignement sur les MenacesAuthentification
GitHubashrafzaryouh/cve-2026-21962

CVE-2026-21962

Avis pour CVE-2026-21962, un contournement d'authentification critique non authentifié dans Oracle HTTP Server et les plug-ins proxy WebLogic, avec les versions affectées, les indicateurs de détection et les recommandations d'atténuation.

Partager
Voir le dépôt
21il y a 6 moisPas encore vérifié

🚨 CVE-2026-21962 - Vulnérabilité critique de contournement d'authentification

Oracle_logo svg

CVE Severity CVSS Attack Vector Privileges User Interaction

🧾 Résumé

🔥 Une vulnérabilité de sévérité maximale (10.0) permettant un accès distant non authentifié aux systèmes d'intergiciel Oracle.


CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)


🧠 Analyse technique

- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources

⚡ Aucune connexion requise — l'attaquant interagit directement avec les services exposés.
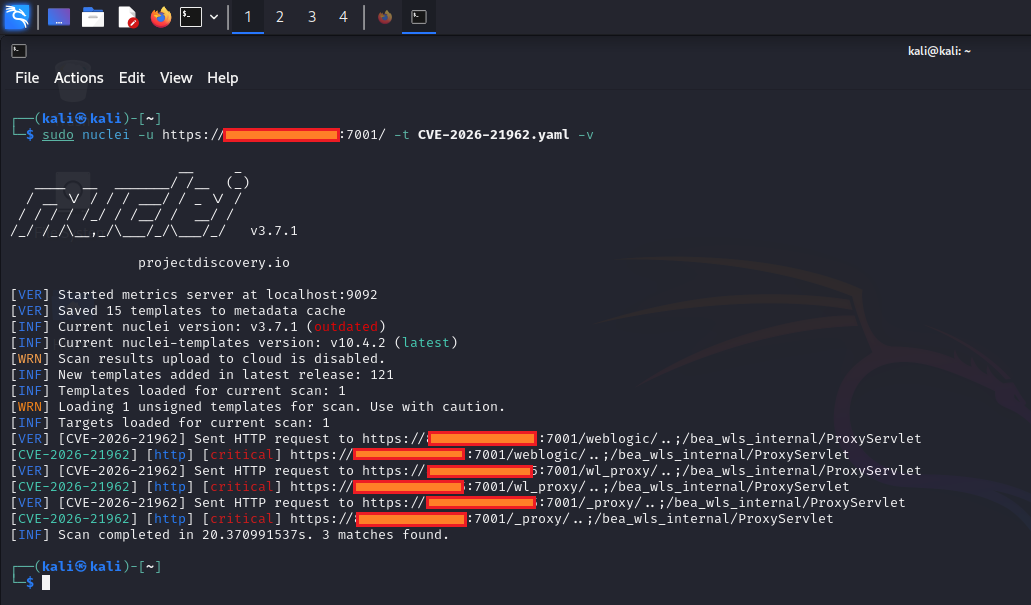
CVE-2026-21962

⚠️ Impact

+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services

🌐 Profil d'attaque

AttributValeur
🌍 VecteurRéseau
⚙️ ComplexitéFaible
❌ Privilèges requisAucun
👤 Interaction utilisateurAucune
🔄 PortéeModifiée

📦 Systèmes affectés

📂 Cliquez pour développer

🖥️ Oracle HTTP Server

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

🔌 WebLogic Proxy Plug-in

Apache

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

IIS

  • 12.2.1.4.0

🛡️ Stratégie d'atténuation

✅ Correctif principal

+ Apply latest Oracle Critical Patch Update (Jan 2026)

🧯 Défense en profondeur

# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections

🔍 Indicateurs de détection

+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses

📊 Matrice des risques

FacteurÉvaluation
🔥 SévéritéCRITIQUE
⚡ ExploitabilitéÉLEVÉE
💥 ImpactMAXIMAL

🧬 Caractéristiques de l'exploit

Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low

⚡ TL;DR

🚨 Les systèmes exposés sur Internet sont immédiatement à risque. 🔓 L'authentification peut être totalement contournée. 🛠️ Appliquez le correctif immédiatement ou isolez les services affectés.


🧩 Flux visuel de la menace

[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]

🏁 Note finale

- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





