
Avis et analyse sur CVE-2026-20079, un contournement d'authentification critique dans Cisco Secure Firewall Management Center permettant une RCE root non authentifiée, avec les versions affectées et les mesures d'atténuation.

Contournement d'authentification critique menant à une RCE root dans Cisco Secure Firewall Management Center


CVE-2026-20079 est une vulnérabilité critique dans l'interface web du logiciel Cisco Secure Firewall Management Center (FMC).
Un attaquant distant non authentifié peut contourner l'authentification et exécuter des scripts arbitraires avec les privilèges root sur le système d'exploitation sous-jacent.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:HCause racine : Un processus système incorrectement configuré, créé au démarrage, qui permet à des requêtes HTTP forgées de contourner l'authentification.
Cette vulnérabilité affecte le plan de gestion de l'infrastructure de pare-feu sur site de Cisco, ce qui la rend extrêmement dangereuse en environnement de production.
Vulnérables :
Non affectés :
Cisco a publié des correctifs. Consultez l'avis officiel pour connaître les versions corrigées exactes par branche.
Recommandation : effectuez la mise à niveau vers la dernière version corrigée dès que possible.
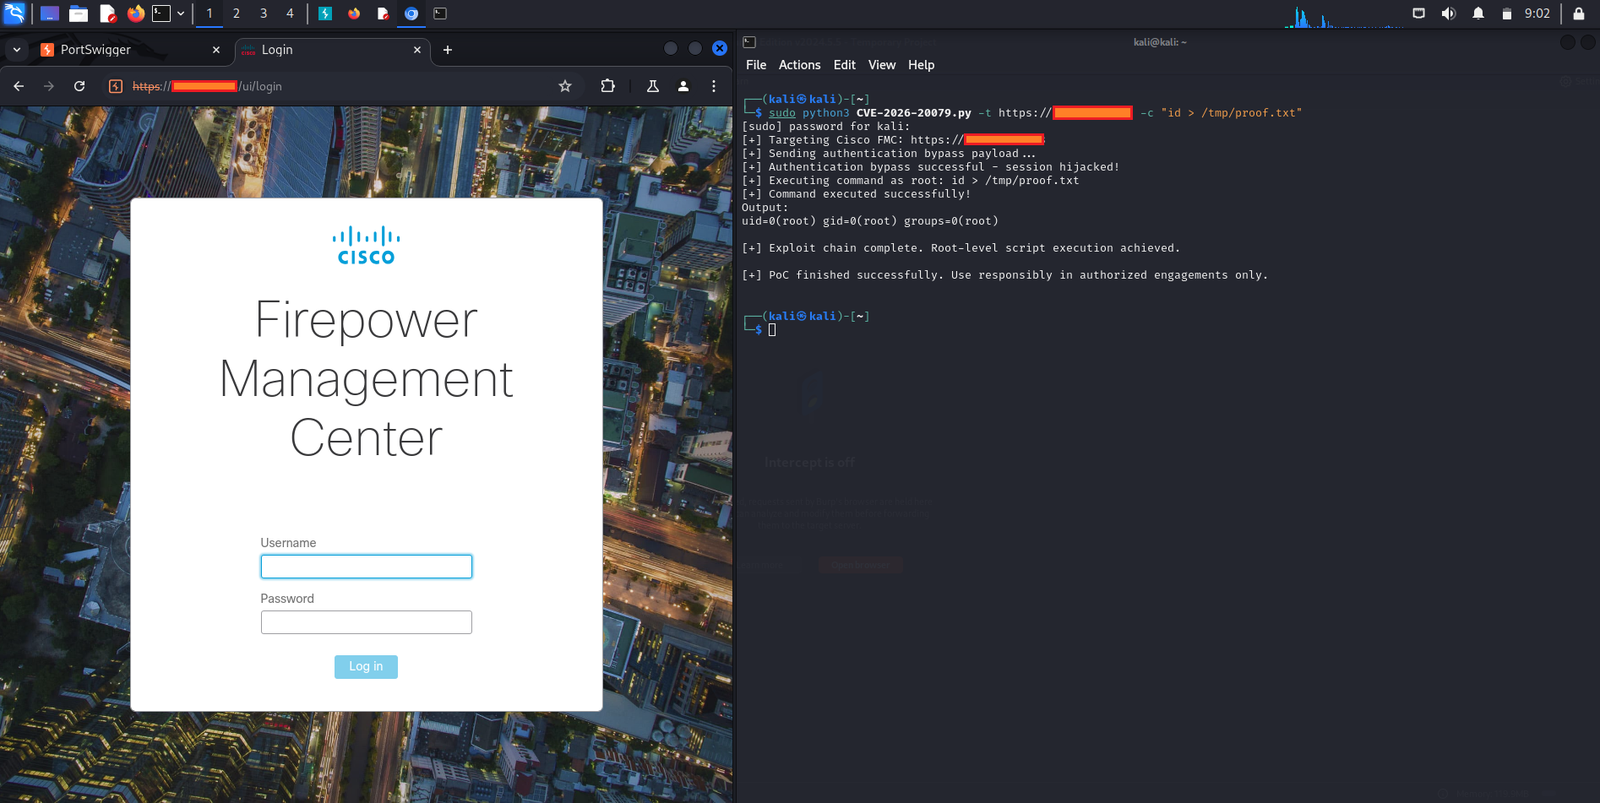
Les attaquants peuvent exploiter cette vulnérabilité en envoyant des requêtes HTTP spécialement forgées à l'interface web du FMC. La faille provient d'un processus de démarrage mal configuré qui crée un chemin d'authentification alternatif, permettant l'exécution non authentifiée de scripts en tant que root.
Des exploits publics de type Proof-of-Concept (PoC) ont fait surface peu après la divulgation.
Avis de sécurité officiel de Cisco : https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2








