

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-21643
Outils DéfensifsAnalyse des VulnérabilitésExploitationSécurité WebRenseignement sur les MenacesSécurité des Bases de Données
GitHubashrafzaryouh/cve-2026-21643

CVE-2026-21643

Partager

Dépôt d'avis documentant CVE-2026-21643, une injection SQL pré-authentification dans l'interface d'administration de FortiClientEMS 7.4.4, avec les versions affectées, les détails CVSS et les recommandations de remédiation.

Voir le dépôt
187il y a 7 moisPas encore vérifié

🚨 CVE-2026-21643 « FortiGhost » : SQLi pré-authentification avec RCE dans FortiClientEMS

bfx25_Blog-Forticlient-CVE-2026-21643-F

Critical CVSS Fortinet Published

Injection SQL non authentifiée dans FortiClientEMS 7.4.4
Exécution de code à distance potentielle via des requêtes HTTP forgées vers l'interface d'administration


📋 Vue d'ensemble

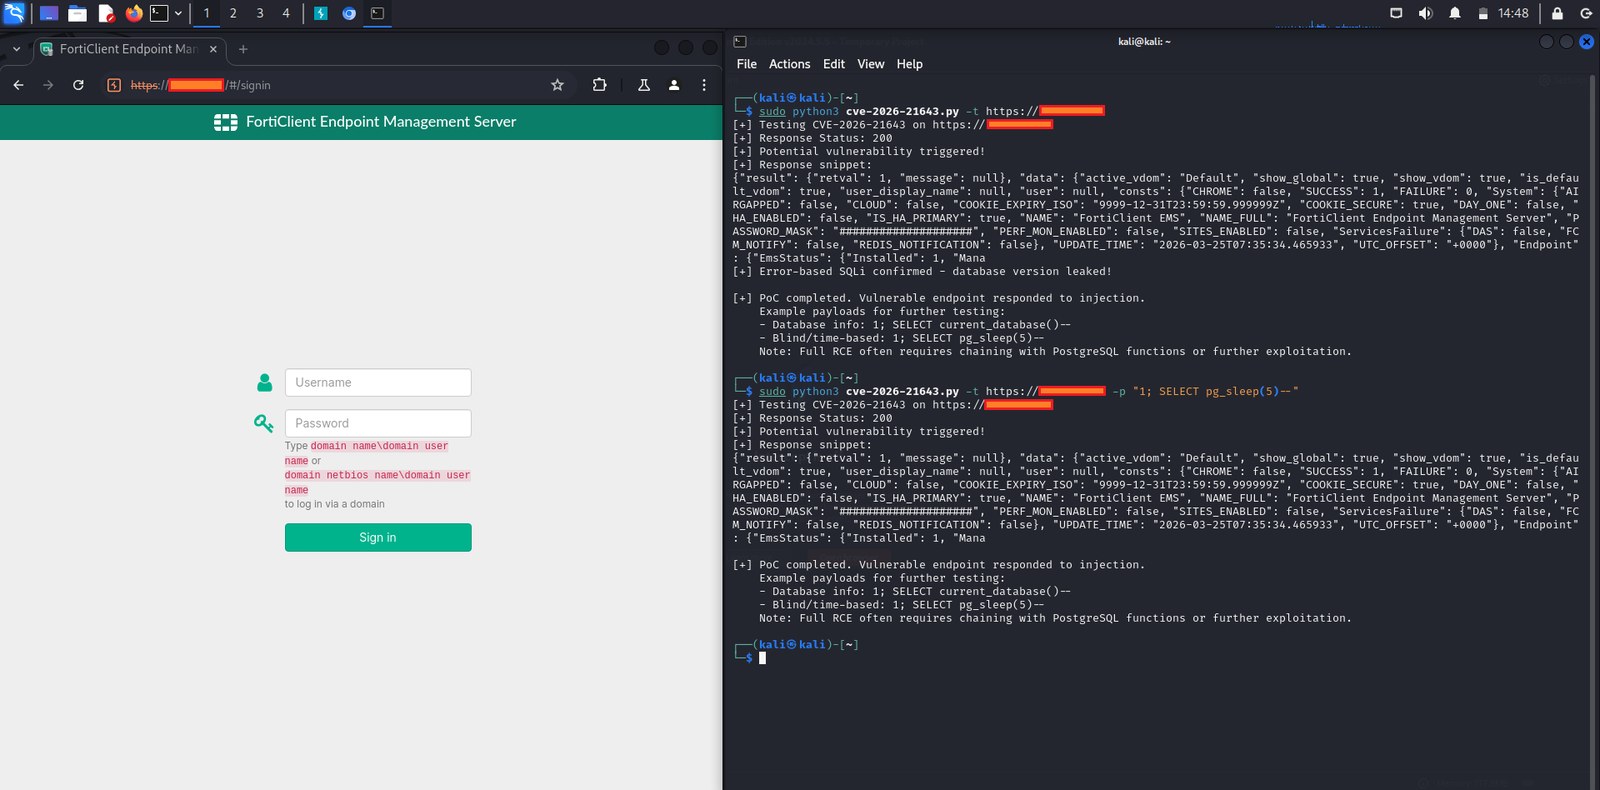
CVE-2026-21643 est une vulnérabilité critique d'injection SQL (CWE-89) affectant Fortinet FortiClient Endpoint Management Server (FortiClientEMS) version 7.4.4 uniquement.

Un attaquant distant non authentifié peut envoyer des requêtes HTTP spécialement forgées à l'interface d'administration web (GUI) et exécuter des commandes SQL non autorisées. Cela peut conduire à une compromission totale du système, y compris l'exécution de code arbitraire sur le serveur.

Risque principal : La vulnérabilité est pré-authentification, ce qui fait de toute instance FortiClientEMS exposée sur Internet ou accessible une cible de grande valeur.

🔍 Détails techniques

cve-2026-21643
  • ID CVE : CVE-2026-21643
  • IR Fortinet : FG-IR-25-1142
  • Gravité : Critique
  • Score CVSS v3.1 : 9.1 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
  • Type de vulnérabilité : Neutralisation incorrecte d'éléments spéciaux utilisés dans une commande SQL (Injection SQL)
  • Composant affecté : Interface web d'administration (GUI)
  • Vecteur d'attaque : À distance, via des requêtes HTTP spécialement forgées (impliquant, selon les rapports, l'en-tête Site dans les configurations multi-tenant et des points de terminaison comme /api/v1/init_consts)
  • Authentification requise : Aucune
  • Interaction utilisateur : Aucune
  • Exploitation publique connue : Non (à la date de mars 2026)
  • Découverte par : En interne chez Fortinet (Gwendal Guégniaud, équipe Product Security)

📊 Versions affectées

ProduitVersionStatutCorrigé dans
FortiClientEMS7.4.4AffectéeMise à niveau vers 7.4.5+
FortiClientEMS7.4.xUniquement 7.4.47.4.5 ou ultérieure
FortiClientEMS7.2.xNon affectée-
FortiClientEMS8.0.xNon affectée-
FortiClientEMS CloudToutesNon affectée-

✅ Remédiation

Action urgente recommandée :

  1. Mettre à niveau immédiatement vers FortiClientEMS 7.4.5 ou toute version plus récente (y compris la branche 8.0).
  2. Restreindre l'accès à l'interface d'administration :
    • La placer derrière un VPN, un pare-feu ou une solution zero-trust.
    • Éviter d'exposer directement l'interface web EMS sur Internet.
  3. Surveiller les journaux pour détecter les requêtes suspectes vers les points de terminaison d'administration (par exemple, impliquant l'en-tête Site ou des motifs d'injection SQL basée sur les erreurs).
  4. Appliquer les signatures IPS FortiGuard si disponibles pour une protection supplémentaire.

Avis officiel Fortinet :
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142


🛡️ Atténuation et bonnes pratiques

  • Priorité de correctif : Élevée — à traiter comme une urgence en raison de sa nature pré-authentification.
  • Si le correctif ne peut pas être appliqué immédiatement, bloquer l'accès externe à l'interface de gestion EMS.
  • Examiner les configurations multi-tenant (plus exposées en raison du traitement de l'en-tête Site).
  • Activer la journalisation détaillée et surveiller les fuites d'erreurs de base de données.
  • Analyser régulièrement votre environnement à la recherche d'instances FortiClientEMS exposées.

Remarque : La faille a été introduite lors d'une refonte du middleware dans la version 7.4.4 liée à la prise en charge du multi-tenant et a été corrigée silencieusement dans la version 7.4.5.


📚 Références et lectures complémentaires

  • NVD - CVE-2026-21643
  • Avis PSIRT Fortinet FG-IR-25-1142
  • Analyse d'Arctic Wolf
  • Couverture de The Hacker News
  • Qualys ThreatPROTECT
  • Base de données des vulnérabilités SentinelOne

📌 Avertissement

Ce dépôt est maintenu à des fins de sécurité défensive, de sensibilisation et d'information uniquement. Consultez toujours l'avis officiel de Fortinet pour obtenir les recommandations les plus précises et les plus à jour.

Aucun exploit public n'est inclus ici.


⭐ Mettez une étoile à ce dépôt s'il vous a aidé à rester en sécurité !
🛠️ Les contributions, corrections ou IOC supplémentaires sont les bienvenus via des Pull Requests.

Dernière mise à jour : mars 2026

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Pas encore de données de popularité.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →