

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-20131 — Outil de détection sécurisé pour CVE-2026-20131, une RCE par désérialisation Java avant authentification dans Cisco Secure Firewall Management Center, avec fingerprinting FMC et vérification des bannières de version. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-20131
Outils DéfensifsReconnaissanceScanners de VulnérabilitésScanners de Vulnérabilités WebExploitation
GitHubashrafzaryouh/cve-2026-20131

CVE-2026-20131

Outil de détection sécurisé pour CVE-2026-20131, une RCE par désérialisation Java avant authentification dans Cisco Secure Firewall Management Center, avec fingerprinting FMC et vérification des bannières de version.

Partager
Voir le dépôt
il y a 6 moisPas encore vérifié

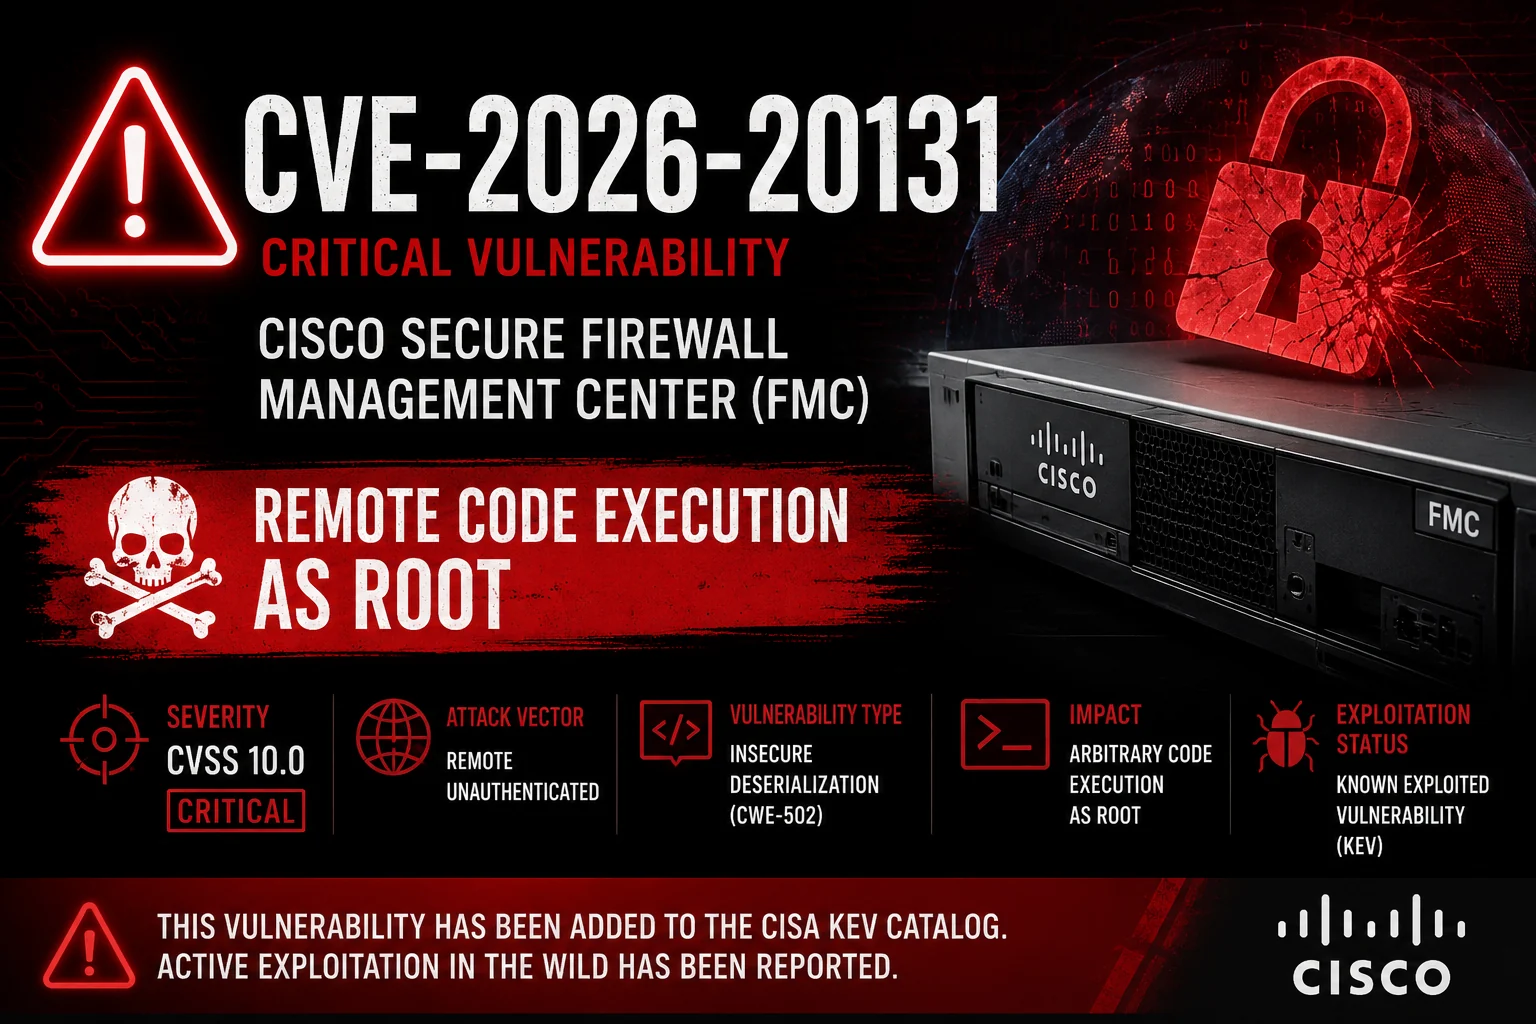
🚨 CVE-2026-20131 | RCE critique dans Cisco FMC

ChatGPT Image May 10, 2026, 03_09_44 PM

Exécution de code à distance non authentifiée dans Cisco Secure Firewall Management Center

Severity CVSS Exploited Type Python

📌 Aperçu

Une vulnérabilité critique de désérialisation Java avant authentification permettant à des attaquants distants d'obtenir une exécution de code au niveau root sur les appliances Cisco FMC.


Informations clés

AttributDétails
GravitéCritique
Score CVSS10.0
Type de vulnérabilitéDésérialisation Java
Exploitée dans la natureOui (campagnes de rançongiciels)
Correctif disponibleOui

✨ Vérificateur de vulnérabilité sécurisé

Un outil de détection beau, sûr et fiable pour CVE-2026-20131.
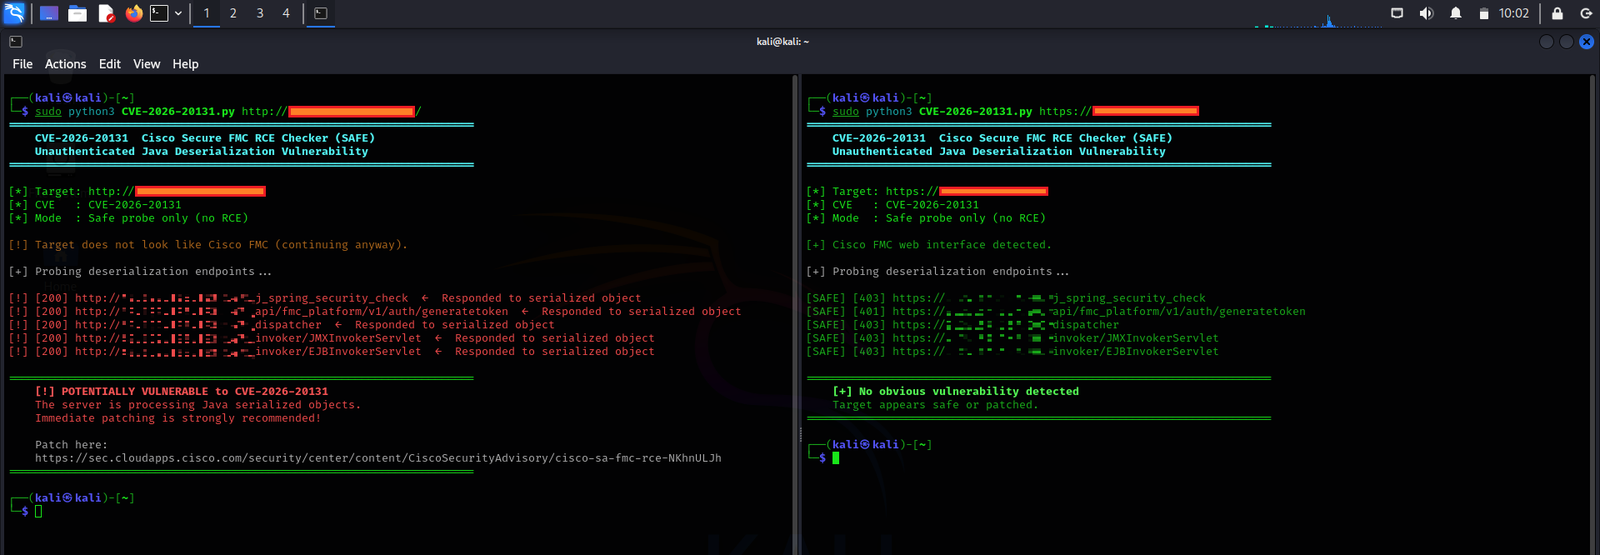
📸 Démo

CVE-2026-20131

Fonctionnalités

  • Sortie terminal moderne avec code couleur
  • Empreinte FMC intelligente (réduit les faux positifs)
  • Repli automatique HTTP → HTTPS
  • Détection de la bannière de version
  • Design propre et professionnel

Installation et utilisation

git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com

🛡️ Atténuation et correctifs

🚨 Action immédiate requise

Correctif officiel : mettre à niveau vers la dernière version corrigée de Cisco Secure Firewall Management Center.

Avis de sécurité Cisco →


📋 Versions affectées

  • Cisco FMC 6.4.x → 10.0.x (consultez l'avis pour les builds exacts)
  • Cisco Security Cloud Control (SCC) - Corrigé via maintenance

⚠️ Avertissement légal

Ce dépôt est destiné uniquement à des fins éducatives et de tests de sécurité autorisés.

Le scan ou l'exploitation non autorisés de systèmes sans permission explicite est illégal.


Fait avec ❤️ pour la communauté de la cybersécurité

Star ⭐ si vous trouvez cela utile !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





