
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
 secrary/drsemu
DrSemu - Outil de détection et classification de malwares en sandbox basé sur le comportement dynamique
 infobyte/cve-2022-27255
Analyse automatisée de firmware et kit d'exploitation pour CVE-2022-27255, un dépassement de tampon SIP ALG du SDK eCos de Realtek affectant 30…
 notrequiem/antidbg
Une bibliothèque anti-débogage en espace utilisateur C/C++ furtive et entièrement basée sur des appels système pour Windows, conçue pour protéger les…
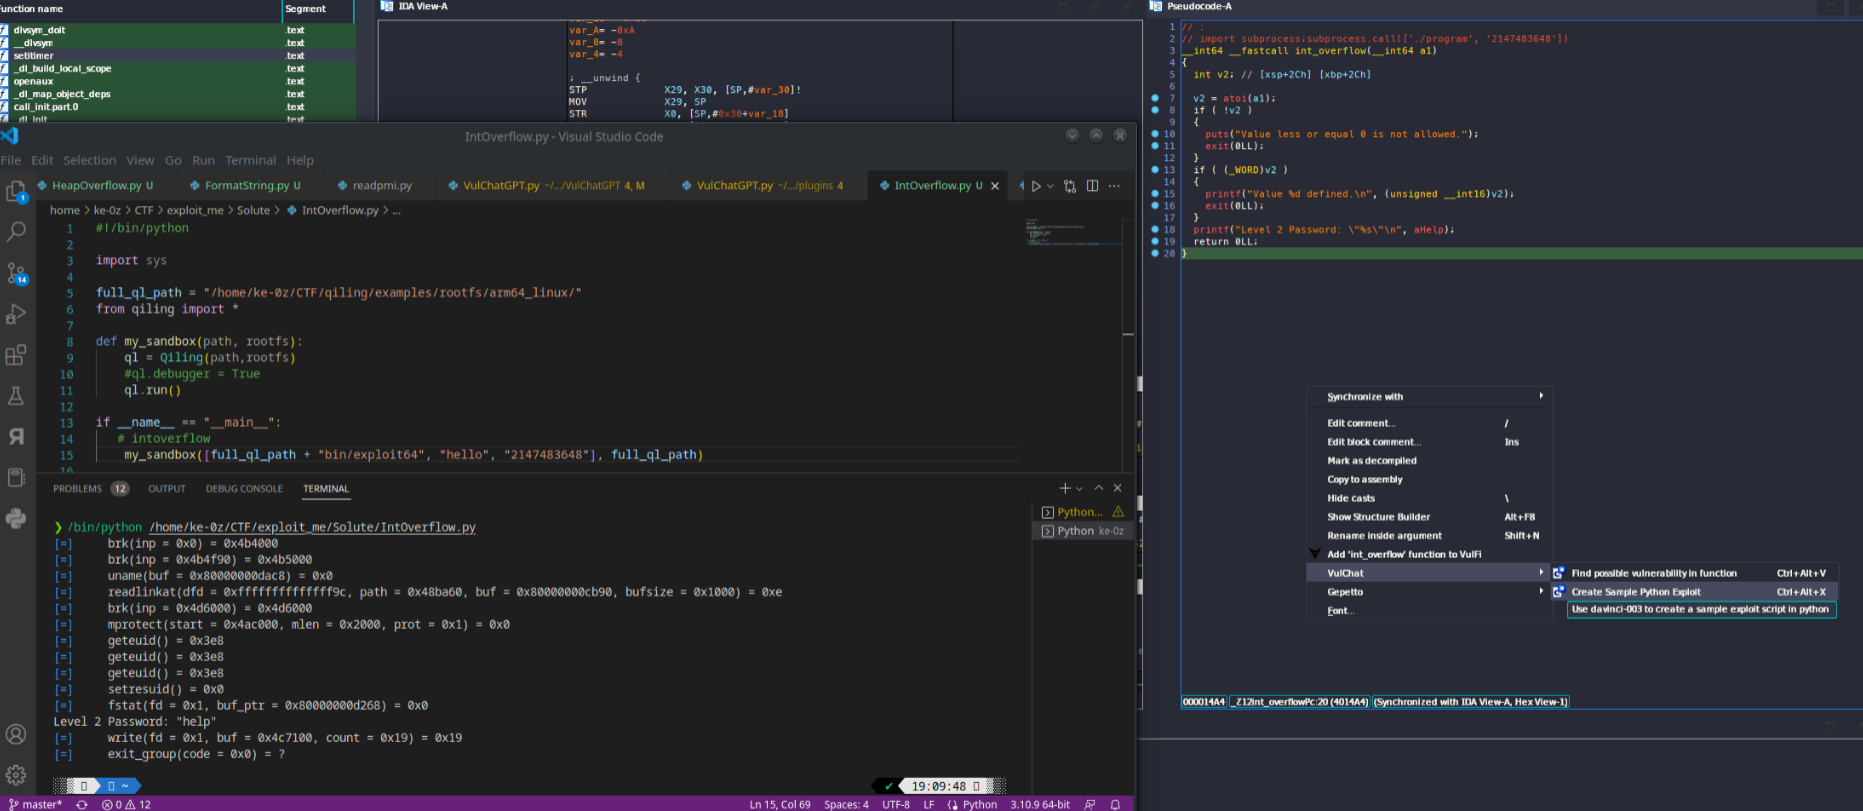 ke0z/binaivulhunter
Utilisez le décompilateur IDA PRO HexRays avec OpenAI(ChatGPT) pour trouver d'éventuelles vulnérabilités dans les binaires
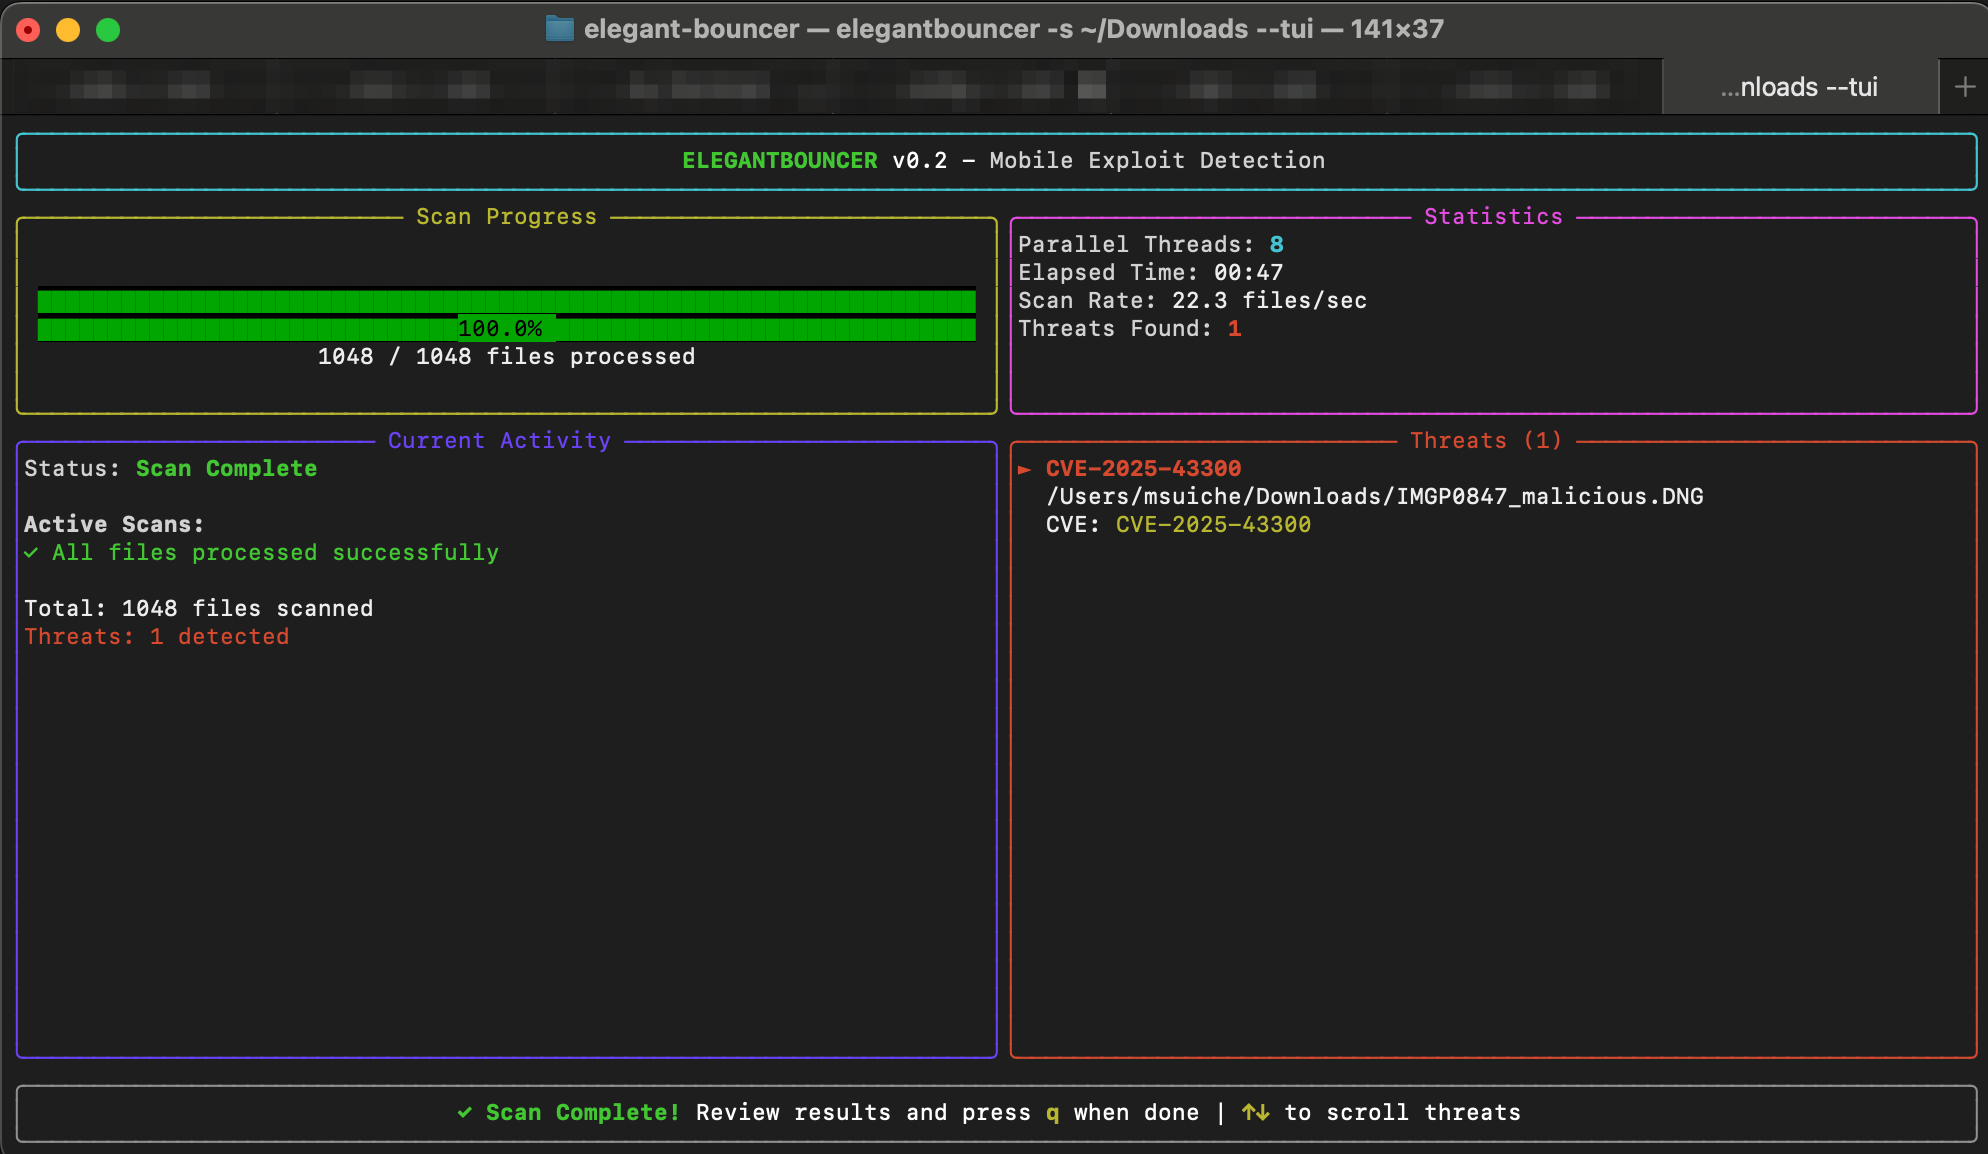 msuiche/elegant-bouncer
ELEGANTBOUNCER est un outil de détection des exploits mobiles basés sur des fichiers.
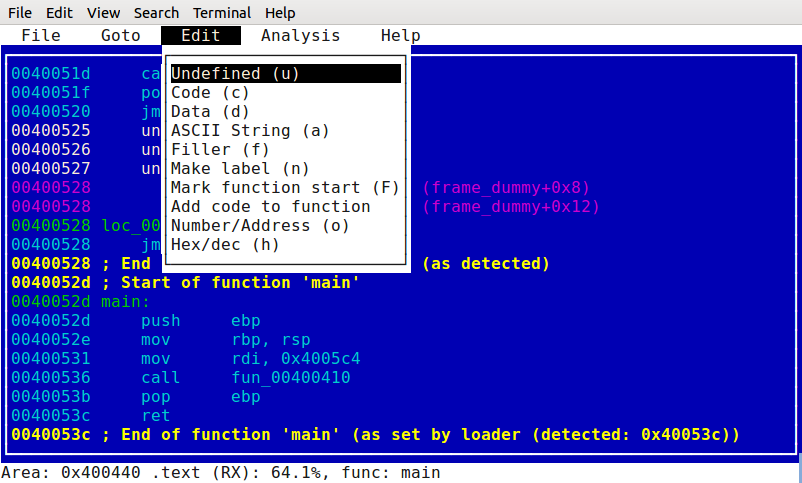 pfalcon/scratchabit
Désassembleur interactif facilement re-ciblable et modifiable, avec une API de plugins compatible IDAPython.
 ttdennis/fpicker
Suite de fuzzing in-process basée sur Frida avec proxy AFL++, modes autonomes actif/passif, et communication par mémoire partagée pour une découverte…
 strivexjun/memorymodulepp
Bibliothèque C++ permettant de charger des DLL directement depuis la mémoire sans toucher au disque, avec prise en charge de la gestion des…
 cristianzsh/freki
Plateforme open-source d'analyse de logiciels malveillants avec analyse statique PE, correspondance de motifs YARA, intégration VirusTotal, API REST…
 quarkslab/quokka
Quokka : un exportateur binaire rapide et précis
 lifting-bits/sleigh
Compilation CMake de la bibliothèque de spécifications de processeur SLEIGH de Ghidra, fournissant des moteurs autonomes de désassemblage et de…
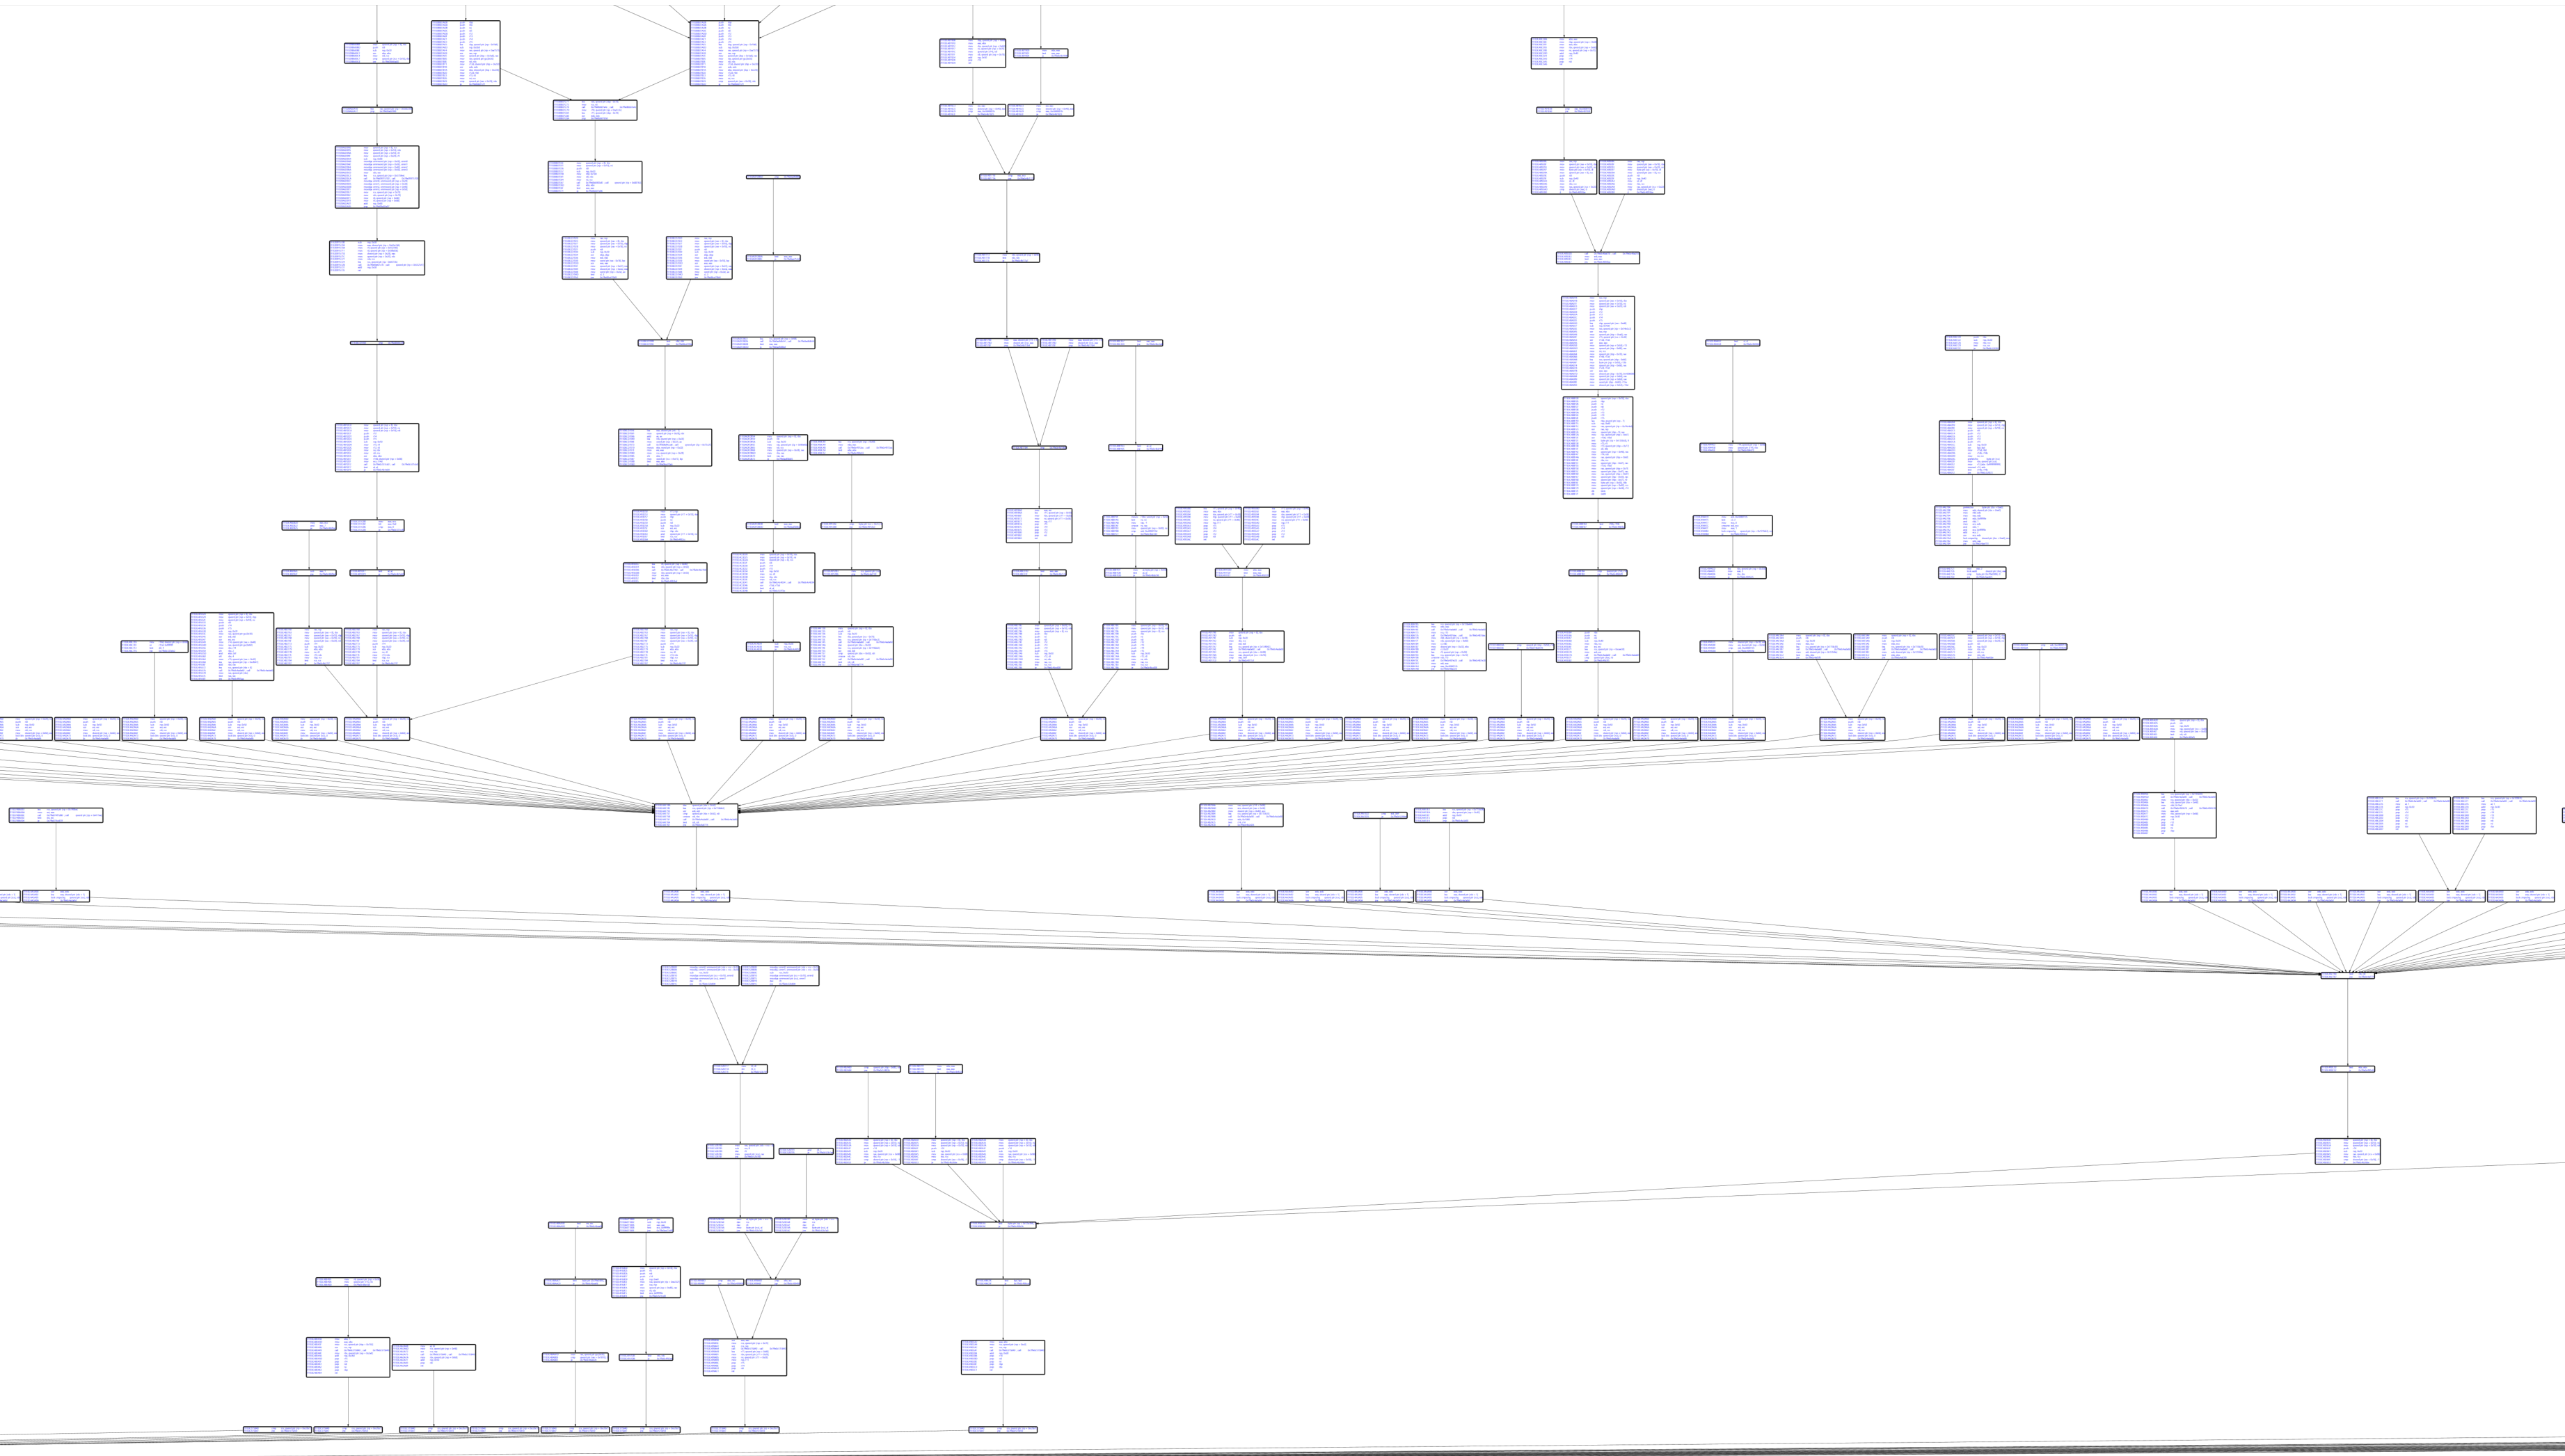 k2/ehtrace
ATrace est un outil pour tracer l'exécution de binaires sous Windows.
 owenpawl/cerberus-re-skill
cerberus-re est un atelier de rétro-ingénierie local axé sur Apple pour construire une boucle reproductible à trois têtes…
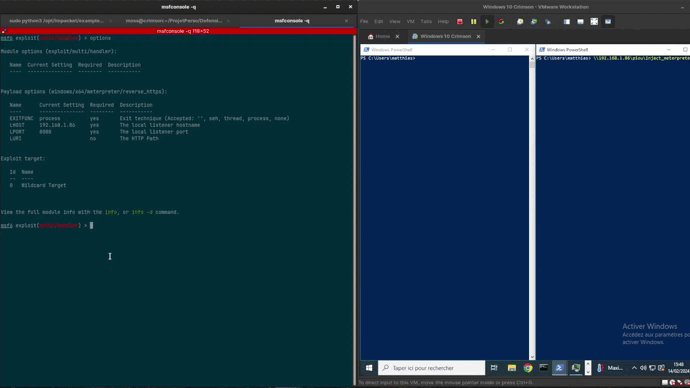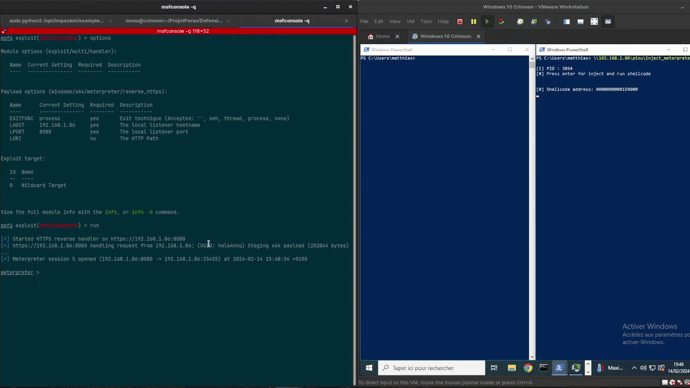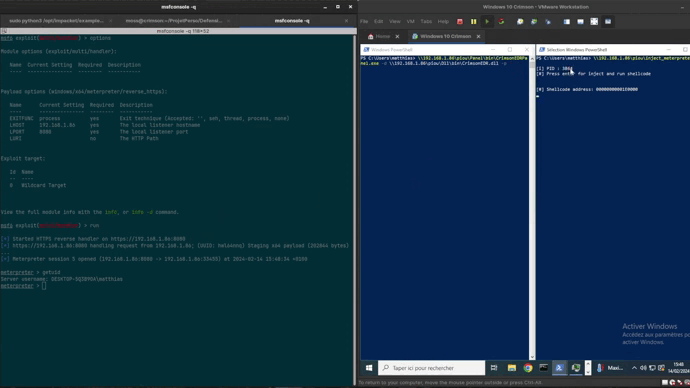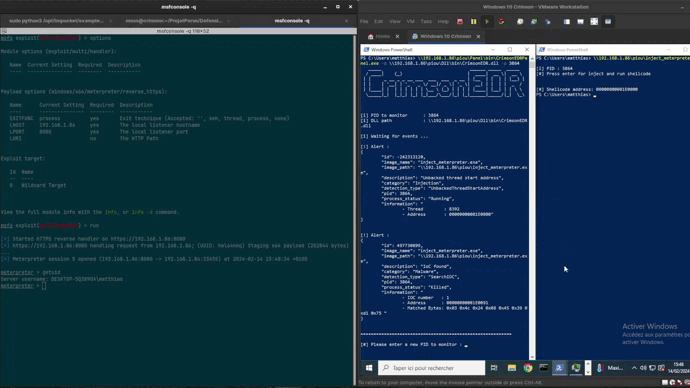 helixo32/crimsonedr
Simulez le comportement des AV/EDR pour la formation au développement de malware.
 ben-lichtman/ropr
Un chercheur de gadgets ROP multithreadé extrêmement rapide™. Alternative à ropper / ropgadget (actuellement x86 uniquement)
 reb311ion/replica
Plugin Ghidra qui améliore la rétro-ingénierie en corrigeant les désassemblages manqués, en détectant les fonctions, en étiquetant les constantes…
 hackerschoice/bincrypter
Packer/Chiffrer/Offusquer les scripts ELF + SHELL
 mynameismeerkat/pyretic
pyREtic est un framework extensible pour le rétro-ingénierie de bytecode Python 2.x en mémoire.








