
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Catégories

Analyse de Binaires

Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kil y a 1 jour
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kil y a 13h 27m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kil y a 1 mois
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kil y a 3 mois
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kil y a 3 jours
angr preview#6

angr

GitHubangr/angr
9.0kil y a 1 jour
capa preview#7

capa

GitHubmandiant/capa
6.1kil y a 2 jours
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kil y a 1 jour
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kil y a 4h 33m
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kil y a 23 jours
Plus récentsPertinencePlus populairesMis à jour récemment
1648 résultats
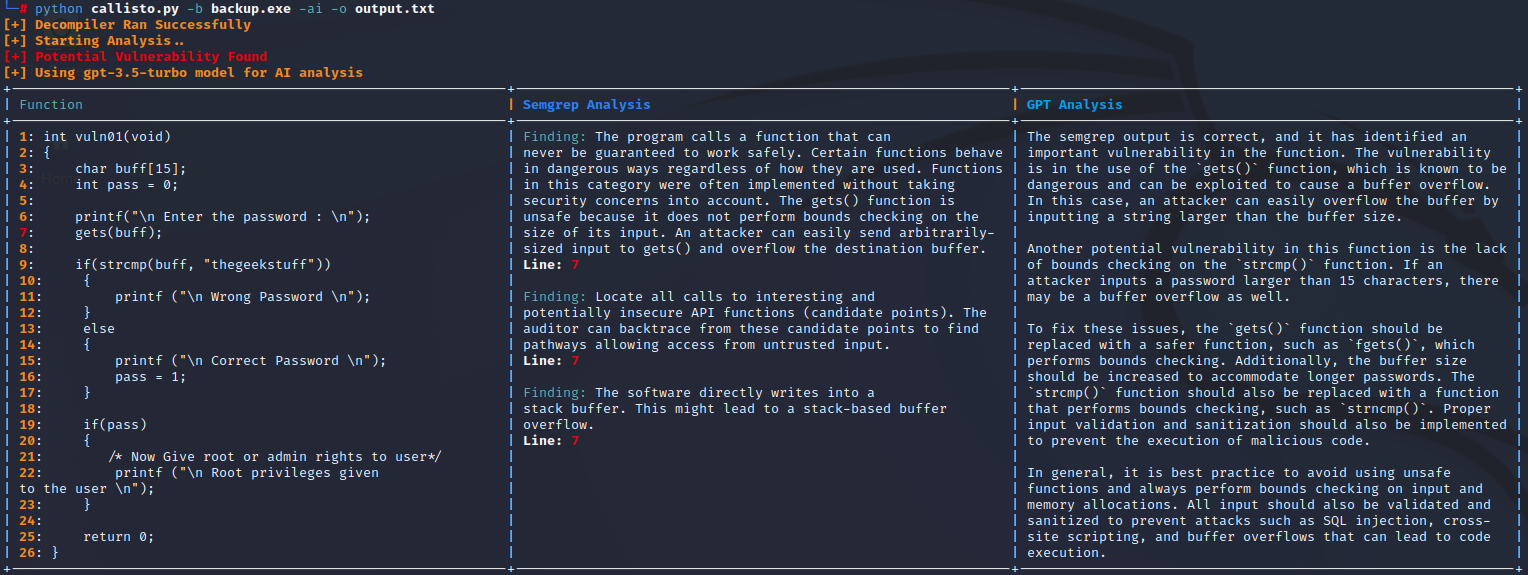
Callisto preview

Callisto

GitHubjetp1ane/callisto

Outil automatisé d'analyse de vulnérabilités binaires qui décompile des exécutables via Ghidra, analyse du pseudo-code C avec Semgrep, et valide les…
static-analysisvulnerability-analysisreverse-engineering+2
368il y a 3 ans
RESim preview

RESim

GitHubmfthomps/resim

Logiciel de rétro-ingénierie utilisant un simulateur système complet
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
194il y a 4 jours
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
network-forensicsmalware-analysisdigital-forensics+4
193il y a 16 jours
drltrace preview

drltrace

GitHubmxmssh/drltrace

Drltrace est un traceur d'appels de bibliothèque pour les applications Windows et Linux.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
419il y a 6 ans
Reversecore_MCP preview

Reversecore_MCP

GitHubsjkim1127/reversecore_mcp

Un serveur MCP axé sur la sécurité qui permet aux agents d'IA d'effectuer de manière automatisée du rétro-ingénierie, de l'analyse de malwares, de la…
ioc-managementstatic-analysisdynamic-analysis-sandboxing+7
185il y a 14 jours
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

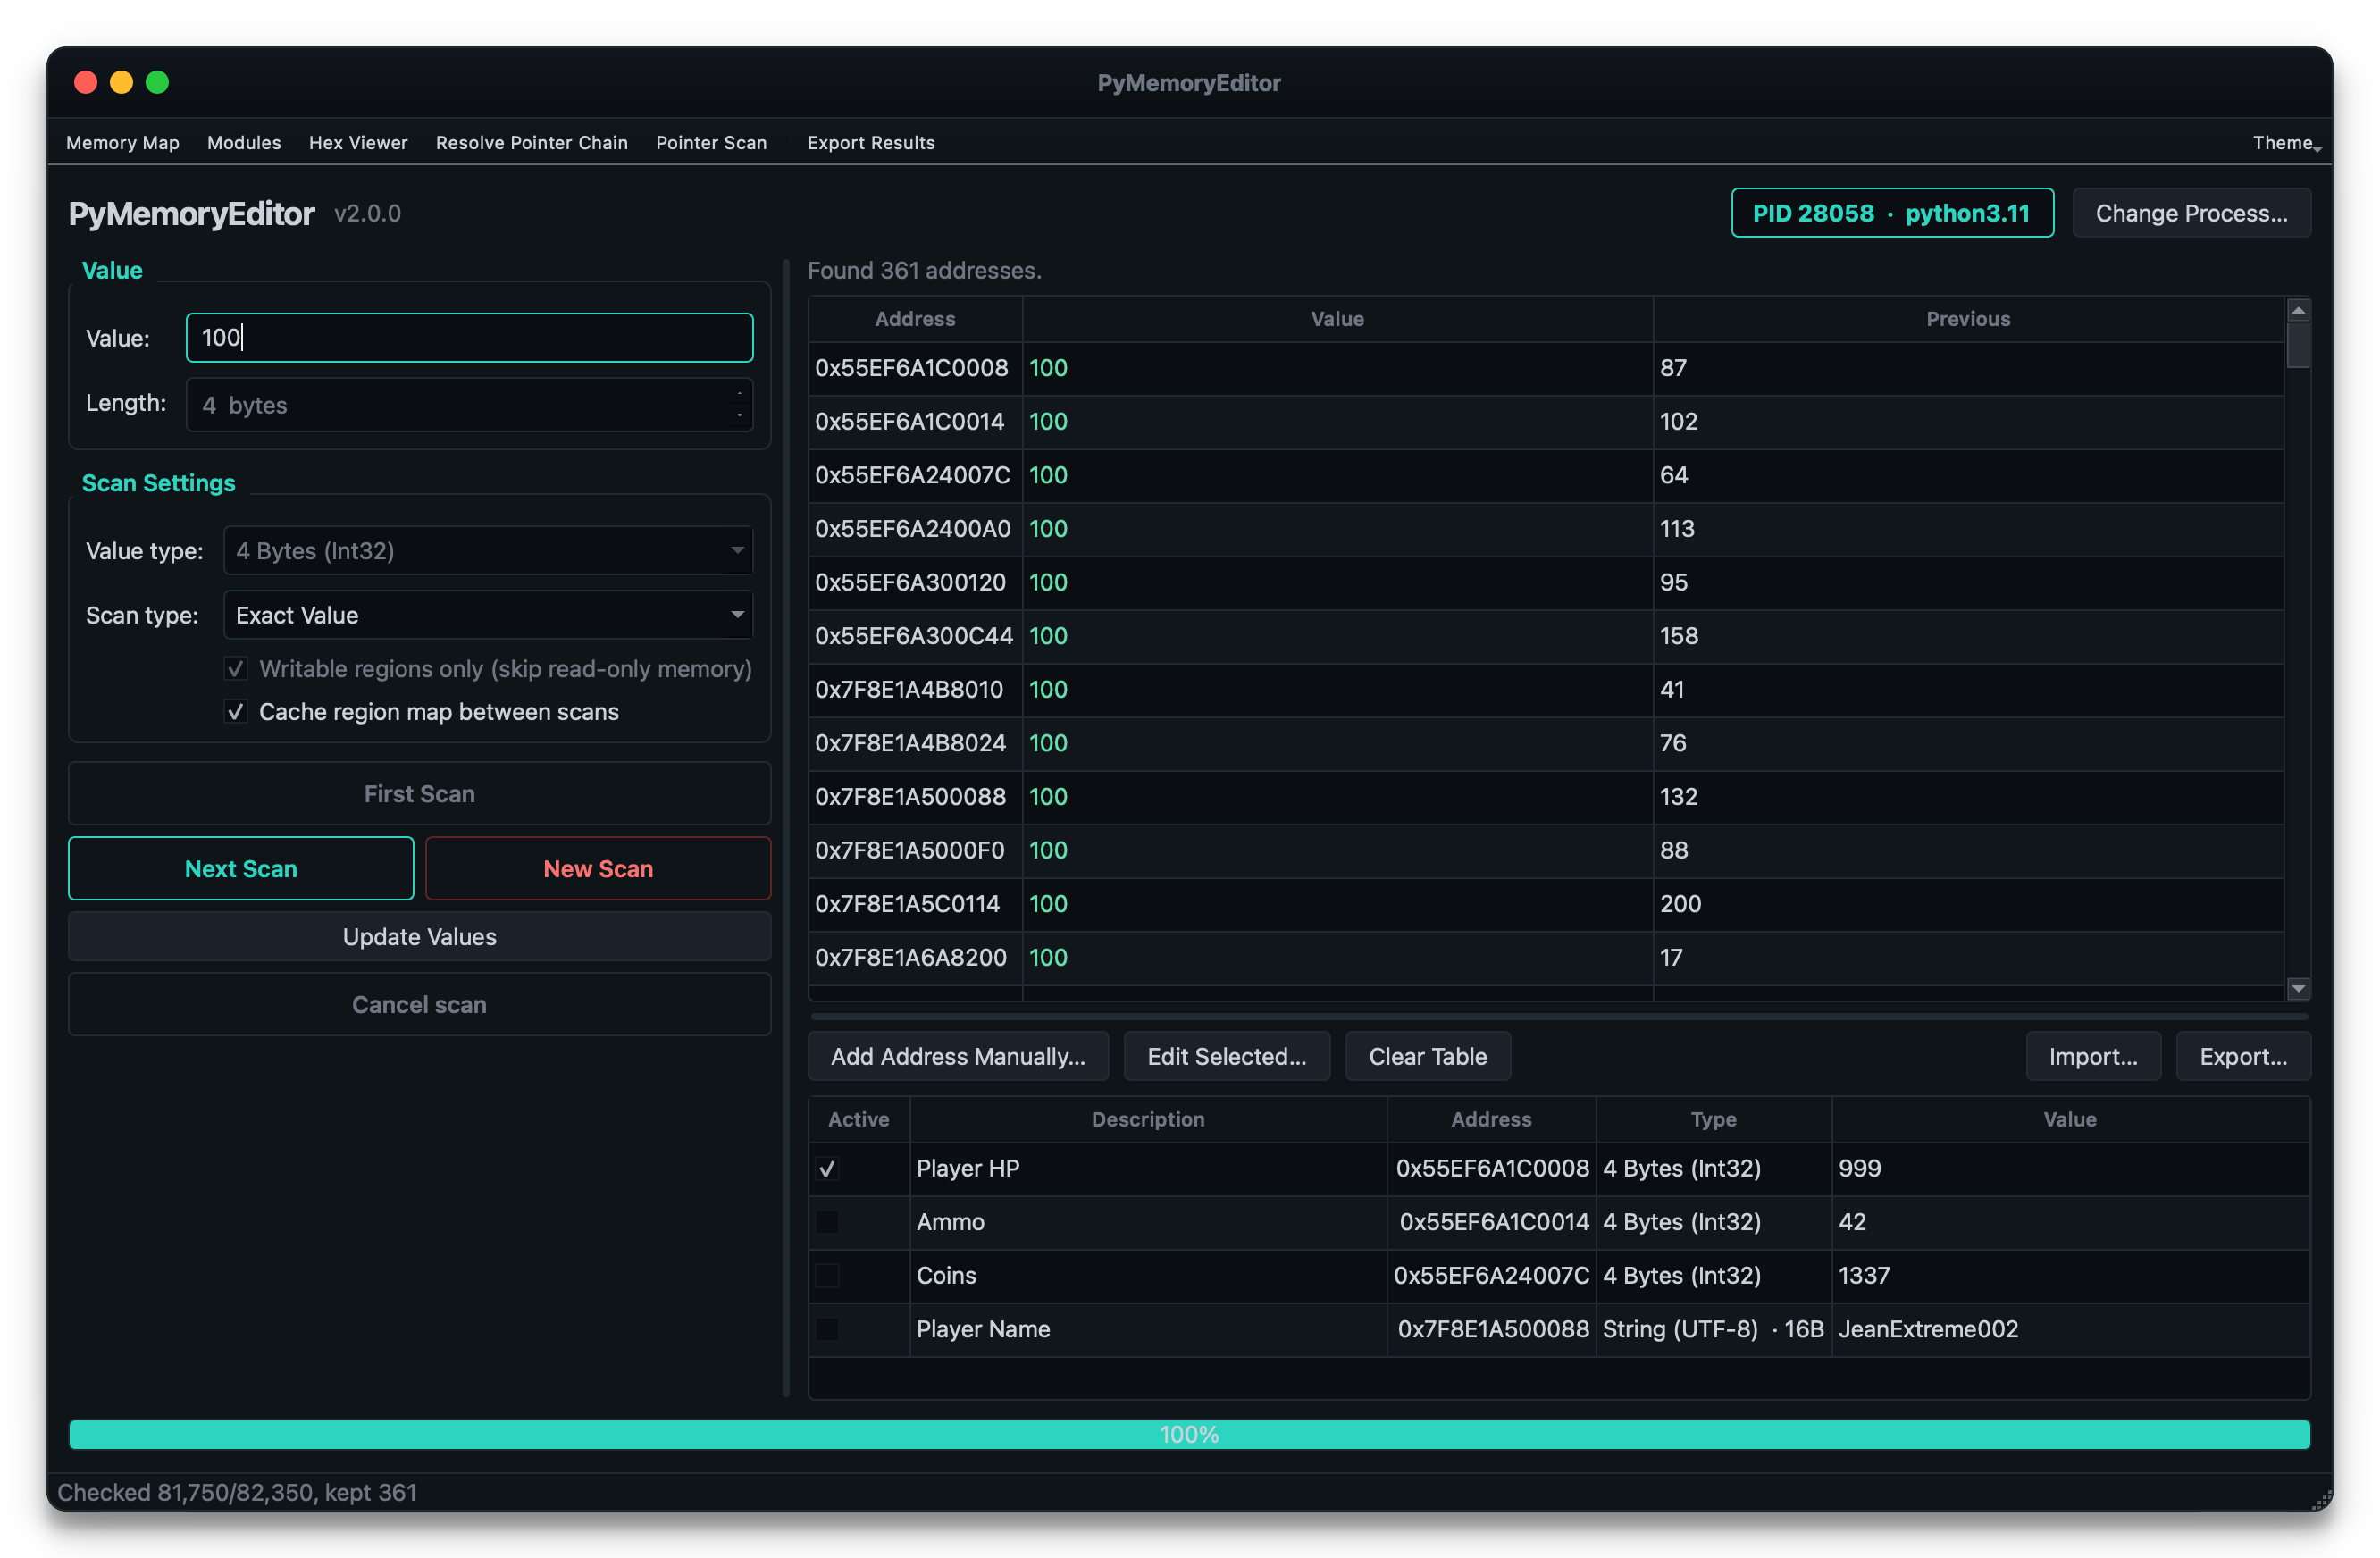
Une bibliothèque, une application et un MCP en Python pur qui vous permettent d'inspecter, de modifier et de rechercher la mémoire de n'importe quel…
memory-forensicsexploitationreverse-engineering+3
206il y a 19 jours
cave_miner preview

cave_miner

GitHubantonin-deniau/cave_miner

Rechercher des code caves dans tous les binaires

code-analysisexploitationreverse-engineering+1
286il y a 2 mois
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Outils d'évasion antivirus en Python
encryption-decryption-toolspayload-generationexploitation+9
515il y a 1 an
AtomicSyscall preview

AtomicSyscall

GitHubdaem0nc0re/atomicsyscall

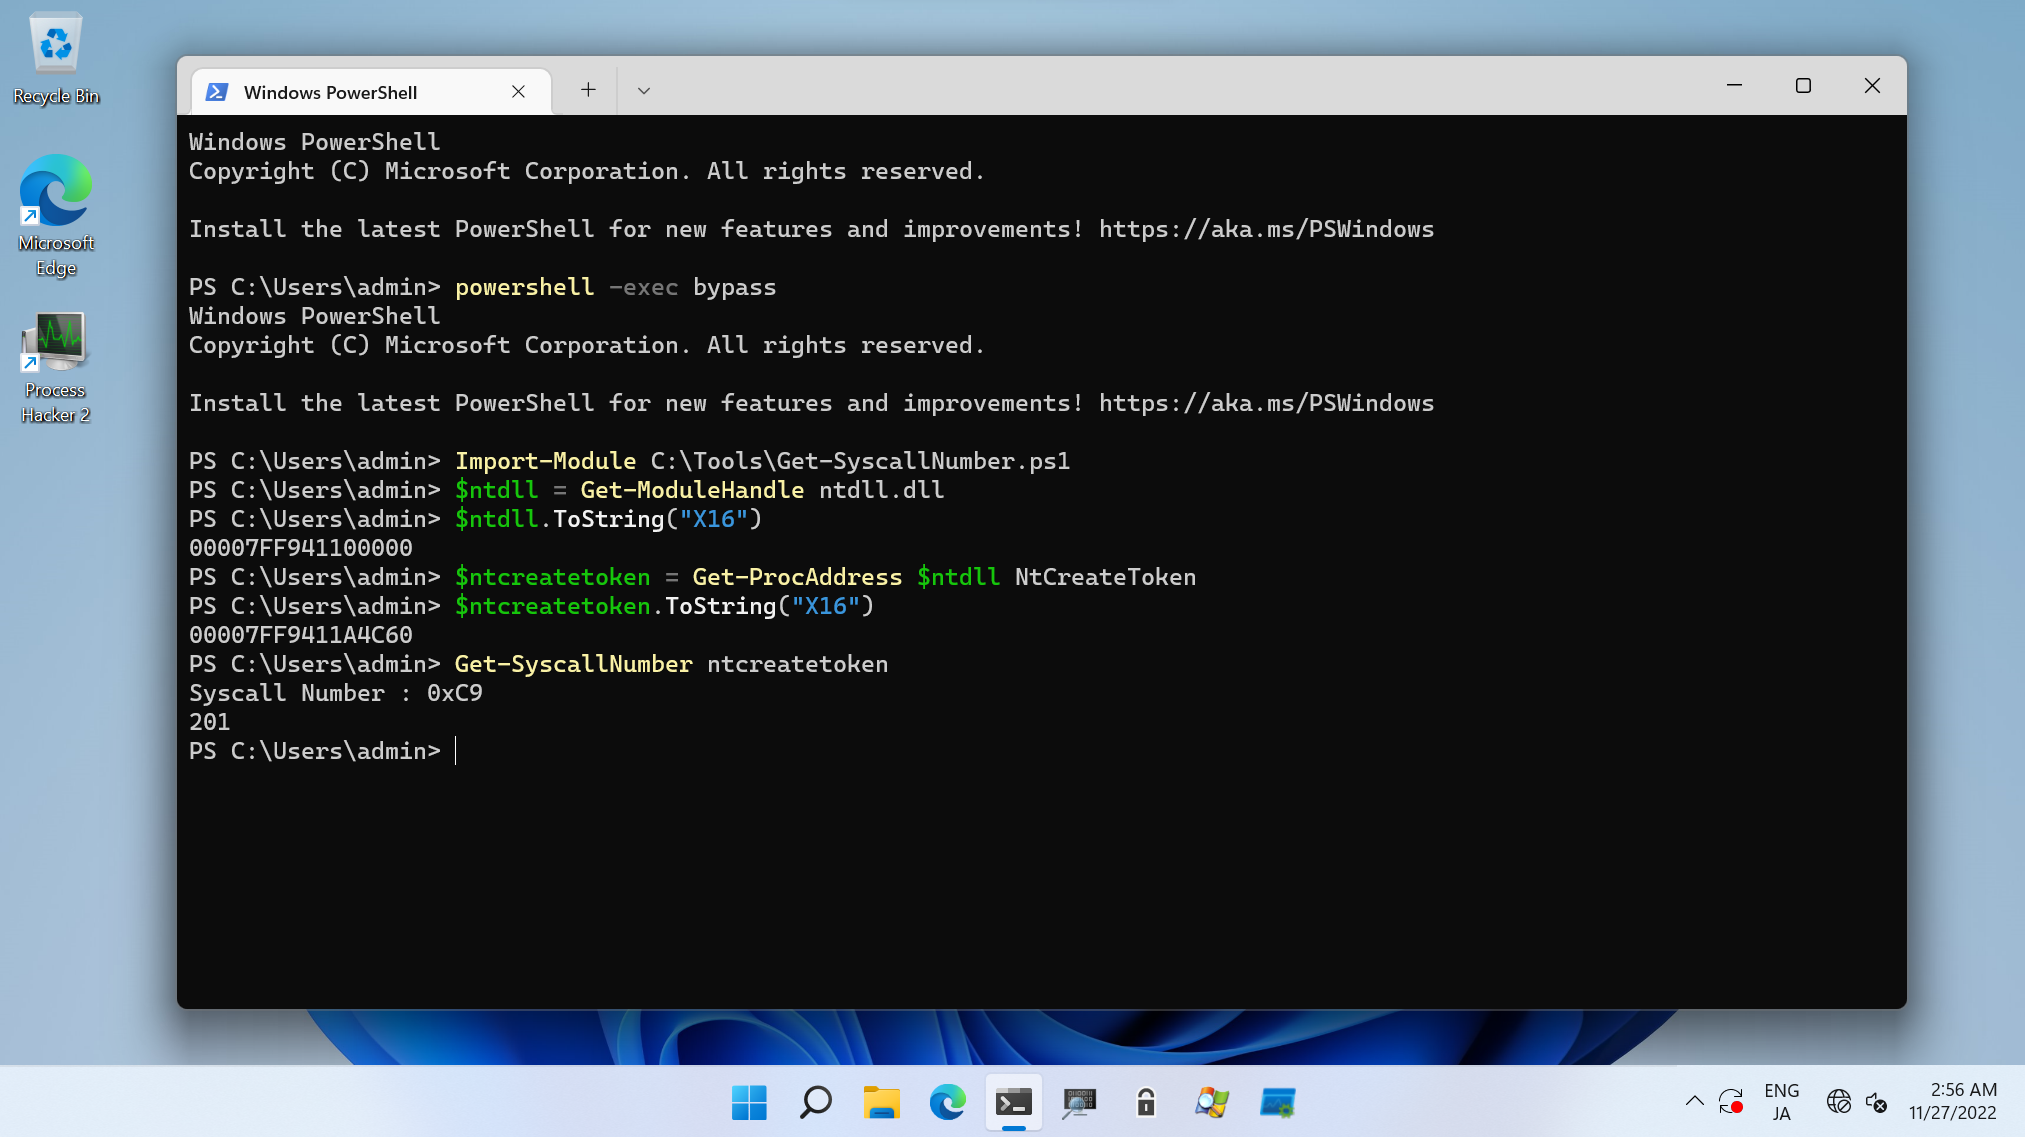
Outils et PoCs pour l'investigation des syscalls Windows.
ids-ips-evasionreverse-engineeringbinary-analysis+3
364il y a 11 mois
javaserializetools preview

javaserializetools

GitHubshack2/javaserializetools

Outil d'exploitation de vulnérabilités de désérialisation Java V1.0 Outil de vérification des vulnérabilités liées à la désérialisation Java,…
vulnerability-analysisexploitationweb-application-exploitation+2
513il y a 7 ans
ttddbg preview

ttddbg

GitHubairbus-cert/ttddbg

Time Travel Debugging IDA plugin
dynamic-code-analysisreverse-engineeringdebuggers+1
598il y a 2 ans
Evasor preview

Evasor

GitHubcyberark/evasor

Un outil à utiliser en phase de post-exploitation pour les équipes bleues et rouges afin de contourner les politiques d'APPLICATIONCONTROL
defensive-toolsprivilege-escalationvulnerability-analysis+3
324il y a 6 ans
CVE-Reverse preview

CVE-Reverse

GitHubhttpvoid/cve-reverse

Liste organisée de CVE ayant fait l'objet d'une rétro-ingénierie et d'une analyse, servant de ressource pour la recherche en vulnérabilités, la…
vulnerability-analysisreverse-engineeringbinary-analysis+3
283il y a 4 ans
heaphopper preview

heaphopper

GitHubangr/heaphopper

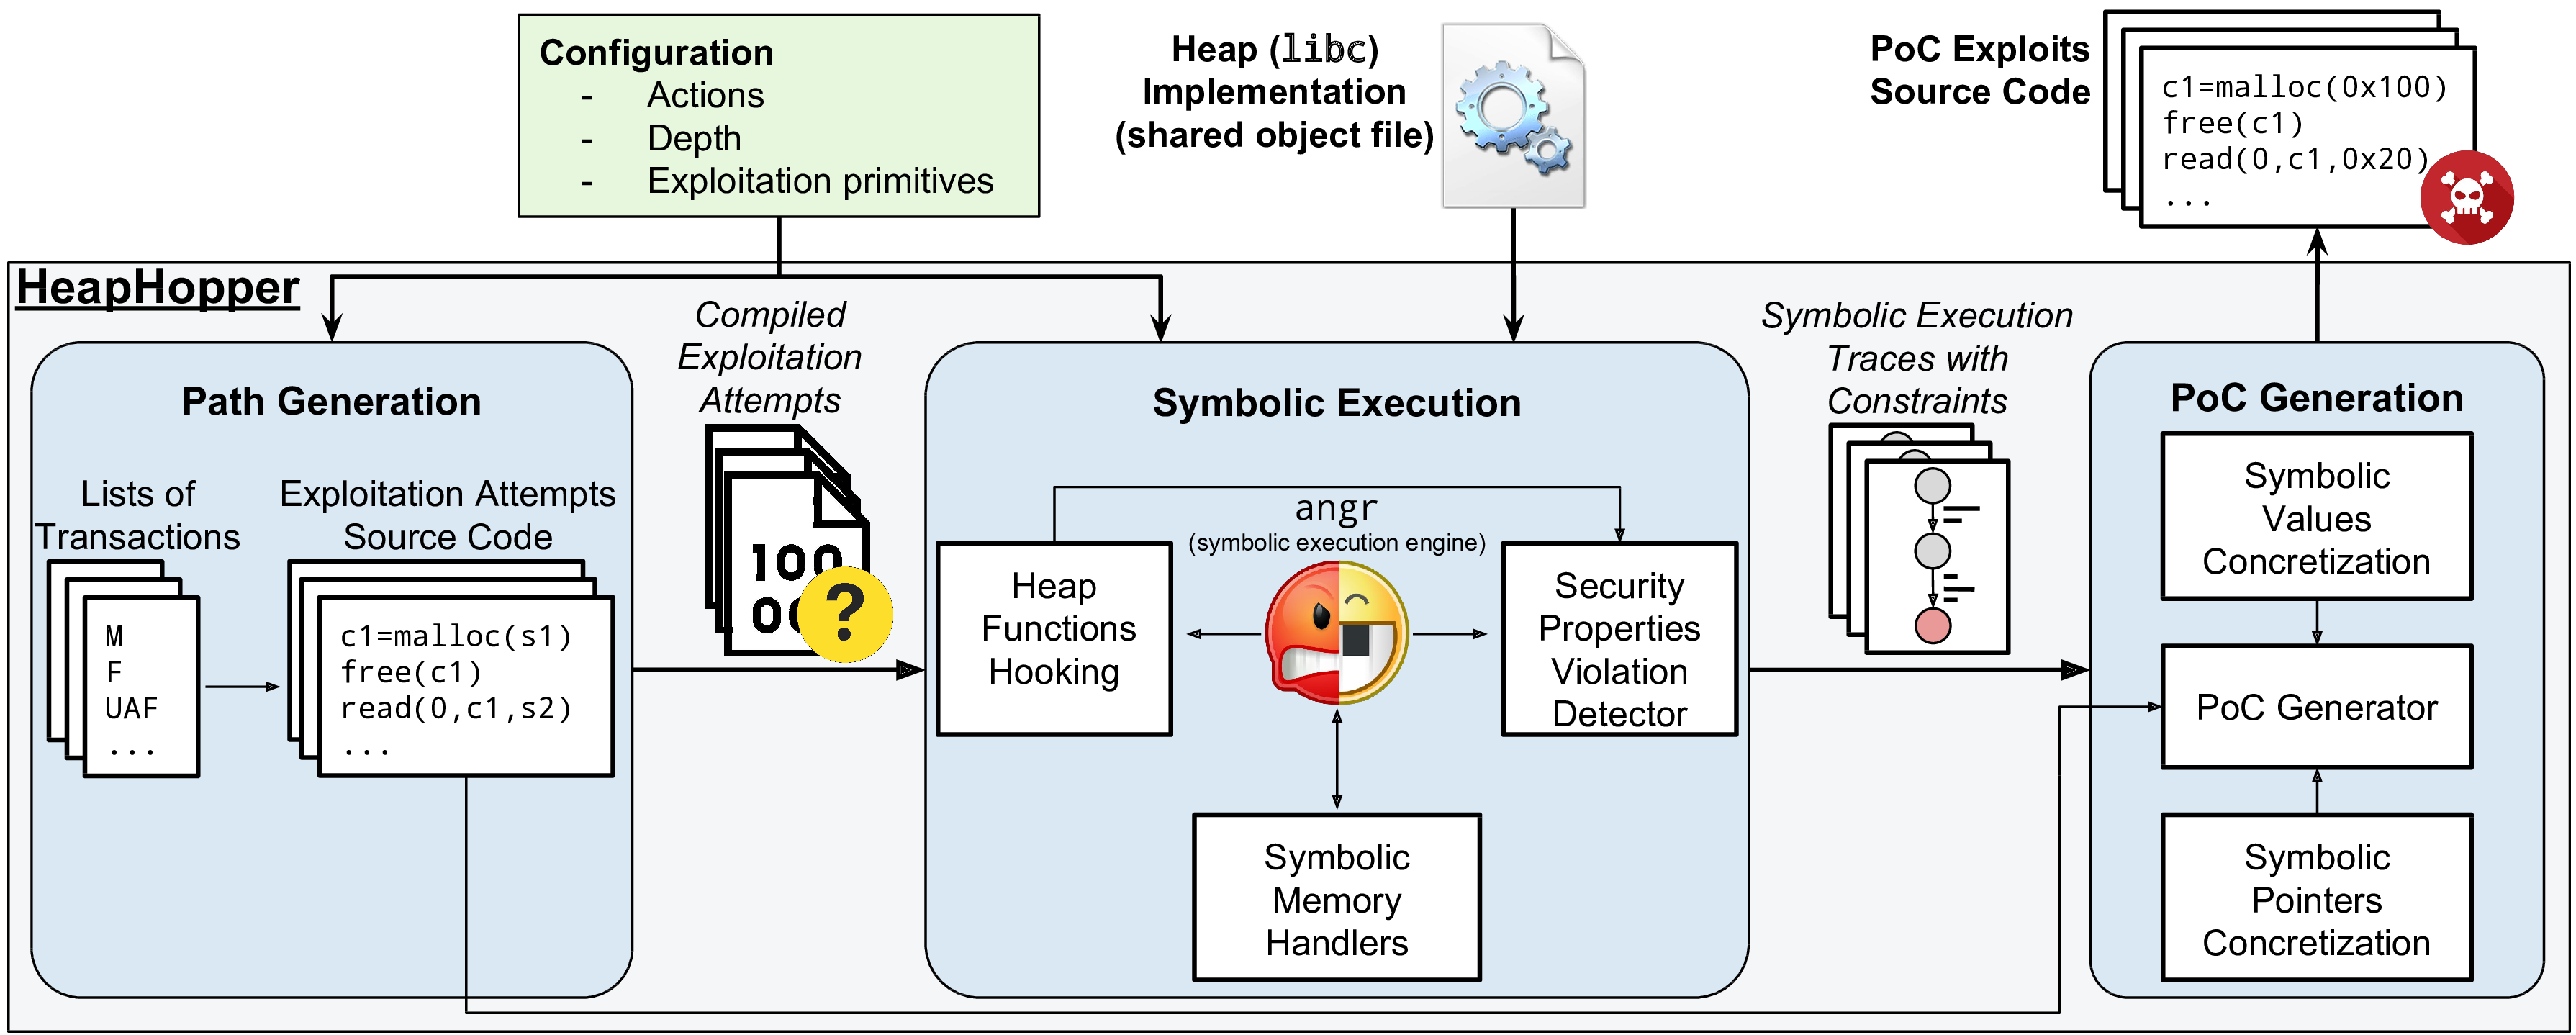
HeapHopper est un cadre de vérification de modèle borné pour les implémentations de Heap.
vulnerability-analysisfuzzingbinary-analysis+2
228il y a 1 mois
WDExtract preview

WDExtract

GitHubhfiref0x/wdextract

Extraire la base de données de Windows Defender à partir des fichiers vdm et la décompresser
encryption-decryption-toolsreverse-engineeringforensics+2
490il y a 6 mois
VMUnprotect.Dumper preview

VMUnprotect.Dumper

GitHubvoid-stack/vmunprotect.dumper

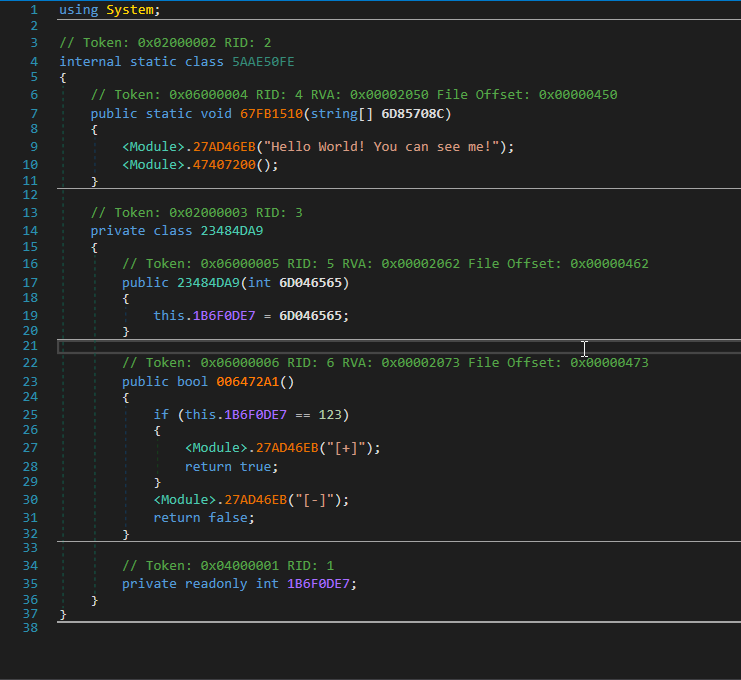
VMUnprotect.Dumper peut dynamiquement déprotéger un assembly protégé par VMProtect.
dynamic-code-analysisreverse-engineeringmalware-analysis+1
459il y a 4 ans
FalconEye preview

FalconEye

GitHubrajiv2790/falconeye

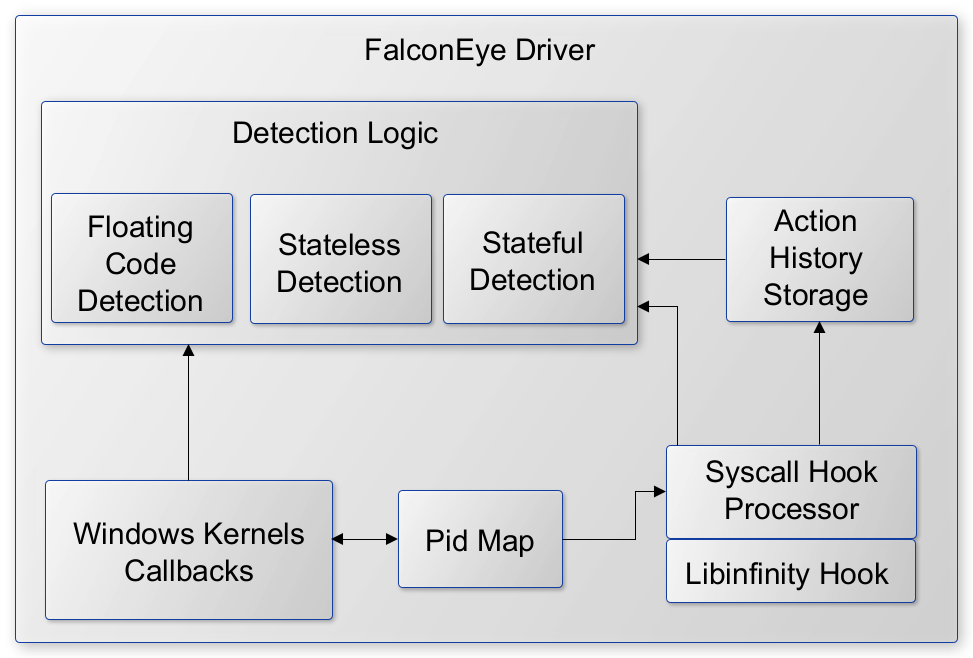
Pilote Windows en mode noyau pour la détection en temps réel des techniques d'injection de processus, y compris l'injection de shellcode, de DLL et…
defensive-toolsmalware-analysisbinary-analysis+1
310il y a 5 ans
CVE-2023-4863 preview

CVE-2023-4863

GitHubmistymntncop/cve-2023-4863

Preuve de concept pour CVE-2023-4863, un débordement de tampon de tas dans le décodage d'images WebP. Démontre le mécanisme de déclenchement…


vulnerability-analysiscode-analysisexploitation+2
318il y a 2 ans
Précédent1…232425…92Suivant







