#1
 frank2/packer-tutorial
Un tutoriel sur la façon d'écrire un packer pour Windows !
 trailofbits/cobra
Coefficient-Based Reconstruction of Arithmetic — un simplificateur d'expressions Mixed Boolean-Arithmetic (MBA) pour la désobfuscation
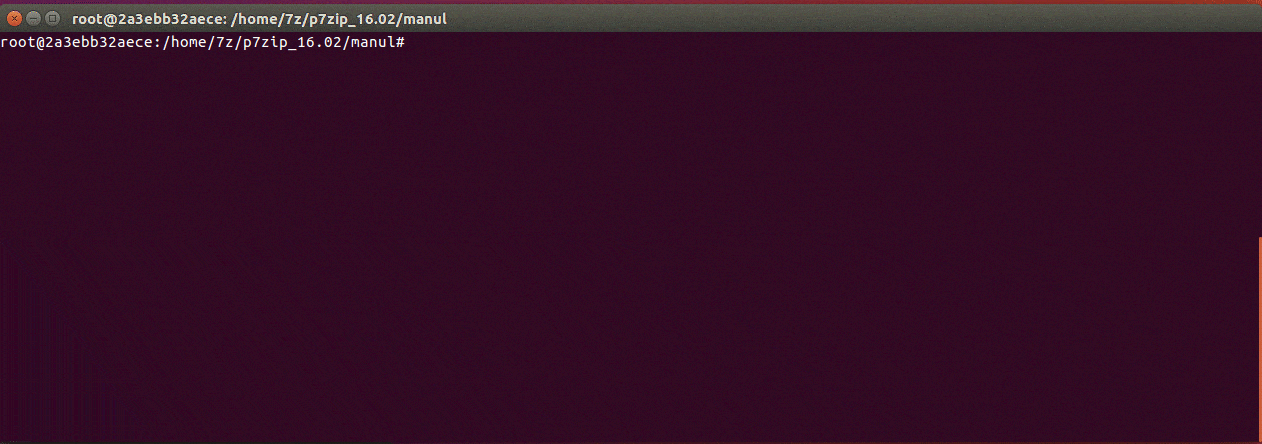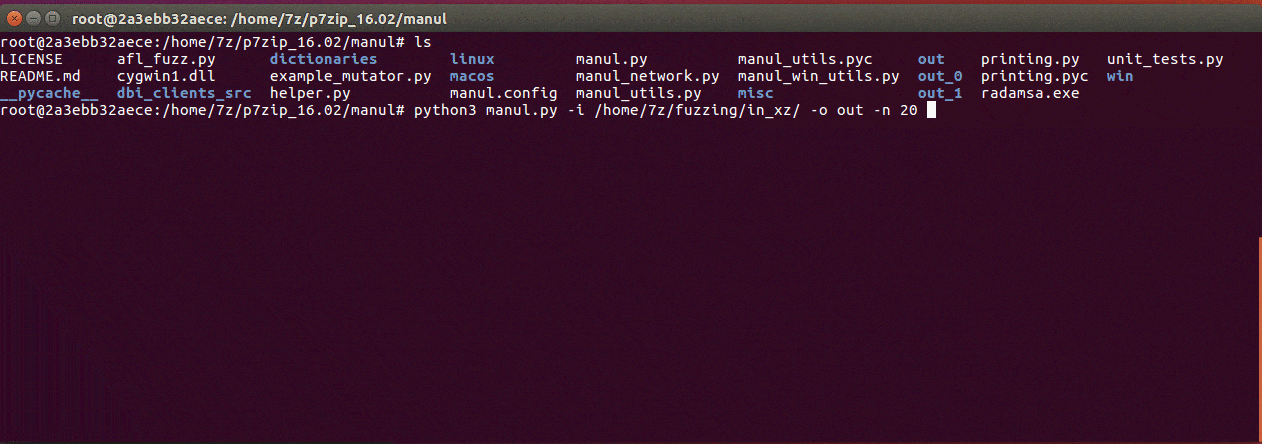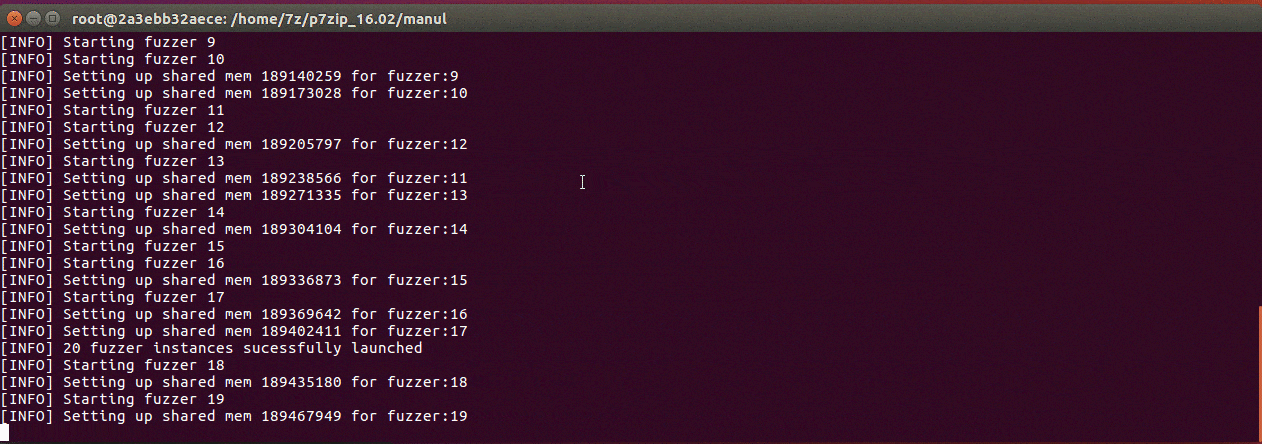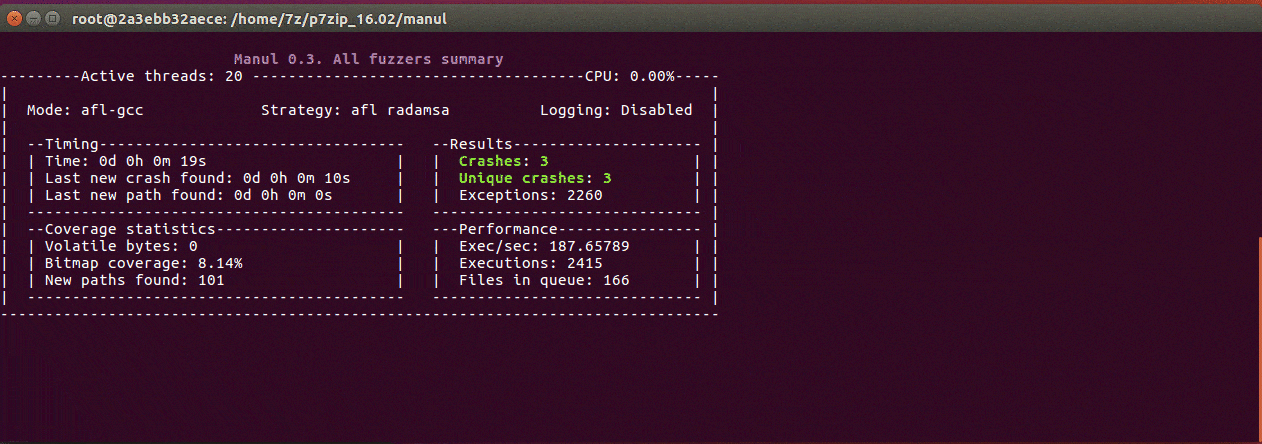 mxmssh/manul
Manul est un fuzzer parallèle guidé par la couverture pour binaires open-source et blackbox sur Windows, Linux et MacOS
 matheuzsecurity/furtex
Kit de recherche en post-exploitation et évasion pour Linux
 mr-un1k0d3r/windows-signedbinary
Modifie les binaires Windows signés pour conserver des signatures de catalogue valides tout en modifiant les empreintes de fichiers, contournant…
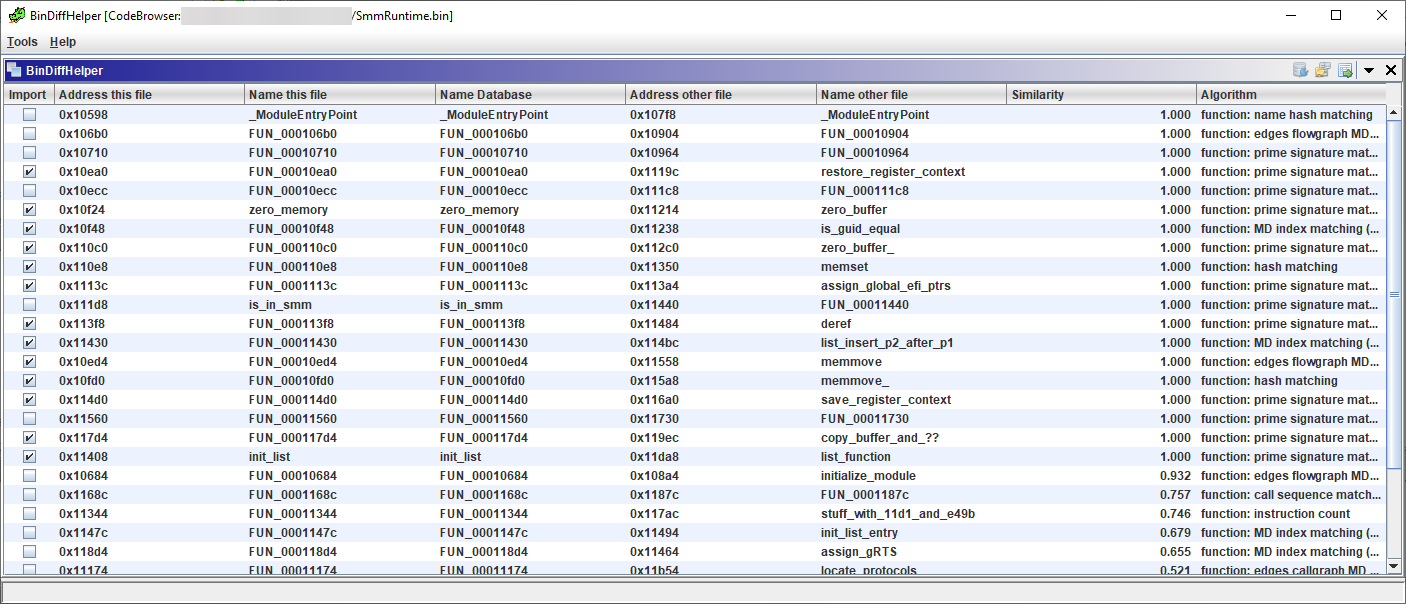 ubfx/bindiffhelper
Extension Ghidra pour intégrer BinDiff pour la correspondance de fonctions
 uds-se/formatfuzzer
Fuzzer de formats binaires piloté par des modèles qui génère et analyse des entrées de test valides à grande vitesse, avec intégration AFL++ pour un…
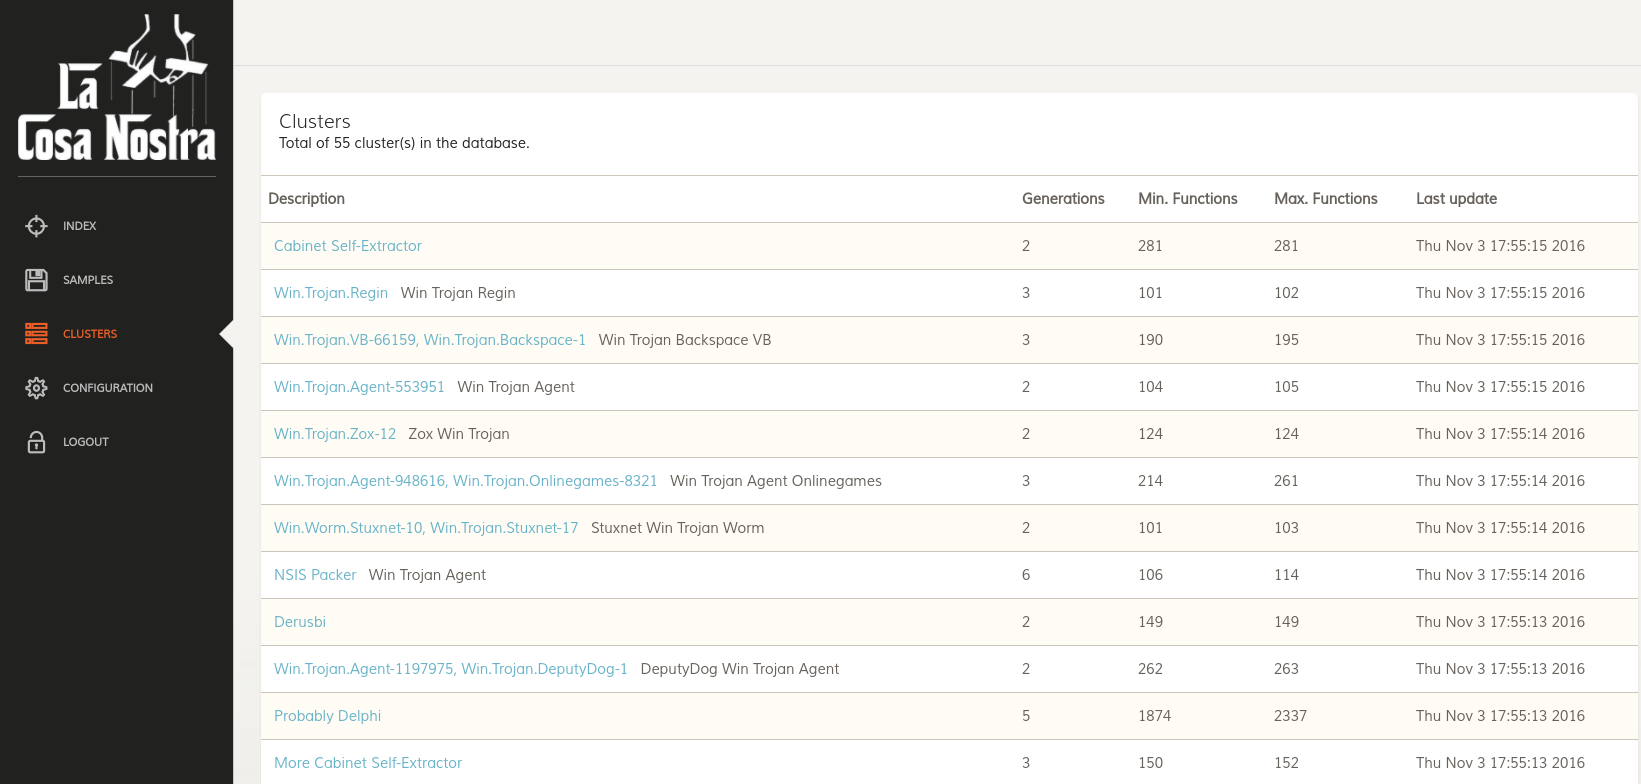 joxeankoret/cosa-nostra
Cosa Nostra, une boîte à outils FOSS de clustérisation de malwares basée sur les graphes.
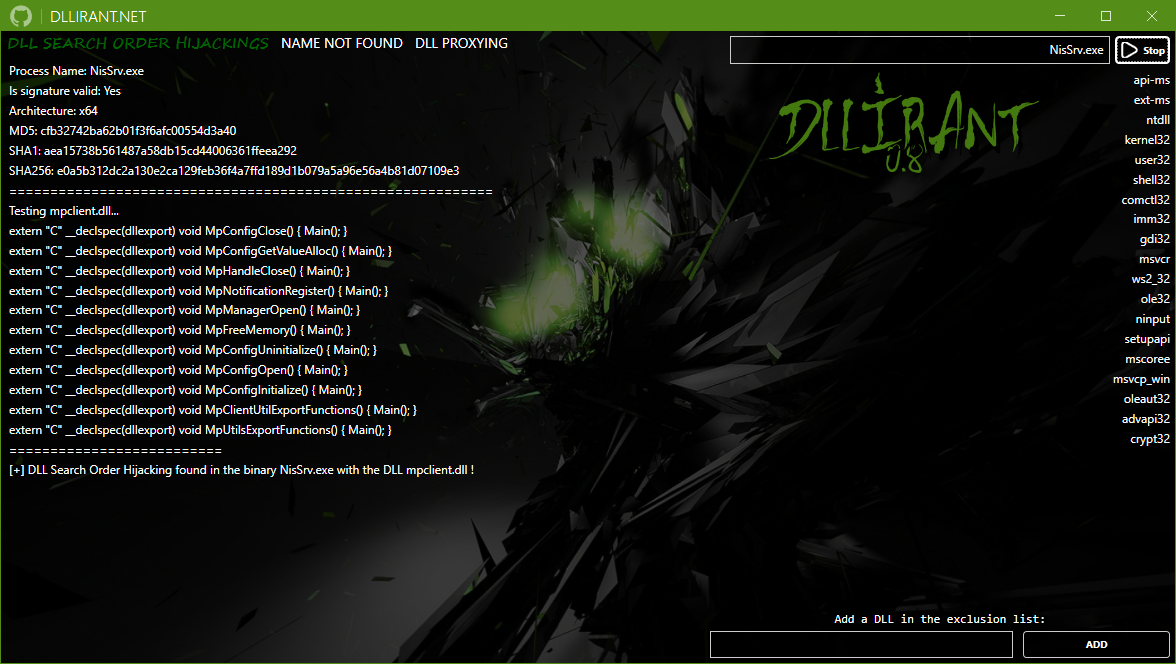 redteamsocietegenerale/dllirant
DLLirant est un outil permettant d'automatiser les recherches de DLL Hijacking sur un binaire spécifié.
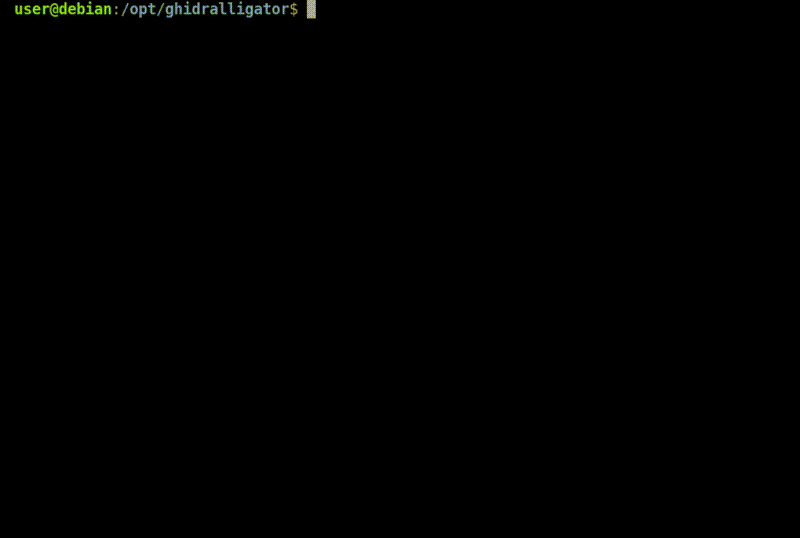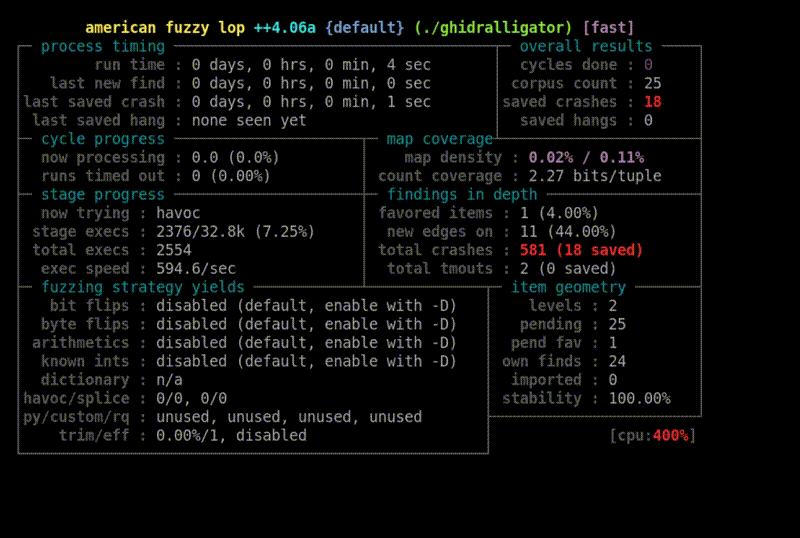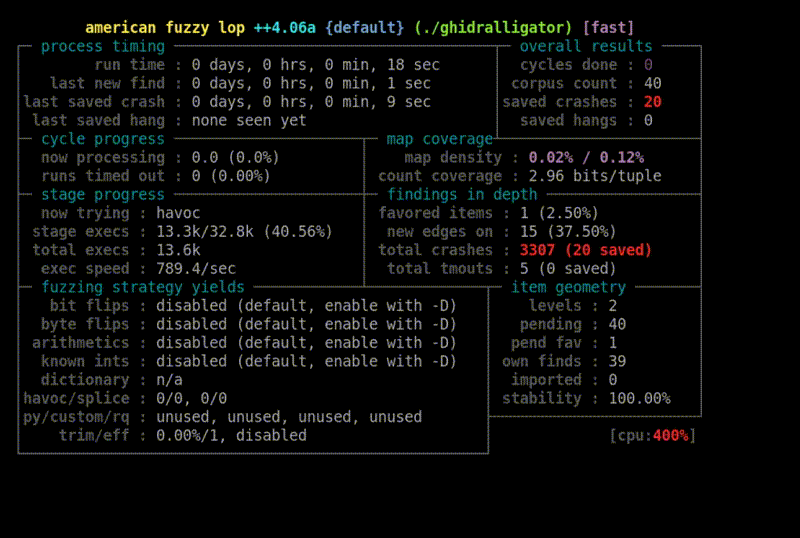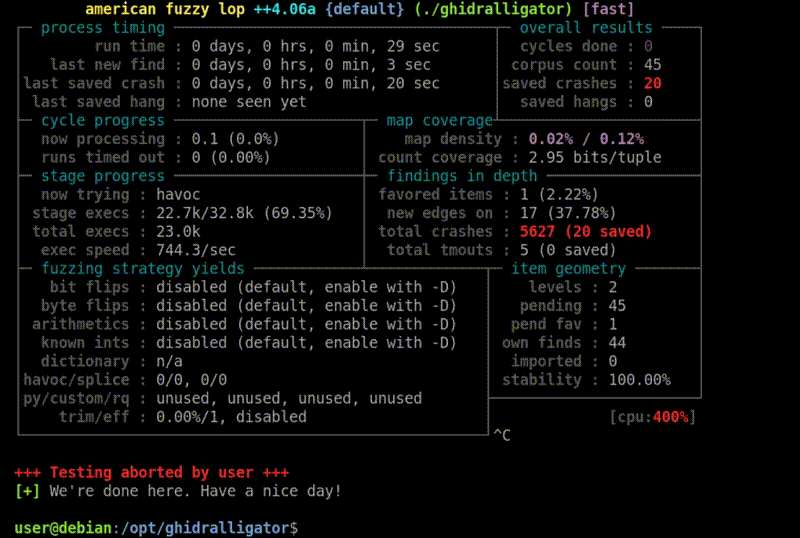 airbus-cyber/ghidralligator
Émulateur pcode multi-architecture utilisant Ghidra/Sleigh pour le fuzzing AFL++ de binaires, de firmwares et de cibles embarquées ; détecte les bugs…
 nccgroup/asatools
Dépôt principal regroupant tous les projets d'outils liés à Cisco ASA du NCC Group.
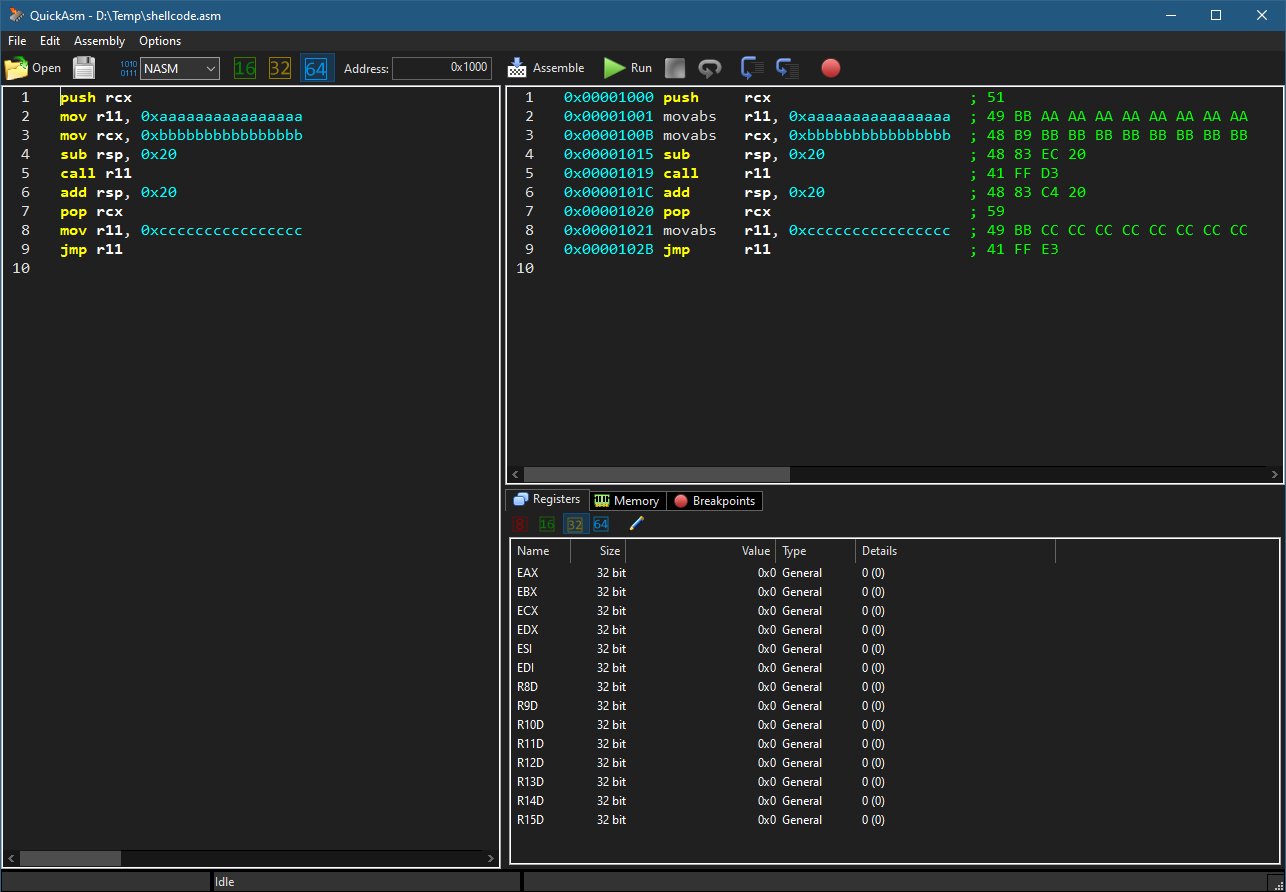 zodiacon/quickasm
Simple assembleur/désassembleur/émulateur x86/x64
 secrary/infectpe
InfectPE - Injecter un code personnalisé dans un fichier PE [Ce projet n'est plus maintenu]
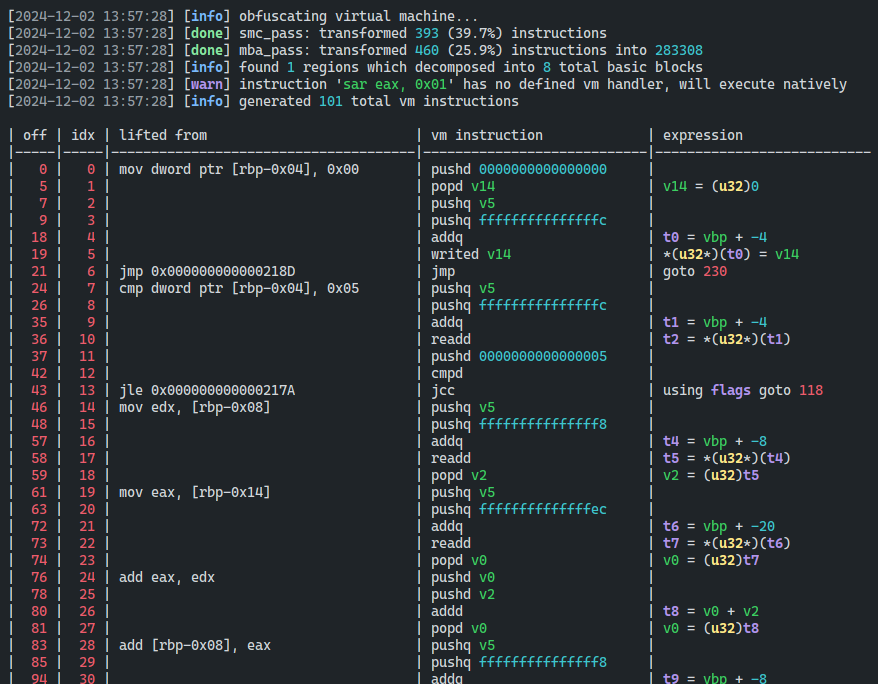 dmaivel/covirt
Un virtualiseur de code x86-64 pour l'obfuscation basée sur VM
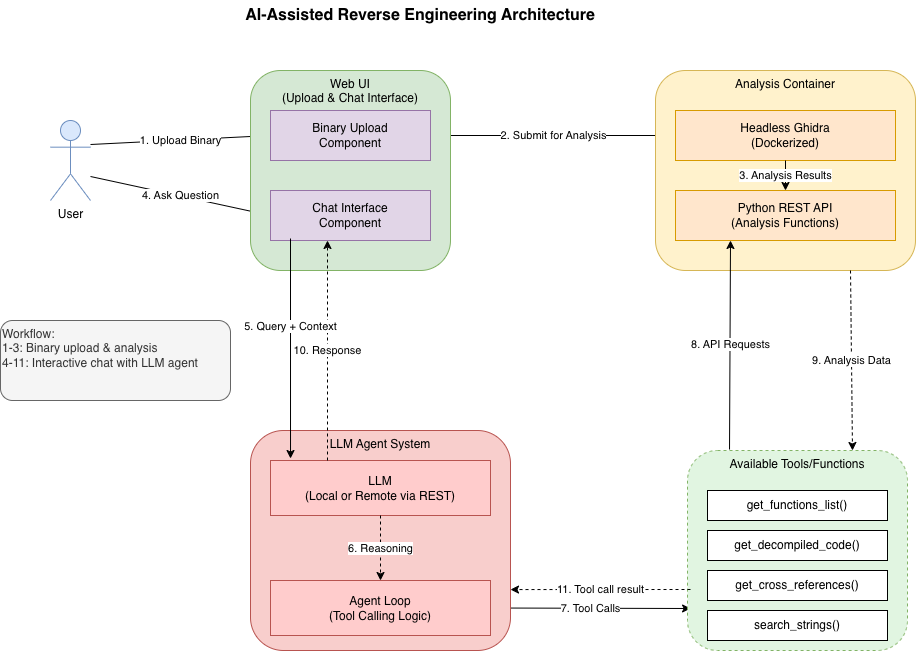 biniamf/ai-reverse-engineering
Rétro-ingénierie assistée par IA avec Ghidra
 cellebrite-labs/ida_kernelcache
Un toolkit IDA pour analyser les kernelcaches iOS.
 kudelskisecurity/cdf
Outil de fuzzing différentiel automatisé pour les logiciels cryptographiques, détectant les erreurs d'implémentation, les défauts de conformité et…