
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit

 tylermcm/wonderlanternz7
Laboratoire expérimental de recherche sur le firmware de l'appareil photo Nikon Z7 : patcheur de code source, environnement d'émulation QEMU et…
 nazeeh111/capsulith
Exécuter du code ARM64 préservé dans Node ou un navigateur ; inspecter les pixels d'image décodés et la mémoire initialisée.
 0xade1a1de/mastik
Boîte à outils en C implémentant des attaques par canal auxiliaire micro-architectural sur Intel x86-64, notamment Prime+Probe, Flush+Reload,…
 gmh5225/packer-kitsupe
Quelques bidouilles PE sur lesquelles je travaille (chargeur de shellcode, packer, tout en cours de développement)
 dumpanalysis/prologwindbg
Utiliser Prolog pour analyser les vidages mémoire et les processus actifs arrêtés dans WinDbg.
 x86rc/unthemidator
Un outil automatisé de déballage et de correction de dump pour Themida / Code Virtualizer / WinLicense (v3.0-v4)
 vahpem/rust-deobf
Récupérez ce que l'obfuscation dissimule dans les binaires Rust (chaînes, crates, fonctions de bibliothèque, flux de contrôle aplati) via analyse…
 dovughs/velum-vmm
Hyperviseur de recherche Windows x64 utilisant Intel VT-x et des hooks EPT par CPU pour intercepter les routines Nt/Ex/Mm, appliquer des politiques…
 aleph-void/ghidra-rare
Un dépôt de support SLEIGH pour des jeux d'instructions de processeurs rares
 planners1490/sclock
VM polymorphe à 256 emplacements liée au matériel, MBA non linéaire et protecteur binaire Apple Secure Enclave pour macOS arm64 (Apple Silicon) —…
 habanada/nativemirror
Implémentation native en Delphi de la fonctionnalité PE-sieve avec une bibliothèque réutilisable, une interface CLI et une DLL compatible PE-sieve…
 nanashili/rea-rust
Portage Rust de REA, un outil de rétro-ingénierie purement local avec des workflows CLI/MCP et un worker Ghidra natif
 adam-atlassoftware/kraken
Atelier de rétro-ingénierie construit sur le décompilateur de Ghidra avec un moteur natif sans Java, une analyse de fonctions assistée par IA, le…
 trailofbits/brotli-checker
Compétence Claude Code et Codex pour trouver des copies de Brotli potentiellement vulnérables et guider les mises à jour pour CVE-2026-111497.
 backdoorskid/win-def-clickfix
Un scanner qui estime si Microsoft Defender est susceptible de signaler une commande comme ClickFix.
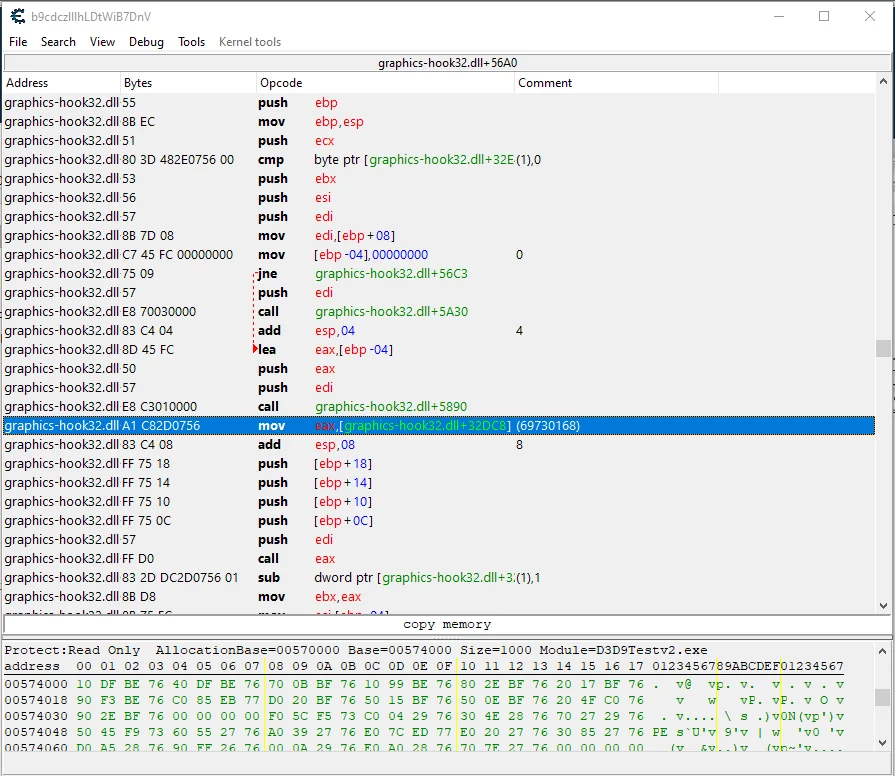 gmh5225/obs-graphics-hook32-hook
Démontre le hooking du pointeur D3D9 Present de OBS graphics-hook32.dll pour obtenir un rendu à l'épreuve de la diffusion qui échappe à la détection…
 gmh5225/ollytlscatch
Plugin OllyDbg qui intercepte et extrait le trafic en clair TLS/SSL pendant les sessions de débogage, facilitant l'ingénierie inverse et l'analyse de…
 minglink/dsh-infinite-gen-5
Outil de rétro-ingénierie DeepSeek v4.1 flash (génération infinie) N'hésitez pas à ajouter une Star ⭐ et à proposer vos améliorations au projet








