
 msuiche/elegant-bouncer
ELEGANTBOUNCER est un outil de détection des exploits mobiles basés sur des fichiers.


ELEGANTBOUNCER est un outil de détection d'exploits mobiles basés sur des fichiers.
Il emploie une approche innovante pour l'identification avancée des menaces basées sur des fichiers, éliminant le besoin d'échantillons in-the-wild et surpassant les méthodes traditionnelles basées sur les expressions régulières ou les IOC. Actuellement, il cible principalement l'identification de vulnérabilités mobiles telles que FORCEDENTRY (CVE-2021-30860), BLASTPASS (CVE-2023-4863, CVE-2023-41064) et TRIANGULATION (CVE-2023-41990).
| Nom de la menace | CVE | Pris en charge |
|---|---|---|
| FORCEDENTRY | CVE-2021-30860 | ✅ |
| BLASTPASS | CVE-2023-4863, CVE-2023-41064 | ✅ |
| TRIANGULATION | CVE-2023-41990 | ✅ |
| CVE-2025-43300 | CVE-2025-43300 | ✅ |
| CVE-2025-21043 | CVE-2025-21043 | ✅ |
| CVE-2026-32741 | CVE-2026-32741 | ✅ |
| Sous-remplissage du masque HEIF | Aucun CVE (libheif <= 1.21.2) | ✅ |
| CVE-2026-32882 | CVE-2026-32882, CVE-2025-68431 | ✅ |
| CVE-2026-86950 | CVE-2026-86950 | ✅ |

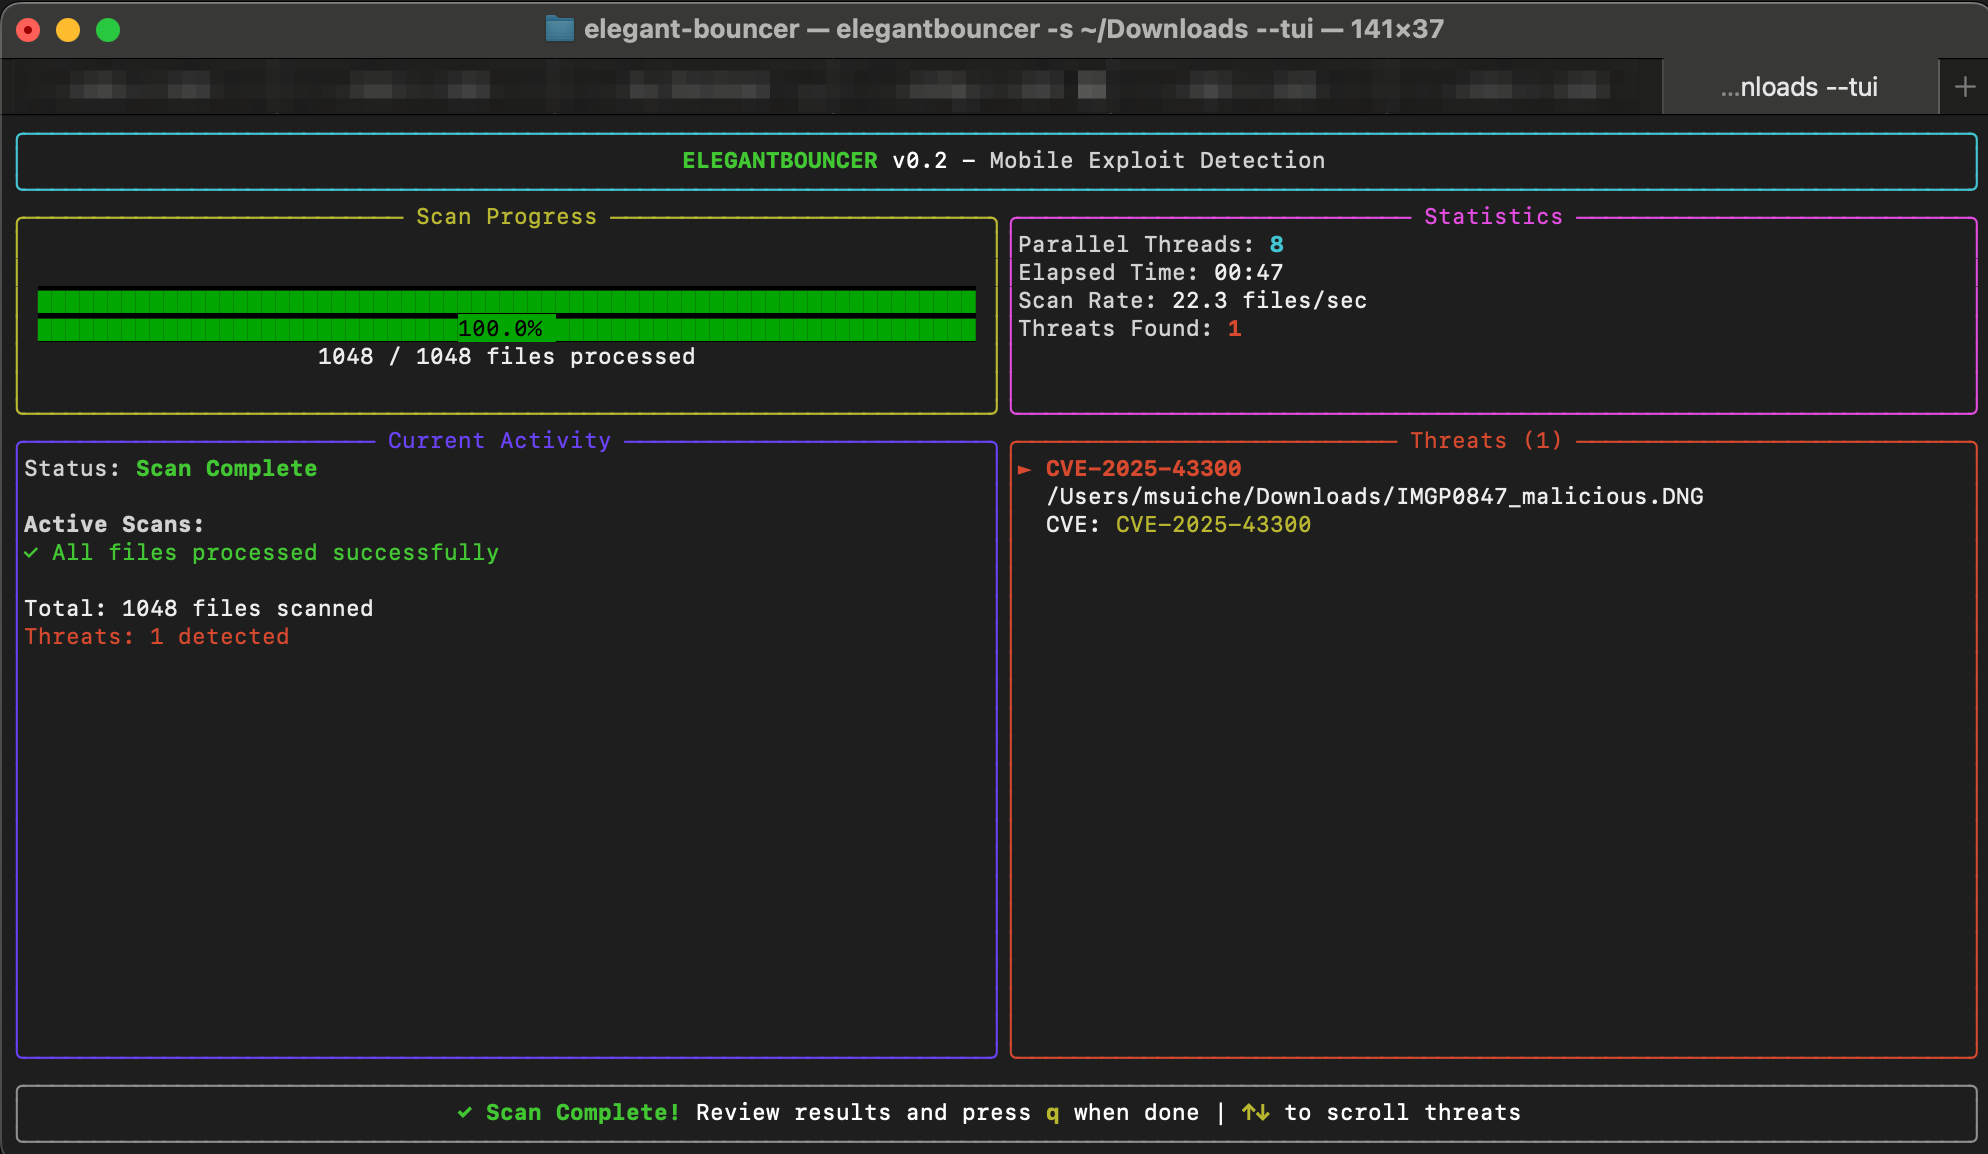
Le mode TUI offre une visualisation en temps réel des opérations de scan parallèles, affichant simultanément tous les threads de travail actifs. Activez-le avec l'option --tui lors du scan de répertoires.
elegant-bouncer v0.2
ELEGANTBOUNCER Detection Tool
Detection tool for file-based mobile exploits.

A utility designed to detect the presence of known mobile APTs in commonly distributed files.

Usage: elegant-bouncer [OPTIONS] <Input path>

Arguments:
  <Input path>
          Path to the input file or folder

Options:
  -v, --verbose
          Print extra output while parsing

  -s, --scan
          Assess a given file or folder, checking for known vulnerabilities

  -c, --create-forcedentry
          Create a FORCEDENTRY-like PDF

  -r, --recursive
          Recursively scan subfolders

  -m, --messaging
          Scan messaging app databases for attachments (iOS backup format)

  --ios-extract
          Extract/reconstruct iOS backup to readable folder structure

  -o, --output <OUTPUT>
          Output directory for iOS backup extraction

  -f, --force
          Force overwrite of output directory if not empty

  -e, --extensions <EXTENSIONS>
          File extensions to scan (comma-separated, e.g., "pdf,webp,ttf")
          Default: pdf,gif,webp,jpg,jpeg,png,tif,tiff,dng,heic,heif,hif,avif,ttf,otf

  -h, --help
          Print help information (use `-h` for a summary)

  -V, --version
          Print version information
Utilisez --scan pour évaluer un fichier unique à la recherche de vulnérabilités connues :
elegantbouncer --scan suspicious_file.pdf
Analyser tous les fichiers pris en charge dans un répertoire :
elegantbouncer --scan /path/to/folder
Utilisez l'option -r pour analyser récursivement tous les sous-répertoires :
elegantbouncer --scan /path/to/folder -r
Spécifiez les types de fichiers à analyser à l'aide du flag -e :
# Scan only PDF and DNG files
elegantbouncer --scan /path/to/folder -e pdf,dng

# Scan only image files recursively
elegantbouncer --scan /path/to/folder -r -e jpg,jpeg,png,webp,gif
Par défaut, l'outil analyse les fichiers ayant ces extensions :
Lors de l'analyse d'un répertoire, l'outil fournit :
[+] Scanning directory: /path/to/documents
[+] Recursive mode enabled
[+] Extensions: pdf, gif, webp, jpg, jpeg, png, tif, tiff, dng, heic, heif, hif, avif, ttf, otf

[1] Scanning: /path/to/documents/invoice.pdf
[2] Scanning: /path/to/documents/photo.jpg
[3] Scanning: /path/to/documents/malicious.webp
  └─ THREAT found: BLASTPASS
[4] Scanning: /path/to/documents/report.pdf
  └─ THREAT found: FORCEDENTRY

[+] Scanned 4 files

[+] Summary Results:
╭────────────────┬───────────────────────────────┬──────────────────────────────────────────────────────────────────────────┬──────────╮
│ name           │ cve_ids                       │ description                                                              │ detected │
├────────────────┼───────────────────────────────┼──────────────────────────────────────────────────────────────────────────┼──────────┤
│ FORCEDENTRY    │ CVE-2021-30860                │ Malicious JBIG2 PDF shared over iMessage                                 │ Yes      │
│ BLASTPASS      │ CVE-2023-4863, CVE-2023-41064 │ Malicious WebP presumably shared over iMessage and other mediums         │ Yes      │
│ TRIANGULATION  │ CVE-2023-41990                │ Maliciously crafted TrueType font embedded in PDFs shared over iMessage  │ No       │
│ CVE-2025-43300 │ CVE-2025-43300                │ Malicious DNG with JPEG Lossless compression exploiting RawCamera.bundle │ No       │
╰────────────────┴───────────────────────────────┴──────────────────────────────────────────────────────────────────────────┴──────────╯

[!] Infected Files Details:
╭────────────────────────────────┬─────────────┬───────────────────────────────╮
│ path                           │ threat_name │ cve_ids                       │
├────────────────────────────────┼─────────────┼───────────────────────────────┤
│ /path/to/documents/report.pdf  │ FORCEDENTRY │ CVE-2021-30860                │
│ /path/to/documents/malicious.webp │ BLASTPASS   │ CVE-2023-4863, CVE-2023-41064 │
╰────────────────────────────────┴─────────────┴───────────────────────────────╯






