
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
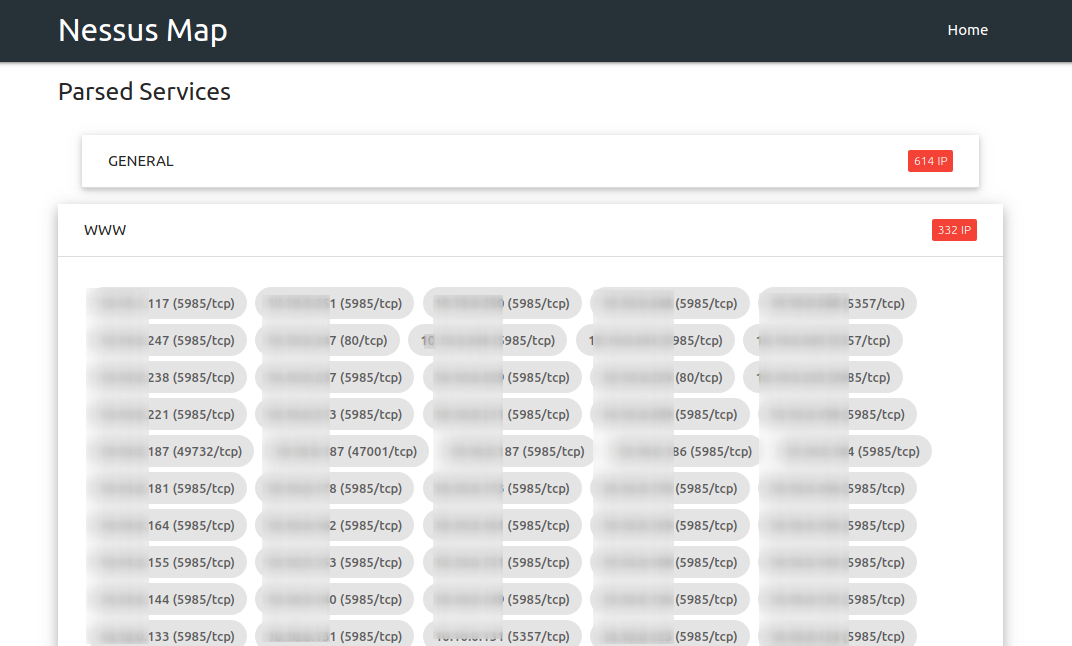
 ebryx/nessus_map
Analiza archivos .nessus y muestra la salida en una interfaz de usuario interactiva.
 owasp/openshield
CSPM de código abierto para Azure: escanea en busca de configuraciones incorrectas y criptografía no segura frente a ataques cuánticos, asigna los…
 ynsmroztas/keysniper
**CVE-2026-18963** — toma de control no autenticada de cuentas de Keycloak a través del flujo de restablecimiento de credenciales.
 stevenaldinger/decker
Marco declarativo de orquestación para pruebas de penetración
 glincker/sslx
Una alternativa rápida y moderna a la CLI de OpenSSL: inspecciona, califica y gestiona certificados desde la terminal.
 danoszz/penthera
Agente de ciberseguridad sin conexión para tus aplicaciones y herramientas de programación con IA. I+D abierta: medida en público, mejorada en cada…
 canuk40/xpfarm
Marco automatizado de bug bounty y reconocimiento — engloba Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana y más detrás de una…
 karim852/kumo-domain-recon-tool
Framework de OSINT de dominios y reconocimiento de seguridad que ejecuta 26 módulos en paralelo para DNS, puertos, subdominios, credenciales…
 gdssecurity/jetleak-testing-script
Script para comprobar si un servidor es vulnerable a la vulnerabilidad JetLeak
 cldrn/rainmap-lite
Rainmap Lite - Interfaz web responsiva que permite a los usuarios lanzar escaneos Nmap desde sus móviles/tablets/navegadores web!
 secuproject/dllhijackingscanner
Este es un PoC para eludir el UAC mediante secuestro de DLL y abusando de la verificación de "Directorios de Confianza".
 daxakahackerman/xss-catcher
Un marco de detección de XSS ciego y captura de datos XSS
 bhavsec/autopentest-ai
Servidor MCP de Pentesting Agentic que descubre, explota y reporta vulnerabilidades en aplicaciones web.
 rix4uni/wordlist
Colección curada de wordlists personalizadas para fuzzing, enumeración DNS, descubrimiento de parámetros y credenciales por defecto, además de un…
 bishopfox/pwn-pulse
Exploit para la vulnerabilidad de lectura arbitraria de archivos en Pulse Connect Secure SSL VPN (CVE-2019-11510)
 dirsoooo/recon
Recon es un script para realizar un reconocimiento completo sobre un objetivo con las herramientas principales para buscar vulnerabilidades. Creado…
 rolix44/kubestroyer
Herramienta de explotación de Kubernetes basada en Go que escanea puertos expuestos y explota configuraciones incorrectas del clúster, incluidos RCE…
 nullt3r/udpx
Escáner UDP de paquete único en Go para el descubrimiento rápido de 45+ servicios a través de redes, compatible con sondas personalizadas, escaneo…








