
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 hahwul/smugglex
Escáner de contrabando de solicitudes HTTP impulsado por Rust.
 rub-softsec/onelogon
Código y datos para nuestro artículo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).
 moopinger/smugglefuzz
Un escáner rápido de contrabando de degradación HTTP escrito en Go.
 akabe1/oauthscan
Extensión de Burp Suite útil para verificar la seguridad de OAUTHv2 y OpenID
 maldevel/intelspy
Realizar escaneos automatizados de reconocimiento de red
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
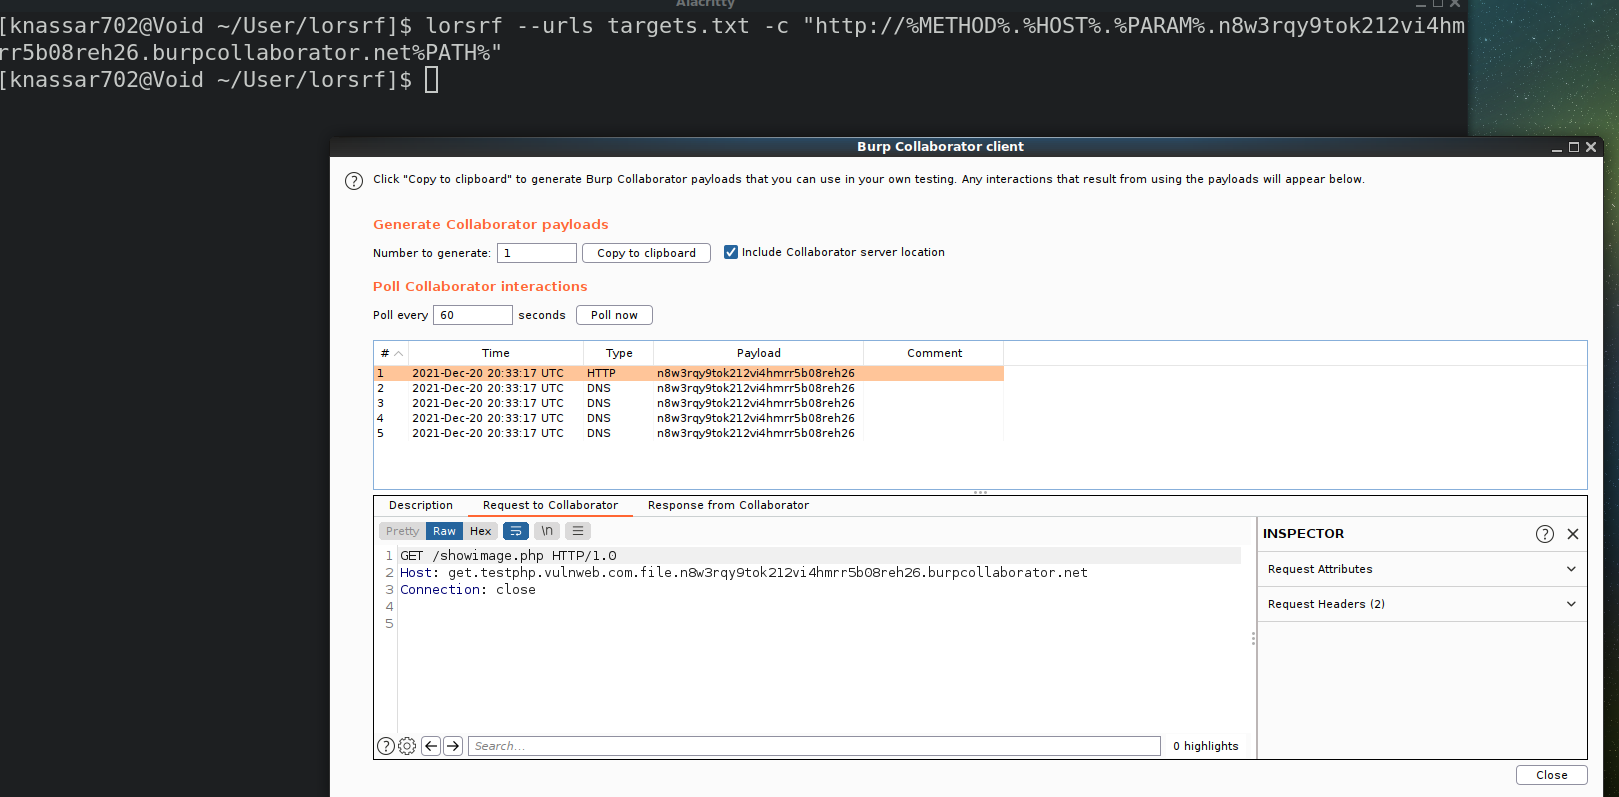 mindpatch/lorsrf
Herramienta CLI rápida para encontrar los parámetros que se pueden usar para encontrar SSRF o carga de recursos fuera de banda :artificial_satellite:…
 androguide/dsploit
dSploit - El kit de herramientas de seguridad informática más completo y avanzado para profesionales en Android.
 luke-goddard/enumy
Enumeración de escalada de privilegios posterior a la explotación en Linux
 sma11new/poclist
Colección de POCs y exploits de vulnerabilidades, en constante actualización. Apache Druid - Lectura arbitraria de archivos (CVE-2021-36749),…
 ivan-sincek/forbidden
Bypass códigos de estado de respuesta HTTP 4xx y más. La herramienta está basada en Python Requests, PycURL y HTTP Client.
 9rnt/poro
Escanea activos de acceso público en tu entorno de nube AWS
 commonexploits/port-scan-automation
Automatiza escaneos NMAP y genera políticas personalizadas de Nessus de forma automática
 assetnote/node2shell-scanner
Mecanismo de detección de alta fidelidad para node2shell (CVE-2026-111497)
 esmog/nodexp
NodeXP - Una herramienta de inyección de JavaScript del lado del servidor capaz de detectar y explotar vulnerabilidades de Node.js
 offxec/thedoc
Automatiza la explotación de inyecciones SQL con SQLMAP, rastrea vulnerabilidades, extrae credenciales de bases de datos, encuentra páginas de inicio…
 gr1mmie/autoenum
Script de enumeración automática de servicios
 ngalongc/openapi_security_scanner
Escáner de seguridad de autorización automatizado para APIs basadas en OpenAPI. Prueba endpoints GET con múltiples conjuntos de credenciales para…








