

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DLLHijackingScanner — Este es un PoC para eludir el UAC mediante secuestro de DLL y abusando de la verificación de "Directorios de Confianza". | Kitploit
Herramientas/GitHubGitHub/secuproject/dllhijackingscanner
Escalada de PrivilegiosEscáneres de VulnerabilidadesExplotación
GitHubsecuproject/dllhijackingscanner

DLLHijackingScanner

Este es un PoC para eludir el UAC mediante secuestro de DLL y abusando de la verificación de "Directorios de Confianza".

Ver Repositorio
Compartir
2835143hace 5 añosRevisado por Kitploit

Bypass de UAC - Secuestro de DLL

Descripción

Este es un PoC para evadir el UAC mediante secuestro de DLL y abusando de la verificación de "Directorios de confianza".

Resumen

  • Generar Encabezado desde CSV
    • Argumentos
  • Generar la lista de PE y DLL vulnerables
    • DLLHijacking.exe
    • Archivo de registro
    • Ejecución
    • Resultado
  • test.dll
  • Fuentes

Generar Encabezado desde CSV

El script de Python CsvToHeader.py se puede usar para generar un archivo de encabezado. Por defecto usará el archivo CSV dll_hijacking_candidates.csv que se puede encontrar aquí: dll_hijacking_candidates.csv.

El script comprobará para cada ejecutable portátil (PE) la siguiente condición:

  • Si el PE existe en el sistema de archivos.
  • En el manifiesto del PE, si requestedExecutionLevel está configurado en uno de los siguientes valores:
    • asInvoker
    • highestAvailable
    • requireAdministrator
  • En el manifiesto si autoElevate está configurado en true:
    <autoElevate>true</autoElevate>
    
  • Si el usuario especificó el argumento -c, el script comprobará si la DLL a secuestrar está en la lista de DLL importadas desde la tabla del PE.

Argumentos

> python .\CsvToHeader.py -h
usage: CsvToHeader.py -f [DLL_PATH] -c

CsvToHeader can be used to generate a header file from a CSV.

optional arguments:
  -h, --help      show this help message and exit
  -f  [DLL_PATH]  Path of the csv to convert (default="dll_hijacking_candidates.csv")
  -c              Enable import dll in PE (default=False)
  -v, --version   Show program's version number and exit

Para generar el archivo de encabezado puedes usar el siguiente comando:

python CsvToHeader.py > dll_hijacking_candidates.h

Generar la lista de PE y DLL vulnerables

Los archivos que se utilizarán son DLLHijacking.exe y test.dll.

DLLHijacking.exe

DLLHijacking.exe es el archivo que se usará para generar la lista de PE vulnerables. Realizará los siguientes pasos:

  1. CreateFakeDirectory

    Función que crea un directorio en C:\windows \system32.

  2. Copy Files in the new directory

    • from C:\windows\system32\[TARGET.EXE] to C:\windows \system32\[TARGET.EXE]
    • from [CUSTOM_DLL_PATH] to C:\windows \system32\[TARGET.DLL]
  3. Trigger

    Ejecutar el ejecutable desde C:\windows \system32\[TARGET.EXE]

  4. CleanUpFakeDirectory

    Función que elimina el directorio creado en el paso 1 y los archivos del paso 2.

  5. CheckExploit

    Comprobar el contenido del archivo C:\ProgramData\exploit.txt para ver si el exploit fue exitoso.

Archivo de registro

DLLHijacking.exe siempre generará un archivo de registro exploitable.log con el siguiente contenido:

  • 0 o 1 para indicar si el exploit pudo evadir el UAC.
  • El nombre del ejecutable
  • El nombre de la DLL

E.g.

1,computerdefaults.exe,PROPSYS.dll
0,computerdefaults.exe,Secur32.dll

Ejecución

Comando a ejecutar:

DLLHijacking.exe [DLL_PATH]

si no se pasa ningún argumento, el script usará la DLL test.dll que está almacenada en el recurso de DLLHijacking.exe.

Resultado

Probado en Windows 10 Pro (10.0.19043 N/A Build 19043).
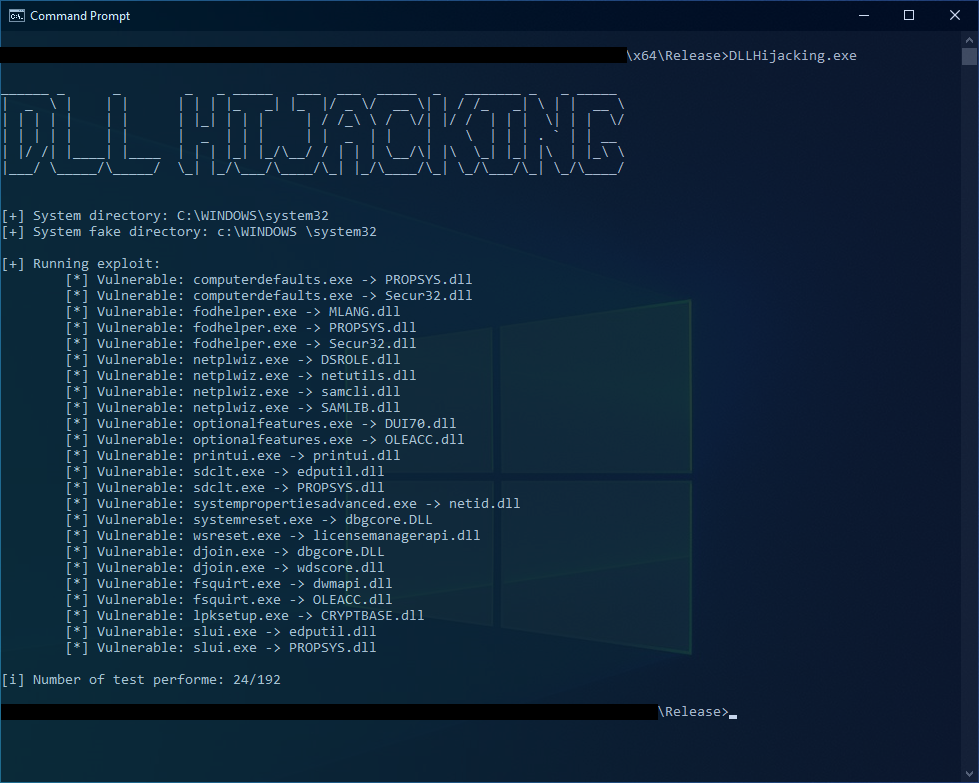
ExploitResult

test.dll

test.dll es una biblioteca dinámica simple que se usará para ver si el exploit tiene éxito. La DLL creará un archivo C:\ProgramData\exploit.txt con el siguiente contenido:

  • 0 o 1 para indicar si el exploit pudo evadir el UAC.
  • El nombre del ejecutable
  • El nombre de la DLL

Este archivo se eliminará una vez que el exploit se complete.

Fuentes:

  • https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
  • https://github.com/wietze/windows-dll-hijacking/
  • https://github.com/wietze/windows-dll-hijacking/blob/master/dll_hijacking_candidates.csv
  • https://medium.com/tenable-techblog/uac-bypass-by-mocking-trusted-directories-24a96675f6e

Aviso legal:

This project is made for educational and ethical testing purposes only. Usage of this software for attacking targets without prior mutual consent is illegal. 
It is the end user's responsibility to obey all applicable local, state and federal laws. 
Developers assume no liability and are not responsible for any misuse or damage caused by this program.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





