Agente de ciberseguridad sin conexión para tus aplicaciones y herramientas de programación con IA. I+D abierta: medida en público, mejorada en cada versión.
La revisión de seguridad para la que nunca tuviste tiempo. Offline, basada en reglas, y puedes verificar cada hallazgo por ti mismo.
penthera.org: revisa tu sitio en vivo en unos segundos. Pasivo, no se almacena nada.
Notas diarias de Penthera: x.com/penthera_org
Quién lo construye: Daan van der Zwaag, a tiempo parcial y en abierto.
Cómo se compara: frente a Snyk, Socket, Semgrep, ZAP y GitHub.
Novedad en 2.4: penthera --card genera un recibo de seguridad de tu repo para publicar, cada superficie cuenta un conjunto de problemas con las mismas palabras, y se cierran 13 formas de ocultar un hallazgo o frenar un escaneo (qué cambió).
Desde tu agente de programación: añade Penthera (una línea por agente), luego di "Hey Claude, ejecuta Penthera en este repo."
132 reglas legibles · 6 herramientas MCP de solo lectura · 0 dependencias en tiempo de ejecución · 0 solicitudes más allá de loopback en el benchmark · MIT, sin telemetría




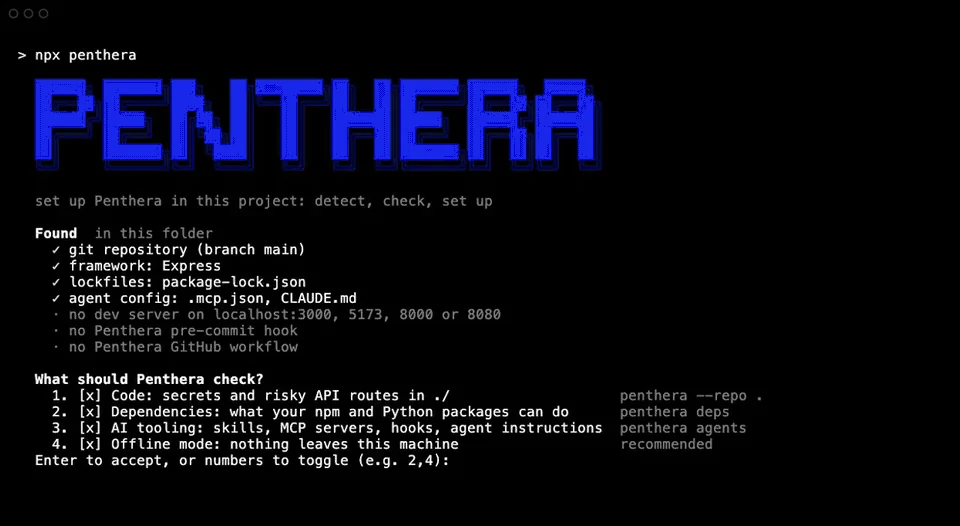
penthera ui, Simple, oscuro | penthera ui, Avanzado, claro |
|---|---|
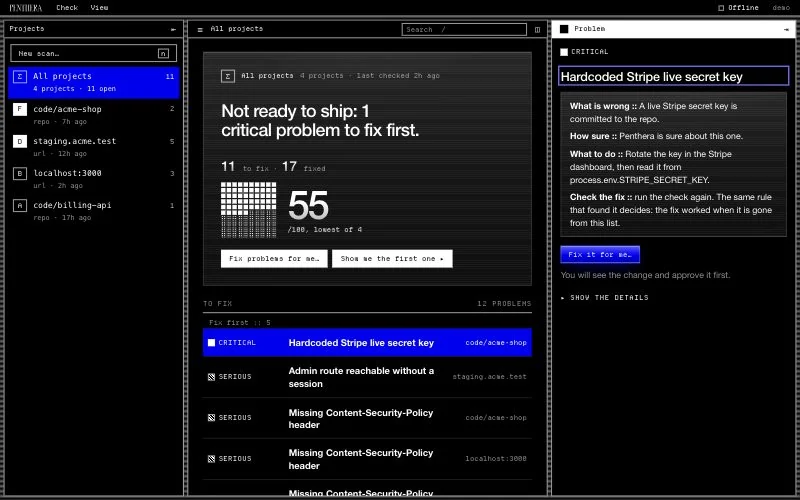 | 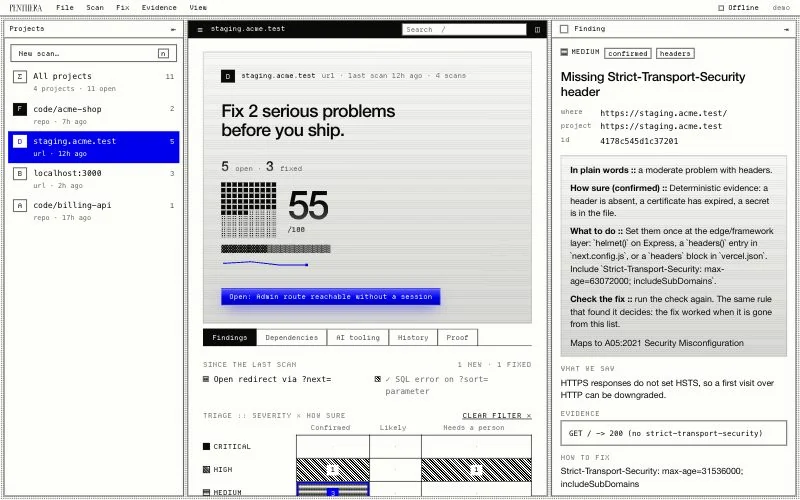 |
Penthera revisa tu app, sus dependencias y tus herramientas de programación con IA en tu propia máquina. Corrige lo que puede, con tu aprobación. Cada hallazgo proviene de una regla que puedes leer, con su evidencia en file:line. Un modelo puede proponer; una regla decide.
También es un proyecto abierto de I+D. Medimos cada comprobación en público y publicamos los resultados, buenos o malos, para que veas hasta qué punto puedes confiar en él.
Encuentra clases de problemas conocidas, no nuevas. No sustituye a un pentester humano.
Necesitas Node.js 22 o posterior. Sin instalación, sin cuenta.
¿Construyes con Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains o Kiro, o con un constructor de apps como Lovable, Bolt, Base44, Replit o v0? Penthera en tu herramienta de programación tiene la configuración para cada una.
En tu terminal. Ejecuta esto en la carpeta de tu proyecto:
npx penthera
Lo detecta todo sin conexión, pregunta qué revisar y le da una calificación por área y las tres cosas que debe corregir primero. Solo analiza su aplicación en ejecución después de que usted confirme que la aplicación es suya. No se confirma ni se sube nada (inicio guiado).
En su agente de programación. Elija el suyo y luego pida "scan my app for security issues". Las líneas de MCP fijan la versión.
| Agente | Ejecute esto |
|---|---|
| Claude Code, plugin (solo skill, ejecuta la CLI) | claude plugin marketplace add danoszz/penthera, luego claude plugin install penthera@penthera |
| Claude Code, solo servidor MCP | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera, luego copilot plugin install penthera@penthera |
| GitHub Copilot en VS Code | la línea code --add-mcp en mcp.md |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor, Windsurf | el JSON en mcp.md |
| Cualquier agente que lea skills | npx skills add danoszz/penthera |
El skill le indica a su agente cómo ejecutar Penthera; el servidor MCP le proporciona seis herramientas de solo lectura. Más rutas: skill.md, mcp.md.
Dónde encaja la IA. Las reglas deciden cada hallazgo y cada código de salida. Un modelo solo puede proponer:
| Rol | Quién | Cómo |
|---|---|---|
| Decide | Las reglas de Penthera, siempre | Cada hallazgo, cada código de salida |
| Busca más a fondo (opcional) | Un modelo, con --ai | Propone problemas que ninguna regla describe; las reglas verifican cada uno, y los no verificados se listan aparte y nunca hacen fallar CI (modo IA) |
| Corrige | Su propio agente de programación | Mediante el servidor MCP, el skill o penthera fix --plan |
Para ejecutarlo en un contenedor:
docker build -t penthera . && docker run --rm penthera https://your-app.example.









