
 glincker/sslx
Una alternativa rápida y moderna a la CLI de OpenSSL: inspecciona, califica y gestiona certificados desde la terminal.

openssl, pero no tienes que buscar las opciones en Google.
Un solo binario que maneja certificados, conexiones TLS y todo lo que normalmente necesitas tres invocaciones diferentes de openssl. Construido con Rust y rustls, no requiere OpenSSL del sistema.


cargo install sslx
Binarios precompilados en la página de lanzamientos.
Homebrew:
brew install glincker/tap/sslx
O descarga directamente:
# macOS (Apple Silicon)
curl -fsSL https://github.com/glincker/sslx/releases/latest/download/sslx-macos-aarch64 -o sslx && chmod +x sslx

# Linux
curl -fsSL https://github.com/glincker/sslx/releases/latest/download/sslx-linux-x86_64 -o sslx && chmod +x sslx
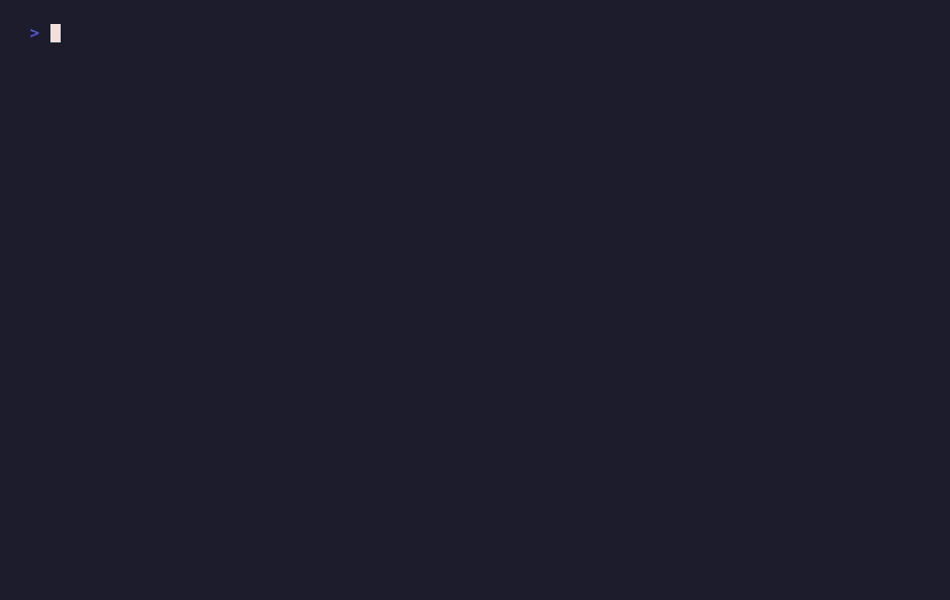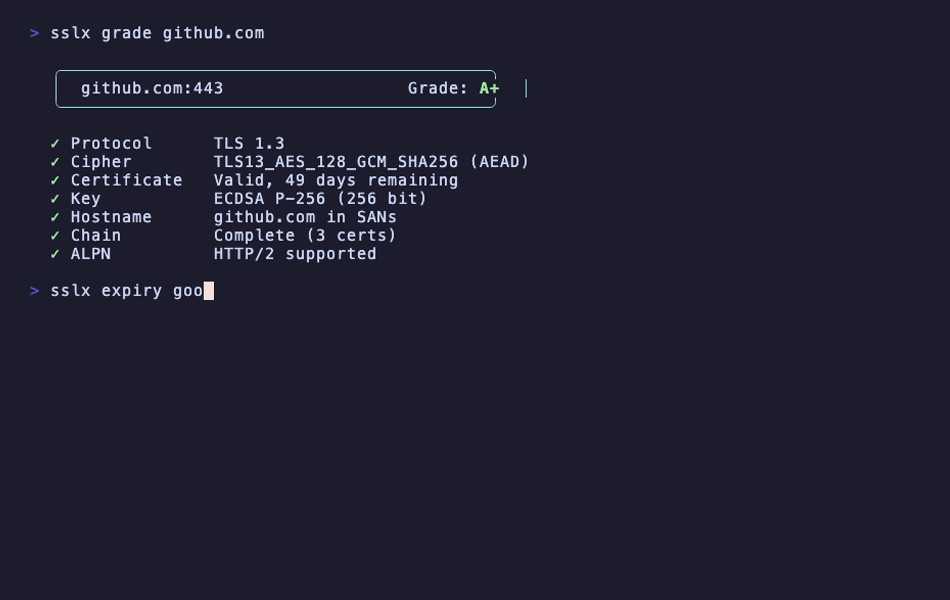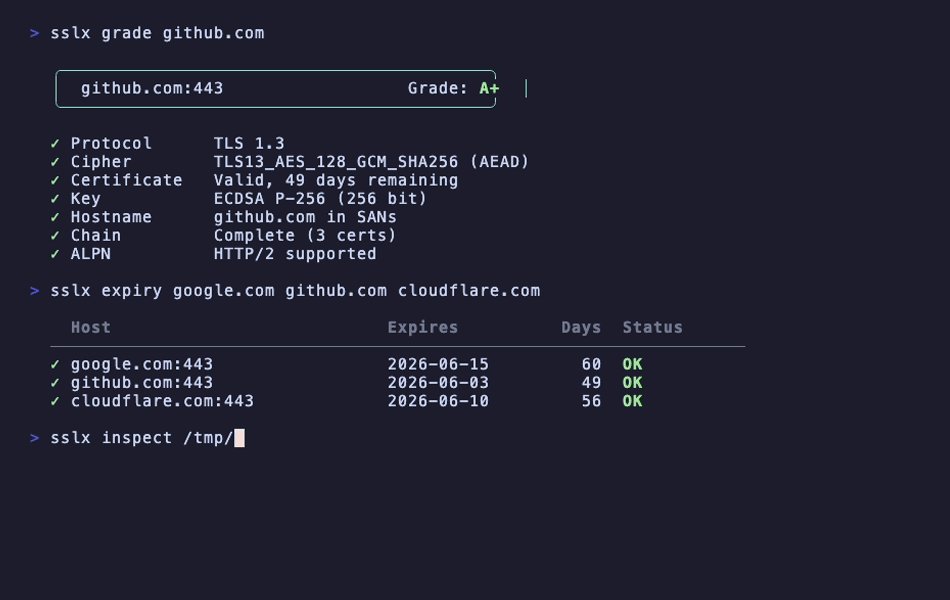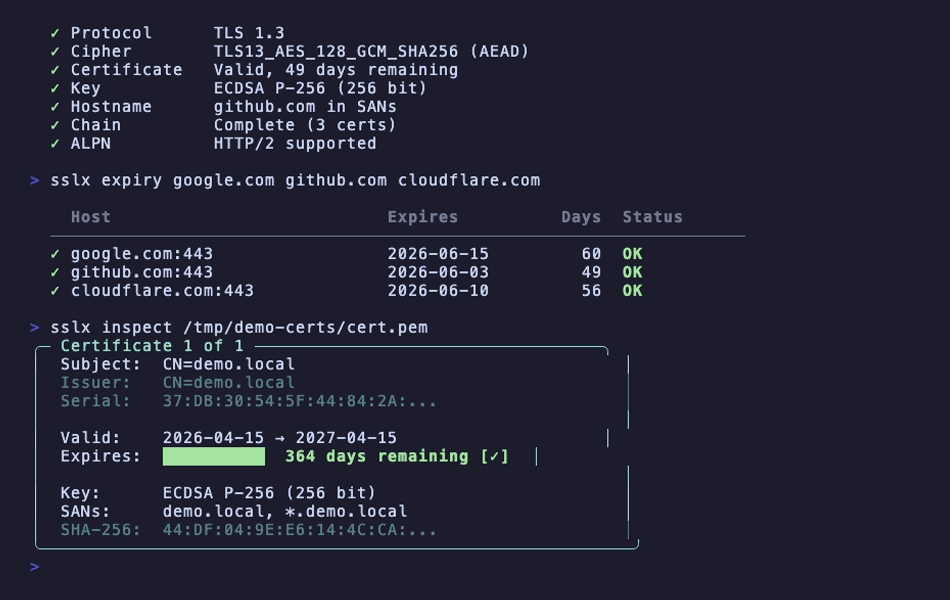
Evalúa la configuración TLS de cualquier host, como SSL Labs pero desde tu terminal:
$ sslx grade github.com

  ╭──────────────────────────────────────────╮
  │  github.com:443                  Grade: A+  │
  ╰──────────────────────────────────────────╯

  ✓ Protocol      TLS 1.3
  ✓ Cipher        TLS13_AES_128_GCM_SHA256 (AEAD)
  ✓ Certificate   Valid, 49 days remaining
  ✓ Key           ECDSA P-256 (256 bit)
  ✓ Hostname      github.com in SANs
  ✓ Chain         Complete (3 certs)
  ✓ ALPN          HTTP/2 supported
Verifica versión del protocolo, fortaleza del cifrado, validez del certificado, tipo de clave, coincidencia de nombre de host, integridad de la cadena y ALPN. Te da una calificación con letras de A+ a F.
Comprueba la caducidad de certificados en varios hosts a la vez:
$ sslx expiry google.com github.com cloudflare.com stripe.com

  Host                           Expires          Days  Status
  ────────────────────────────────────────────────────────────────
  ✓ google.com:443                 2026-06-15         61  OK
  ✓ github.com:443                 2026-06-03         49  OK
  ✓ cloudflare.com:443             2026-06-10         56  OK
  ✓ stripe.com:443                 2026-09-01        139  OK
Código de salida 1 si algo vence en menos de 7 días. Útil en cron jobs o pipelines de CI.
Lee un archivo de certificado PEM o DER con salida coloreada:
$ sslx inspect cert.pem

╭─ Certificate 1 of 1 ──────────────────────────────────╮
│  Subject:  CN=*.example.com                             │
│  Issuer:   CN=Let's Encrypt Authority X3                │
│  Serial:   0A:1B:2C:3D...                               │
│                                                         │
│  Valid:    2026-01-15 → 2026-04-15                      │
│  Expires:  ██░░░░░░░░  12 days remaining [!]            │
│                                                         │
│  Key:      ECDSA P-256 (256 bit)                        │
│  SANs:     *.example.com, example.com                   │
│  SHA-256:  AB:CD:EF:12:34...                            │
╰──────────────────────────────────────────────────────────╯
También maneja paquetes multi-certificado. Detecta automáticamente PEM vs DER.
Ve los detalles completos del handshake TLS y la cadena de certificados para cualquier host:
$ sslx connect example.com

Connection to example.com:443

  TLS 1.3 · TLS13_AES_256_GCM_SHA384
  ALPN: h2

  Chain:
  ╭─ Certificate 1 of 3 ─────────────────────────╮
  │  Subject:  CN=*.example.com                    │
  │  Valid:    61 days remaining ✓                 │
  │  Key:      ECDSA P-256 (256 bit)              │
  ╰────────────────────────────────────────────────╯
    ↓ signed by
  ╭─ Certificate 2 of 3 (CA) ────────────────────╮
  │  ...                                          │
  ╰────────────────────────────────────────────────╯
Certificado autofirmado para desarrollo local en un solo comando:
sslx generate --cn localhost --san "*.local,127.0.0.1"
Crea cert.pem y key.pem con EC P-256 por defecto. También soporta ec384 y ed25519.
sslx csr --cn example.com --san "*.example.com,api.example.com"
Crea csr.pem y key.pem. Entrega la CSR a tu CA.
sslx convert cert.pem --to der           # PEM a DER
sslx convert cert.der --to pem           # DER a PEM
sslx convert bundle.p12 --to pem         # PKCS12 a PEM
Detecta automáticamente el formato de entrada.
$ sslx match cert.pem key.pem

  ✓ Certificate and key match (ECDSA P-256 (256 bit))
No más comparar hashes de módulo manualmente.
sslx extract bundle.p12 --password mypass --out ./certs
Extrae el certificado hoja, los intermedios y la clave en archivos PEM separados.
Lánzale un archivo o un token JWT y sslx averigua qué es:
$ sslx decode eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...

  ✓ Detected: JSON Web Token (JWT)

    Header:   {"alg":"HS256","typ":"JWT"}
    Payload:  {"sub":"1234567890","name":"John","iat":1516239022}
    Expires:  in 3 hours
También detecta certificados PEM, archivos DER, claves privadas, claves públicas y CSR.
sslx verify cert.pem --ca ca-bundle.pem
  ✓ Certificate is valid
    Chain:    complete (3 certs)
    Expiry:   328 days remaining
Te dice exactamente qué falla si algo sale mal, con sugerencias para solucionarlo.
| Lo que estás haciendo | openssl | sslx |
|---|---|---|
| Ver un certificado | openssl x509 -in cert.pem -text -noout | sslx inspect cert.pem |
| Handshake TLS | openssl s_client -connect host:443 2>/dev/null | openssl x509 -text | sslx connect host |
| Verificar cadena | openssl verify -CAfile ca.pem cert.pem | sslx verify cert.pem --ca ca.pem |
| Certificado autofirmado | openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:P-256 -keyout key.pem -out cert.pem -days 365 -nodes -batch -subj "/CN=localhost" | sslx generate --cn localhost |
| Crear CSR | openssl req -new -newkey ec -pkeyopt ec_paramgen_curve:P-256 -keyout key.pem -out csr.pem -batch -subj "/CN=example.com" | sslx csr --cn example.com |
| PEM a DER | openssl x509 -in cert.pem -outform DER -out cert.der | sslx convert cert.pem --to der |
| Verificar vencimiento | echo | openssl s_client -connect host:443 2>/dev/null | openssl x509 -noout -enddate | sslx expiry host |
| Coincidencia cert+key | diff <(openssl x509 -noout -modulus -in cert.pem) <(openssl rsa -noout -modulus -in key.pem) | sslx match cert.pem key.pem |
| Calificación TLS | (ir a ssllabs.com) | sslx grade host |
| Decodificar JWT | (ir a jwt.io) | sslx decode <token> |
Todos los comandos soportan --json para scripting y CI:
# comprobar días hasta vencimiento
sslx connect example.com --json | jq '.chain.certificates[0].days_remaining'

# obtener la calificación
sslx grade example.com --json | jq '.grade'

# listar todos los SANs
sslx inspect cert.pem --json | jq '.certificates[0].sans'
| Código | Significado |
|---|---|
| 0 | correcto |
| 1 | certificado vencido o por vencer |
| 3 | cadena no confiable |
| 4 | conexión fallida |
| 5 | archivo inválido |
Mediana de 10 ejecuciones en macOS M2:
| sslx | openssl | |
|---|---|---|
| inspeccionar cert | 2.1ms | 9.4ms |
| generar cert | 1.7ms | 4.5ms |
| inicio | 1.3ms |






