 karim852/kumo-domain-recon-tool
Framework de OSINT de dominios y reconocimiento de seguridad que ejecuta 26 módulos en paralelo para DNS, puertos, subdominios, credenciales filtradas, endpoints expuestos, CVE y fingerprinting de tecnologías.





Dale un dominio a Kumo y este mapea todo lo que es alcanzable sobre él en una sola pasada: seguridad de DNS y correo electrónico, certificados y subdominios a partir de registros CT, puertos abiertos, huellas de tecnologías, credenciales filtradas e infecciones por infostealer, buckets en la nube y 419 comprobaciones de vulnerabilidades frente a exposiciones conocidas. Veintinueve módulos se ejecutan en paralelo, cada uno transmitiendo su propia tarjeta en el momento en que llega — en la terminal o en el navegador.
No se requiere ninguna clave de API para nada de esto.
pip install flask requests dnspython urllib3

python3 kumo.py                    # home screen — pick modules by number
python3 kumo.py --web              # web dashboard → http://127.0.0.1:8888
python3 kumo.py example.com        # straight to a full scan
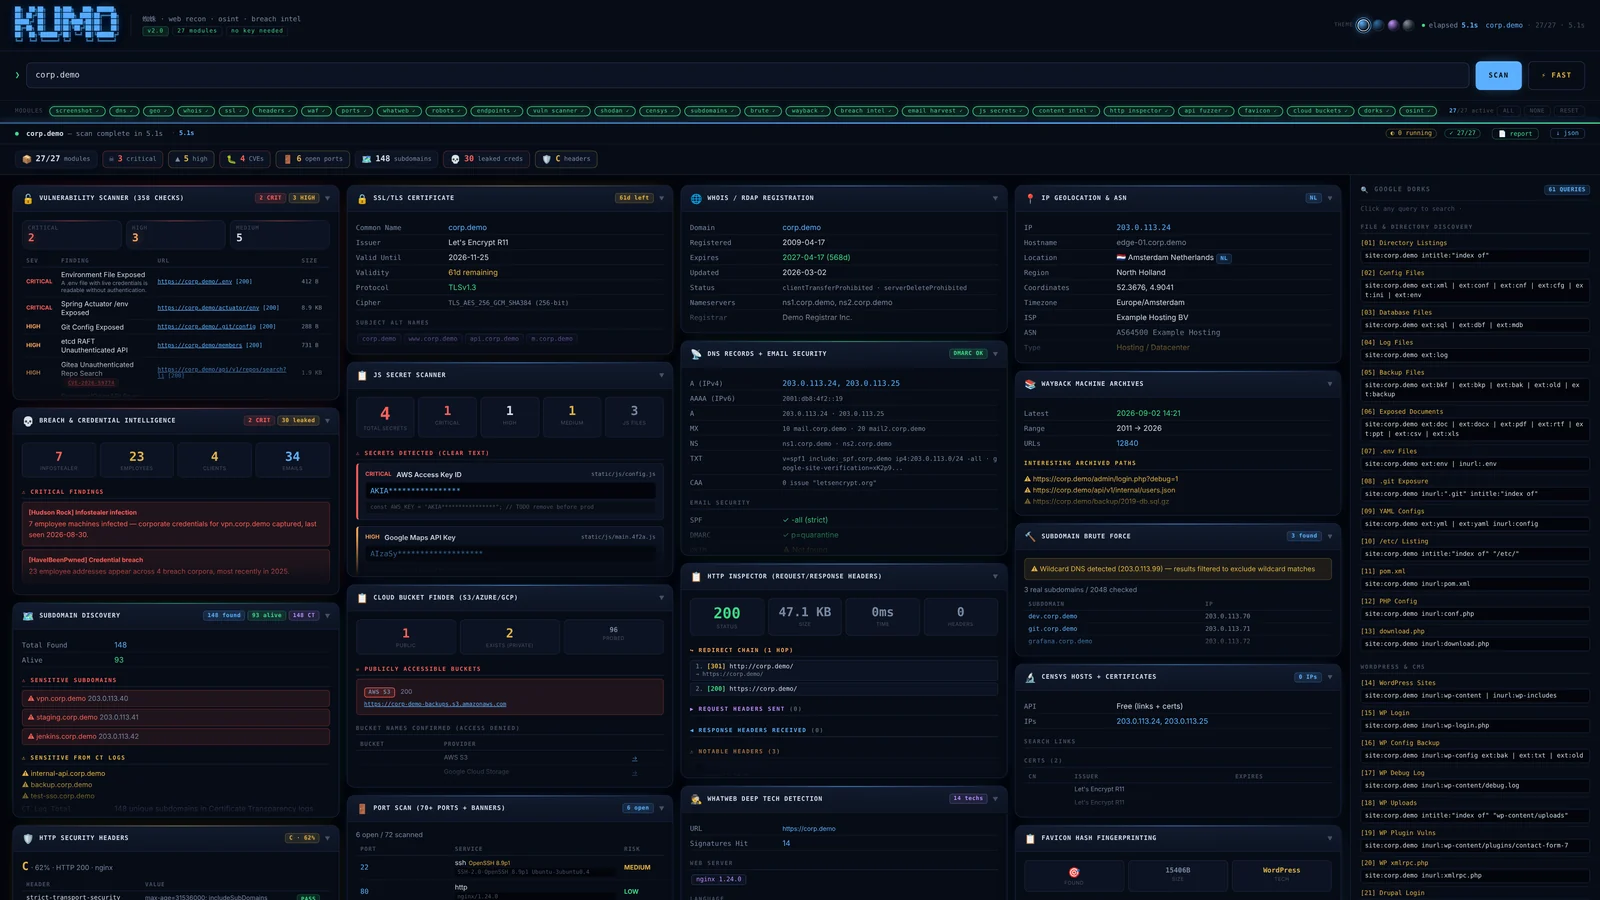
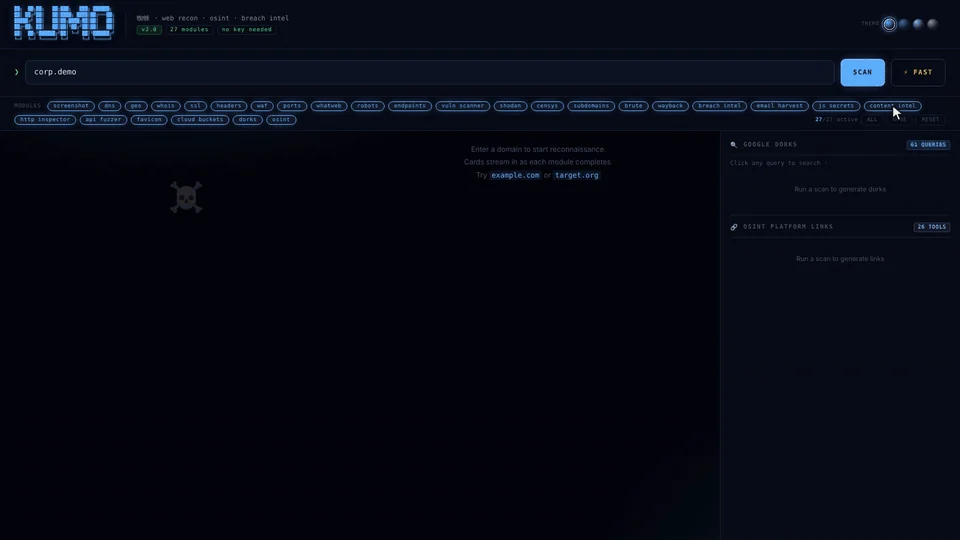
El panel en pleno escaneo: las tarjetas aparecen a medida que cada módulo termina,
brillando según la severidad, con el escáner de vulnerabilidades a la cabeza en hallazgos.
| SO | Linux, macOS o Windows |
| Python | 3.8+ |
| Permisos | ninguno — Kumo nunca necesita root |
| Claves de API | ninguna requerida |
git clone https://github.com/karim852/KUMO-Domain-Recon-Tool
cd KUMO-Domain-Recon-Tool
pip install flask requests dnspython urllib3
Extras opcionales, cada uno usado por un único módulo y omitido limpiamente cuando no está presente:
pip install brotli zstandard playwright
Nada que configurar. No hay archivo de configuración, ni archivo de claves ni base de datos. Kumo lee lo que necesita de fuentes públicas en tiempo de ejecución.
python3 kumo.py
Sin objetivo, Kumo abre su pantalla de inicio: cada módulo numerado y agrupado, con la interfaz web en la parte superior.
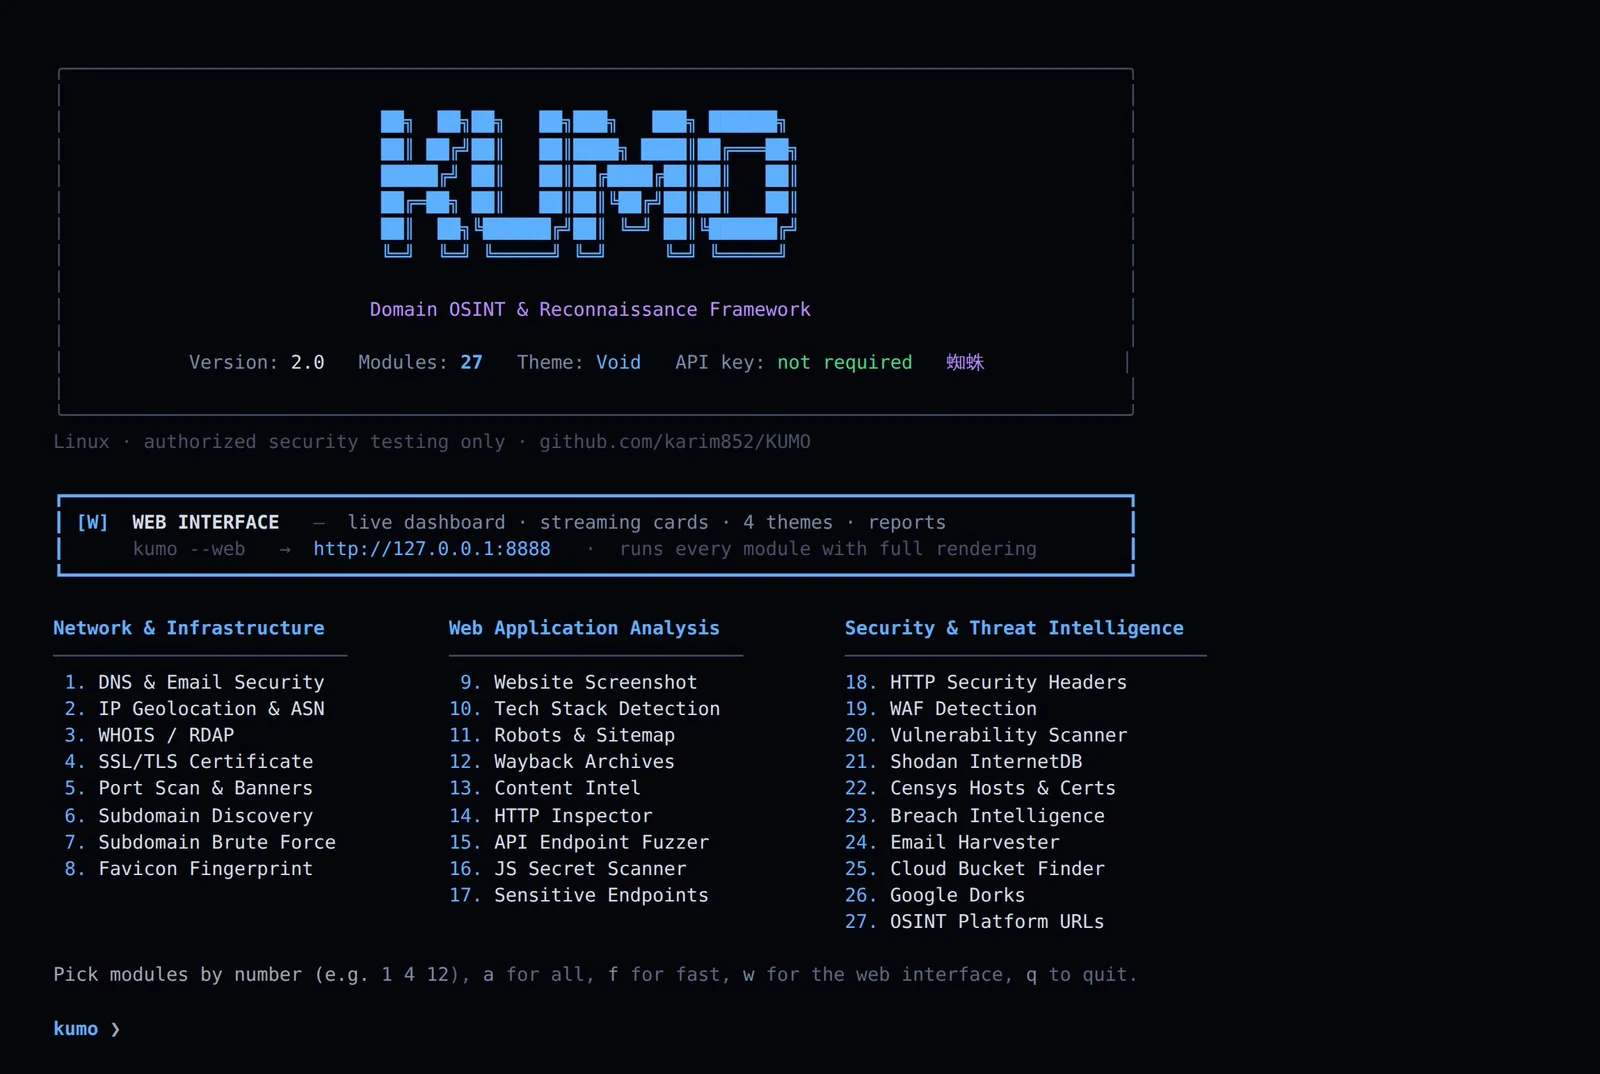
| Entrada | Ejecuta |
|---|---|
1 4 12 | solo esos módulos |
a | los 29 |
f | escaneo rápido — omite los módulos lentos |
w | el panel web |
q | salir |
Luego introduce el dominio cuando se te solicite. O bien omite el menú por completo:
python3 kumo.py example.com -m dns ssl
Los módulos se ejecutan en paralelo, por lo que los resultados no llegan en orden. Una araña se arrastra por el hilo mientras se ejecutan, tejiendo seda detrás de ella a medida que cada uno termina, con los módulos aún en curso siguiendo al contador.
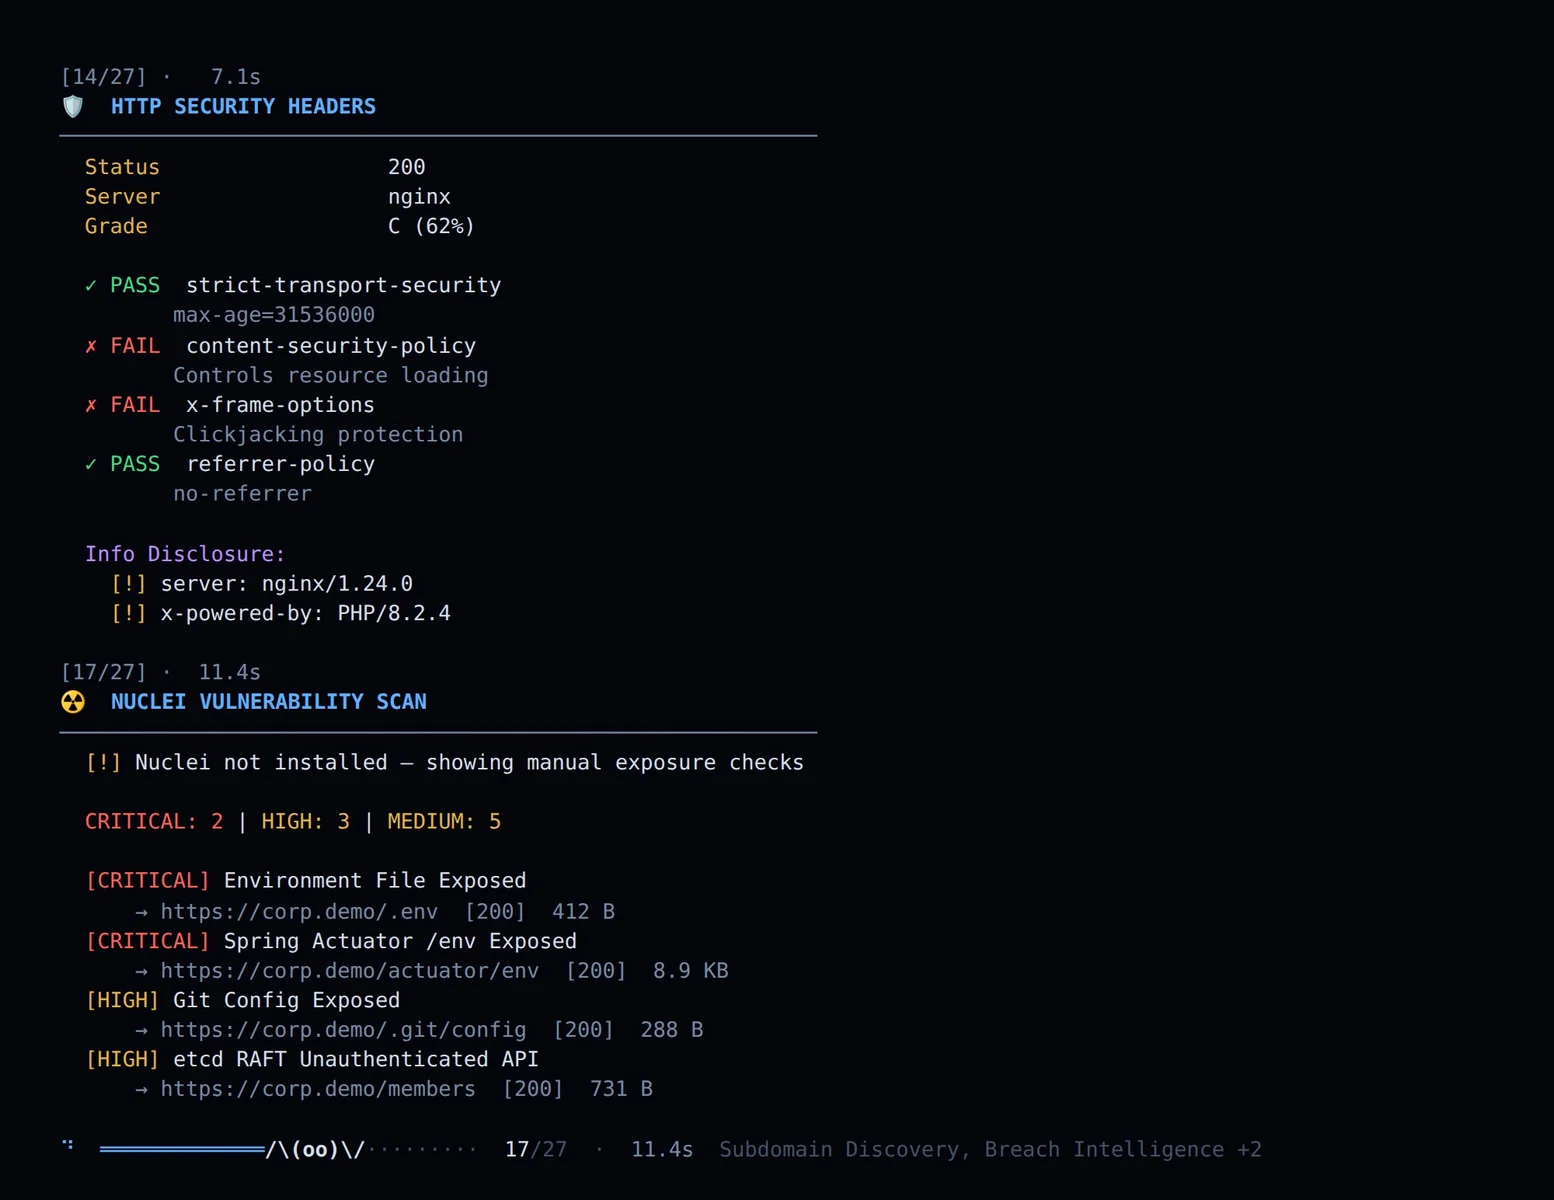
python3 kumo.py example.com -o report.json
La terminal no es un recurso de reserva: cada módulo se renderiza por completo, con su propio diseño, tablas y coloreado por severidad.
| Pantalla de inicio | todos los módulos numerados, agrupados y ajustados al tamaño de la terminal |
| Selección | por número, o a / f / w |
| Temas | cuatro paletas en color de 24 bits, --theme o KUMO_THEME |
python3 kumo.py --web             # → http://127.0.0.1:8888
python3 kumo.py --web -p 9000     # custom port
Cada módulo recibe una tarjeta que aparece de inmediato, muestra un borde giratorio mientras aún se está ejecutando y luego se rellena y adopta el color de lo que encontró — rojo para crítico, ámbar para advertencias, verde para limpio.
| Streaming | las tarjetas llegan a medida que los módulos terminan, sin esperar al más lento |
| Resplandor de severidad | el color de la tarjeta se deriva de las insignias que renderiza |
| Píldoras de módulo | haz clic para habilitar o deshabilitar antes de escanear |
| Exportación | JSON, o un informe HTML independiente |
| Temas | cuatro, intercambiables en vivo, recordados entre recargas |
Cuatro paletas, tanto en el panel como en la terminal. Haz clic en un punto en el encabezado, o pulsa Ctrl+Shift+T para alternar. La elección se guarda y sobrevive a una recarga.
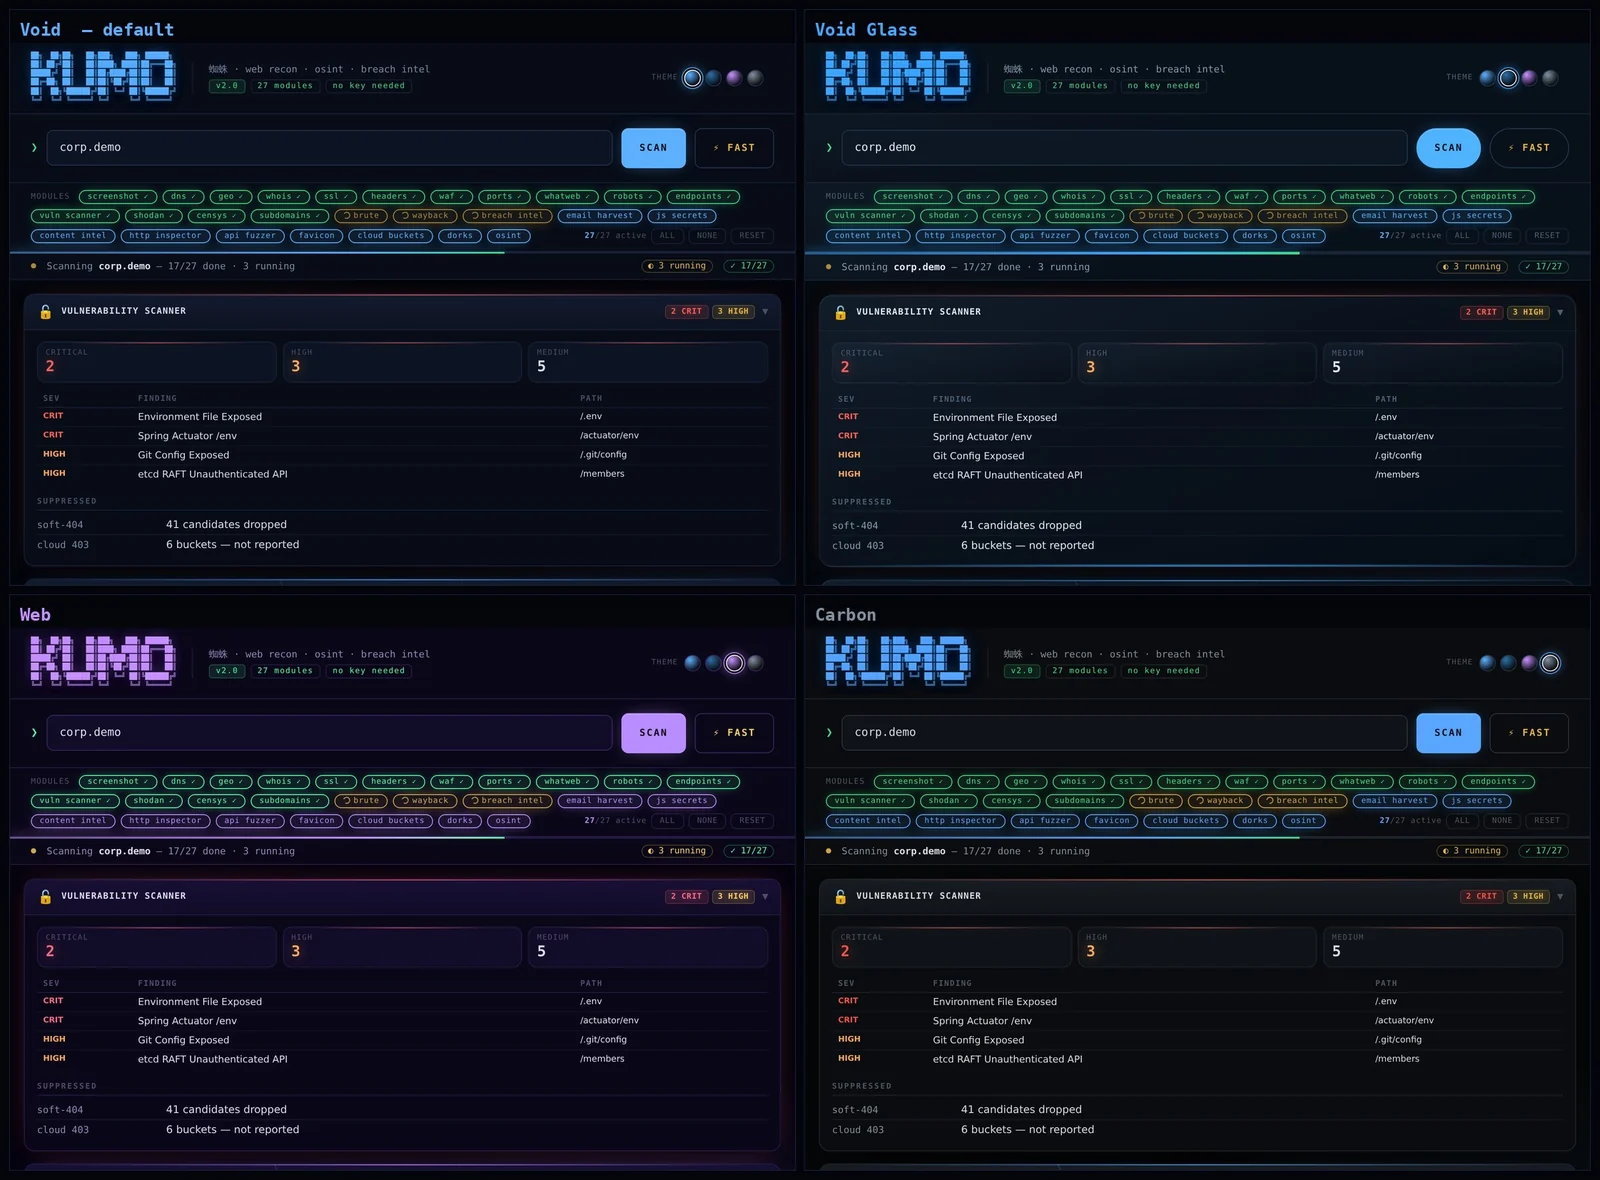
| Tema | Carácter |
|---|---|
| Void (predeterminado) | azul marino profundo, destello cian, superficies planas |
| Void Glass | bordes de tarjeta iluminados, resplandor inferior, mayor radio |
| Web 蜘蛛 | acento violeta, resplandor más intenso |
| Carbon | superficies neutras, resplandor contenido — ideal para capturas de pantalla de clientes |
En la terminal:
python3 kumo.py --theme carbon example.com
export KUMO_THEME=web
Añadir un quinto tema es un bloque de paleta más un punto — cada renderizador lee sus colores a través del mismo conjunto de tokens.







