
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
Escanea los archivos seleccionados en busca de patrones establecidos en las reglas. Se utiliza para encontrar secretos que puedas haber escrito…
 vqkro/ultrasploiter
Un único binario que combina un escáner de puertos, el índice completo de Exploit-DB (47k entradas) y módulos de exploit ejecutables en una sola…
 abrewer251/cve-2025-6543_citrixnetscaler_poc
Escáner y auditor multihost y multipuerto para dispositivos NetScaler afectados por CVE-2025-6543. Compatible con enumeración SNMP y SSH con informes…
 aqiao-jashell/py-cve-2021-41773
poc&exp de path traversal de apache escrito en python
 angus-team/f5-big-ip-rce-cve-2022-1388
Escáner multihilo en Python para CVE-2022-1388, una vulnerabilidad de ejecución remota de código en F5 BIG-IP. Admite entrada de URL única y archivo…
 swiftdevcollective/xcodeprojectsecurity
Una aplicación de macOS para escanear archivos de proyectos de Xcode en busca de posibles problemas de seguridad.
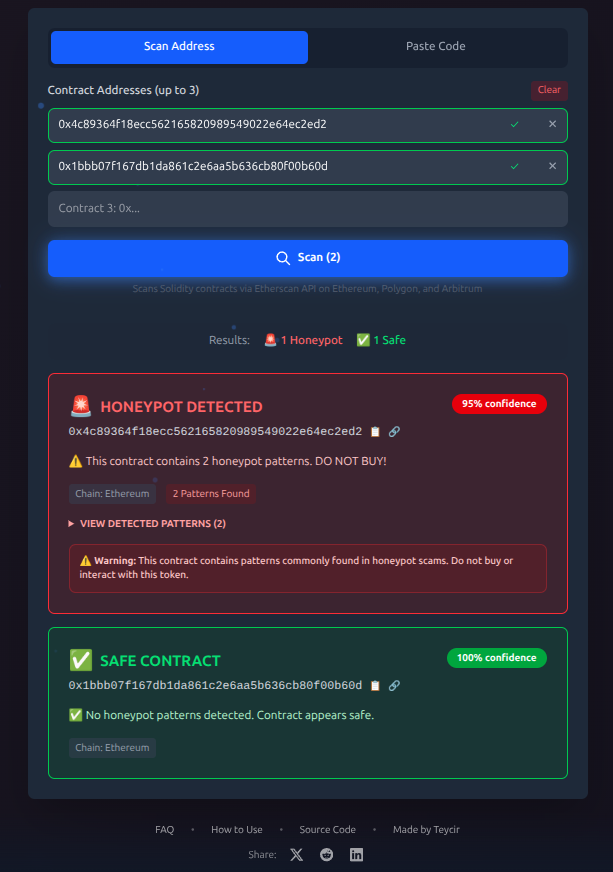 teycir/honeypotscan
Escáner gratuito de tokens honeypot para Ethereum, Polygon y Arbitrum. Detecta tokens fraudulentos antes de comprar. Análisis instantáneo de…
 rxerium/cve-2025-26465
Ataque MitM que permite a un intruso malicioso hacerse pasar por un servidor legítimo cuando un cliente intenta conectarse a él.
 umair-aziz025/cve-2026-5281-research-toolkit
Chrome WebGPU Use-After-Free (CWE-416) Este kit de herramientas es para investigación de seguridad y verificación defensiva en torno a…
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
Kit de herramientas automatizado para escanear, explotar y parchear CVE-2026-42945 (RCE crítico en nginx). Incluye escáner de red, exploit de heap…
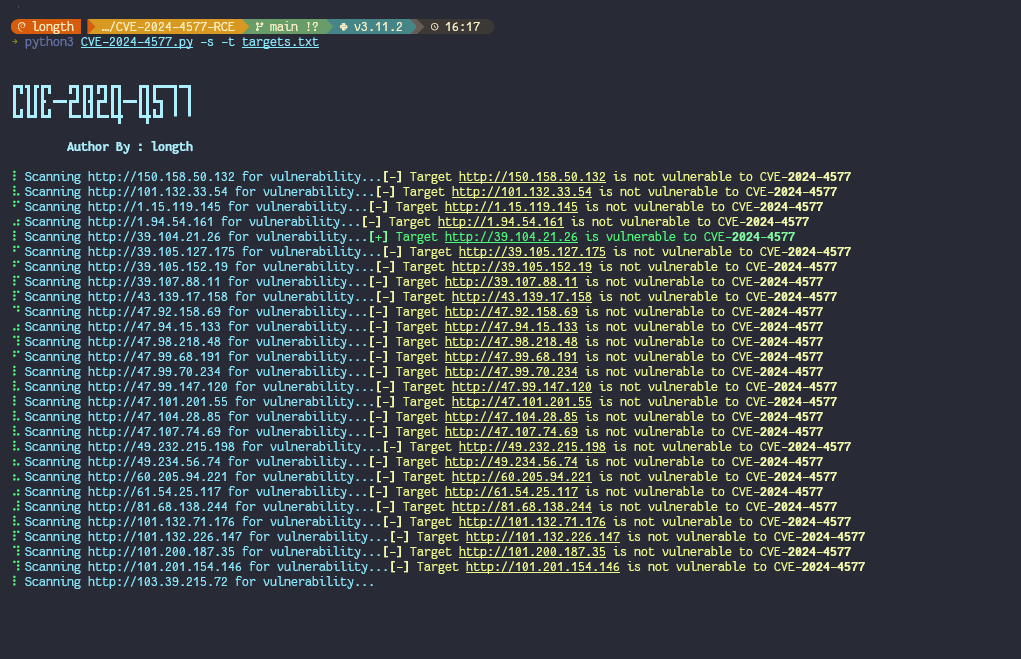 longhoangth18/cve-2024-4577
Escáner y exploit para la vulnerabilidad de inyección de argumentos CGI PHP CVE-2024-4577. Detecta aplicaciones PHP susceptibles y ejecuta código…
 bigb0x/cve-2024-34470
POC y escáner masivo para CVE-2024-34470
 fl0ydsec/cve-2026-63030
Explotador masivo y detector en Python para la cadena RCE pre-autenticación de WordPress Core CVE-2026-63030 y CVE-2026-60137, encadenando inyección…
 chef-cft/salt-vulnerabilities
Comprueba CVE-2020-11651 y CVE-2020-11652
 yora1928/papercut-cve-2026-81578-82078
Herramienta de investigación de seguridad para PaperCut CVE-2026-81578 y CVE-2026-82078
 sc4rfurry/r4venzcl4w
Un marco modular para pentesters y cazadores de errores escrito en Python.
 mycode83/godirb
Rastreador de directorios rápido y fácil de usar escrito en Go.
 d154573r-4v3r73d/cve-2024-47875
Repositorio dedicado a CVE-2024-47875, que proporciona material de prueba de concepto y análisis para esta vulnerabilidad específica.








