
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit

 nowsecure/r2frida
Radare2 y Frida mejor juntos.
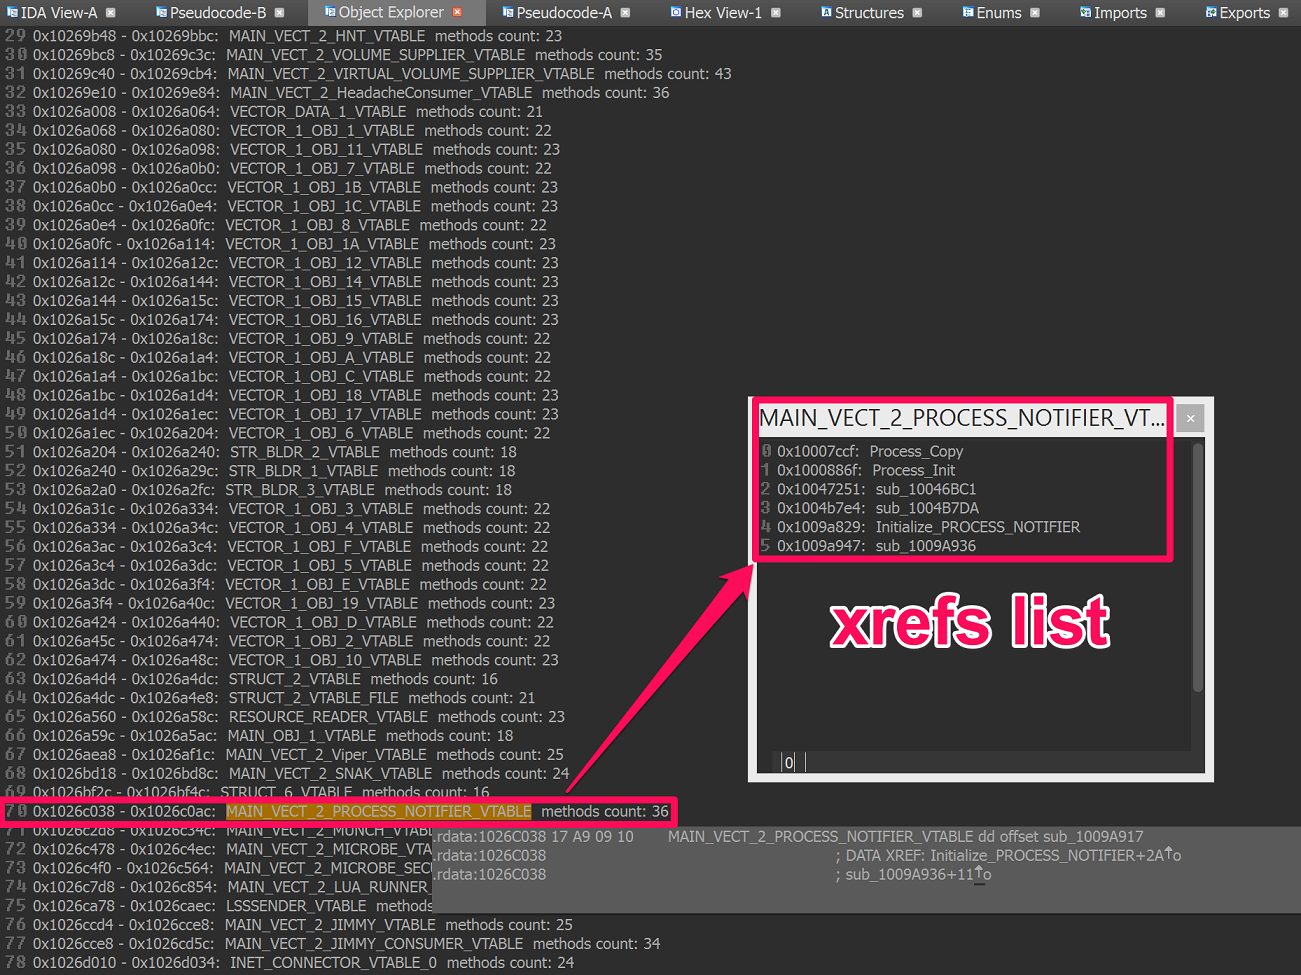 rehints/hexrayscodexplorer
Plugin de Hex-Rays Decompiler para una mejor navegación del código
 lifting-bits/remill
Biblioteca para elevar código máquina a bitcode de LLVM
 facebook/mariana-trench
Una herramienta de análisis estático centrada en la seguridad para aplicaciones Android y Java.
 zhangzhuosjtu/web3bugs
Desmitificando los errores explotables en los contratos inteligentes
 gmh5225/awesome-llvm-security
Colección curada de recursos de seguridad de LLVM que abarca elevación de binarios, ofuscación de código, análisis estático, ejecución simbólica,…
 virustotal/yara-x
Una reescritura de YARA en Rust.
 microcosm-cc/bluemonday
bluemonday: un saneador de HTML en golang rápido (inspirado en el OWASP Java HTML Sanitizer) para limpiar contenido generado por el usuario de XSS.
 justasmasiulis/lazy_importer
biblioteca para importar funciones desde dlls de forma oculta y poco amigable para la ingeniería inversa
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 gaasedelen/lighthouse
Un Explorador de Cobertura para Ingenieros Inversos
 viruscamp/luadec
Descompilador de Lua para lua 5.1, 5.2 y 5.3
 controlplaneio/kubesec
Análisis de riesgos de seguridad para recursos de Kubernetes
 reversenseorg/dexcalibur
[Oficial] Herramienta de ingeniería inversa para Android enfocada en la automatización de instrumentación dinámica mediante Frida. Desensambla dex,…
 kevthehermit/ratdecoders
Decodificadores de Python para Troyanos de Acceso Remoto Comunes
 bishopfox/jsluice
Extrae URLs, rutas, secretos y otros datos interesantes de JavaScript
 safedep/vet
Protégete contra paquetes de código abierto maliciosos 🤖
 fr0gger/awesome-ida-x64-olly-plugin
Una lista curada de plugins para IDA, x64DBG, Ghidra y OllyDBG.







