
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit

 mongodb/kingfisher
Detecta secretos + validación en vivo. Mapea el radio de impacto. Revoca rápido. Usa la CLI o intégralo en Rust y Python.
 intelxed/xed
Librería de bajo nivel para codificar y decodificar instrucciones x86 IA32/Intel64, que expone APIs para la longitud de las instrucciones, operandos,…
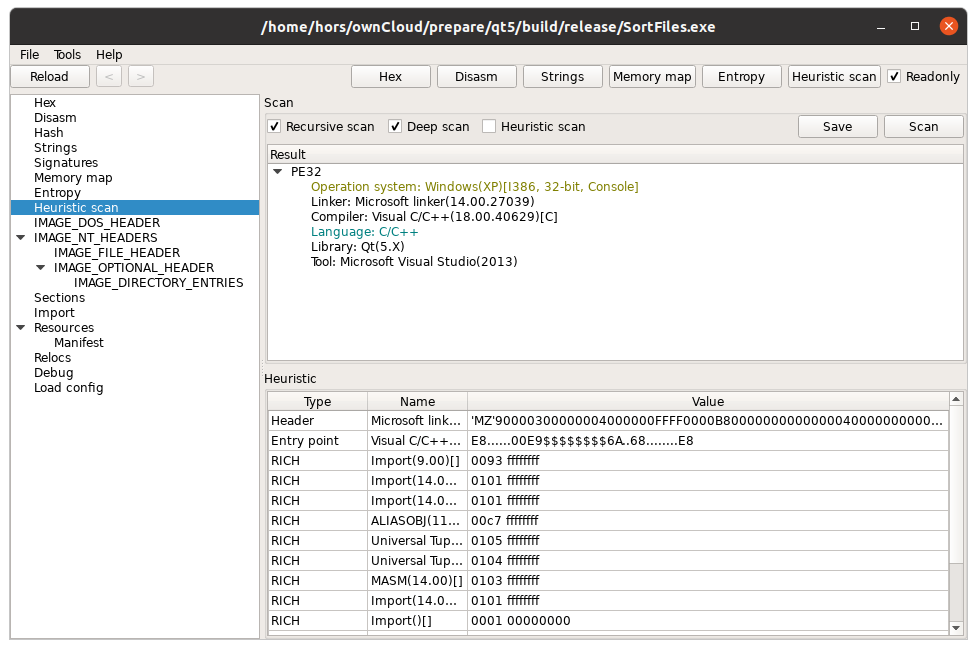 horsicq/xpeviewer
Visor/editor de archivos PE para Windows, Linux y MacOS.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 rehints/efixplorer
Plugin y cargador de IDA para análisis de firmware UEFI y automatización de ingeniería inversa
 owasp/java-html-sanitizer
Toma HTML de terceros y produce HTML seguro para incrustar en tu aplicación web. Rápido y fácil de configurar.
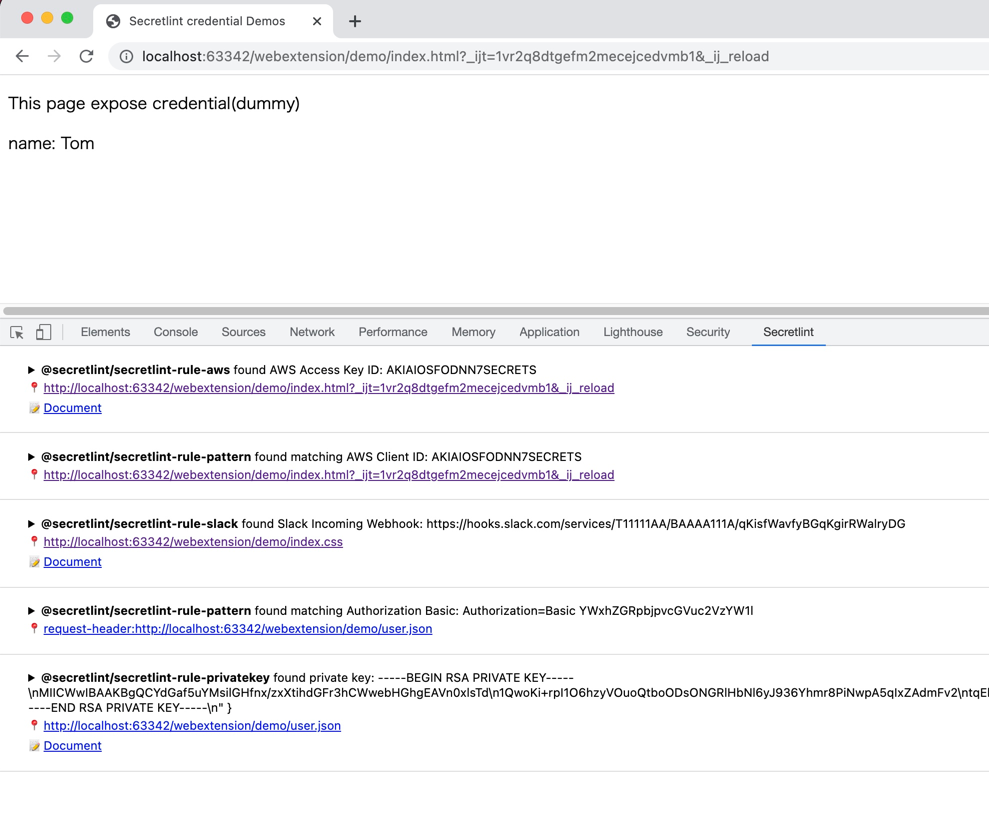 secretlint/secretlint
Herramienta de linting conectable para evitar confirmar credenciales.
 jsonpath-plus/jsonpath
Un fork de JSONPath de http://goessner.net/articles/JsonPath/
 owasp/railsgoat
Una versión vulnerable de Rails que sigue el OWASP Top 10
 rizinorg/rz-ghidra
Integración profunda del descompilador ghidra y el desensamblador sleigh para rizin
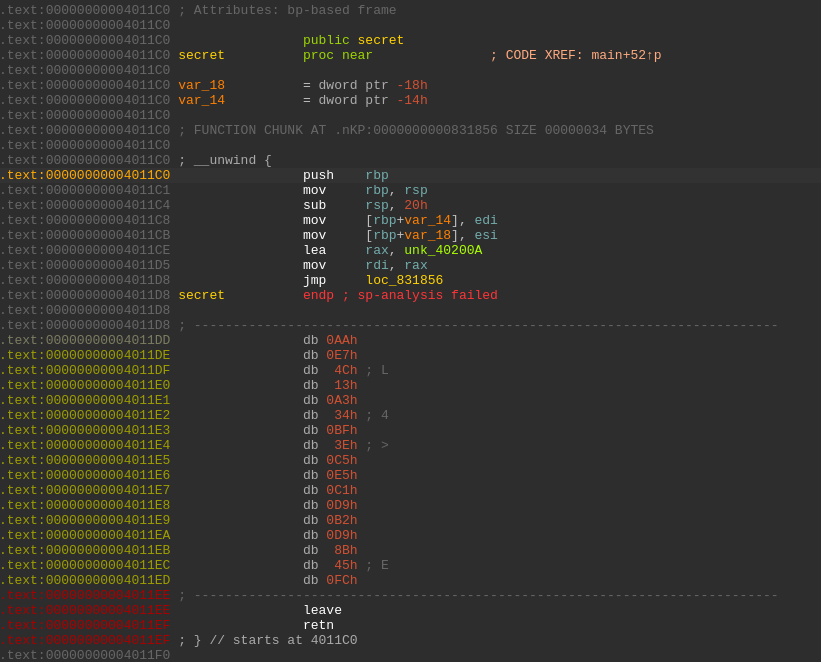 jonathansalwan/vmprotect-devirtualization
Jugando con la protección de software VMProtect. Desofuscación automática de funciones puras mediante ejecución simbólica y LLVM.
 thoughtworks/talisman
Escáner de secretos basado en hooks de Git que detecta tokens, contraseñas y claves privadas en conjuntos de cambios salientes, evitando que datos…
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
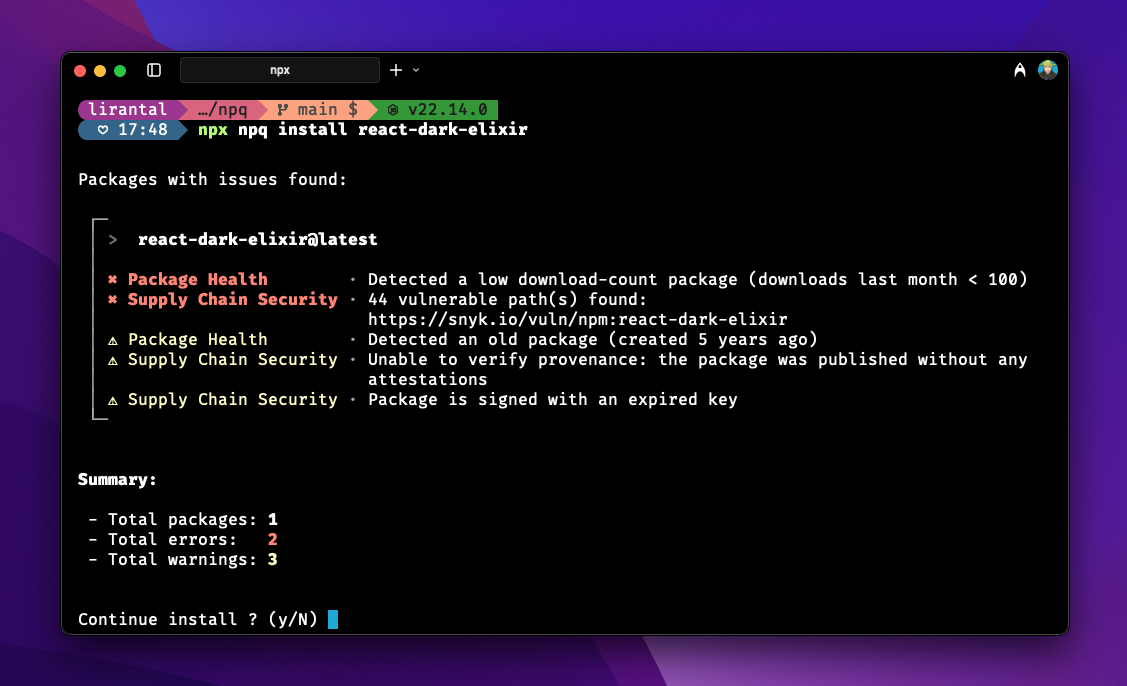 lirantal/npq
Instala paquetes npm de forma segura auditándolos en la etapa previa a la instalación.
 python-security/pyt
Una herramienta de análisis estático para detectar vulnerabilidades de seguridad en aplicaciones web Python
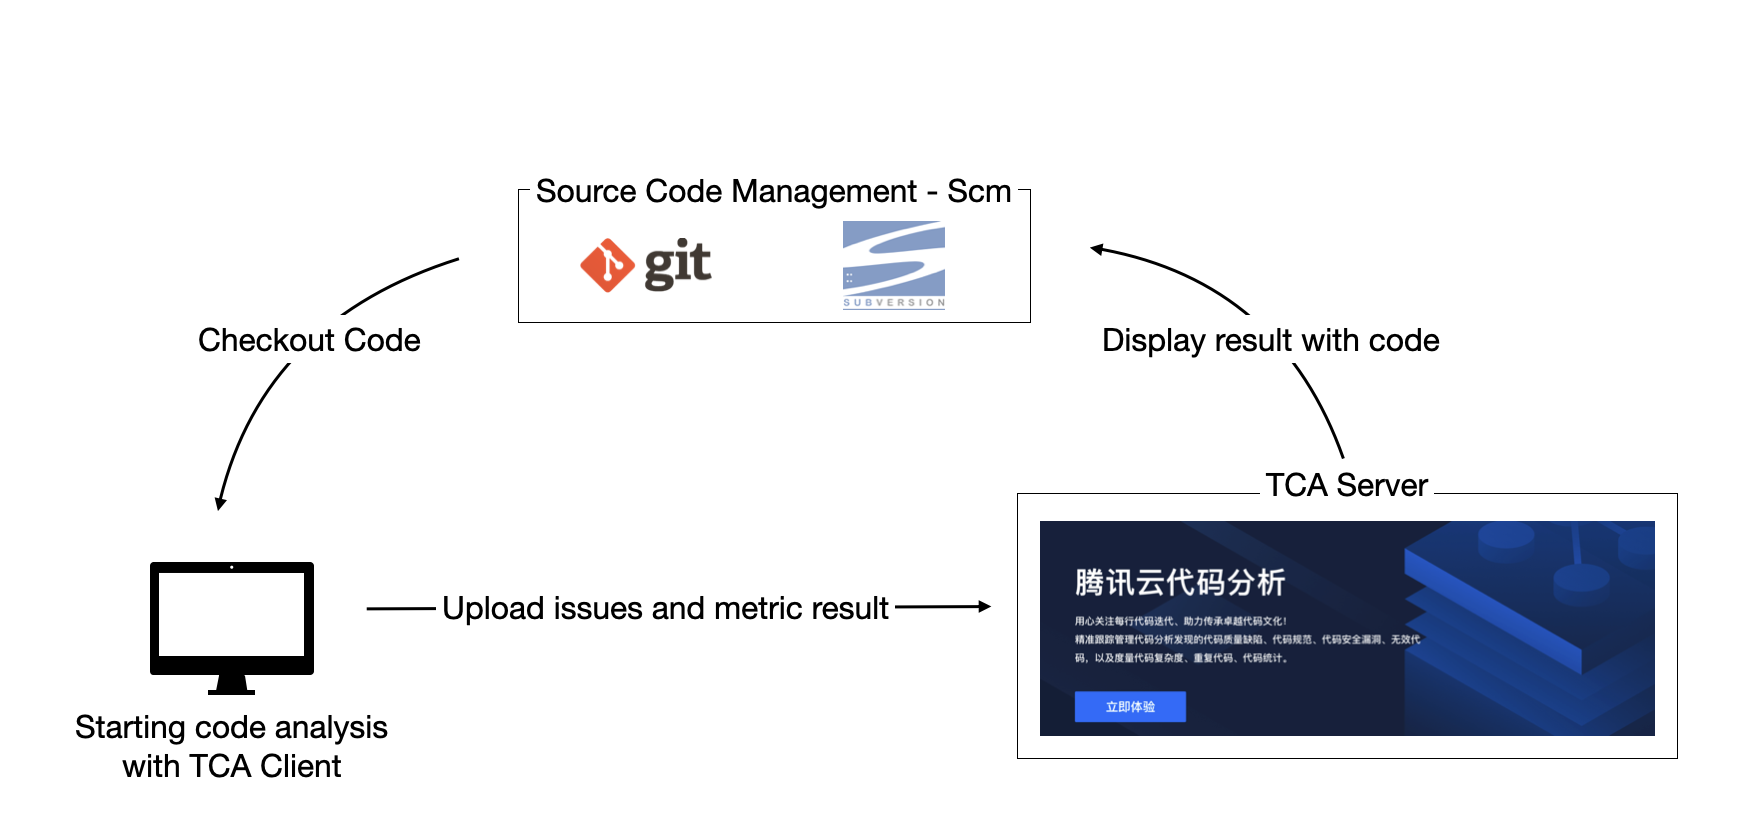 tencent/codeanalysis
Plataforma de análisis de código estático de nivel empresarial con soporte multilenguaje, detección de vulnerabilidades de seguridad, métricas de…
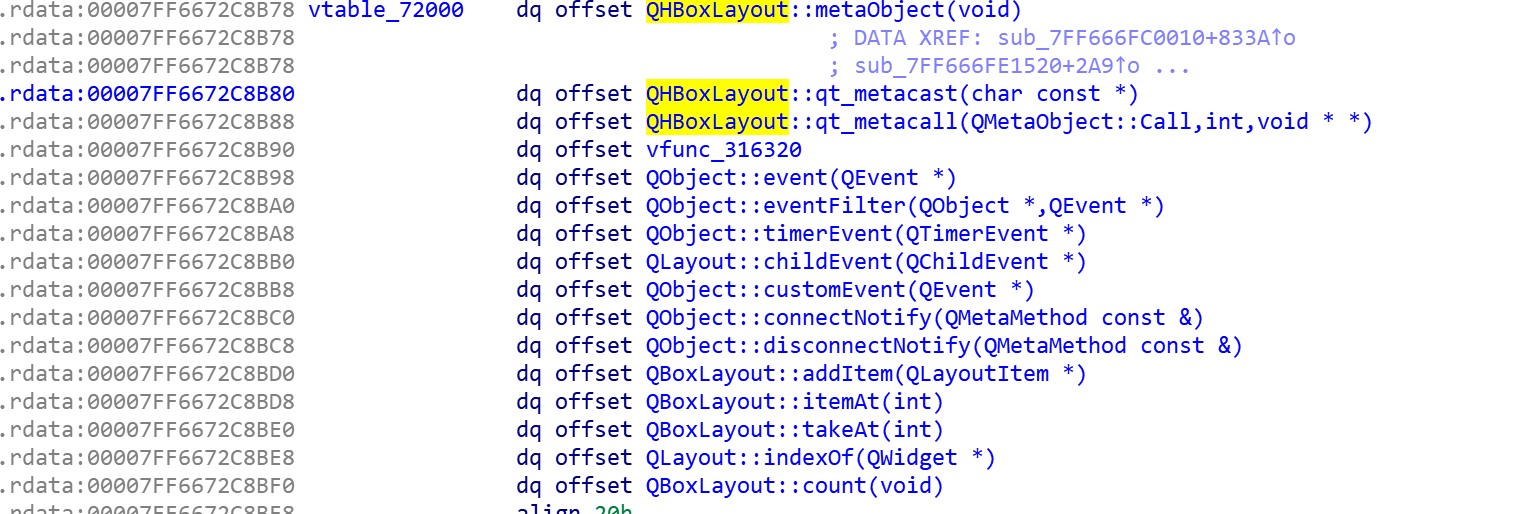 0xgalz/virtuailor
Herramienta IDAPython para crear tablas virtuales C++ automáticas en IDA Pro
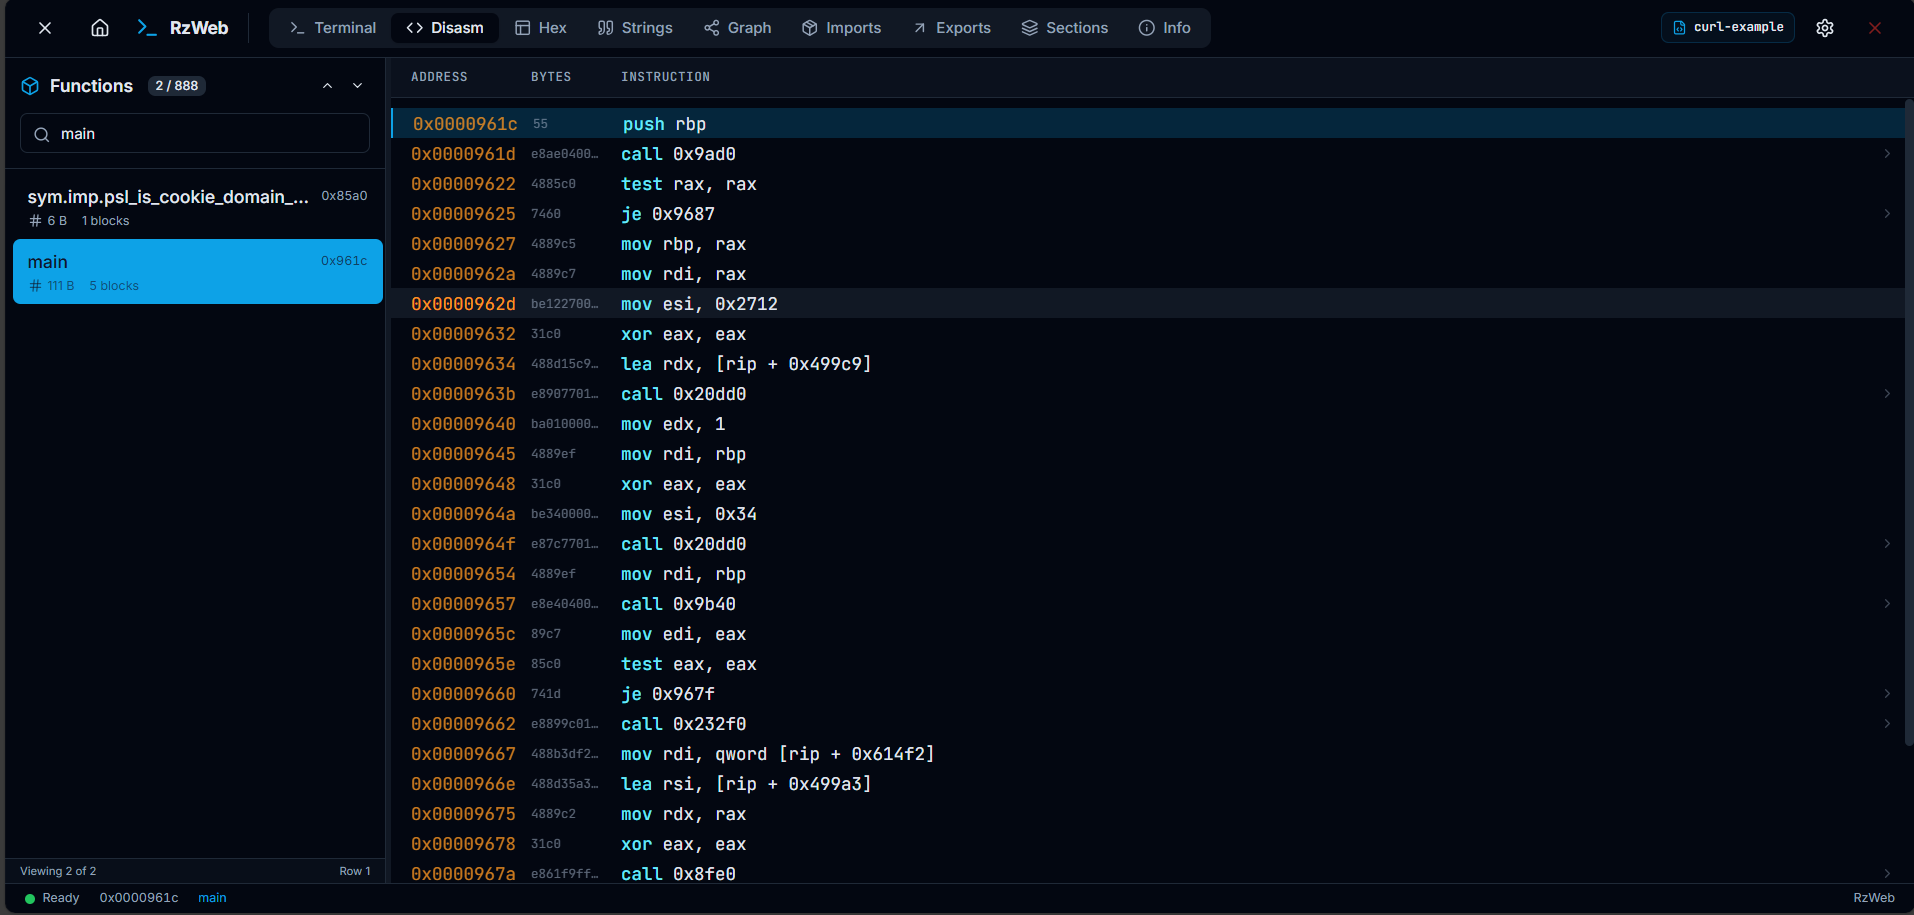 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.








