#1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
 nationalsecurityagency/ghidra
Ghidra es un framework de ingeniería inversa de software (SRE)
 skylot/jadx
Herramienta de línea de comandos y GUI para descompilar archivos Android Dex y APK en código fuente Java legible, con capacidades de decodificación…
 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
 werwolv/imhex
🔍 Un editor hexadecimal para ingenieros inversos, programadores y personas que valoran sus retinas cuando trabajan a las 3 AM.
 cloudflare/security-audit-skill
Una habilidad de agente de codificación para auditorías de seguridad multifase con hallazgos verificados de forma independiente y legibles por máquina
 radareorg/radare2
Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
 icsharpcode/ilspy
Descompilador de .NET con soporte para generación de PDB, ReadyToRun, Metadata (y más) - ¡multiplataforma!
 analysis-tools-dev/static-analysis
Directorio curado de herramientas de análisis estático (SAST) y linters para lenguajes de programación, configuraciones, herramientas de compilación…
 mobsf/mobile-security-framework-mobsf
Marco de pruebas de seguridad automatizado para aplicaciones móviles en Android, iOS y Windows. Realiza análisis estático y dinámico, detección de…
 ashishb/android-security-awesome
Una colección de recursos relacionados con la seguridad de Android.
 gitleaks/gitleaks
Herramienta de análisis estático rápida y de código abierto para detectar secretos hardcodeados como contraseñas, claves API y tokens en repositorios…
 rizinorg/cutter
Plataforma de ingeniería inversa gratuita y de código abierto impulsada por rizin
 ytisf/thezoo
Repositorio curado de muestras de malware activo y código fuente para análisis educativo de malware e investigación, con una base de datos organizada…
 facebook/infer
Un analizador estático para Java, C, C++ y Objective-C
 owasp/mastg
Guía completa de OWASP para pruebas de seguridad de aplicaciones móviles, ingeniería inversa y verificación de debilidades MASVS/MASWE mediante…
 nvidia/skillspector
Escáner de seguridad para habilidades de agentes de IA. Detecta vulnerabilidades, patrones maliciosos, riesgos de seguridad, inyección de prompt,…
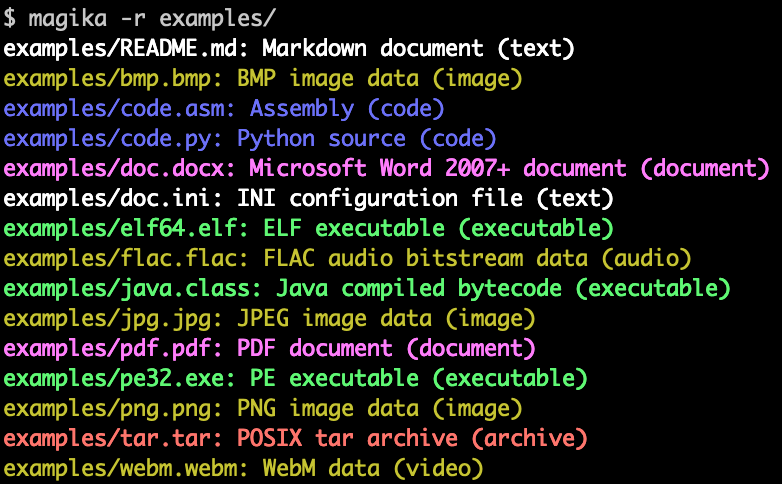 google/magika
Detección rápida y precisa de tipos de contenido de archivos impulsada por IA
 trailofbits/skills
Habilidades de Claude Code de Trail of Bits para investigación de seguridad, detección de vulnerabilidades y flujos de trabajo de auditoría