Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
nodejsscan — nodejsscan es un escáner de seguridad de código estático para aplicaciones Node.js. | Kitploit
Herramientas/GitHubGitHub/ajinabraham/nodejsscan
Análisis EstáticoEscáneres de VulnerabilidadesAnálisis Estático de Código (SAST)Análisis de CódigoSeguridad WebDevSecOpsTop en Análisis de Código #14Top en Análisis Estático de Código (SAST) #11
GitHub
2.6k34369hace 1 mesRevisado por Kitploit
ajinabraham/nodejsscan

nodejsscan

nodejsscan es un escáner de seguridad de código estático para aplicaciones Node.js.

Ver RepositorioSitio web
Compartir

nodejsscan icono de nodejsscan

Escáner de seguridad de código estático (SAST) para aplicaciones Node.js impulsado por libsast y semgrep.

Hecho con Amor en India Tweet

platform License python Tests

Apoya a nodejsscan

  • Dona vía Paypal: Donar vía Paypal
  • Patrocina el proyecto: Github Sponsors

Cursos de e-Learning y Certificaciones

Curso en video OpSecX OpSecX Seguridad Node.js: Pruebas de Penetración y Explotación - NJS

Ejecutar nodejsscan

docker pull opensecurity/nodejsscan:latest
docker run -it -p 9090:9090 opensecurity/nodejsscan:latest

Configurar nodejsscan localmente

Instala Postgres y configura SQLALCHEMY_DATABASE_URI en nodejsscan/settings.py o como variable de entorno.

A partir de la versión 4, se ha eliminado el soporte para Windows.

git clone https://github.com/ajinabraham/nodejsscan.git
cd nodejsscan
python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
python3 manage.py recreate-db # Ejecutar una vez para crear el esquema de la base de datos

Para ejecutar nodejsscan:

./run.sh

Esto ejecutará la interfaz de usuario web de nodejsscan en http://127.0.0.1:9090

Interfaz de Línea de Comandos (CLI) y API de Python

njsscan_cli

  • CLI: https://github.com/ajinabraham/njsscan#command-line-options
  • API: https://github.com/ajinabraham/njsscan#python-api

Presentaciones

Mira el video

Integraciones

Alertas de Slack

Crea tu aplicación de Slack App y configura SLACK_WEBHOOK_URL en nodejsscan/settings.py o como variable de entorno.

alerta de Slack de nodejsscan

Alertas por Correo Electrónico

Configura los ajustes SMTP en nodejsscan/settings.py o como variable de entorno.

CI/CD o DevSecOps

  • Github Action: https://github.com/ajinabraham/njsscan#github-action
  • Gitlab CI/CD: https://github.com/ajinabraham/njsscan#gitlab-cicd
  • Travis CI: https://github.com/ajinabraham/njsscan#travis-ci

Construir imagen Docker

docker build -t nodejsscan .
docker run -it -p 9090:9090 nodejsscan
  • CLI Docker Image: https://github.com/ajinabraham/njsscan#build-locally

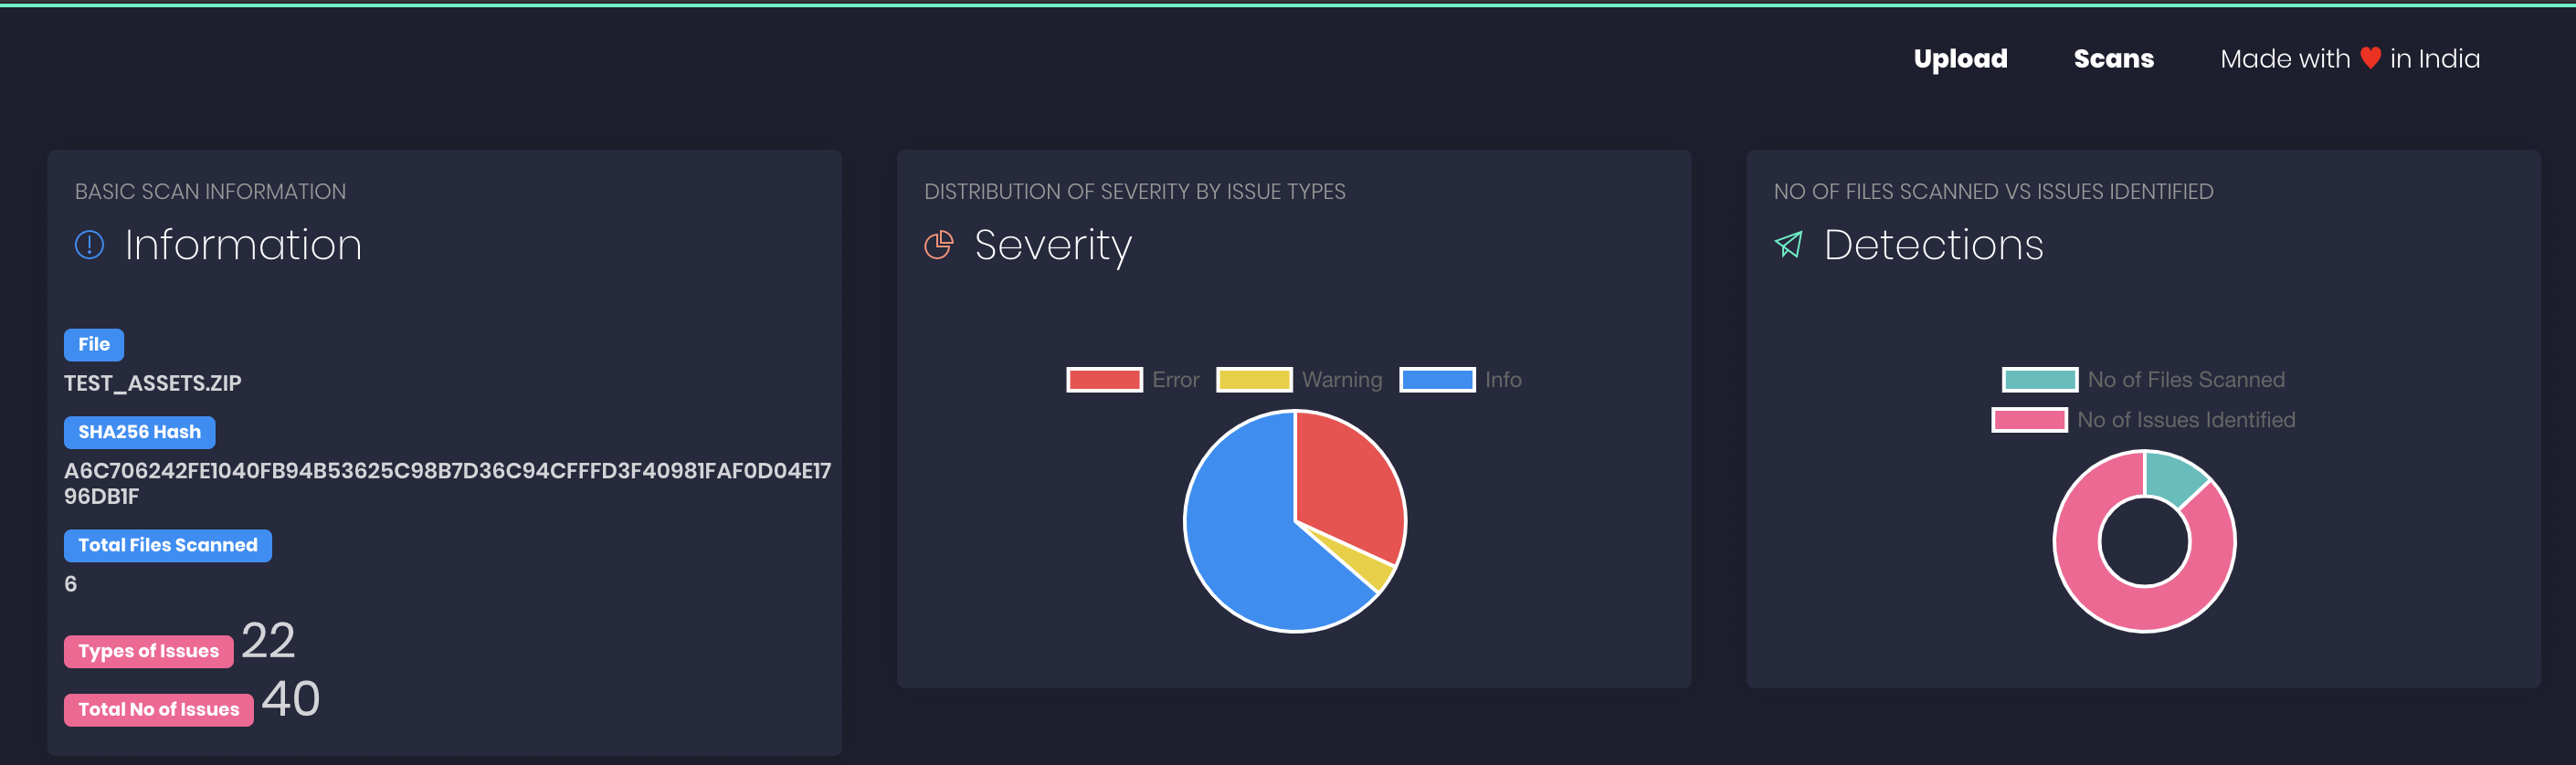
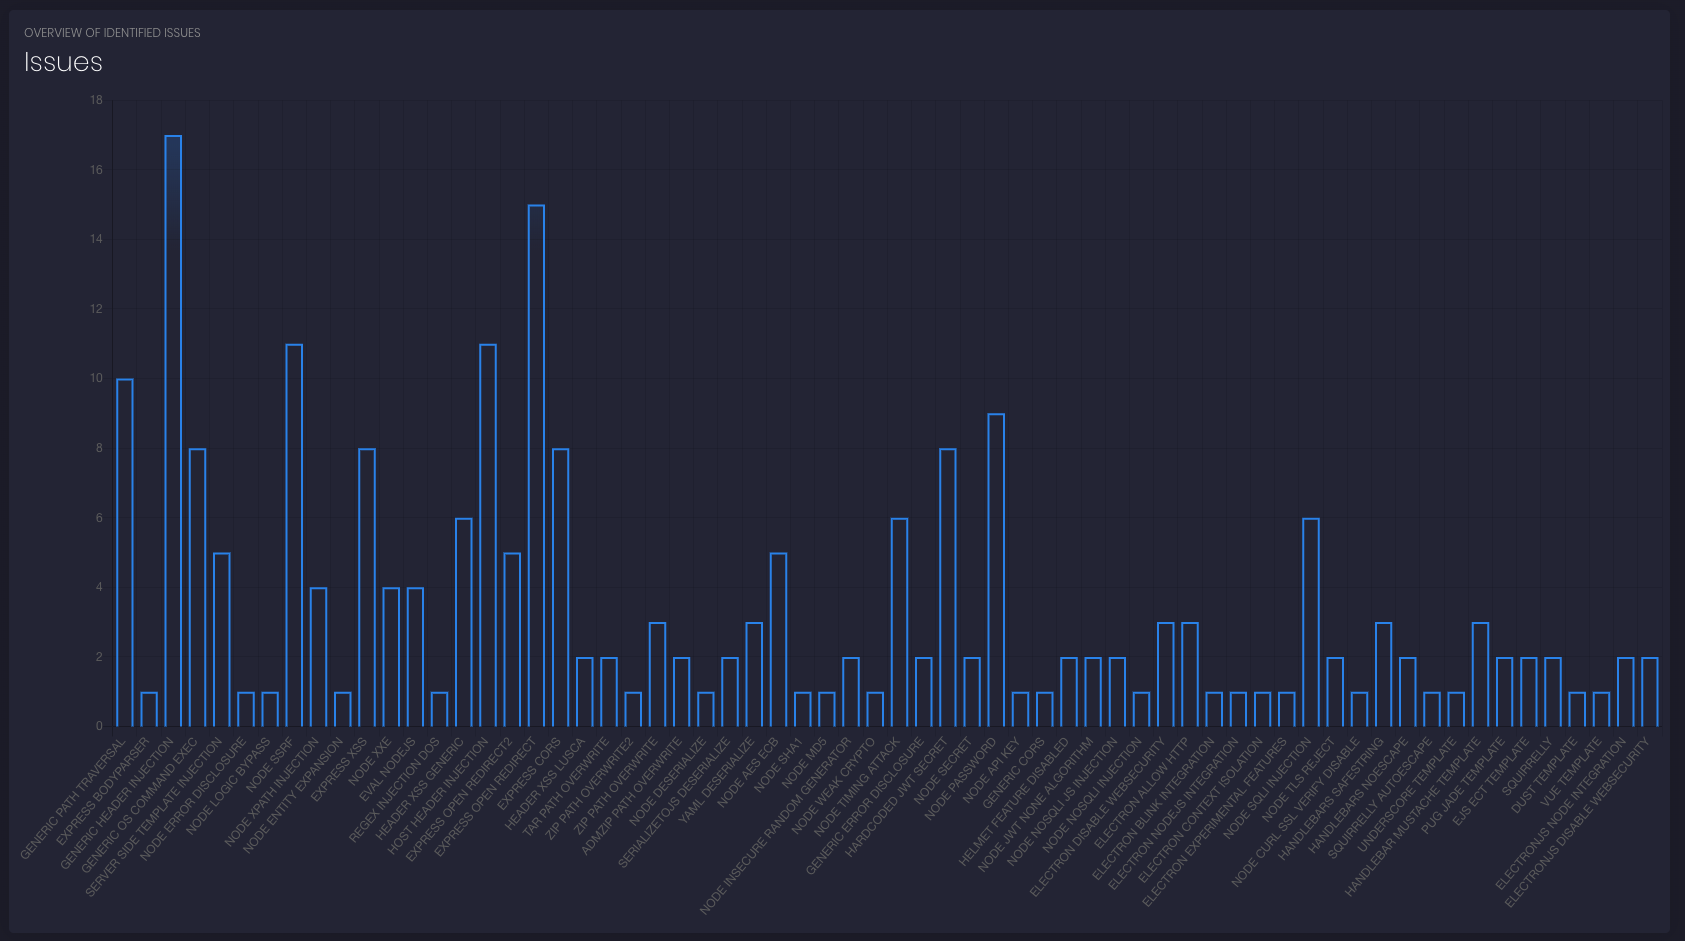
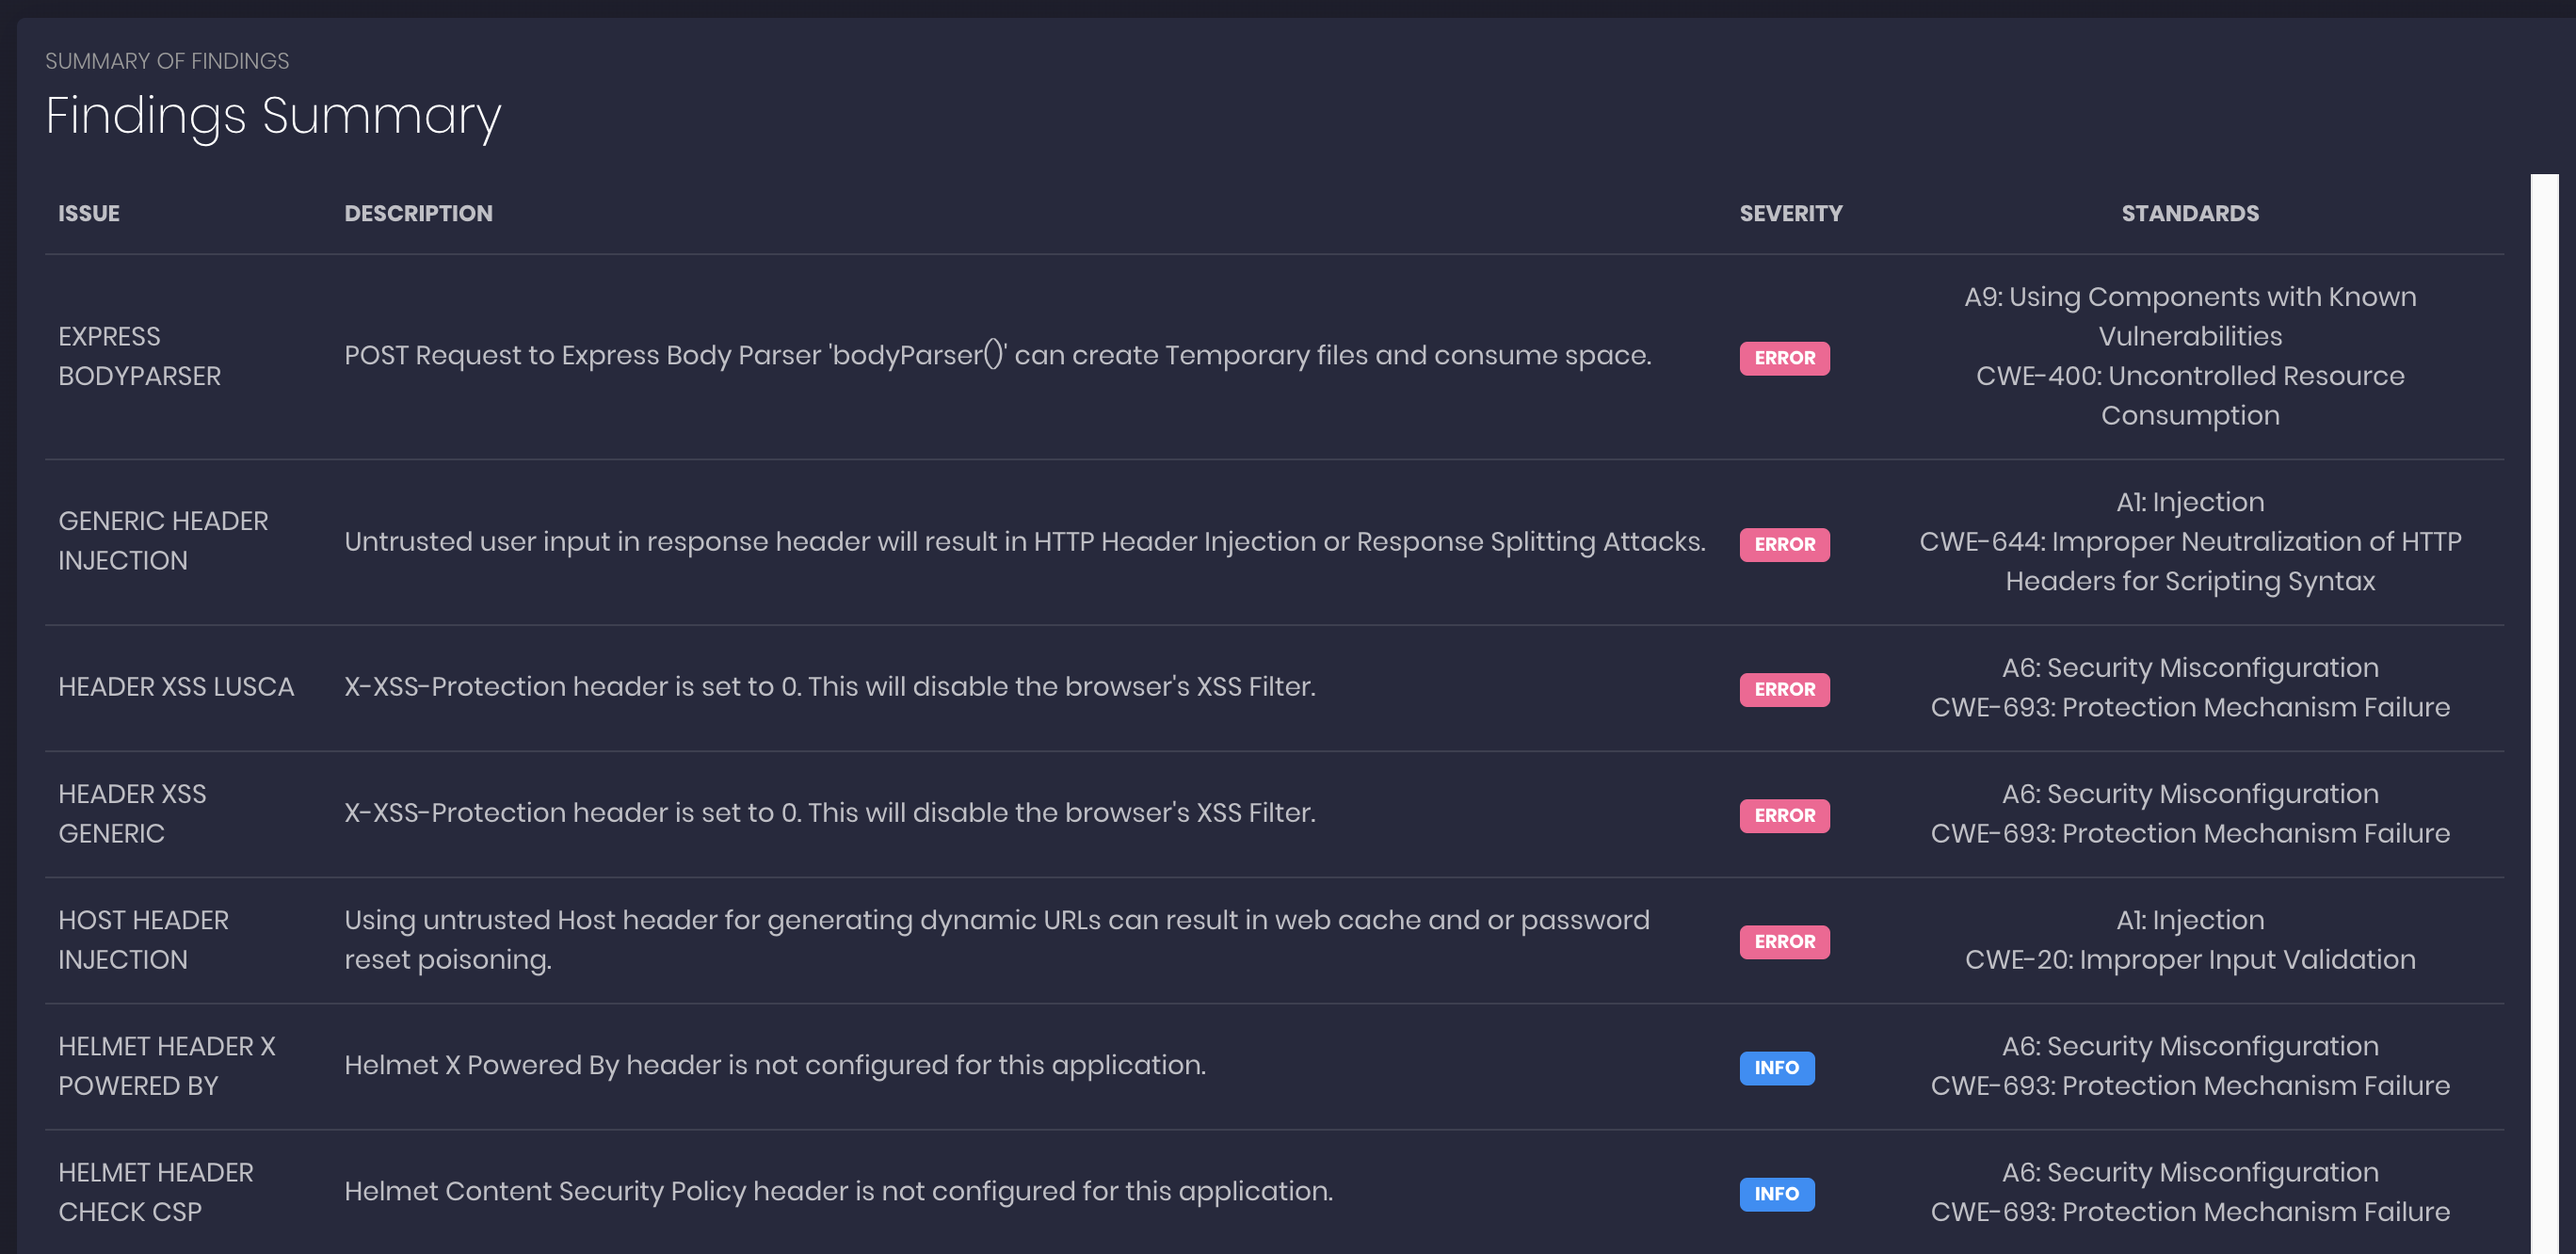
Capturas de pantalla de nodejsscan

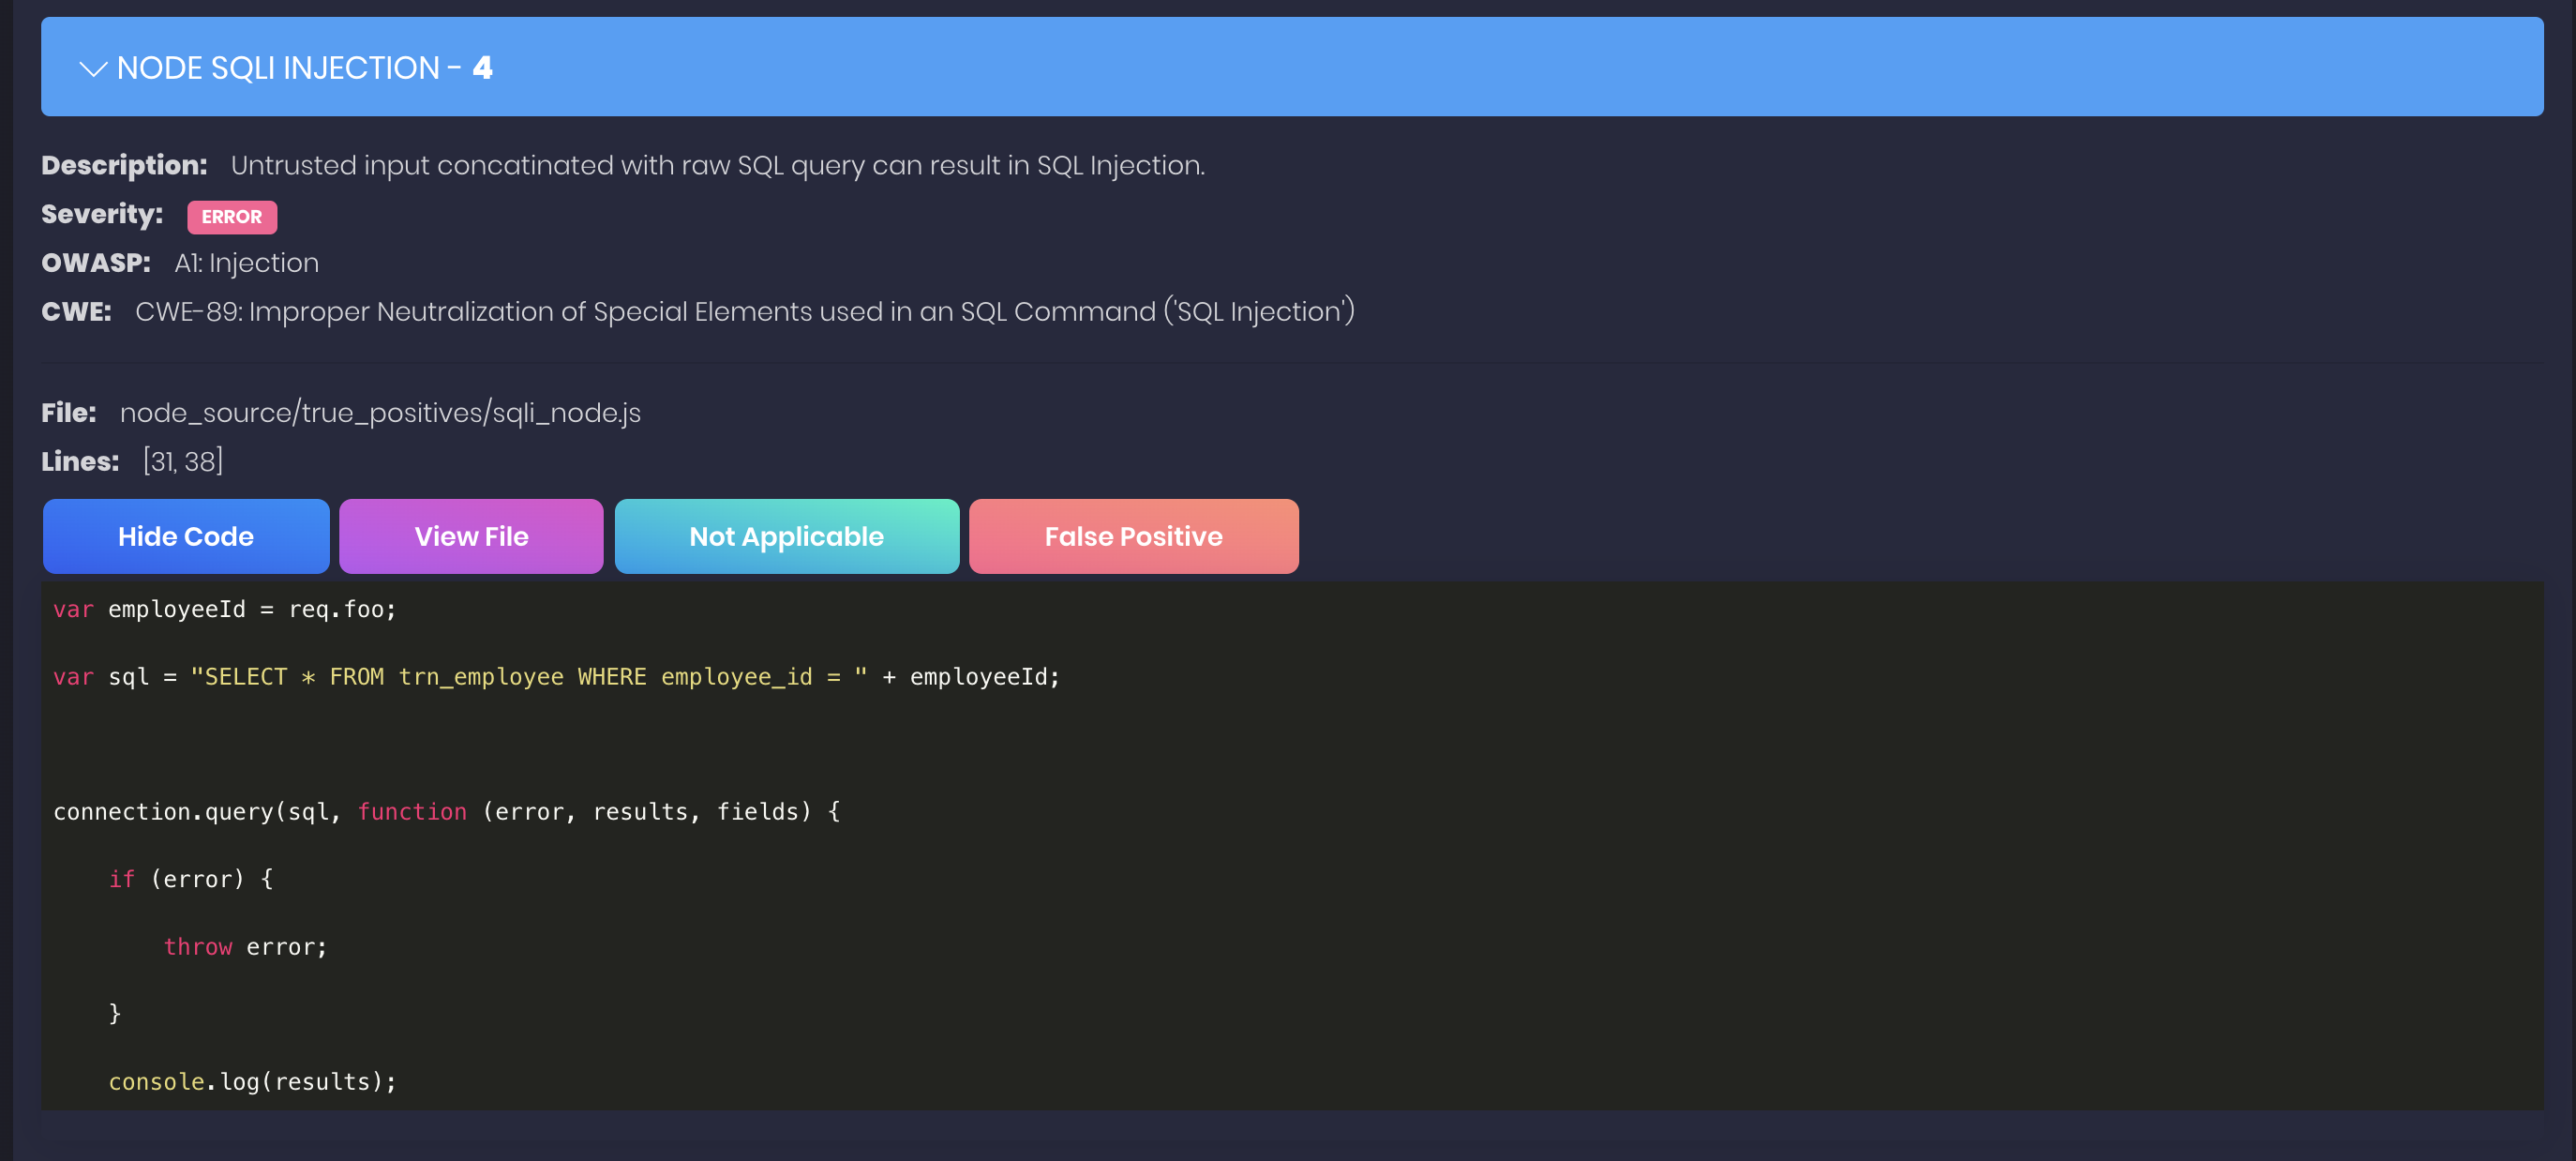
interfaz web de nodejsscan panel de control de nodejsscan gráficos de nodejsscan vista general de nodejsscan hallazgos de nodejsscan

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →