
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit
 denuvosoftwaresolutions/simba
Desofuscación Eficiente de Expresiones Lineales Mixtas Booleanas-Aritméticas
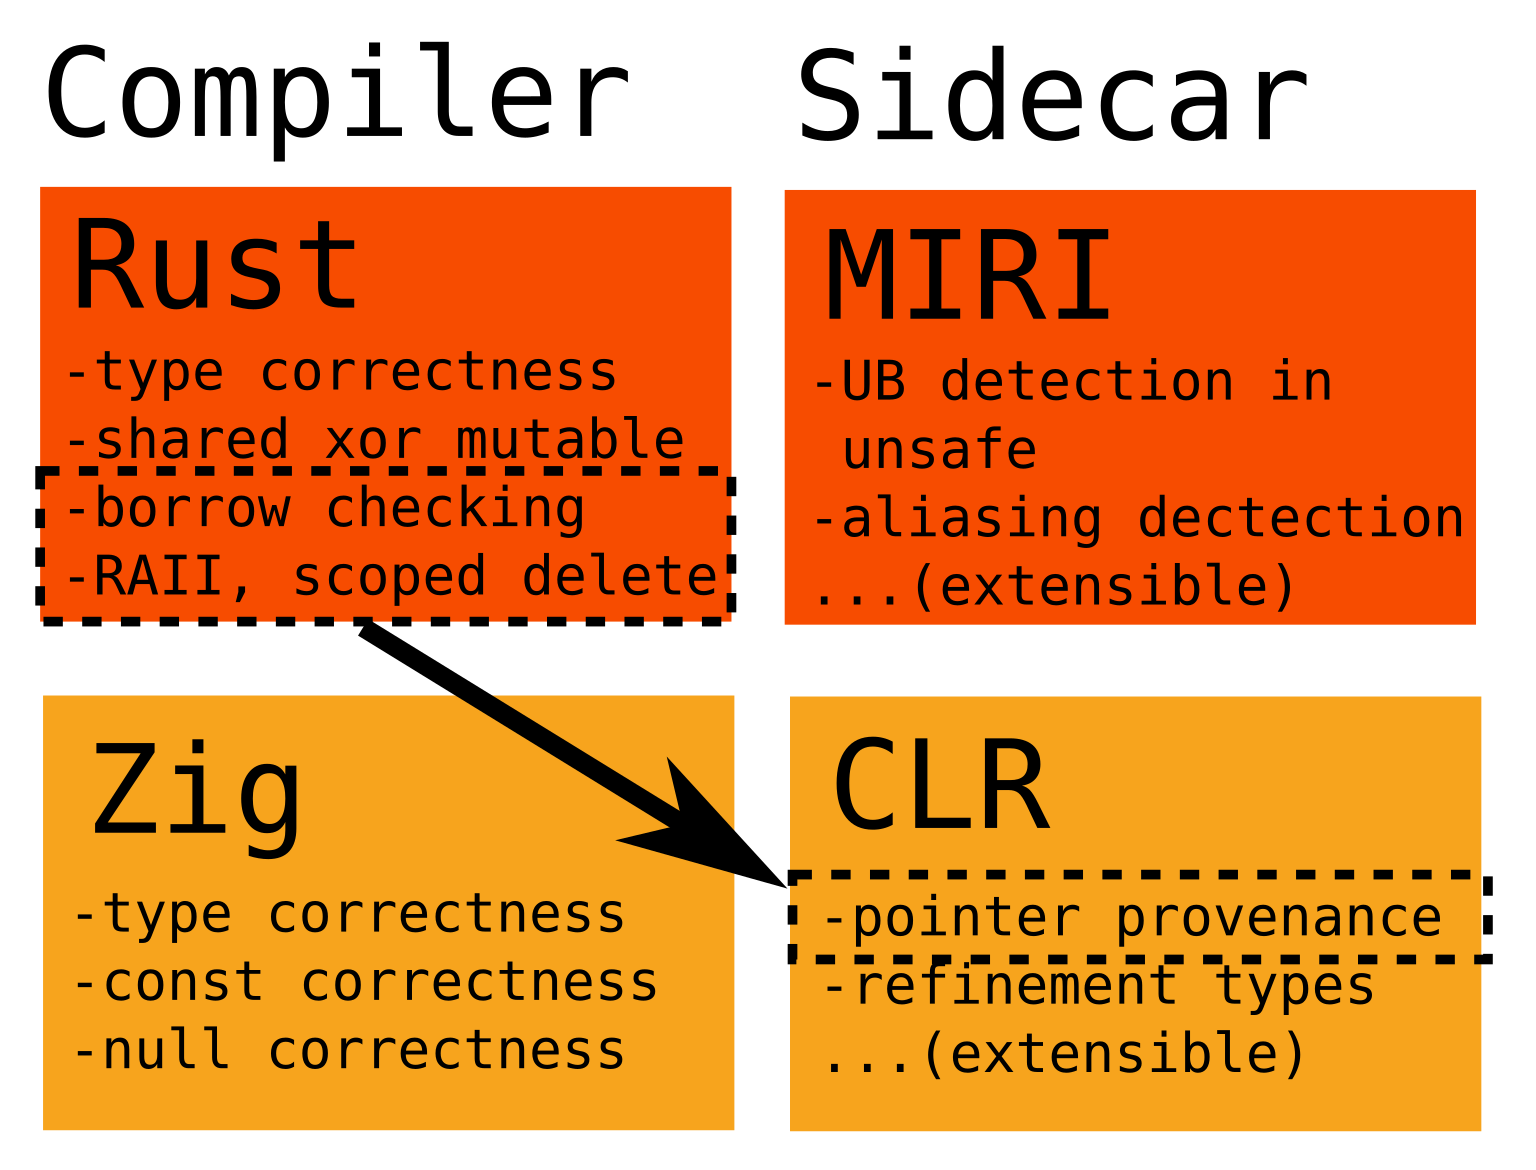 ityonemo/clr
Comprobador de duraciones y otros tipos de refinamiento
 sh0ckfr/lockbit3.0-mpclient-defender-poc
PoC de secuestro de DLL de Lockbit3.0 Microsoft Defender MpClient.dll
 cybermaggedon/cyberprobe
Captura, análisis y respuesta a ciberataques
 gi7w0rm/malwareconfiglists
Solo algunas listas de Configuraciones de Malware
 doudoudedi/hackembedded
Esta herramienta se utiliza para el cifrado de backdoors, shellcode, generación de proxies socks5, recuperación de información y organización de POCs…
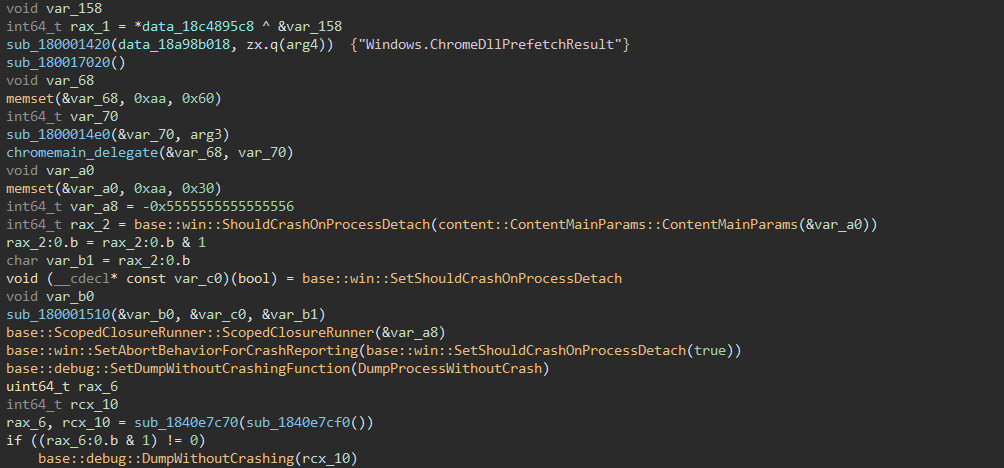 spiralbl0ck/browser-pwning-
Una documentación adecuada y bien estructurada para iniciarse en el pwning de Chrome y el pwning de V8
 romainthomas/the-poor-mans-obfuscator
Binarios y scripts asociados con la presentación "The Poor Man's Obfuscator"
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit para CVE-2023-23397
 jhftss/ida2obj
Herramienta de instrumentación binaria estática que extrae archivos objeto COFF de ejecutables, permitiendo la inserción de código/datos en cualquier…
 bishopfox/forticrack
Descifra imágenes de firmware FortiOS de Fortienet cifradas
 rjw57/hdcp-genkey
Genera claves de fuente y sumidero HDCP a partir de la clave maestra filtrada
 dimareverse/nuitka-static-unpacker
Herramienta de investigación estática para desempaquetar binarios compilados con Nuitka: extrae constantes, módulos, recupera archivos .pyc y genera…
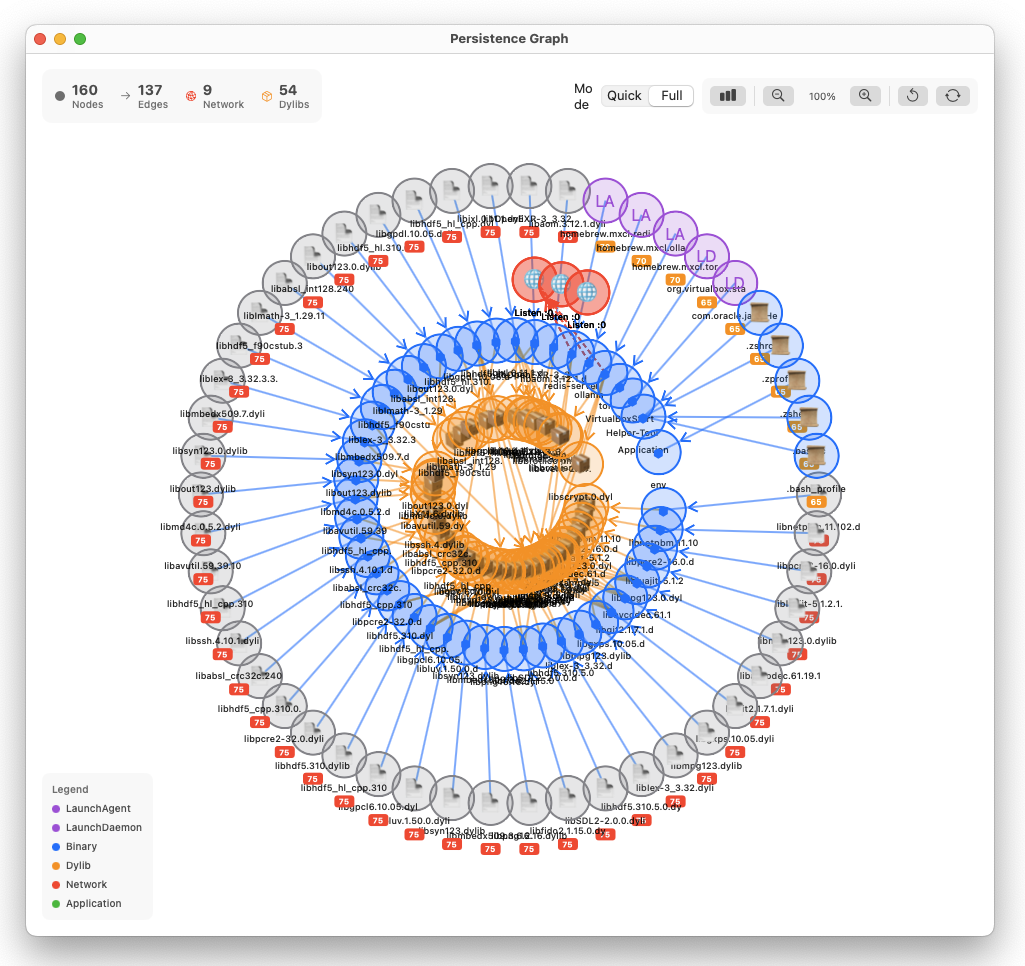 pinperepette/macpersistencechecker
Escáner de mecanismos de persistencia de macOS con verificación de firma de código y seguimiento de línea temporal.
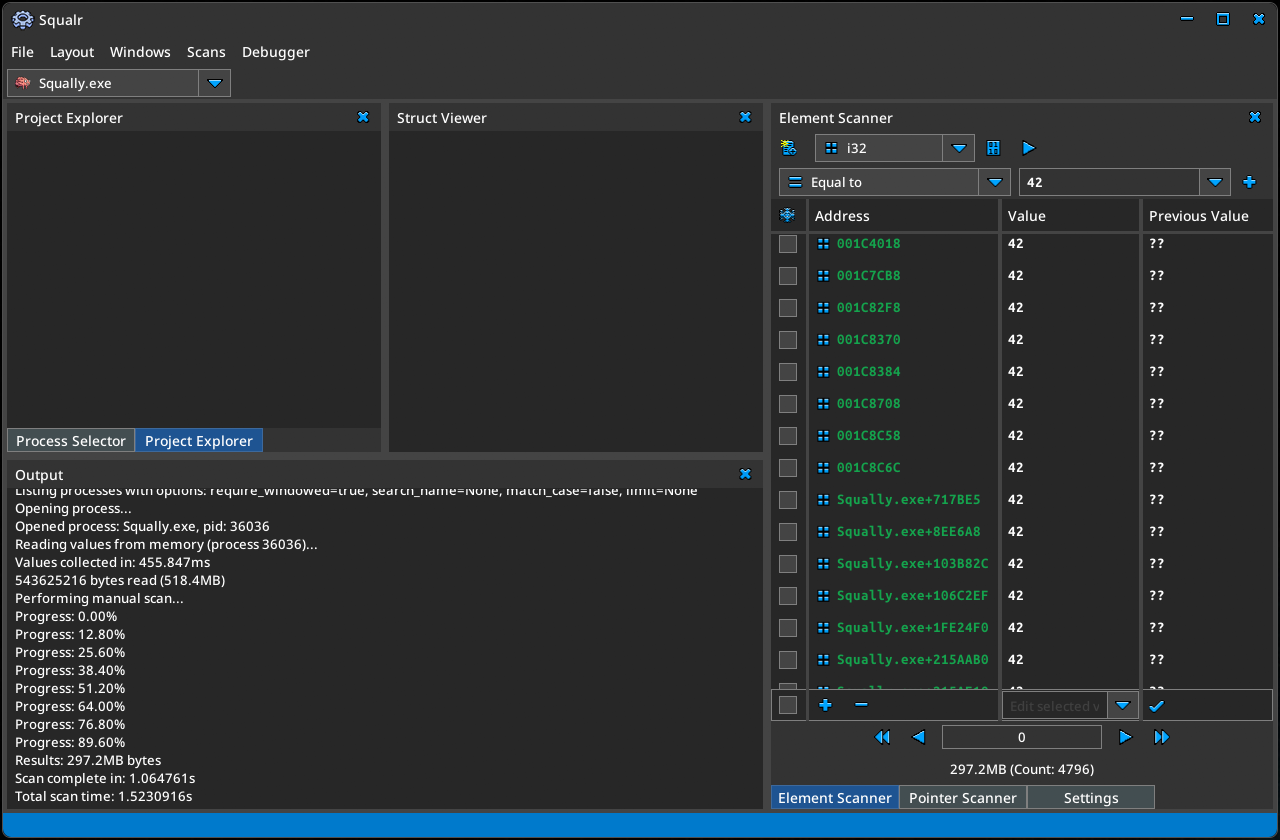 squalr/squalr
Una herramienta genérica de hacking de juegos/software escrita desde cero en Rust.
 nccgroup/libslub
Librería de Python para examinar asignaciones y estructuras del heap SLUB del kernel de Linux dentro de GDB, permitiendo una comprensión más profunda…
 dougwithseismic/dezlock-dump
Herramienta de extracción de esquema de tiempo de ejecución + RTTI para Deadlock, CS2, Dota y otros (Source 2). No se requiere source2gen.
 alphaseclab/all-my-collection-repos
Todos los repos de colecciones de recursos de seguridad que he publicado.








