
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit

 nccgroup/libslub
Librería de Python para examinar asignaciones y estructuras del heap SLUB del kernel de Linux dentro de GDB, permitiendo una comprensión más profunda…
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
 alphaseclab/all-my-collection-repos
Todos los repos de colecciones de recursos de seguridad que he publicado.
 theflink/hunt-weird-syscalls
POC basado en ETW para identificar syscalls directas e indirectas
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…
 gdbinit/efiswissknife
Plugin de IDA para mejorar la ingeniería inversa de binarios (U)EFI con análisis por lotes, base de datos de GUID y estadísticas de uso de servicios…
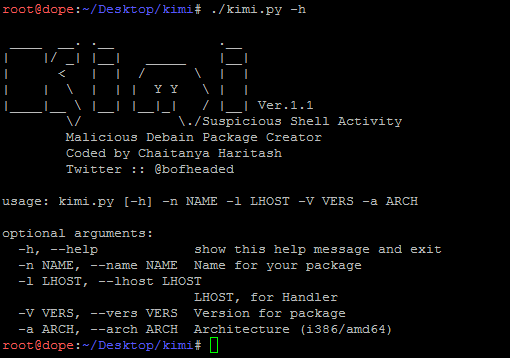 chaitanyaharitash/kimi
Script para generar paquetes debian maliciosos (troyanos debain).
 arthastang/iot-implant-toolkit
Kit de herramientas para ataque de implantación en dispositivos IoT
 dissectmalware/pyonenote
Una librería de Python para analizar archivos OneNote (.one)
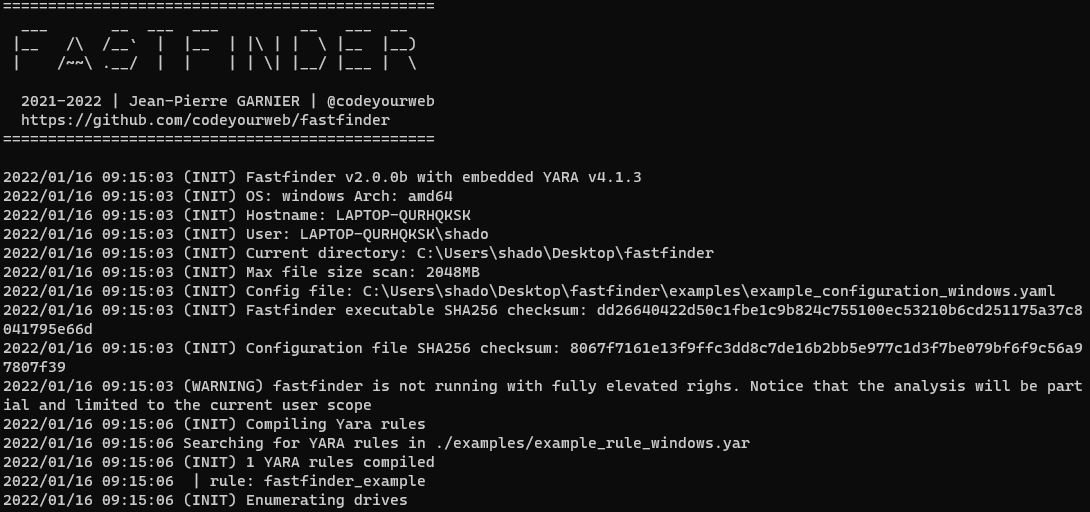 codeyourweb/fastfinder
Respuesta a Incidentes - Buscador rápido de archivos sospechosos
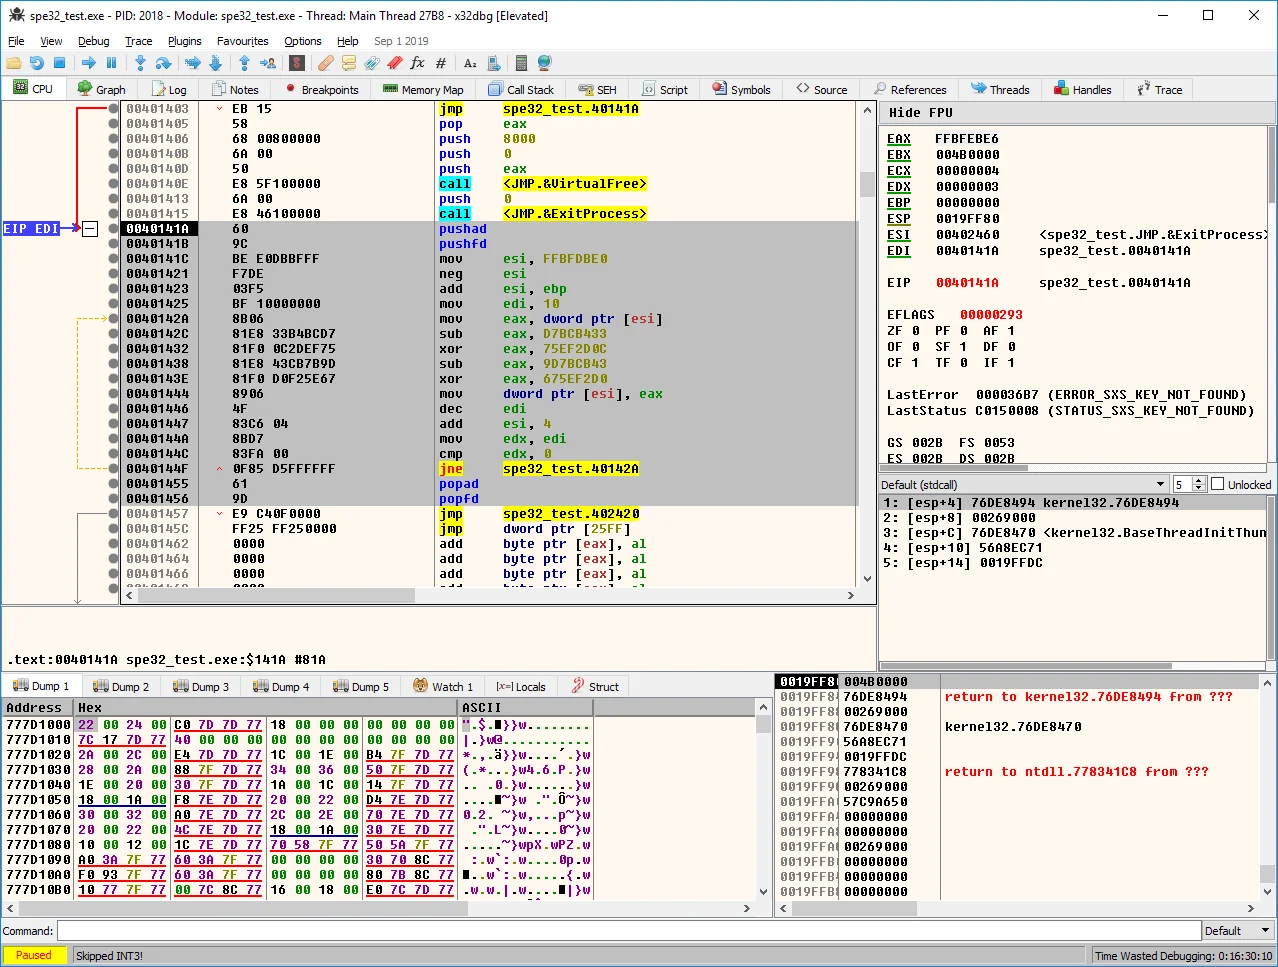 pelock/simple-polymorphic-engine-spe32
Genera código único de descifrado polimórfico para cifrar datos, utilizando instrucciones y claves seleccionadas aleatoriamente, con generación de…
 winterknife/evenstar
Intel 64/Windows experimentos de bajo nivel
 a3h1nt/gimmesh
Para pentesters que no quieren salir de su terminal.
 facebook/mcpguard-dynamic
Sandbox eBPF a nivel de kernel para asegurar las llamadas a herramientas de agentes LLM realizadas a través del Protocolo de Contexto de Modelo (MCP)
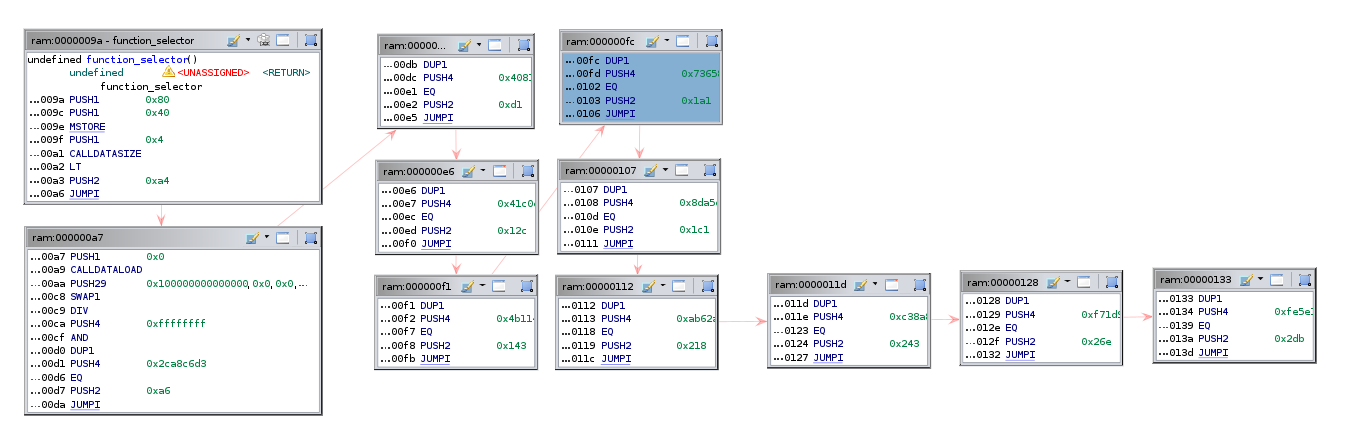 adelapie/ghidra-evm
Módulo de Ghidra para desensamblar, descompilar y analizar bytecode de contratos inteligentes de Ethereum. Detecta instrucciones inseguras, extrae…
 romainthomas/reverse-engineering-workshop
Diapositivas y práctica para el taller de ingeniería inversa
 timetravelthree/idarustdemangler
Plugin Rust Demangler & Normalizer para IDA
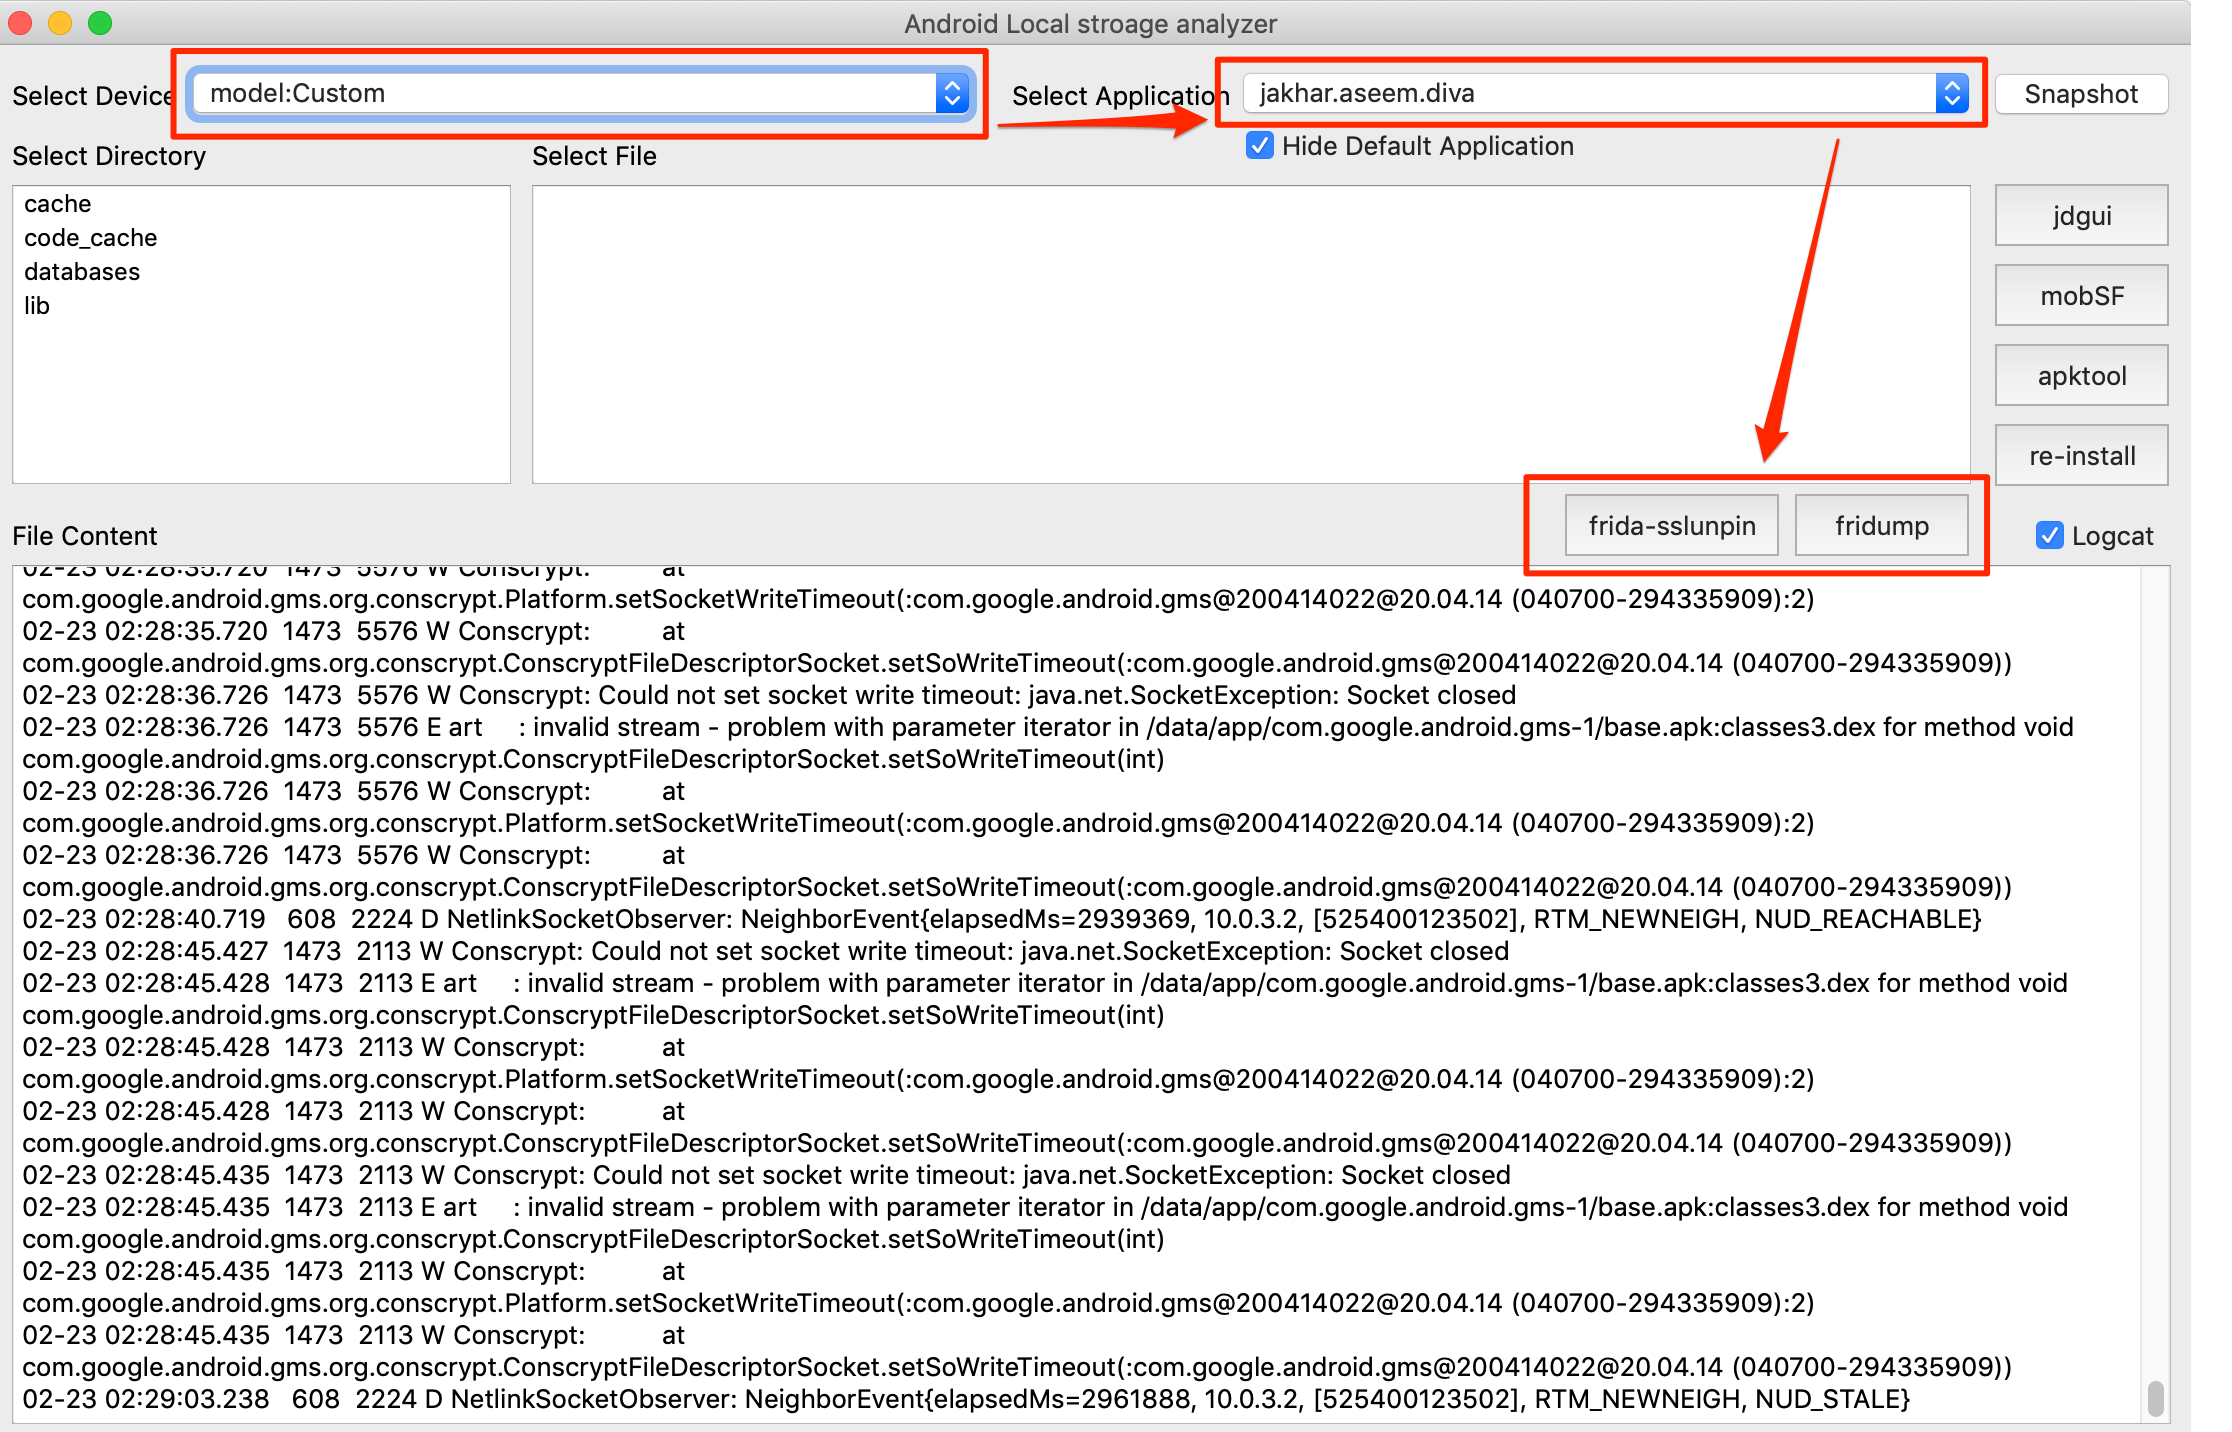 notsosecure/android_application_analyzer
La herramienta se utiliza para analizar el contenido de la aplicación Android en el almacenamiento local.








