

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
IDA2Obj — Herramienta de instrumentación binaria estática que extrae archivos objeto COFF de ejecutables, permitiendo la inserción de código/datos en cualquier ubicación para fuzzing de caja negra y parcheo binario mediante IDA Pro. | Kitploit
Herramientas/GitHubGitHub/jhftss/ida2obj
Análisis EstáticoIngeniería InversaDepuradoresFuzzingAnálisis de Binarios
GitHubjhftss/ida2obj

IDA2Obj

Herramienta de instrumentación binaria estática que extrae archivos objeto COFF de ejecutables, permitiendo la inserción de código/datos en cualquier ubicación para fuzzing de caja negra y parcheo binario mediante IDA Pro.

Ver Repositorio
1211541hace 5 añosRevisado por Kitploit
Compartir

IDA2Obj

IDA2Obj es una herramienta para implementar SBI (Instrumentación Binaria Estática).

El flujo de trabajo es simple:

  • Volcar archivos objeto (COFF) directamente desde un binario ejecutable.
  • Enlazar los archivos objeto en un nuevo binario, casi idéntico al anterior.
  • Durante el proceso de volcado, puedes insertar cualquier dato/código en cualquier ubicación.
    • SBI es solo uno de los escenarios de uso, especialmente útil para fuzzing de caja negra.

Cómo usar

  1. Preparar el entorno:

    • Establecer AUTOIMPORT_COMPAT_IDA695 = YES en el archivo idapython.cfg para soportar la API con el estilo antiguo de IDA 6.x.
    • Instalar dependencia: pip install cough
  2. Crear una carpeta como espacio de trabajo.

  3. Copiar el binario objetivo que deseas fuzzing en el espacio de trabajo.

  4. Cargar el binario en IDA Pro, elegir Cargar recursos y cargar manualmente para cargar todos los segmentos del binario.
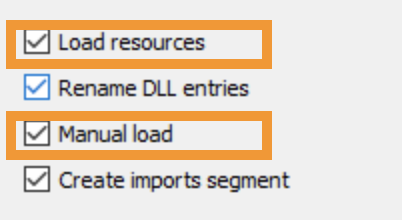
    image-20210813134907705
  5. Esperar a que finalice el análisis automático.

  6. Volcar archivos objeto ejecutando el script MagicIDA/main.py.

    • Los archivos objeto de salida estarán dentro de ${workspace}/${module}/objs/afl.
    • Si creas un archivo vacío llamado TRACE_MODE dentro del espacio de trabajo, los archivos objeto de salida estarán dentro de ${workspace}/${module}/objs/trace.
    • Por cierto, también generará 3 archivos dentro de ${workspace}/${module}:
      • exports_afl.def (usado para enlazar)
      • exports_trace.def (usado para enlazar)
      • hint.txt (usado para parchar)
  7. Generar archivos lib ejecutando el script utils/LibImports.py.

    • Los archivos lib de salida estarán dentro de ${workspace}/${module}/libs, usados para enlazar más tarde.
  8. Abrir una terminal y cambiar el directorio al espacio de trabajo.

  9. Enlazar todos los archivos objeto y archivos lib usando utils/link.bat.

    • p.ej. utils/link.bat GdiPlus dll afl /RELEASE
    • Generará el nuevo binario con el archivo pdb dentro de ${workspace}/${module}.
  10. Parchar el nuevo binario generado usando utils/PatchPEHeader.py.

    • p.ej. utils/PatchPEHeader.py GdiPlus/GdiPlus.afl.dll
    • La primera vez, puede que necesites ejecutar utils/register_msdia_run_as_administrator.bat como administrador.
  11. Ejecutar y Fuzz.

Más detalles

Diapositivas HITB : https://github.com/jhftss/jhftss.github.io/blob/main/res/slides/HITB2021SIN%20-%20IDA2Obj%20-%20Mickey%20Jin.pdf

Demostración : https://drive.google.com/file/d/1N3DXJCts5jG0Y5B92CrJOTIHedWyEQKr/view?usp=sharing


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




