
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit
 janhalendk/react
Un proyecto OSINT que explora cómo volcar datos de React
 swelljoe/nelson
Encontrar vulnerabilidades mediante fuerza bruta básica
 oldboy21/shgenob
Herramienta basada en Python para generar Shellcode desde PIC C
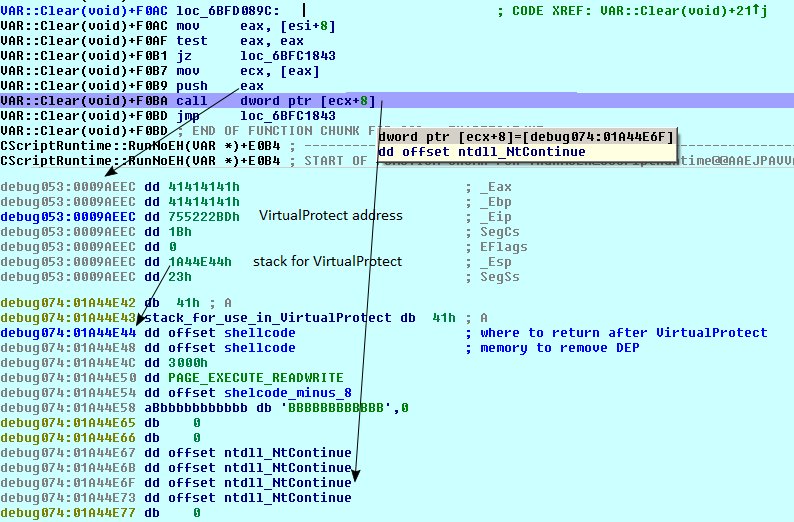 piotrflorczyk/cve-2018-8174_analysis
Análisis del exploit VBS CVE-2018-8174
 capesandbox/cape-parsers
CAPE core y parsers de la comunidad
 traxes/zeno
Descubrimiento automático de vulnerabilidades
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
 sys-dissect/jiopc-architecture-whitepaper
Documento técnico que analiza la arquitectura VDI en la nube de JioPC, incluyendo especificaciones de hardware, mecanismos de terminación de sesiones…
 archanchoudhury/msdt_cve-2022-30190
Este repositorio trata sobre Follina MSDT desde la perspectiva de Defender.
 ikkisoft/parrotng
Herramienta basada en Java para detectar archivos Adobe Flex SWF vulnerables a CVE-2011-2461, utilizable como utilidad de línea de comandos o como…
 pelock/crackmez3s-ctf-crackme-tutorial
Cómo escribir un CrackMe para una competición CTF. Código fuente, explicación técnica, trucos anti-debugging y anti-ingeniería inversa.
 whoisqwerz/pocket_disasm
Enrutador MCP IDALib multisessión para agentes de codificación. Analiza múltiples binarios en paralelo con herramientas de ingeniería inversa…
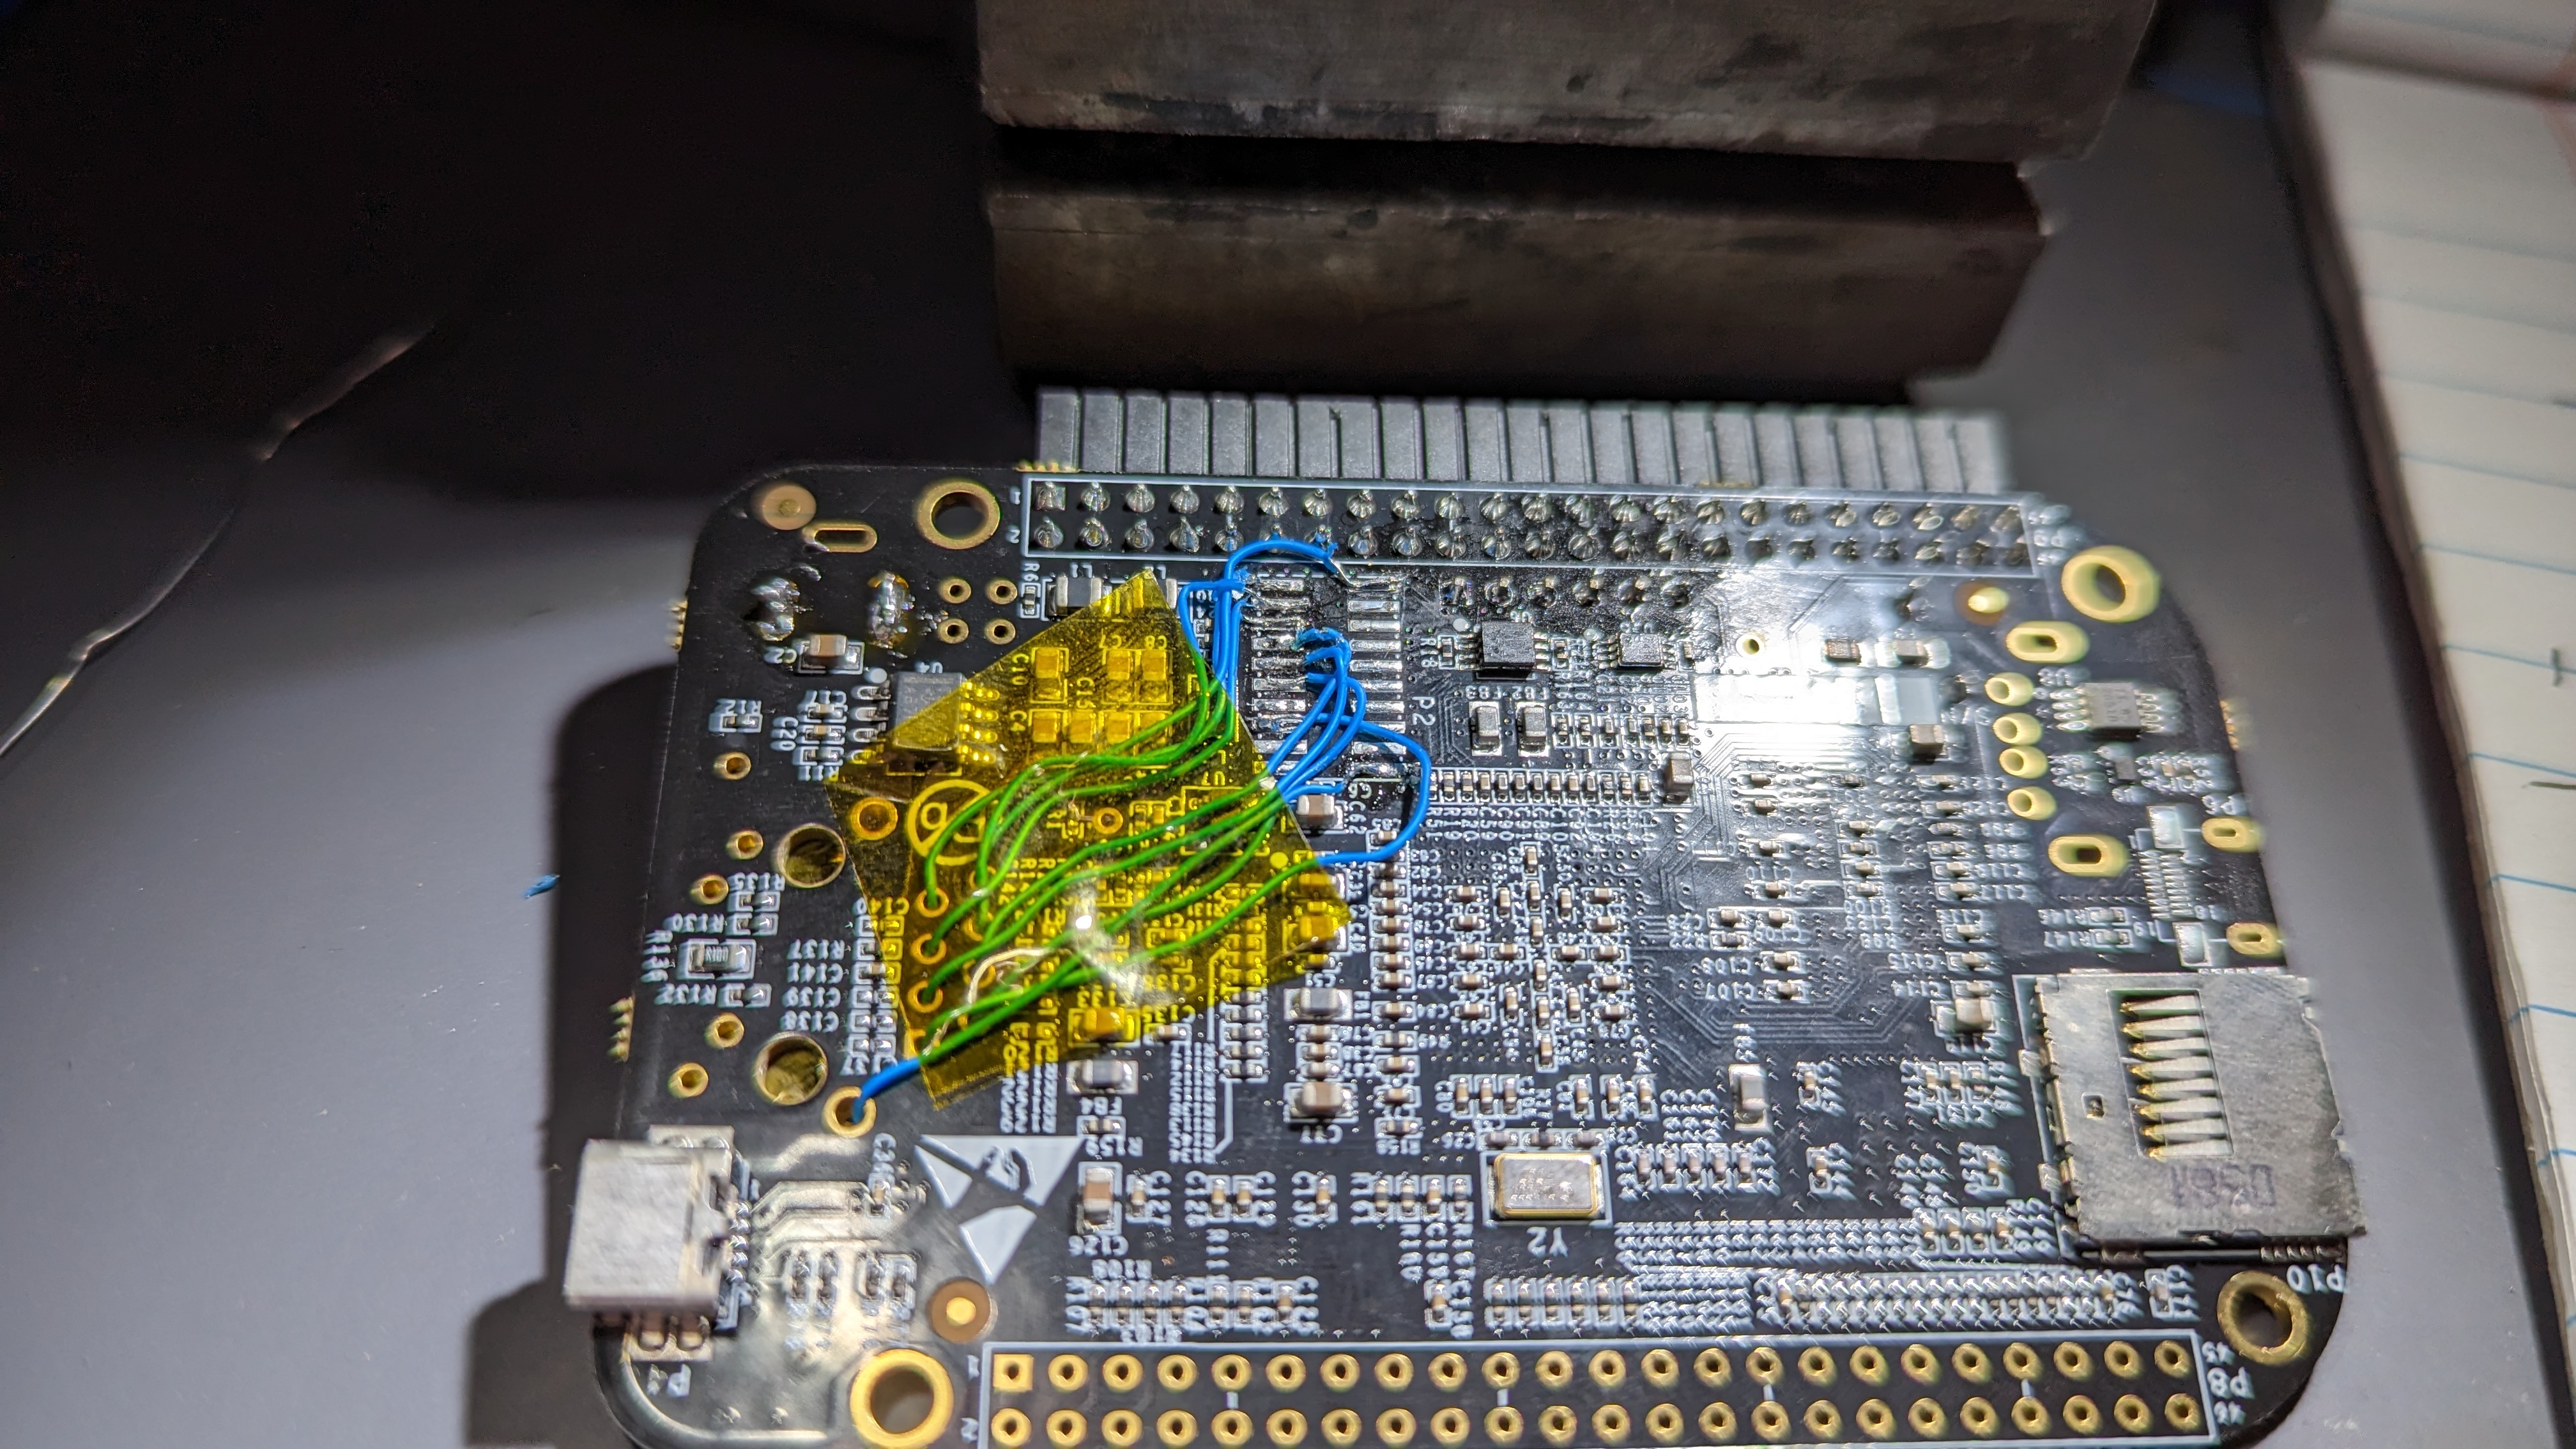 sjgallagher2/am335xbootrom
Ingeniería inversa de la ROM de arranque del TI AM3358
 owasp/cwe-sdk-javascript
Un SDK de Node.js para Common Weakness Enumeration (CWE) compatible con MITRE / CAPEC
 securityjoes/threatresearch
Extractores de configuración en Python para familias de malware, incluyendo PlugX, Remcos, templateX y RedLine Stealer, con soporte para la…
 qsecure-labs/deadmatter
Herramienta de extracción de credenciales independiente del desplazamiento
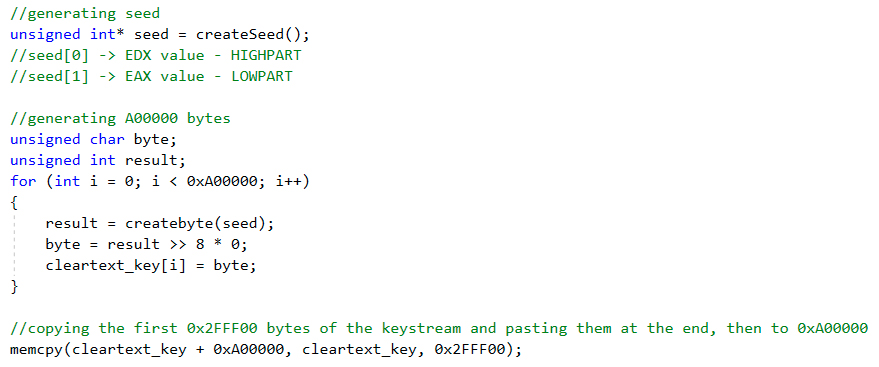 reecdeep/hivev5_keystream_decryptor
Malas cosas de malos tipos
 kavan00/android-projector-c2-malware
Desglose de un c2-network de beamers chinos - SilentSDK-Analysis








