
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Forense — Página 9 | Kitploit
Categorías

Análisis Forense

Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3khace 5 meses
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khace 2 días
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3khace 10 días
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2khace 2 días
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khace 10 días
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2khace 7h 44m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khace 7 días
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5khace 2 días
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230hace 2 días
avml preview#10

avml

GitHubmicrosoft/avml
1.1khace 2 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
930 resultados
andriller preview

andriller

GitHubden4uk/andriller

📱 Andriller - es una utilidad de software con una colección de herramientas forenses para teléfonos inteligentes. Realiza adquisición de solo…

android-securitypassword-crackingencryption-decryption-tools+4
1.6khace 4 años
refinery preview

refinery

GitHubbinref/refinery

Análisis de Triage de Alto Octanaje
reverse-engineeringforensicsmalware-analysis+4
867hace 10 días
AperiSolve preview

AperiSolve

GitHubzeecka/aperisolve

Plataforma automatizada de estegoanálisis que detecta datos ocultos en imágenes mediante 16 analizadores paralelos, visualización de capas de bits y…

forensicssteganographycryptography+2
834hace 1 día
PAGASUS-PRO preview

PAGASUS-PRO

GitHubthakur2309/pagasus-pro

Kit de herramientas de gestión de dispositivos Android y auditoría de seguridad basado en Python ADB, con un menú interactivo para detección de root,…

android-securityvulnerability-scannersmobile-app-pentesting+8
542hace 2 meses
zsteg preview

zsteg

GitHubzed-0xff/zsteg

detectar datos ocultos mediante esteganografía en PNG y BMP

forensicssteganographydigital-forensics+1
1.6khace 8 meses
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

Encuentra y recupera de forma interactiva archivos eliminados o :point_right: sobrescritos :point_left: desde tu terminal
disk-forensicsforensicsdata-recovery+1
1.8khace 3 meses
USBvalve preview

USBvalve

GitHubcecio/usbvalve

Expón la actividad USB sobre la marcha

embedded-systems-securitydynamic-analysis-sandboxingforensics+2
1.3khace 2 meses
fridump preview

fridump

GitHubnightbringer21/fridump

Volcador de memoria multiplataforma que utiliza Frida para extraer memoria accesible de aplicaciones iOS, Android y Windows para análisis forense y…
memory-forensicsforensicsinformation-gathering+3
856hace 7 años
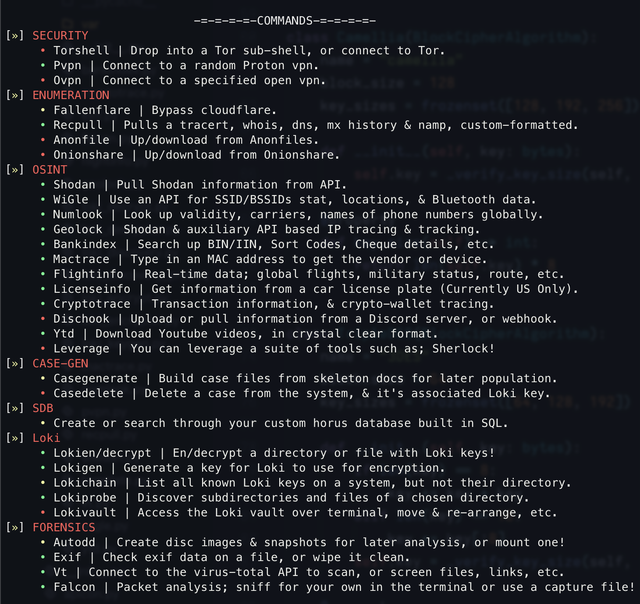
horus preview

horus

GitHub6abd/horus

Una herramienta de OSINT / informática forense digital desarrollada en Python
osintencryption-decryption-toolsforensics+3
645hace 2 meses
hashID preview

hashID

GitHubpsypanda/hashid

Software para identificar los diferentes tipos de hashes -

password-crackingpassword-attacksvulnerability-analysis+3
1.5khace 11 años
cyberbro preview

cyberbro

GitHubstanfrbd/cyberbro

Una aplicación simple que extrae tus IoCs de entrada basura y verifica su reputación utilizando múltiples servicios CTI.

defensive-toolsioc-managementosint+9
677hace 3 días
CapTipper preview

CapTipper

GitHubomriher/captipper

Explorador de tráfico HTTP malicioso
packet-sniffing-analysisexploit-frameworksnetwork-forensics+5
725hace 6 años
antispy preview

antispy

GitHubmohuihui/antispy

AntiSpy es un kit de herramientas antivirus y rootkits gratuito pero potente. Te ofrece la capacidad con los máximos privilegios para detectar,…
defensive-toolsmemory-forensicsdebuggers+3
1.1khace 5 años
beagle preview

beagle

GitHubyampelo/beagle

Beagle es una herramienta de respuesta a incidentes y forense digital que transforma registros de seguridad y datos en gráficos.
forensicsdigital-forensicsthreat-intelligence+2
1.4khace 6 años
whids preview

whids

GitHub0xrawsec/whids

EDR para Windows con motor de detección basado en Genes, recolección de artefactos en tiempo real, integración con Sysmon y API REST para gestionar…
forensicsincident-response
1.3khace 3 años
usbpcap preview

usbpcap

GitHubdesowin/usbpcap

Captura de paquetes USB para Windows
packet-sniffing-analysisforensicshardware-security
1.1khace 1 año
Steganography preview

Steganography

GitHubragibson/steganography

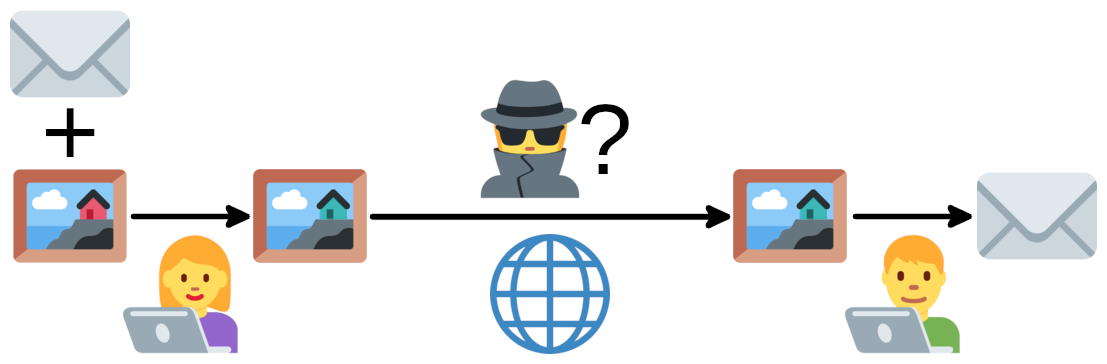
Esteganografía de bits menos significativos para imágenes de mapa de bits (.bmp y .png), archivos de sonido WAV y secuencias de bytes. Análisis…
forensicssteganographycryptography+2
656hace 11h 59m
whatsapp-media-decrypt preview

whatsapp-media-decrypt

GitHubddz/whatsapp-media-decrypt

Descifrar archivos multimedia cifrados de WhatsApp (imágenes, videos, audio, documentos) usando claves multimedia extraídas de las bases de datos iOS…


encryption-decryption-toolsforensicsmobile-forensics+1
1khace 6 años
Anterior1…8910…52Siguiente







