
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit
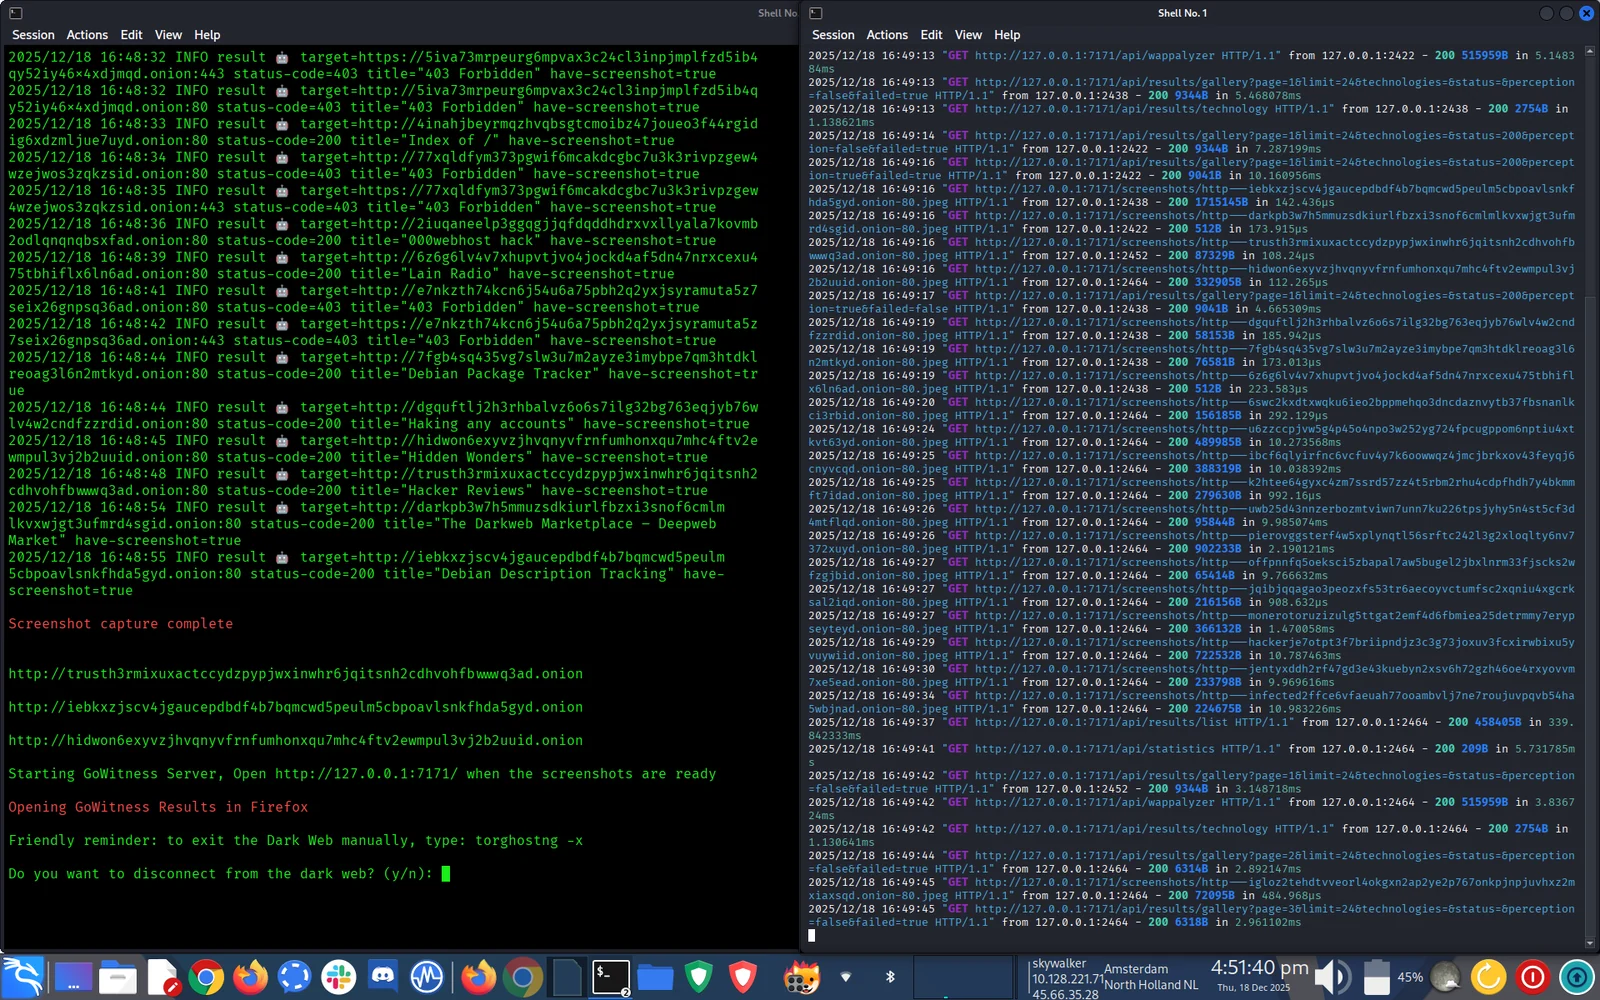
 aryanguenthner/darkfox
CTI Cyber Threat Intelligence OSINT Dark Web Deep Web Research. Herramienta de recopilación de información sobre bandas de ransomware.
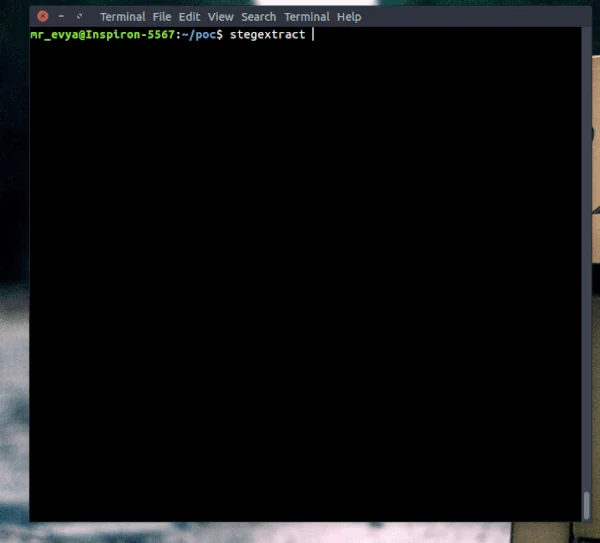 evyatarmeged/stegextract
Script de Bash que extrae datos finales, archivos incrustados y cadenas ocultas de imágenes PNG, JPG y GIF mediante números mágicos y análisis con…
 thehackingsage/hackdroid
Catálogo curado de 364 APKs de pentesting y seguridad para Android organizadas por categoría, que abarca herramientas de informática forense, MITM,…
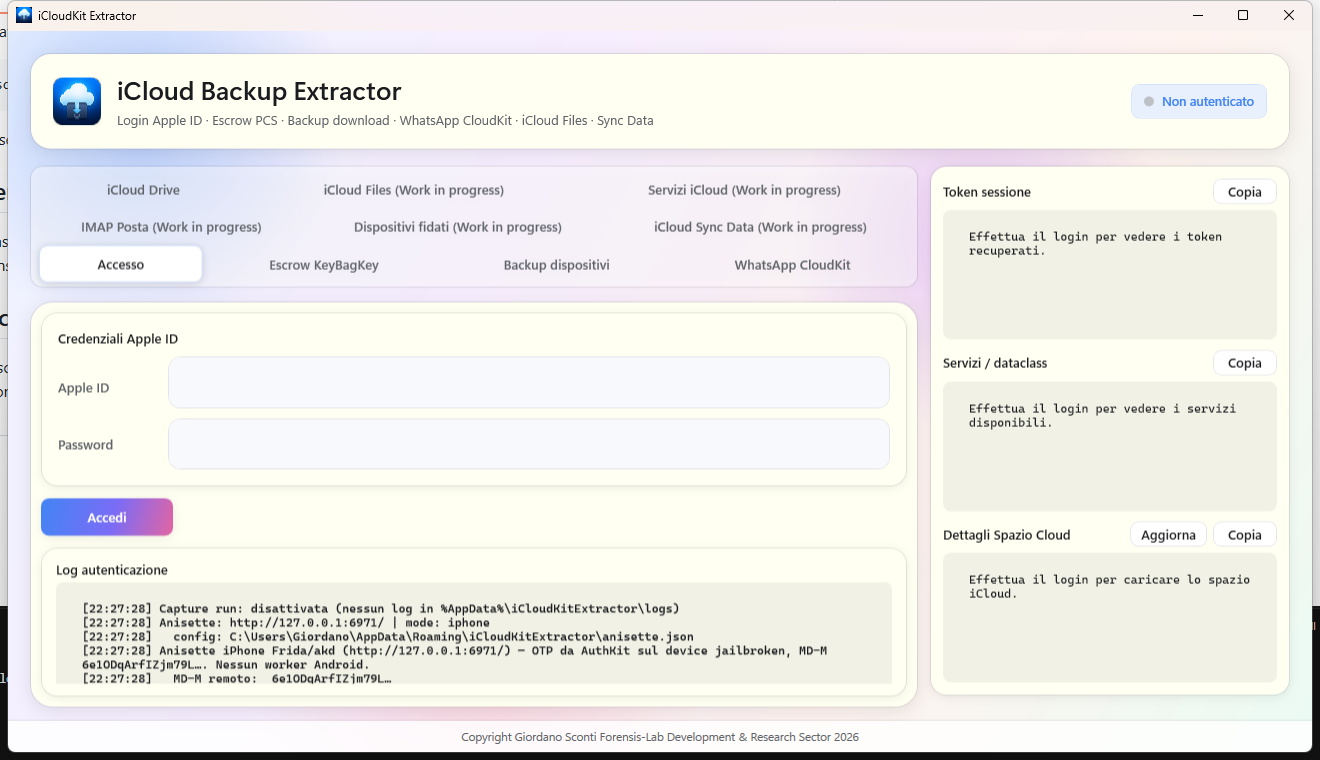 giordanosconti/icloudkitextractor
Kit de herramientas forense experimental en .NET/WPF para autenticación de iCloud, descarga de copias de seguridad de CloudKit/MMCS y recuperación de…
 doctorwebltd/malware-iocs
Indicadores de Compromiso (IOCs) seleccionados de las investigaciones de malware de Doctor Web, publicados para su uso en inteligencia de amenazas,…
 owasp/agentic-evidence
Proyecto de referencia de OWASP para la evidencia de seguridad de la IA agéntica: correlaciona la ejecución del agente, la identidad, las llamadas a…
 asngs/agenttriage-open-source
Sistema de trazabilidad entre agentes y diagnóstico de seguridad para agentes LLM que utilizan herramientas: normaliza eventos de traza, construye…
 seclog-open/seclog
Recopila registros de seguridad de múltiples fuentes a partir de escenarios de ataque reproducibles en Docker, construye cadenas de ataque y…
 aide/aide
Herramienta de monitoreo de integridad de archivos que detecta cambios no autorizados en archivos y directorios monitoreados mediante verificaciones…

 nextronsystems/iocs
Indicadores de compromiso del análisis e investigación del equipo de Nextron Threat Research
 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, cadena de ataque y detección para la campaña de falso reclutador de Taiko en taikotalent.xyz que distribuye un troyano Bash autoeliminable…
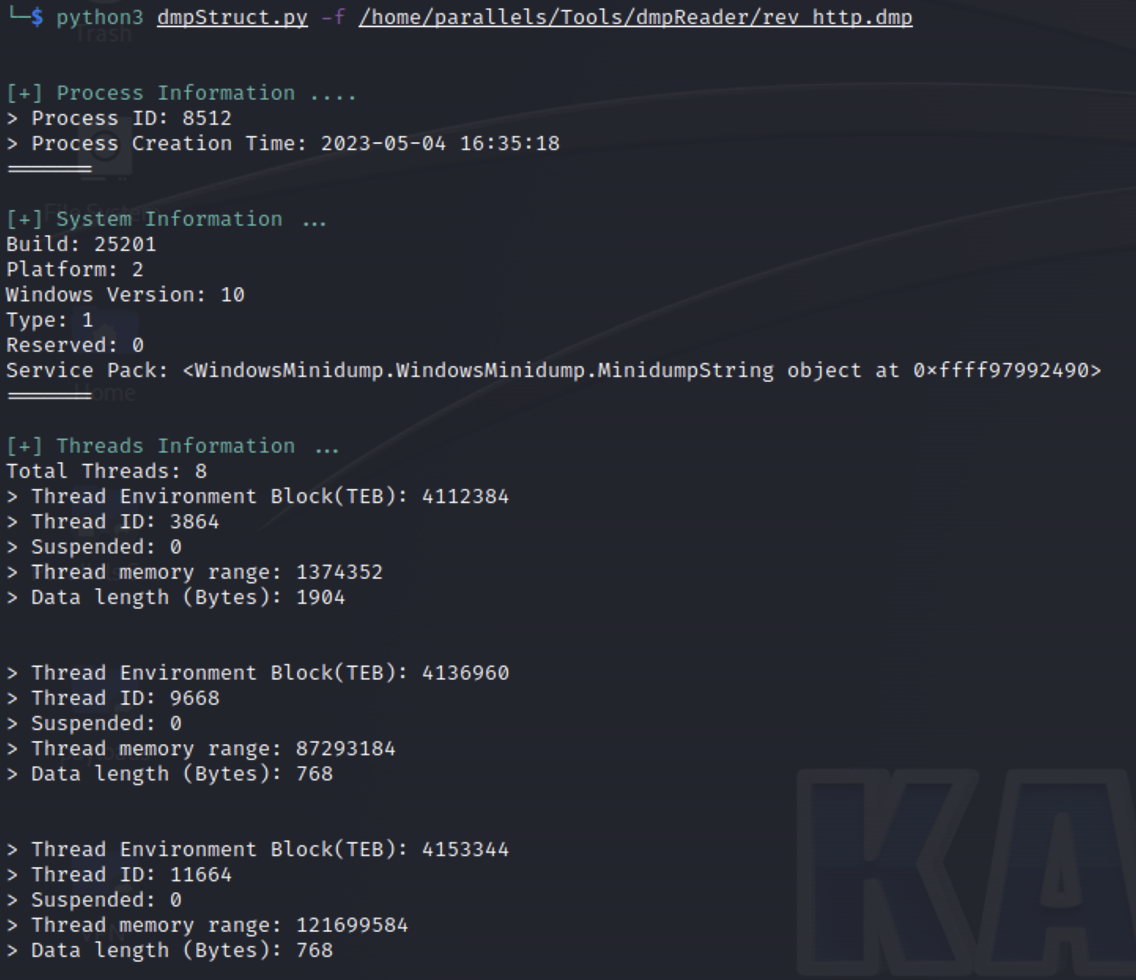 gmh5225/minidumpreader
Analiza archivos MiniDump (MDMP) de Windows con Kaitai Struct, extrayendo cadenas de memoria y escaneándolas con reglas YARA para análisis forense y…
 ahmadhassan-bted/nasuno
Kit de herramientas forense de eliminación de marcas de agua de audio con IA y anti-atribución. Neutraliza Suno, Udio y huellas neuronales con…
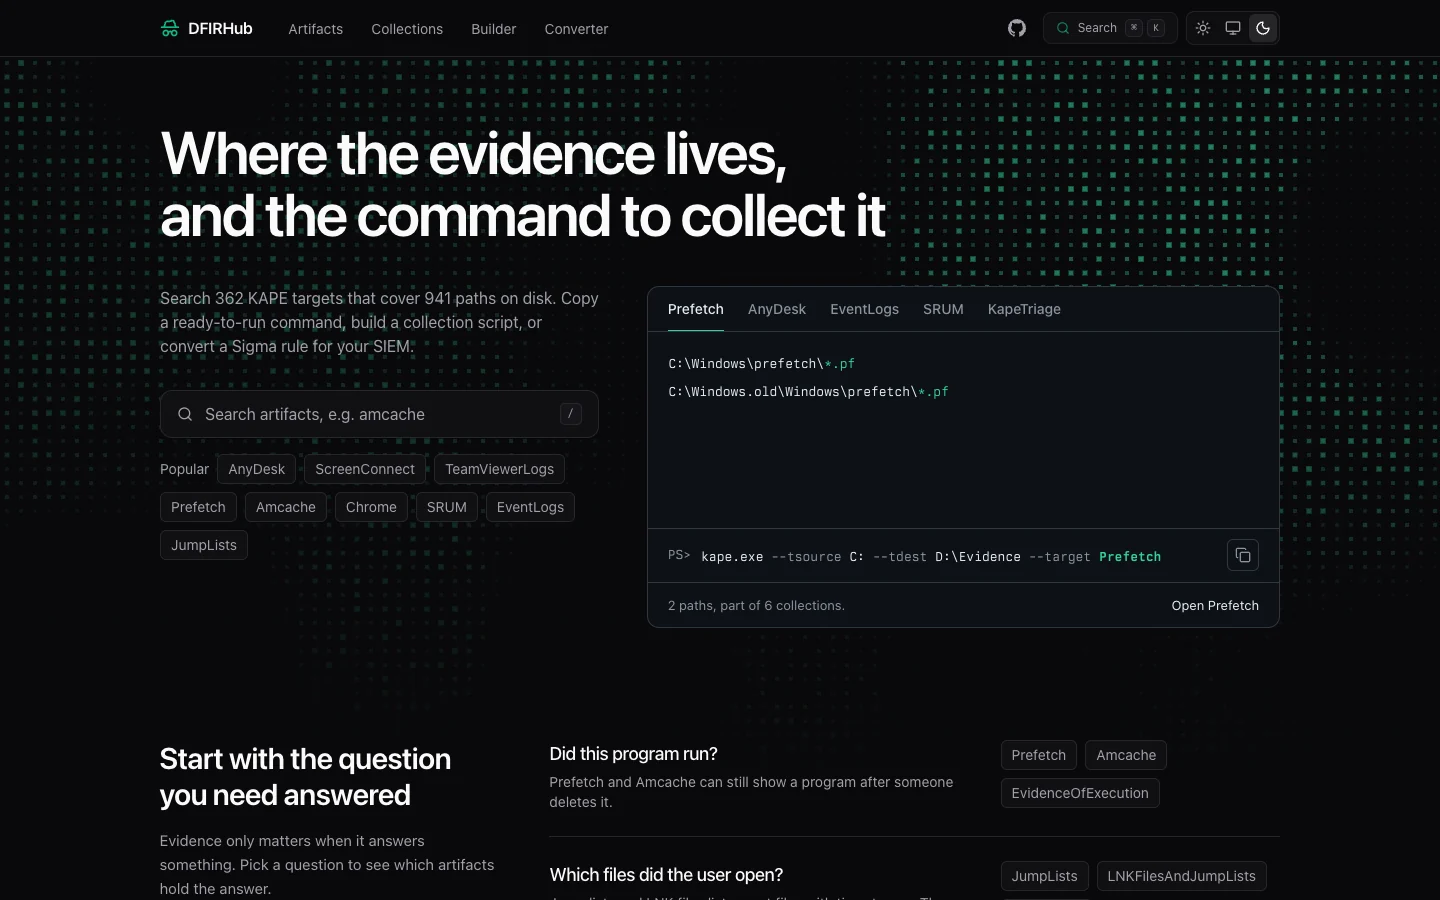 lascc/dfirhub
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…
 gmh5225/maldec-edr
Solución de detección y respuesta en endpoints Unix que utiliza mecanismos a nivel de kernel para detectar anomalías y ataques de malware en tiempo…
 gmh5225/malwaredb
Colección curada de 961 familias de malware (1,36 GB) en archivos ZIP protegidos con contraseña, organizados por familia y tipo para análisis e…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard








