AntiSpy

Inglés | 简体中文
Un potente conjunto de herramientas anti rootkit
AntiSpy es un conjunto de herramientas antivirus y anti rootkits gratuito pero potente.
Te ofrece la capacidad con los privilegios más altos de detectar, analizar y restaurar diversas modificaciones y hooks del kernel.
Con su ayuda, puedes detectar y neutralizar fácilmente malware oculto de los detectores normales.
Desarrollo
- IDE: Visual Studio 2008
- Userspace: MFC
- WDK: WDK7600
- Librería de terceros: Codejock toolkit pro
Estructura del código
AntiSpy_Root_Dir
├── LICENSE
├── README.md
├── doc                             (AntiSpy introduction files)
│   ├── Readme.txt
│   └── 说明.txt
├── icon
│   └── icon.ico
├── src
│   ├── Antispy                     (AntiSpy main project)
│   │   ├── Common                  (The common structs&defines,used by userspace&kernel)
│   │   ├── SpyHunter               (Userspace project,written in MFC)
│   │   ├── SpyHunter.sln           (VS2008 solution file)
│   │   └── SpyHunterDrv            (Kernel project)
│   └── ResourceEncrypt             (Encryption tool project)
│       ├── ResourceEncrypt         (Encrypt driver and other resources)
│       ├── ResourceEncrypt.sln     (VS2008 solution file)
│       └── clear.bat
└── tools
    ├── ResourceEncrypt.exe
    └── TestTools.exe               (Used to test the functionality of Antispy)
Características
Actualmente, las siguientes características están disponibles (incluyendo pero no limitado a):
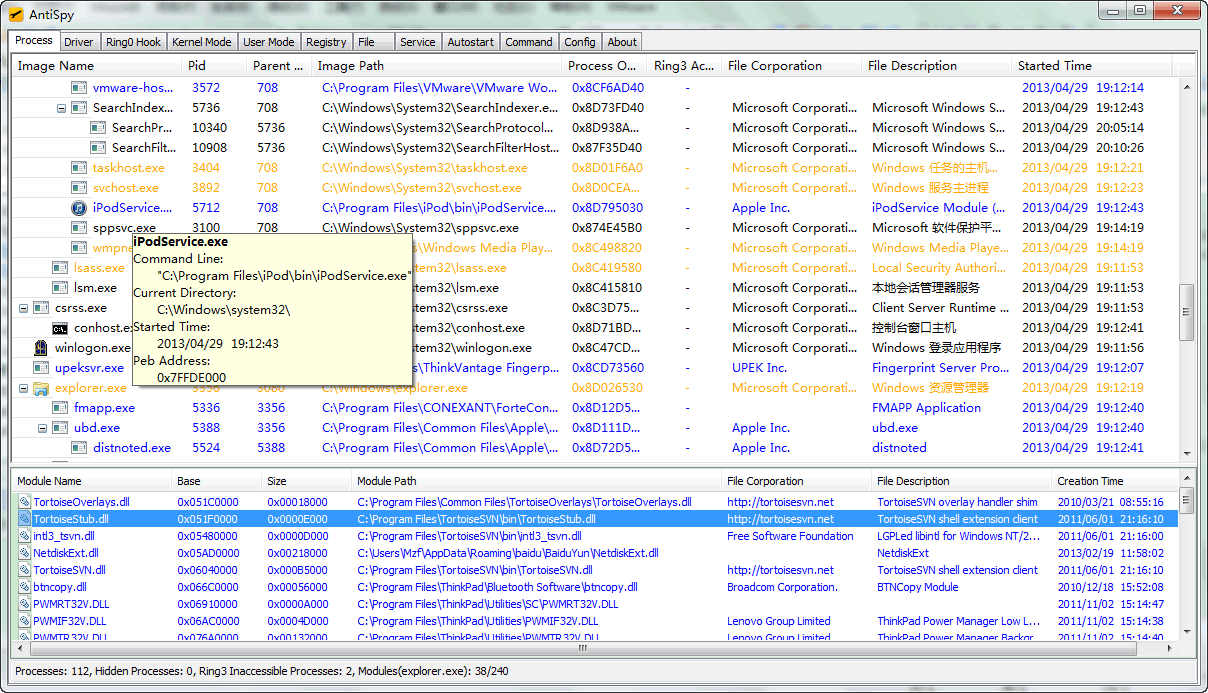
Administrador de procesos
- Muestra información básica de procesos y hilos del sistema.
- Detecta procesos, hilos y módulos de procesos ocultos.
- Termina, suspende y reanuda procesos e hilos.
- Visualiza y manipula handles de procesos, ventanas y regiones de memoria.
- Visualiza y manipula atajos de teclado, privilegios y temporizadores de procesos.
- Detecta y restaura hooks de procesos incluyendo hooks inline, parches, hooks IAT y EAT.
- Inyecta DLL, vuelca memoria de procesos.
- Crea volcados de depuración, incluyendo minivolcado y volcado completo.
Visor de módulos del kernel
- Muestra información básica del módulo del kernel, incluyendo base de imagen, tamaño, objeto de driver, etc.
- Detecta módulos del kernel ocultos.
- Descarga módulos del kernel.
- Vuelca memoria de imagen del kernel.
- Muestra y elimina información de servicios de drivers del sistema.
Detector de hooks
- Detecta y restaura hooks de SSDT, Shadow SSDT, sysenter e int2e.
- Detecta y restaura hooks de FSD y de envío de teclado.
- Detecta y restaura hooks de código del kernel incluyendo hooks inline, parches, hooks IAT y EAT.
- Detecta y restaura hooks de mensajes, tanto globales como locales.
- Detecta y restaura hooks de ObjectType del kernel.
- Muestra la tabla de descriptores de interrupción (IDT).
- Visualiza y elimina notificaciones del kernel.
- Visualiza filtros para dispositivos comunes incluyendo disco, volumen, teclado y dispositivos de red.
- Visualiza temporizadores de E/S, temporizadores DPC, hilos del sistema, etc.
Administrador del registro
- Visualiza y edita el registro del sistema.
- Detecta entradas de registro ocultas mediante análisis en vivo de las colmenas del registro.
Administrador de archivos
- Muestra información básica de archivos, incluyendo nombre, tamaño, atributos, etc.
- Detecta archivos ocultos.
- Visualiza y elimina archivos y carpetas bloqueados.
Administrador de servicios
- Muestra información básica de servicios del sistema.
- Controla el estado de los servicios.
- Modifica el tipo de inicio de los servicios.
Administrador de ejecución automática
- Muestra casi todos los tipos de ejecución automática del sistema.
- Habilita, deshabilita o elimina permanentemente ejecuciones automáticas.
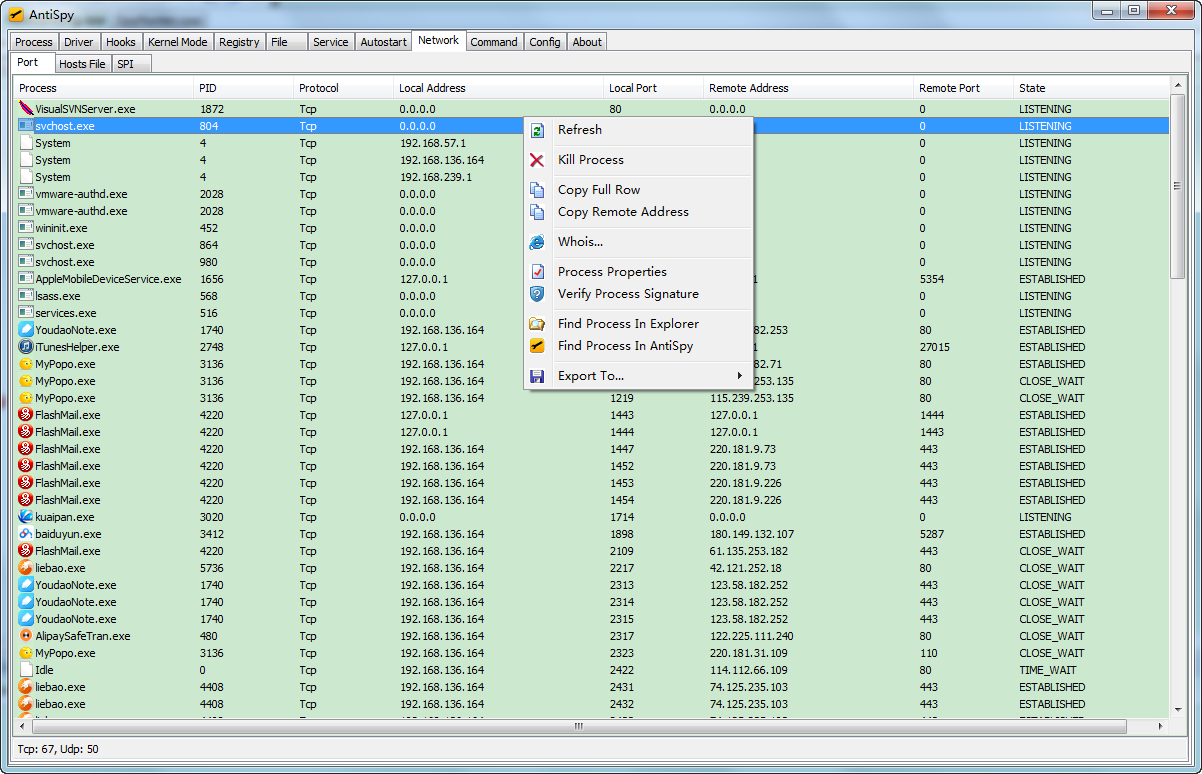
Visor de red
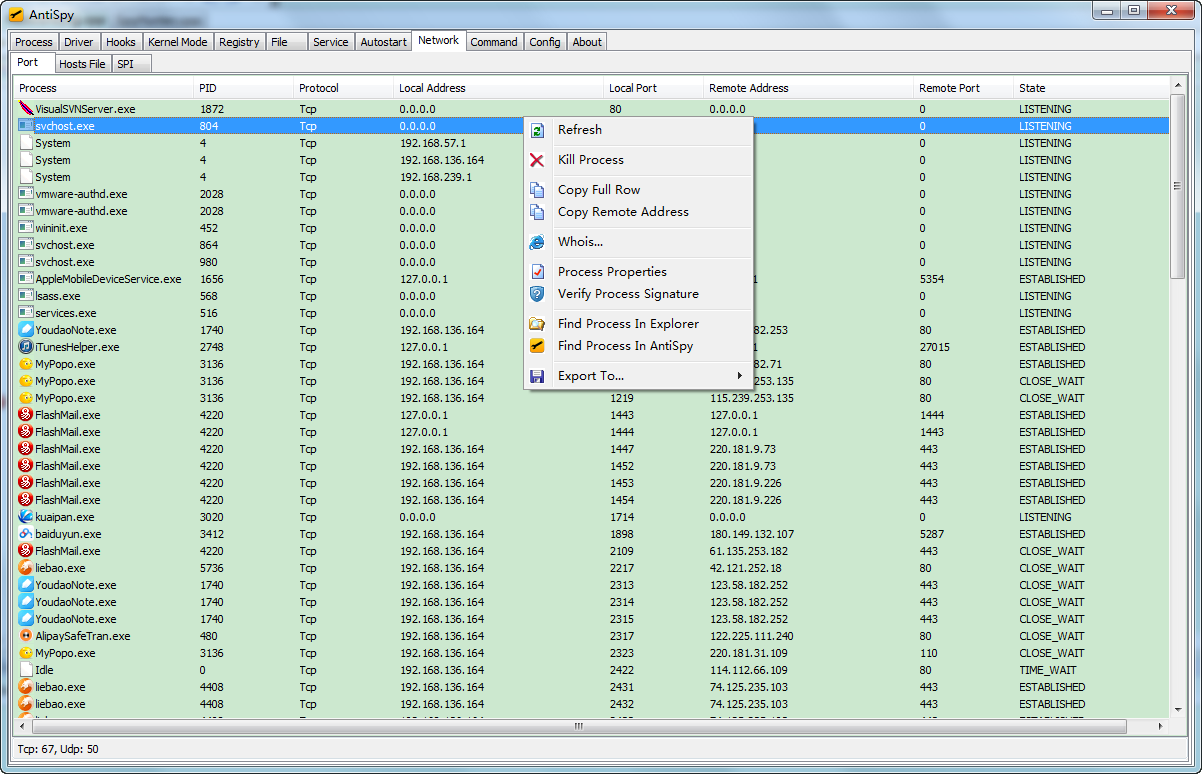
- Muestra conexiones de red actuales, incluyendo información TCP y UDP.
- Visualiza y elimina complementos de IE y menú contextual.
- Muestra proveedores winsock (LSP).
- Visualiza y edita el archivo hosts.
Otras herramientas
- Editor hexadecimal - Visualiza y edita memoria, incluyendo memoria de procesos ring3 y memoria del sistema ring0.
- Desensamblador - Como OllyDBG, soporta memoria de procesos ring3 y memoria del sistema ring0.
Configuración
- Configuración de colores personalizados.
Interfaces de usuario
Árbol de procesos
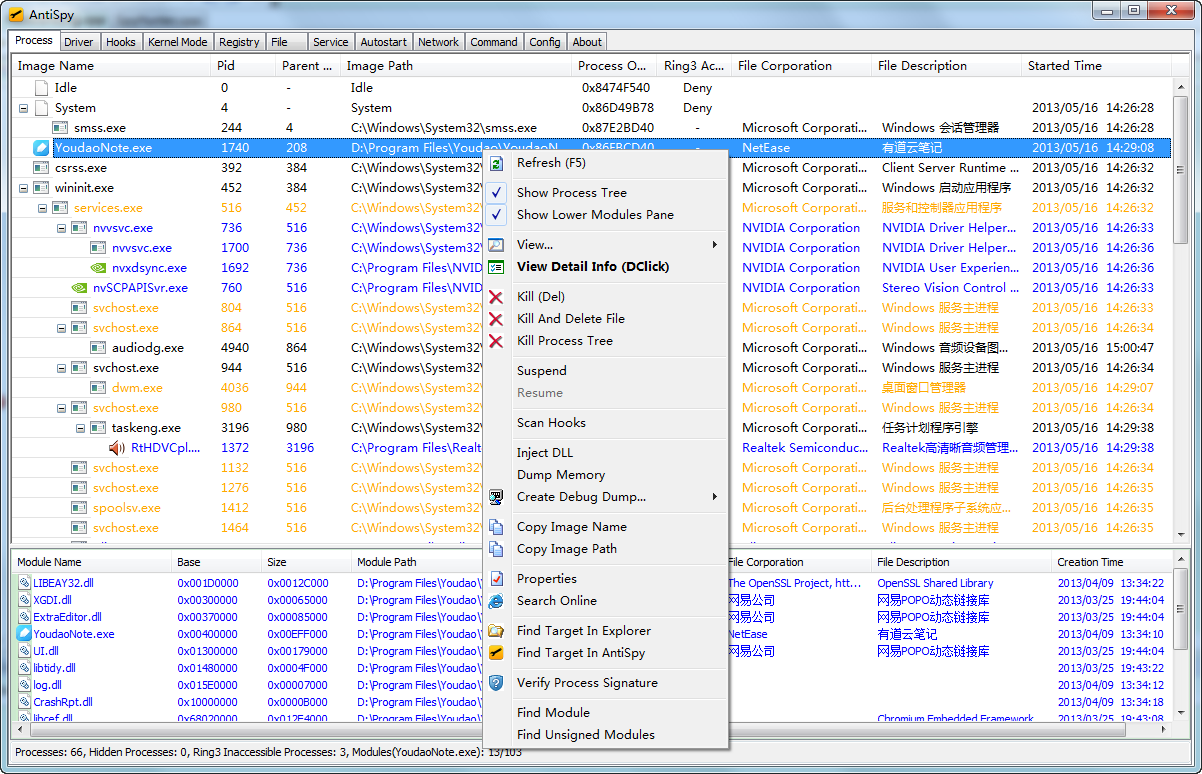
Menú de procesos
Red
Administrador de archivos
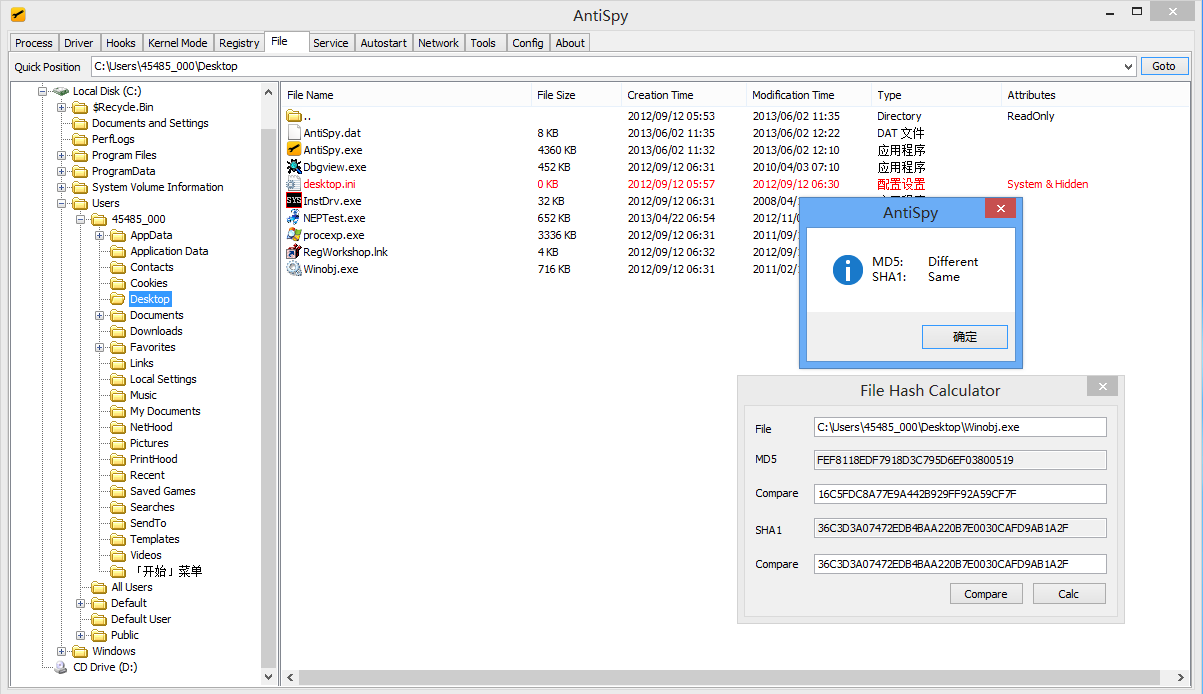
Administrador de ejecución automática
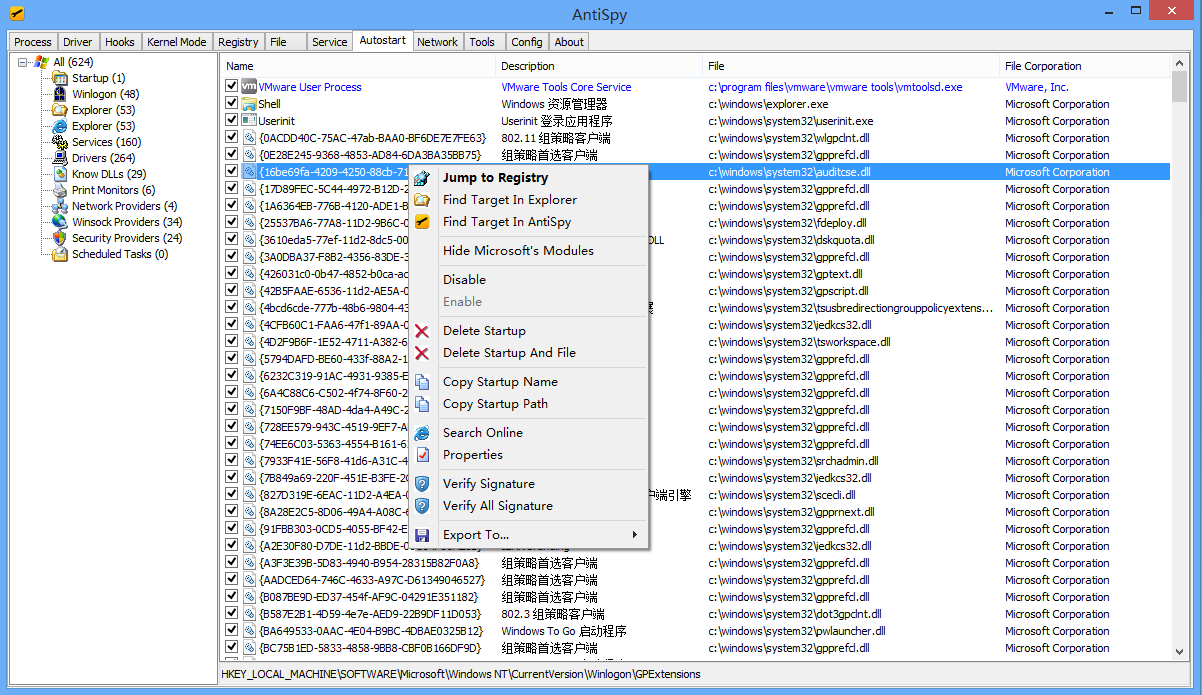
Email: [email protected]
Si tienes alguna necesidad, no dudes en contactarme.
Licencia
Copyright (c) [2010-2019] [email protected] todos los derechos reservados.
AntiSpy está bajo la licencia Mulan PSL v1.
Puedes usar este software de acuerdo con los términos y condiciones de Mulan PSL v1.
Puedes obtener una copia de Mulan PSL v1 en:
http://license.coscl.org.cn/MulanPSL
ESTE SOFTWARE SE PROPORCIONA "TAL CUAL", SIN GARANTÍAS DE NINGÚN TIPO, YA SEAN
EXPRESAS O IMPLÍCITAS, INCLUYENDO PERO NO LIMITADO A NO INFRACCIÓN, COMERCIABILIDAD O
APTITUD PARA UN PROPÓSITO PARTICULAR.
Consulte Mulan PSL v1 para más detalles.