

 stanfrbd/cyberbro
Una aplicación simple que extrae tus IoCs de entrada basura y verifica su reputación utilizando múltiples servicios CTI.
Una aplicación sencilla que extrae tus IoC de entradas basura y verifica su reputación utilizando múltiples servicios.
🌐 demo.cyberbro.net



Inspirado por Cybergordon e IntelOwl.
Este proyecto tiene como objetivo proporcionar una forma sencilla y eficiente de verificar la reputación de tus observables utilizando múltiples servicios, sin tener que desplegar una solución compleja. Consulta la documentación en https://docs.cyberbro.net/
[!TIP] Para crear informes personalizados, utiliza Cyberbro con tu LLM favorito (Claude, OpenAI gpt-5...) a través de MCP (Model Context Protocol)
Consulta Cyberbro MCP para más información.
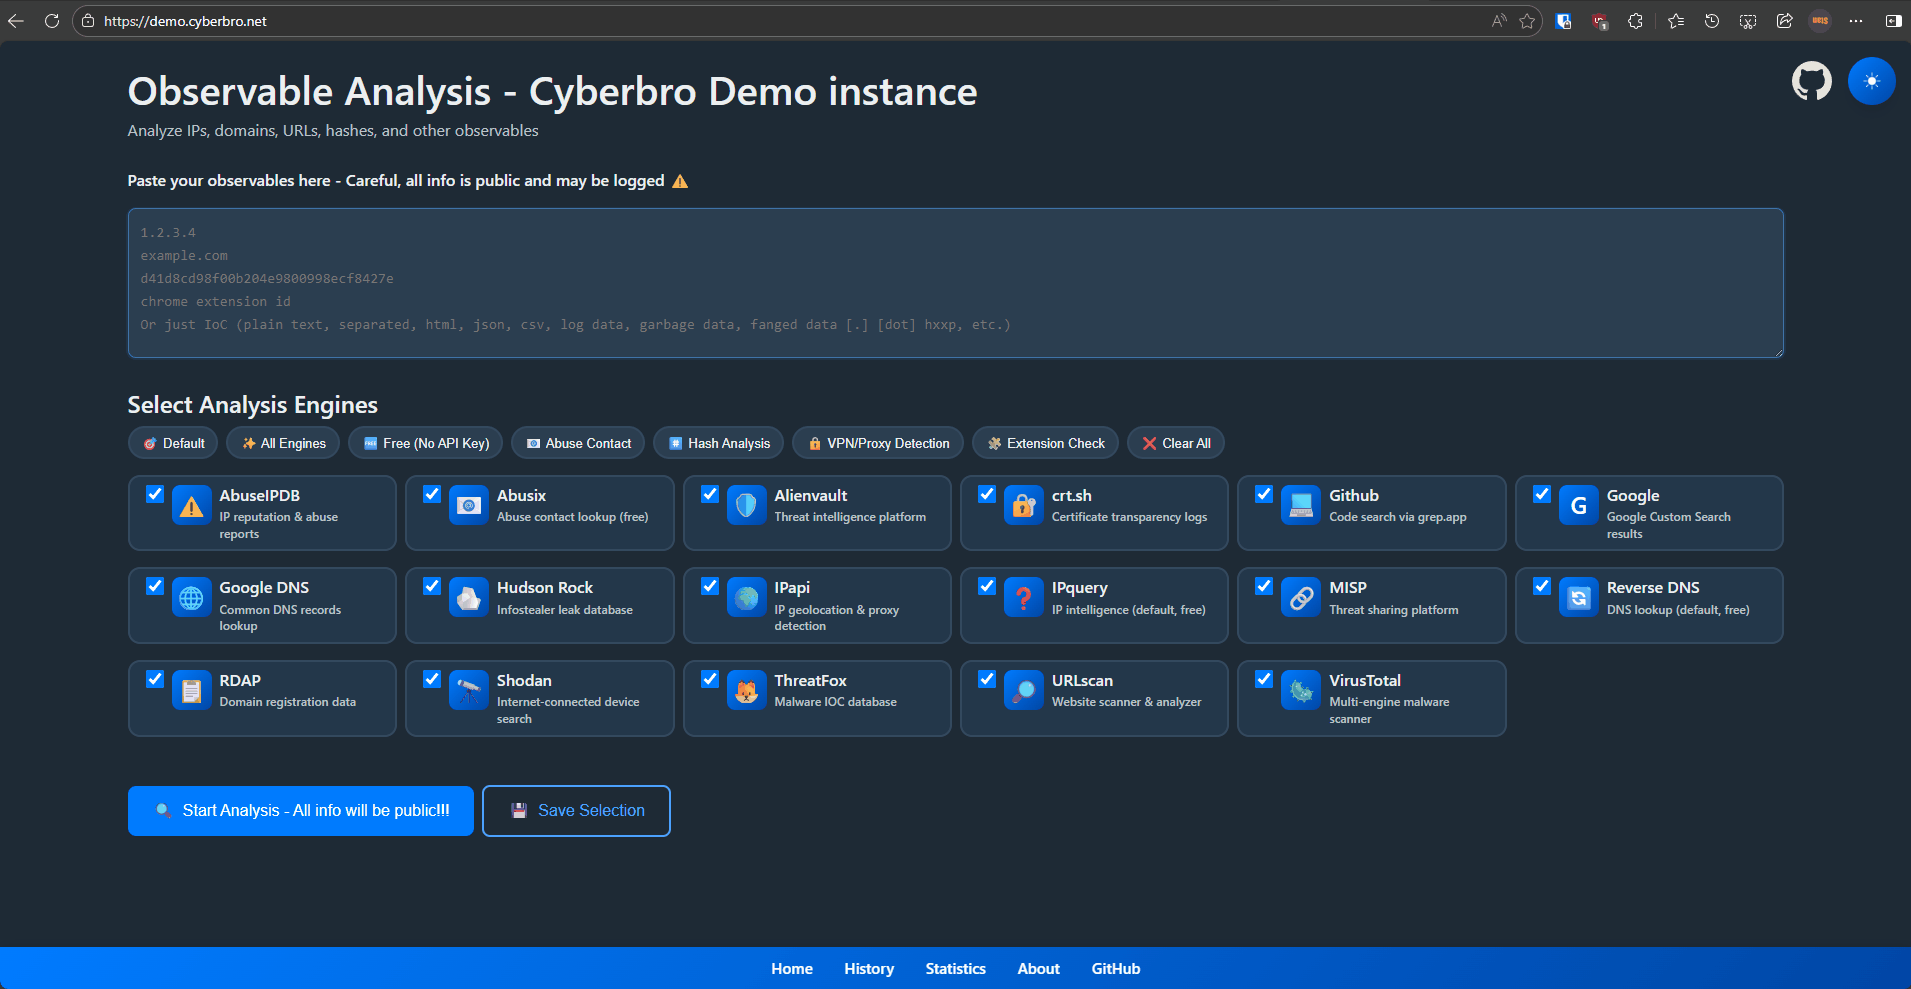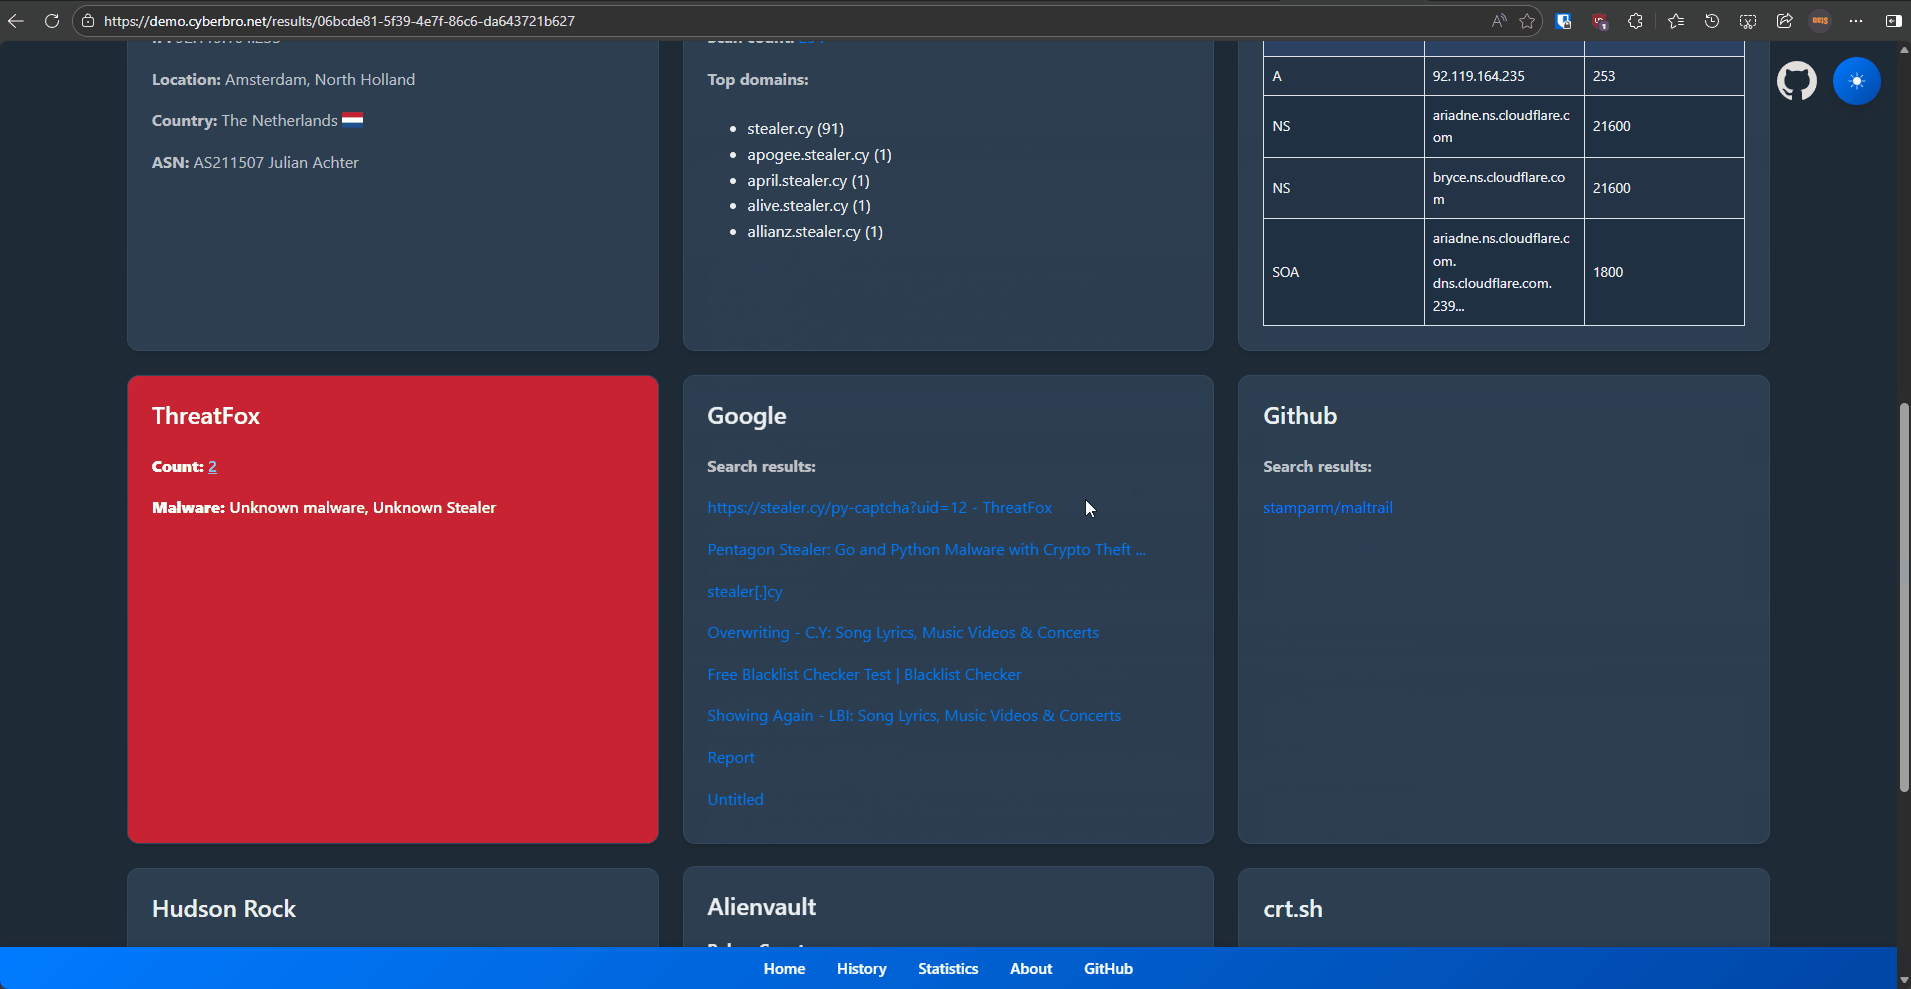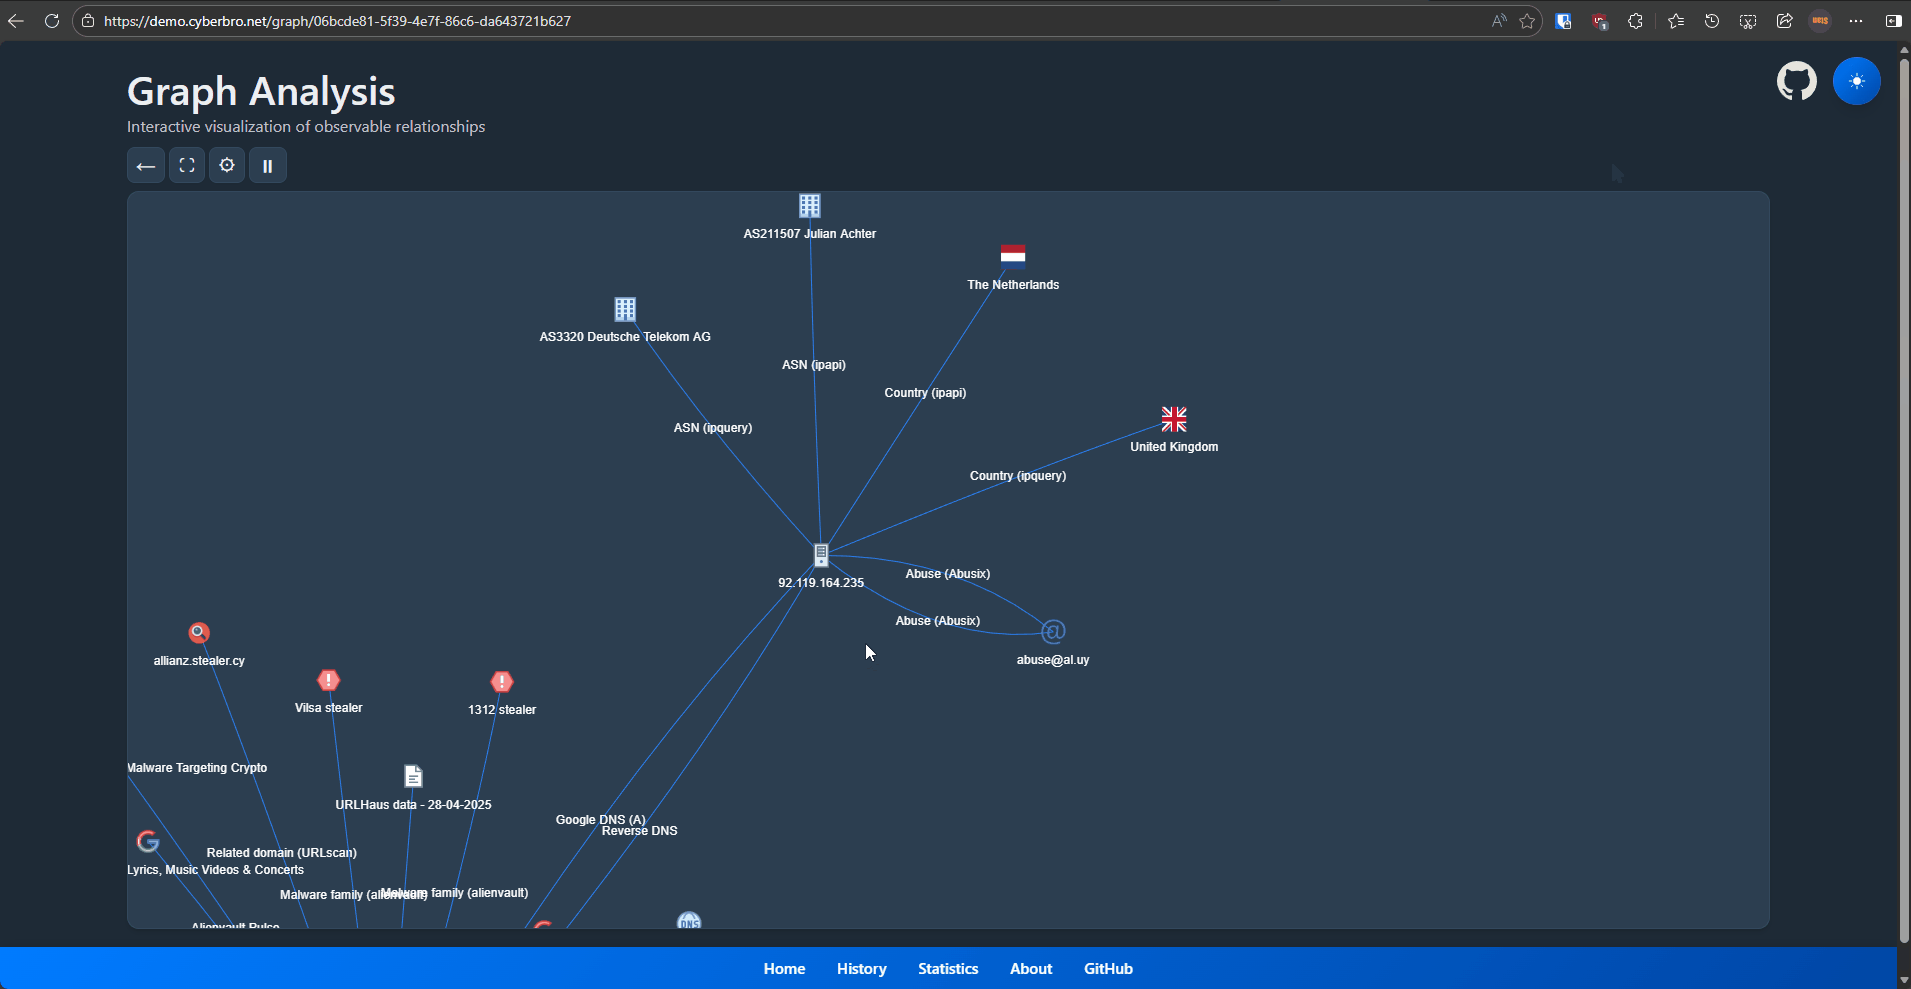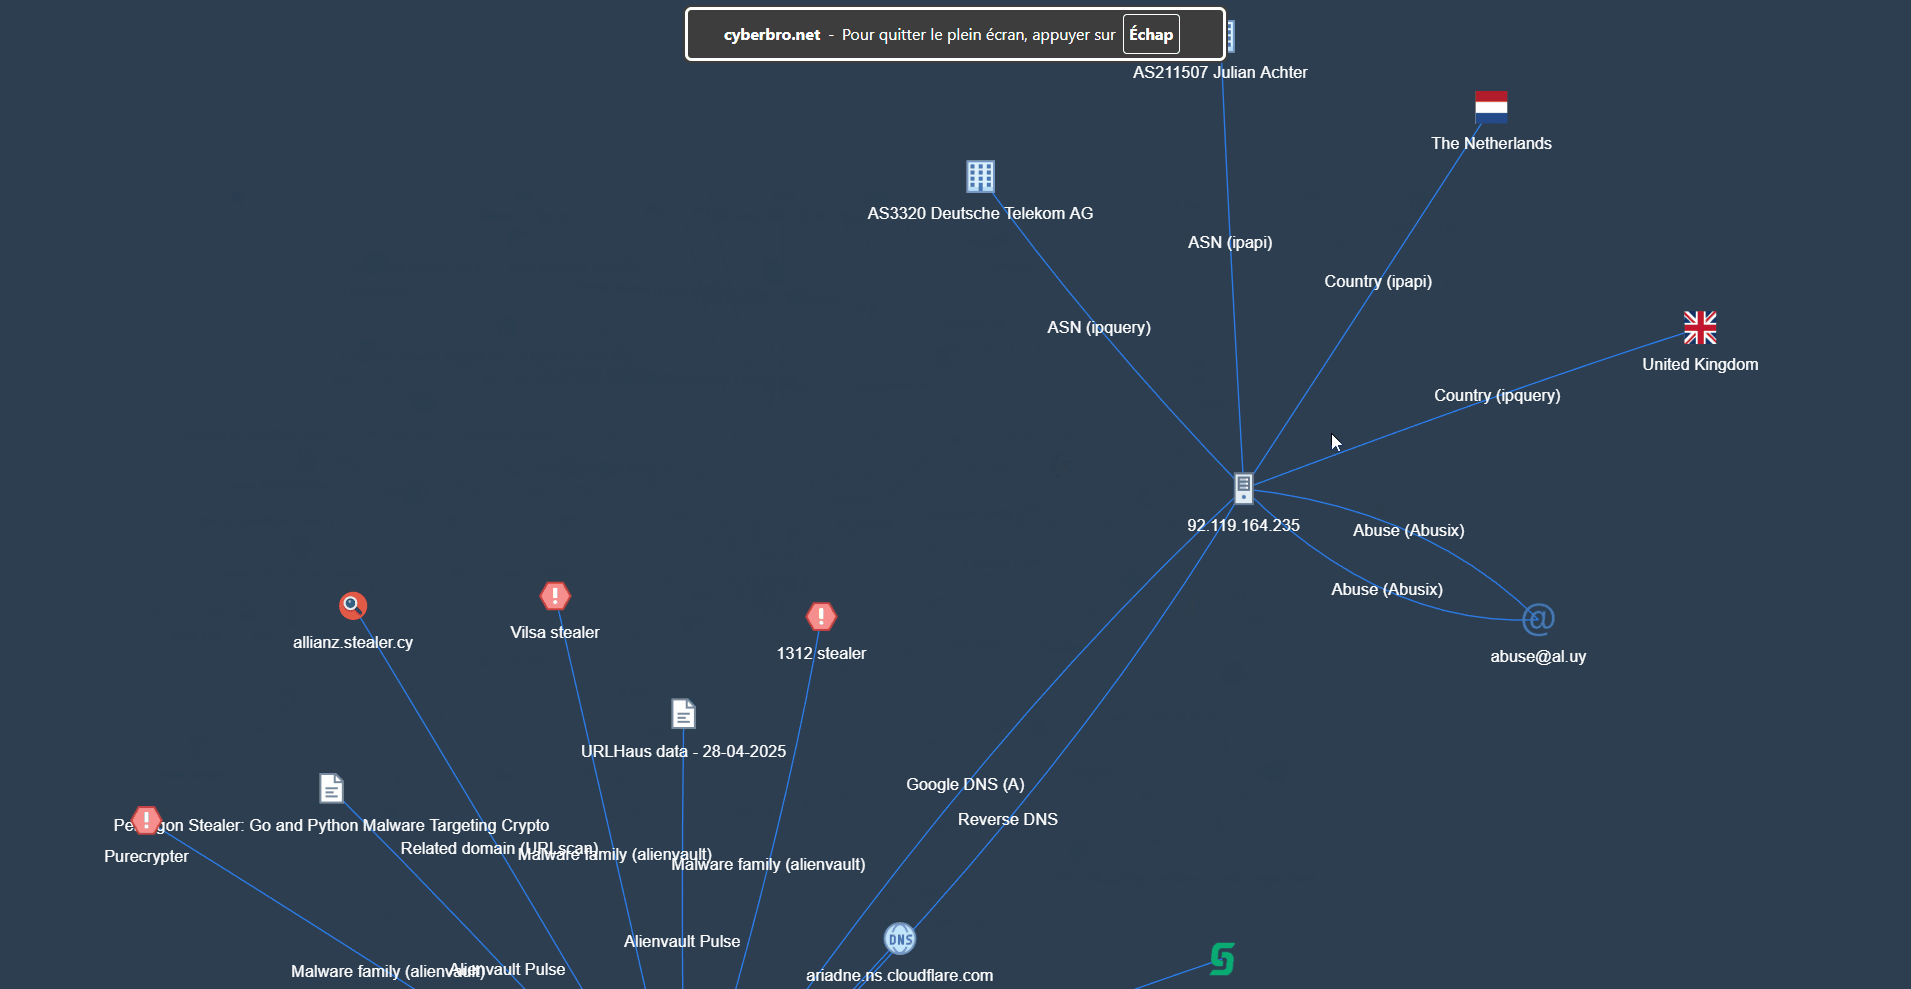
[!WARNING] Cyberbro no proporciona autenticación ni autorización integradas. Esta es una decisión de diseño intencional, y actualmente no se planea una autenticación nativa. Cualquier persona que pueda acceder a la aplicación podría lanzar análisis, acceder al historial y a los resultados de los análisis, y consumir las cuotas configuradas de API de terceros. No expongas Cyberbro directamente a redes no confiables ni a Internet público sin controles de acceso externos.
Para implementaciones compartidas o accesibles de forma remota, protege todas las rutas de la aplicación (incluyendo API, historial, resultados y exportaciones) usando una solución consolidada como Cloudflare Access, un proxy inverso con autenticación habilitada, o una VPN. Restringe el acceso a la red con reglas de firewall o listas de IP permitidas cuando corresponda. Un proxy inverso o un WAF por sí solos no proporcionan autenticación.
Cyberbro está pensado para seguir siendo una herramienta ligera de enriquecimiento de IOC en lugar de una plataforma multiusuario de inteligencia de amenazas. Si necesitas autenticación integrada y gestión de usuarios, considera un proyecto más completo como IntelOwl.
Consulta SECURITY.md para conocer las expectativas de despliegue y el reporte de vulnerabilidades.
[!TIP] Si eres perezoso, necesitas Docker.
Haz ungit clone; copia.env.samplea.env;docker compose upy luego ve alocalhost:5000. Sí, ¡eso es todo!
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
cp .env.sample .env
[!NOTE] ¿No tienes claves API? No hay problema, simplemente copia
.env.samplea.envy deja vacíos los valores opcionales. Ten cuidado si se utiliza un proxy.
¡Podrás usar todos los motores gratuitos!
.env.[!WARNING]
.envcontiene secretos sensibles y nunca debe confirmarse en el repositorio. Para despliegues en producción/en equipo, utiliza SOPS, Vault o un flujo de trabajo equivalente de gestor de secretos.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_CSE_URL=https://www.googleapis.com/customsearch/v1
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
