
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
whids — EDR para Windows con motor de detección basado en Genes, recolección de artefactos en tiempo real, integración con Sysmon y API REST para gestionar endpoints, reglas y flujos de trabajo de respuesta a incidentes. | Kitploit
Herramientas/GitHubGitHub/0xrawsec/whids
Análisis ForenseRespuesta a Incidentes
GitHub0xrawsec/whids

whids

EDR para Windows con motor de detección basado en Genes, recolección de artefactos en tiempo real, integración con Sysmon y API REST para gestionar endpoints, reglas y flujos de trabajo de respuesta a incidentes.

Ver RepositorioSitio web
1.3k15050hace 4 añosRevisado por Kitploit
Compartir

IMPORTANTE: este README y otra documentación no están actualizados para reflejar los cambios realizados en las últimas versiones beta (ya que ocurrieron muchos cambios). Todo esto se actualizará a su debido tiempo cuando se lance una versión estable (consulte Hoja de ruta hasta la próxima versión). Siéntase libre de ejecutar versiones beta por su cuenta y haga preguntas si necesita ayuda.
logotipo

Slack Coverage Latest Commit Latest Release Downloads License

Qué

EDR con recolección de artefactos impulsada por detección. El motor de detección está construido sobre un proyecto anterior Gene especialmente diseñado para comparar eventos de Windows con reglas definidas por el usuario.

¿Qué quiere decir con "recolección de artefactos impulsada por detección"?

Significa que una alerta puede desencadenar directamente la recolección de algunos artefactos (archivo, registro, memoria de procesos). De esta manera, está seguro de haber recolectado los artefactos tan pronto como sea posible (casi en tiempo real).

Todo este trabajo se ha realizado en mi tiempo libre con la esperanza de que ayude a otras personas, espero que lo disfruten. A menos que reciba financiación para seguir desarrollando este proyecto, continuaré desarrollándolo en la medida de lo posible. Haré todo lo que pueda para solucionar los problemas a tiempo y proporcionar actualizaciones. No dude en abrir incidencias para mejorar este proyecto y mantenerlo vivo.
Por qué

  • Proporcionar un EDR de código abierto a la comunidad
  • Hacer transparentes las reglas de detección para que los analistas entiendan por qué se activó una regla
  • Ofrecer primitivas de detección potentes a través de un motor de reglas flexible
  • Optimizar los procesos de respuesta a incidentes reduciendo drásticamente el tiempo entre la detección y la recolección de artefactos

Cómo

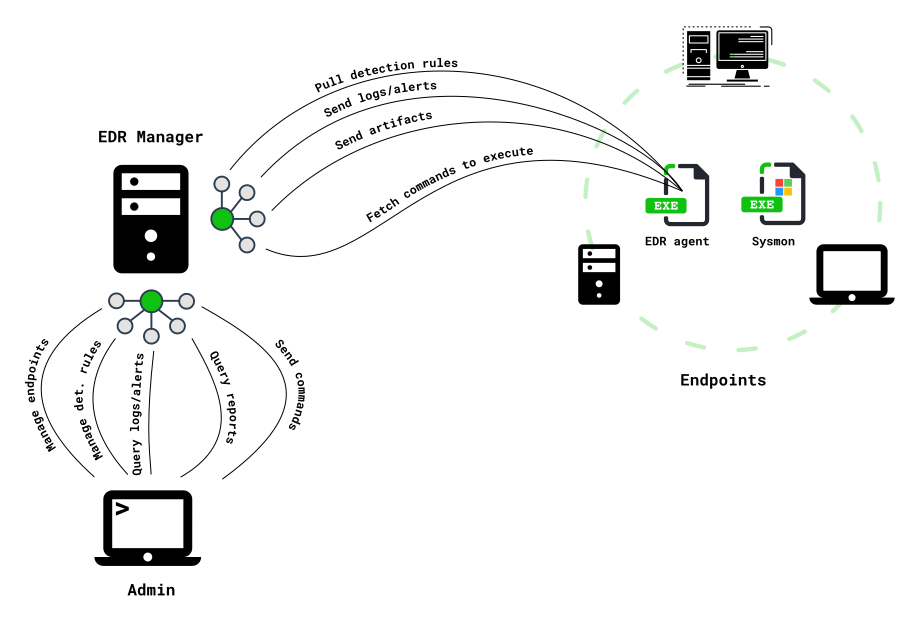
big-picture

NB: el agente EDR se puede ejecutar de forma independiente (sin estar conectado a un gestor EDR)

Lo que debe saber

  • Funciona solo en Windows usando registros ETW
  • Se basa en Sysmon para todo el trabajo pesado (componente del kernel)
  • Motor de detección muy potente y personalizable (impulsado por gene)
  • Construido por un respondedor de incidentes para todos los respondedores de incidentes con el objetivo de hacer su trabajo menos doloroso
  • Huella baja -> sin inyección de procesos
  • Puede coexistir con cualquier producto antivirus (se recomienda ejecutarlo junto con MS Defender)
  • Diseñado para alto rendimiento. Puede enriquecer y analizar fácilmente hasta 15 millones de eventos al día por terminal sin impacto en el rendimiento. Buena suerte logrando eso con un SIEM.
  • Fácilmente integrable con otras herramientas (Splunk, ELK, MISP...)
  • Integrado con el marco ATT&CK
  • Hay una potente API administrativa para facilitar la gestión de grandes despliegues (aún sin GUI)

Instalación

Requisitos

  1. Instalar Sysmon
  2. Configurar Sysmon
    • Puede encontrar configuraciones optimizadas de Sysmon aquí
    • El registro de cualquier ProcessCreate y ProcessTerminate es obligatorio
  3. Tome nota de la ruta a su binario de Sysmon porque lo necesitará más adelante

NB: el filtrado de eventos se puede hacer al 100% con reglas Gene, así que no se moleste en crear una configuración complicada de Sysmon.

Recomendaciones previas a la instalación

Para aprovechar al máximo WHIDS, es posible que desee mejorar su política de registro.

  • Habilitar el registro de módulos de PowerShell
  • Auditar la creación de servicios: gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\System\Audit Security System Extension -> Habilitar
  • Habilitar la auditoría del sistema de archivos. Sysmon solo proporciona eventos FileCreate cuando se crean nuevos archivos, por lo que si desea/necesita registrar otros tipos de accesos (Lectura, Escritura, ...) necesita habilitar la auditoría del sistema de archivos.
    1. gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\Object Access\Audit File System -> Habilitar
    2. Haga clic derecho en cualquier carpeta -> Propiedades -> Seguridad -> Avanzado -> Auditoría -> Agregar
      1. Seleccionar una entidad de seguridad (coloque aquí el nombre del usuario/grupo para el que desea la auditoría). Coloque el grupo Todos si desea registrar el acceso de cualquier usuario.
      2. Aplicar a se utiliza para seleccionar el ámbito de esta política de auditoría a partir de la carpeta que haya seleccionado
      3. Permisos básicos seleccione los tipos de accesos para los que desea que se generen registros
      4. Validar
    3. Los registros de auditoría del sistema de archivos aparecerán en el canal de registro Seguridad
  • Si desea que un antivirus se ejecute en sus terminales, mantenga Microsoft Defender, primero porque es un buen AV y también porque registra alertas en un canal de registro dedicado Microsoft-Windows-Windows Defender/Operational monitoreado por el EDR.

Agente EDR de terminal (Whids.exe)

Esta sección cubre la instalación del agente en el terminal.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





