
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit

 prowler-cloud/prowler
Prowler es la plataforma de seguridad en la nube de código abierto más utilizada del mundo que automatiza la seguridad y el cumplimiento en cualquier…
 sherlock-project/sherlock
Localiza cuentas de redes sociales por nombre de usuario en distintas redes sociales.
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 mvt-project/mvt
Kit de herramientas de recopilación y análisis forense para dispositivos Android e iOS, diseñado para identificar posibles compromisos por spyware…
 droe/sslsplit
Proxy intermediario transparente que termina conexiones SSL/TLS, falsifica certificados sobre la marcha y registra el tráfico descifrado para fines…
 thakur2309/pagasus-pro
Kit de herramientas de gestión de dispositivos Android y auditoría de seguridad basado en Python ADB, con un menú interactivo para detección de root,…
 shredzwho/ig-detective
Herramienta OSINT investigada y diseñada para rastrear cuentas de IG
 zeek/zeek
Zeek es un potente marco de análisis de redes que es muy diferente del típico IDS que puedas conocer.
 rawfilejson/awesome-osint-arsenal
Kit de herramientas OSINT y reconocimiento // Más de 100 herramientas, instalador de un solo comando, SOCMINT, GEOINT, reconocimiento de redes, dark…
 blackarch/blackarch
Una distribución basada en ArchLinux para pentesters e investigadores de seguridad.
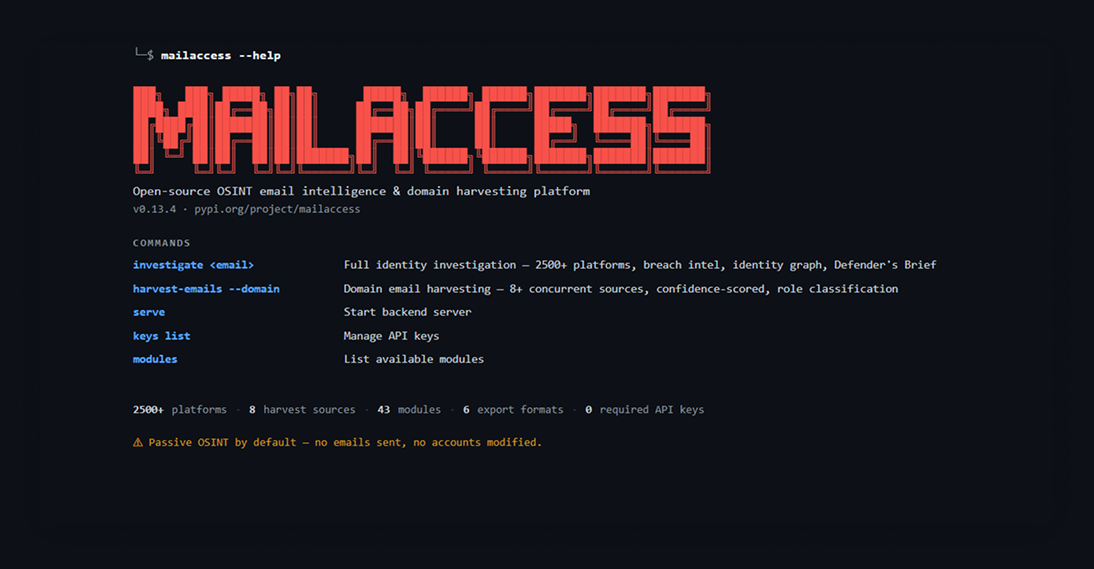 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 adamkadaban/ctfs
Hoja de referencia CTF + Informes / Archivos para algunos de los CTF de seguridad que he realizado
 mvt-project/androidqf
androidqf (Android Quick Forensics) ayuda a recopilar rápidamente evidencia forense de dispositivos Android, con el fin de identificar posibles…
 winsiderss/systeminformer
Monitor de sistema de Windows en tiempo real con análisis avanzado de procesos, red y disco, depuración de trazas de pila, detección de malware y…
 aipentest/cyberstrikeai
El sistema de acción para la ciberseguridad nativa de IA: donde la intención se convierte en ejecución gobernada, la evidencia se convierte en…
 sims718718/unifiedthreathunting
Documenta una metodología de threat hunting estructurada y repetible que abarca desencadenantes, hipótesis SMART, criterios de viabilidad, alcance,…
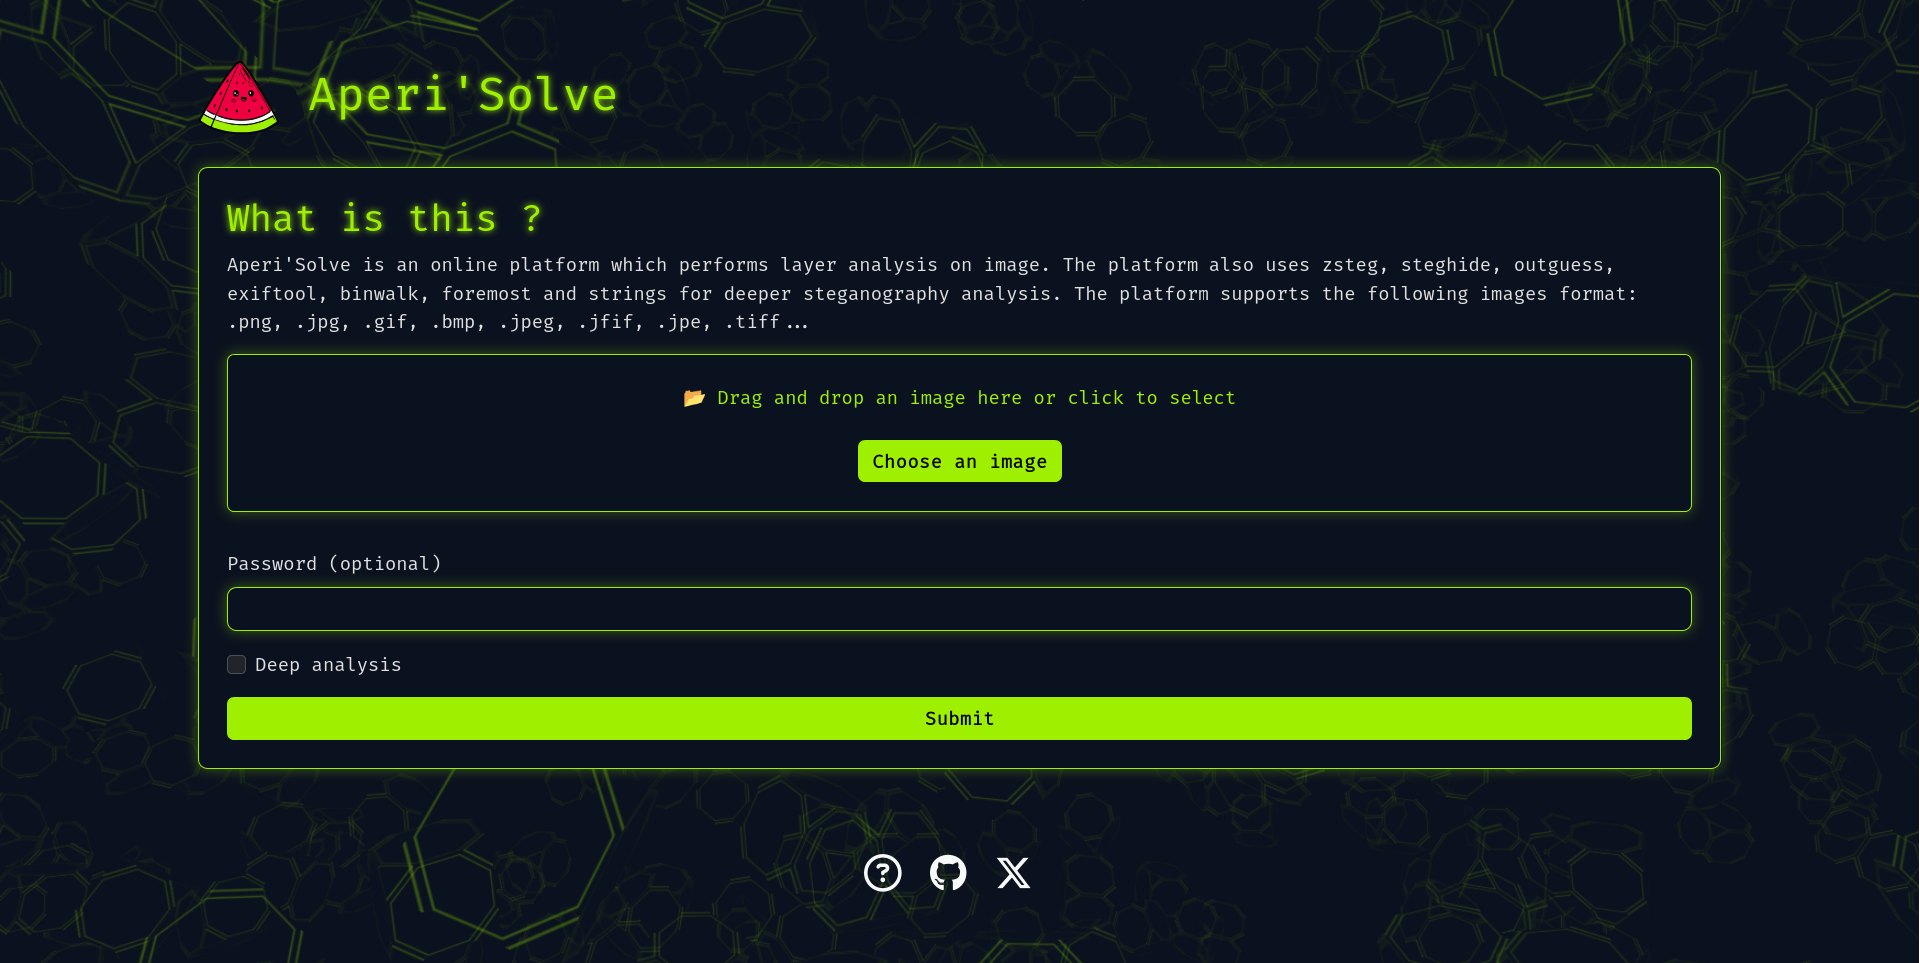 zeecka/aperisolve
Plataforma automatizada de estegoanálisis que detecta datos ocultos en imágenes mediante 16 analizadores paralelos, visualización de capas de bits y…
 b16f00t/whapa
Kit de herramientas forense gráfico para analizar, descifrar y extraer datos de WhatsApp de dispositivos Android e iOS, incluyendo copias de…






