
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit
 hugsy/bochscpu-python
Enlaces de Python para BochsCPU
 leadroyal/cve-2019-14540-exploit
Exploit de CVE-2019-14540
 kaisonox/apiscope
Un framework de hooking de API para interceptar y monitorear aplicaciones de Windows.
 stuxctf/slythestx
Herramienta de auditoría de seguridad para aplicaciones móviles centrada en automatizar el análisis SAST, identificar las tecnologías subyacentes…
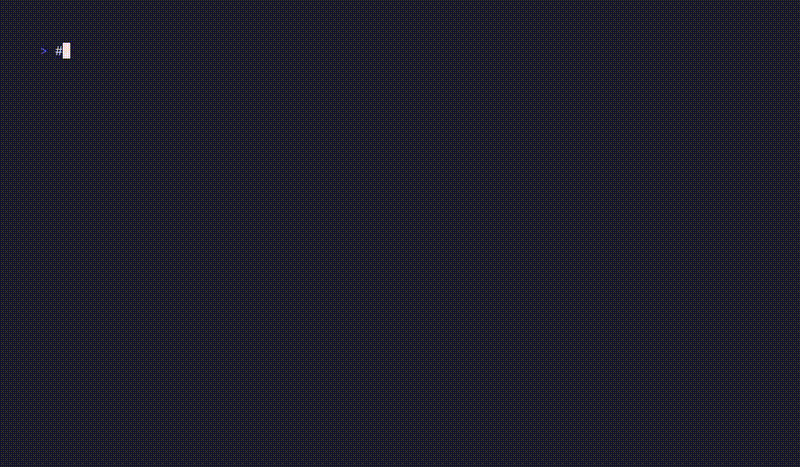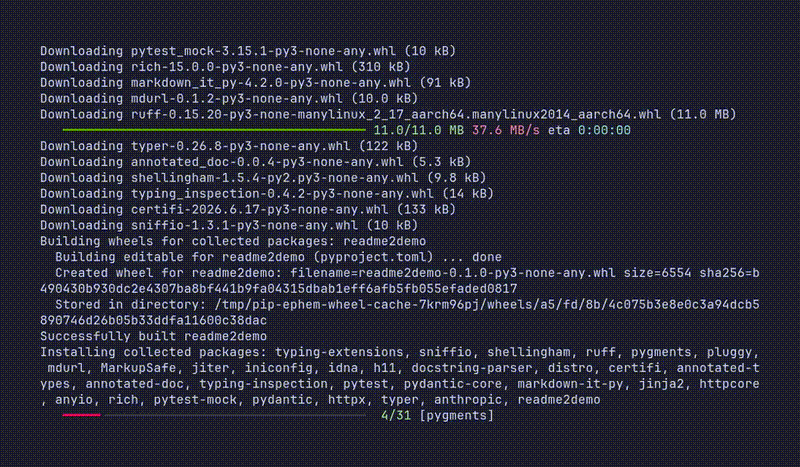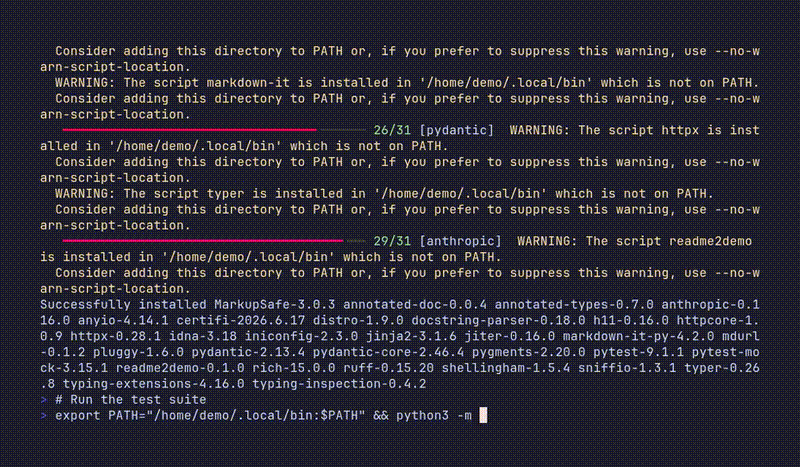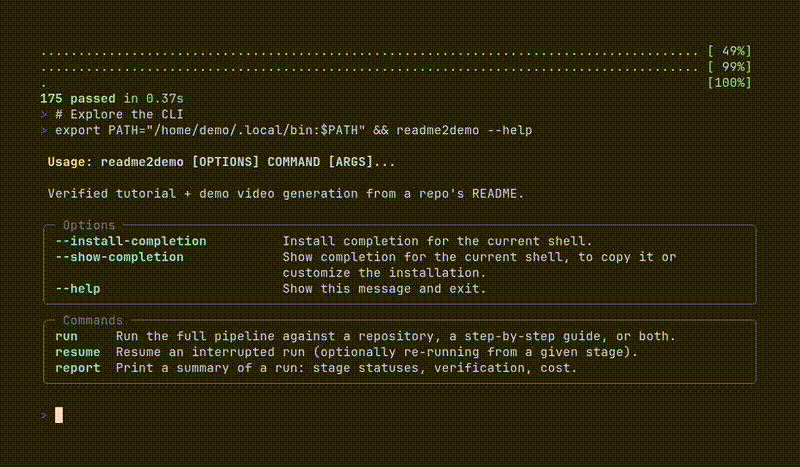 alphacrack/readme2demo
Tutoriales verificados y videos de demostración de tu README. Un agente de IA lo ejecuta en un sandbox Docker reforzado y lo reproduce en un…
 0vercl0k/kepaboo
Neutralizar las técnicas anti-depuración de KEPServerEX
 agent-hellboy/ltm
ltm es un depurador de historial de máquina para Linux. Registra metadatos de procesos, archivos, red, memoria y E/S de bloque a través de eBPF,…
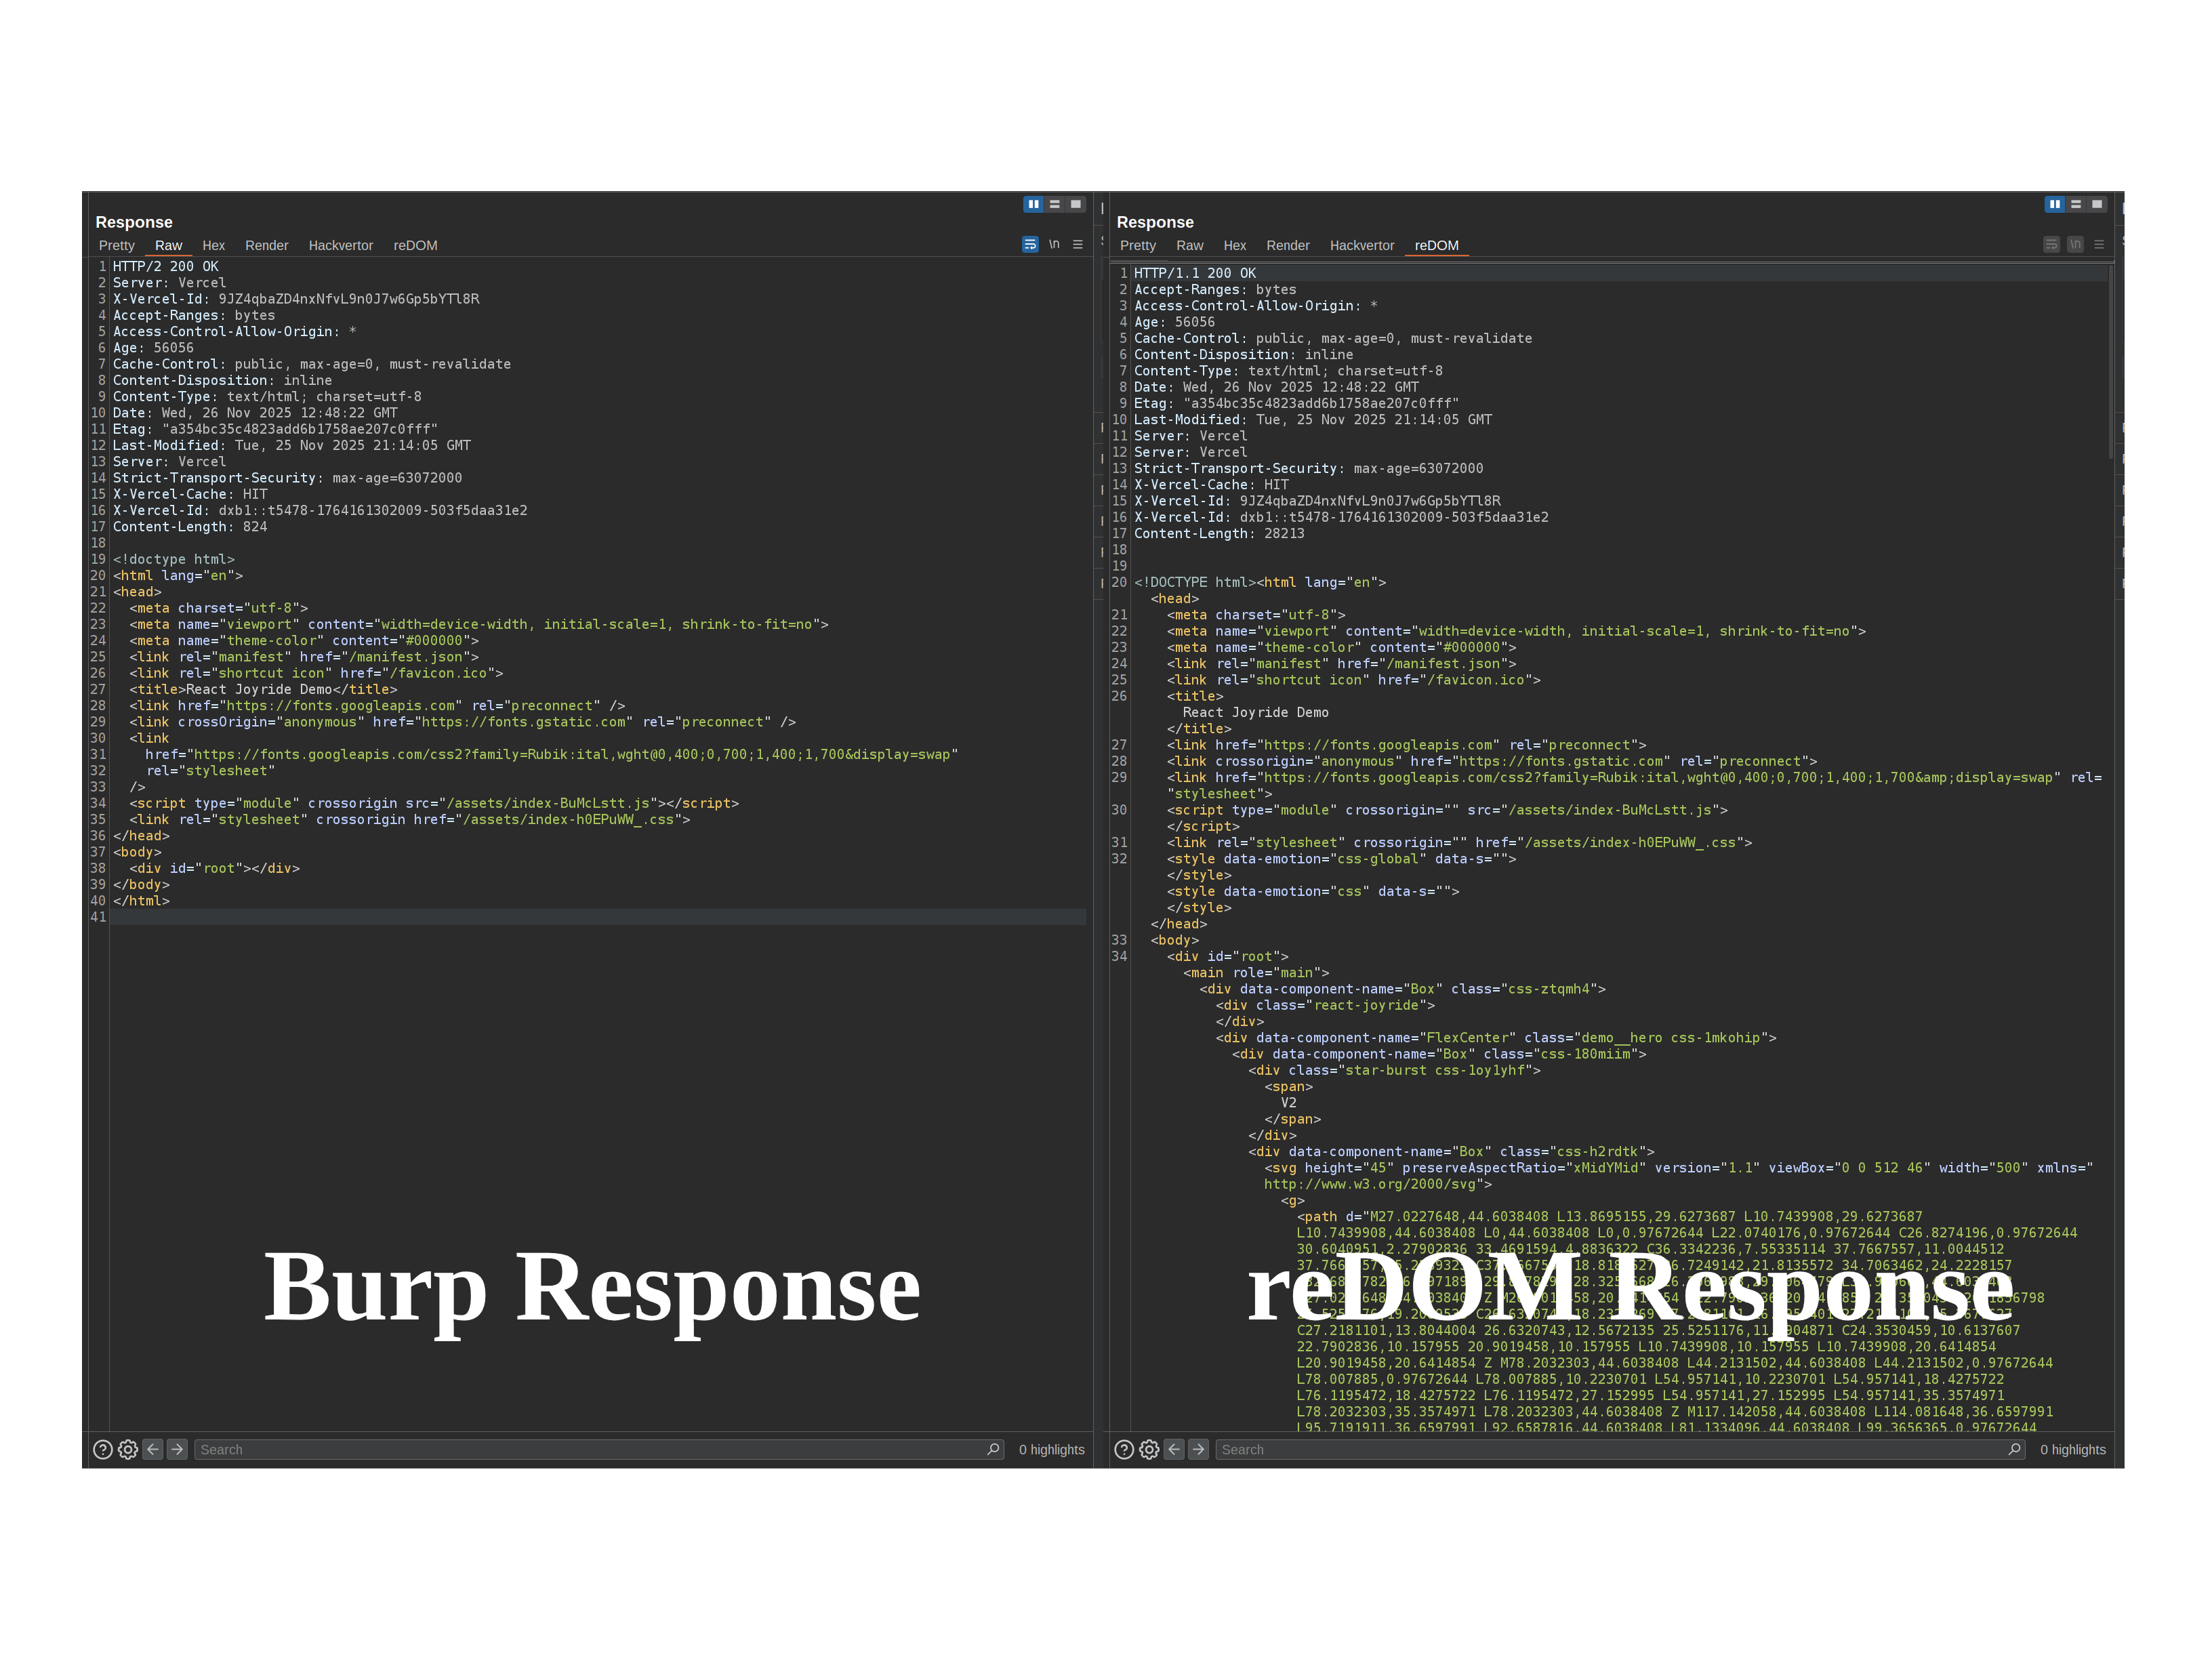 weirdmachine64/redom
Una extensión de Burp Suite que incorpora capacidades completas de renderización del DOM directamente en Burp, permitiendo realizar pruebas de…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Análisis de ingeniería inversa del RAT PureRAT que abusa de msbuild.exe, extrayendo infraestructura C2, APIs de evasión de .NET, manipulación del…
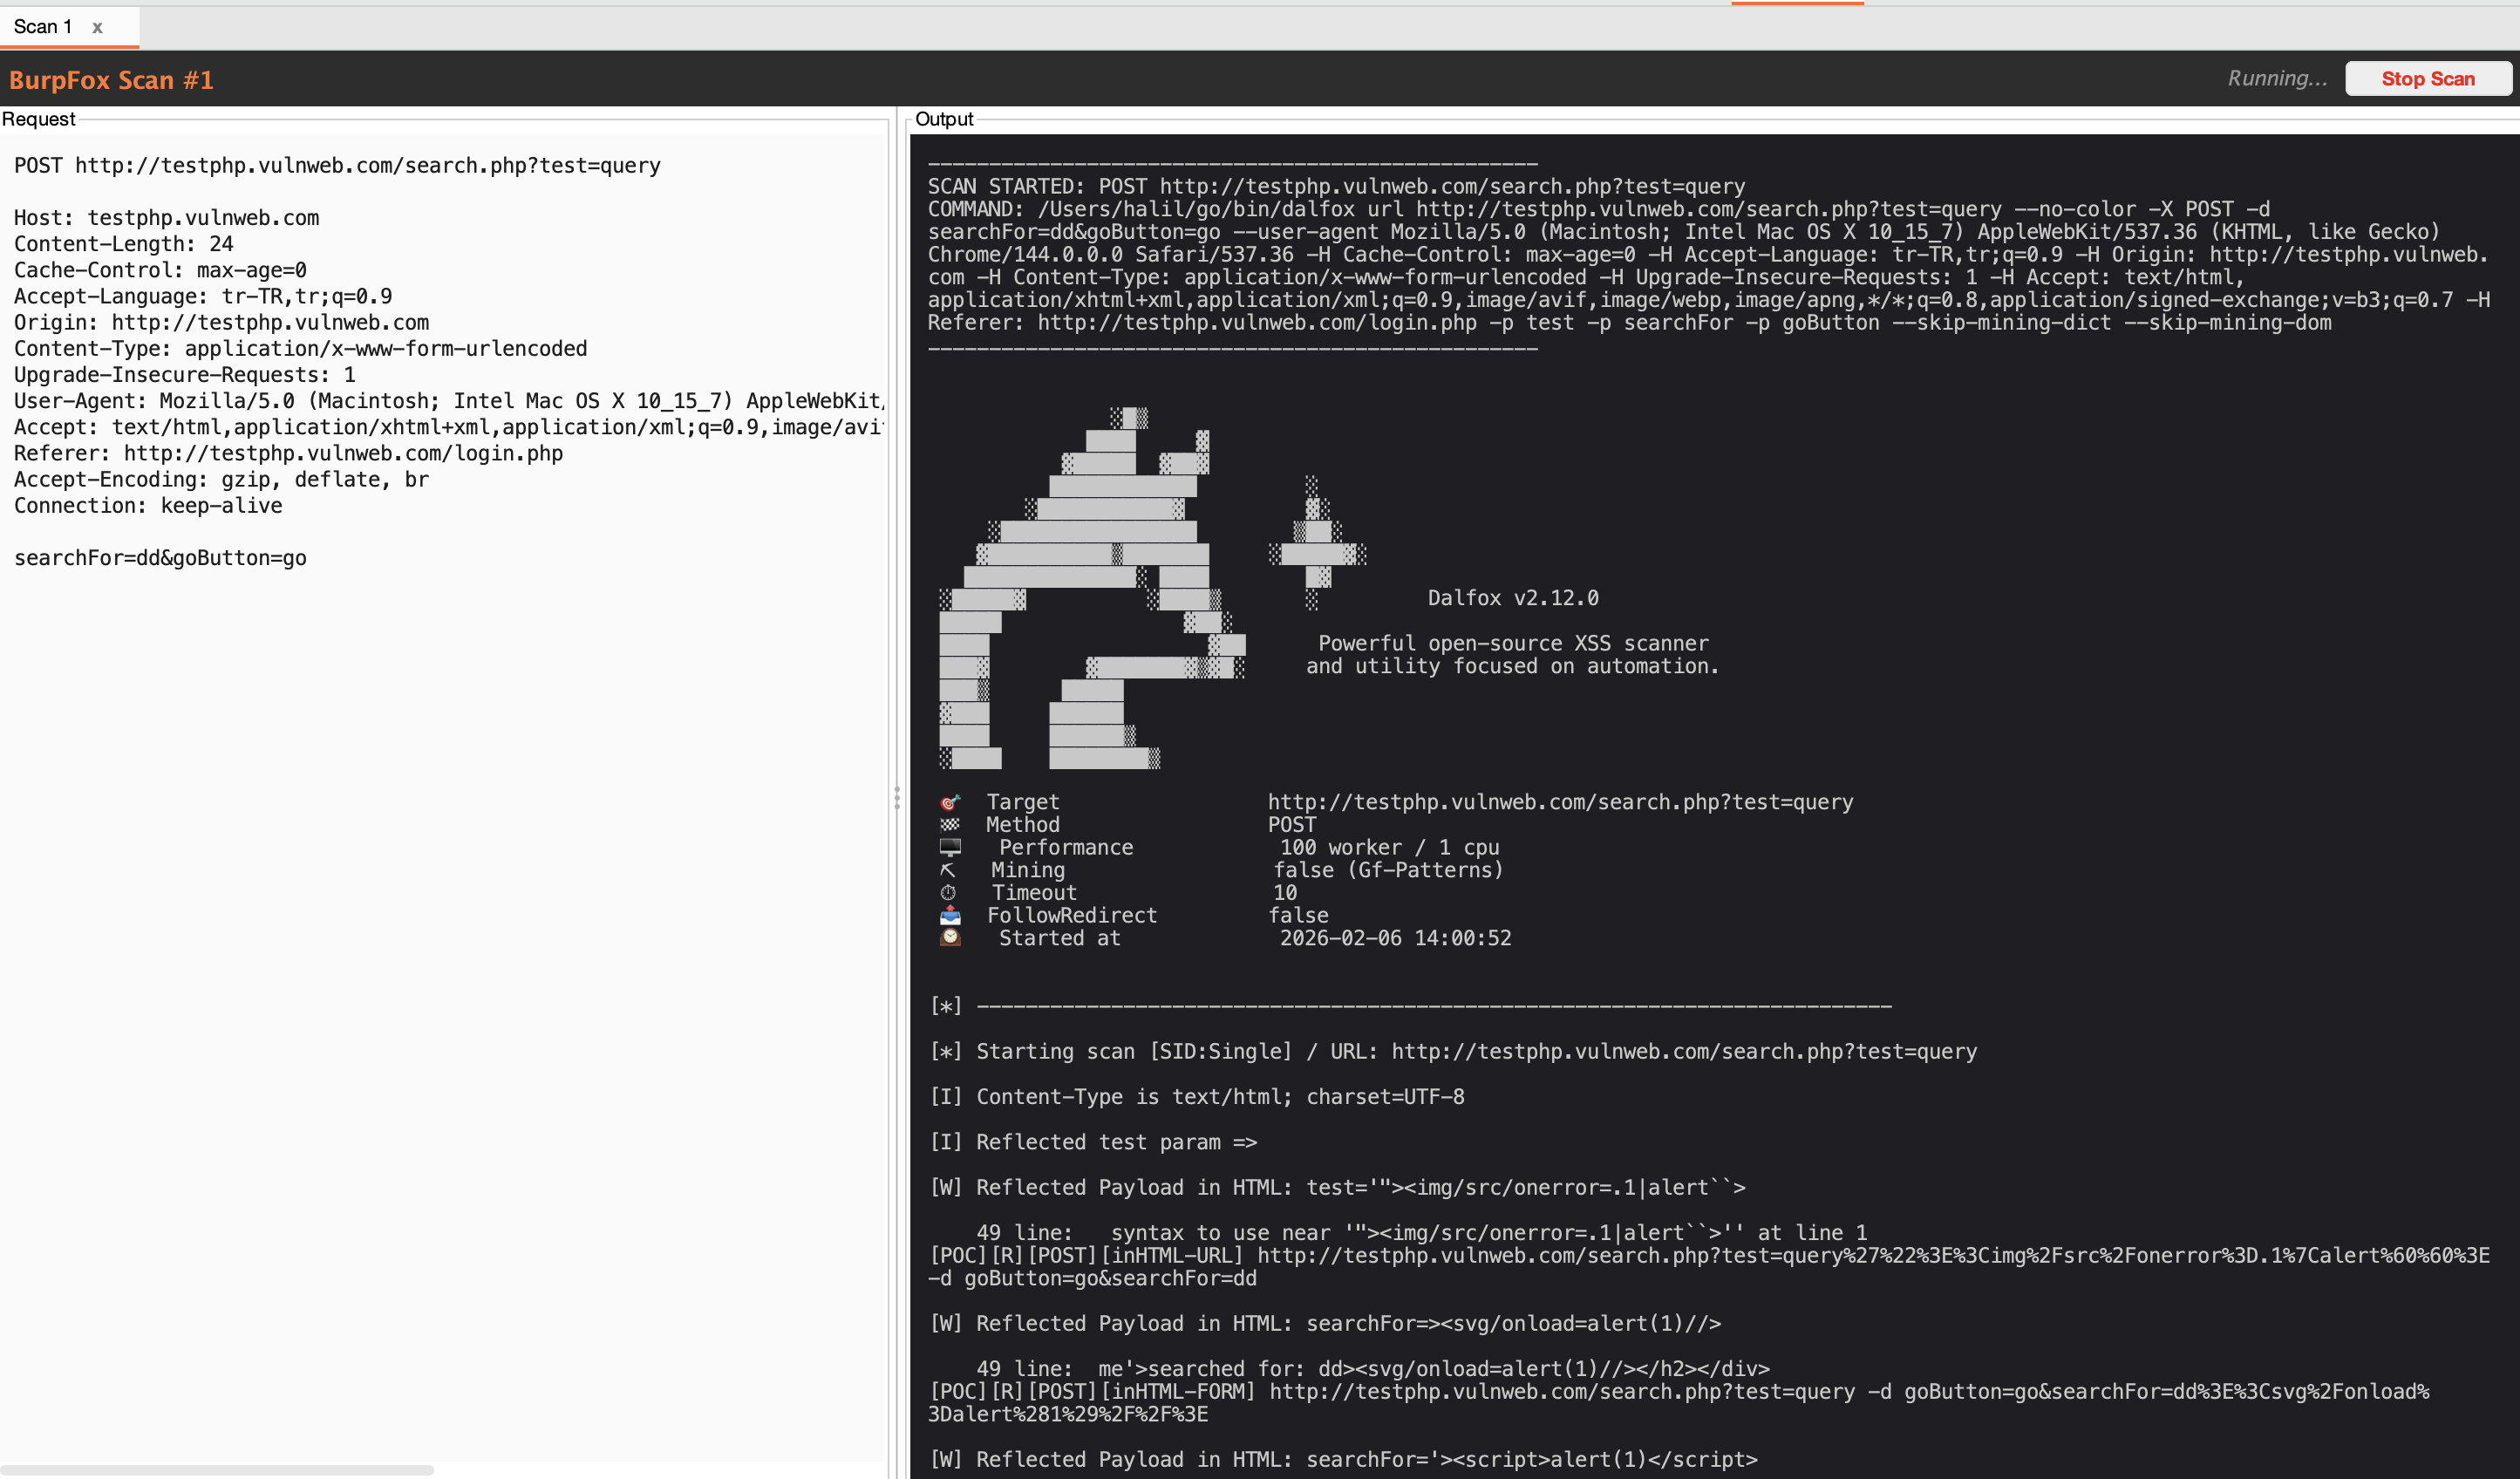 halilkirazkaya/burpfox
Una extensión de Burp Suite que integra Dalfox XSS scanner directamente en tu flujo de trabajo.
 ehabhussein/ollydbg-binary-execution-visualizer
ingeniería inversa, análisis visual de binarios
 habanada/nativepe
Biblioteca Object Pascal (Delphi) para analizar, mapear, cargar y volcar archivos PE de Windows, con reubicaciones, importaciones, TLS y lectura de…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark para el descubrimiento de errores impulsado por LLM: 77 desafíos en 43 proyectos de código abierto (C/C++/Java).
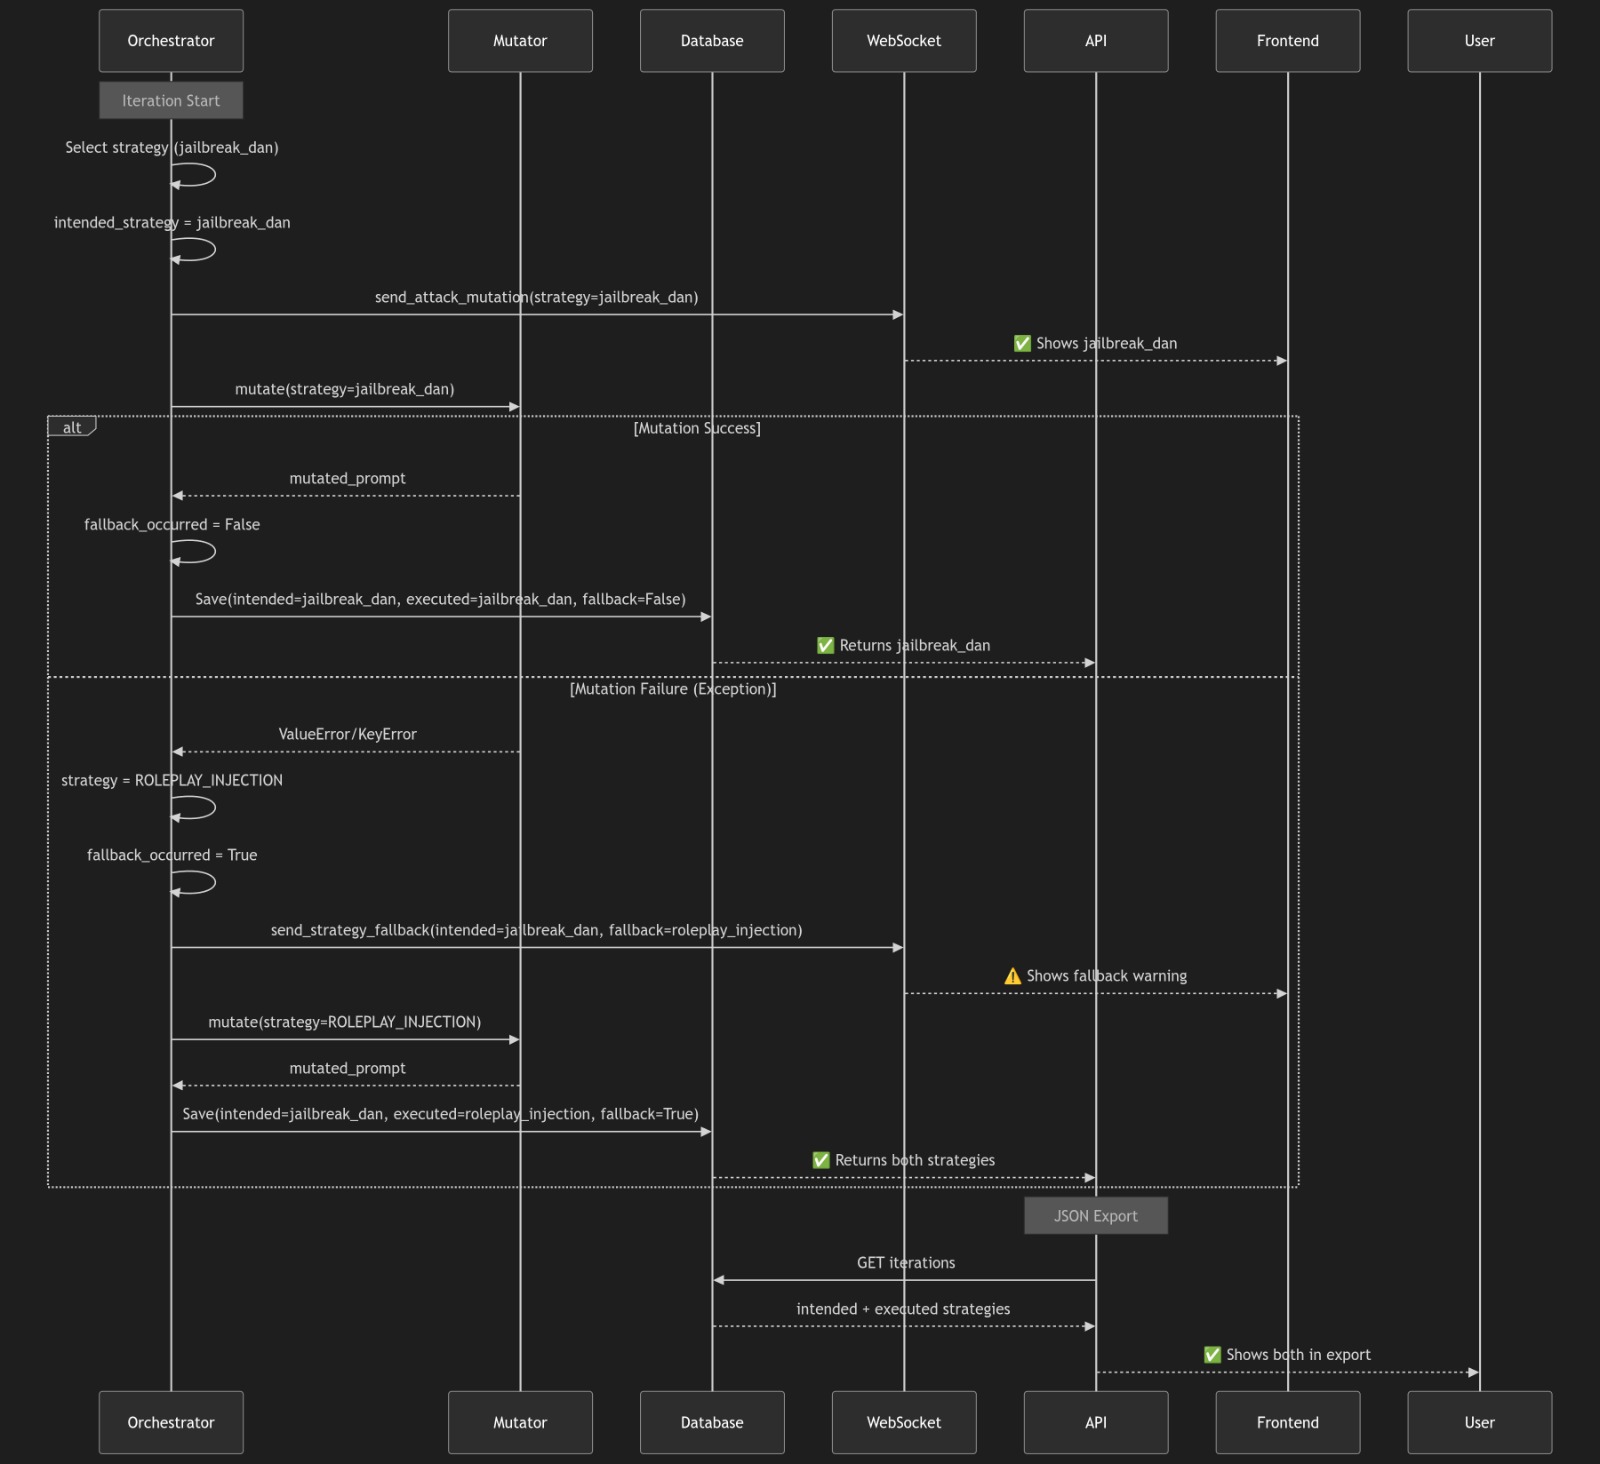 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Plataforma avanzada de investigación de Red Team para LLM con algoritmo PAIR y evaluación LLM-como-juez
 thisistfs/rogue-framework
Banco de trabajo de escritorio para fuzzing con AFL++, emulación QEMU multiarquitectura, desarrollo de harnesses, análisis headless con Ghidra,…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Análisis estático y de memoria completo de Overlord RAT: arquitectura del agente en Go, C2 sobre HTTP/2 + WebSocket, inyección reflectiva de DLL,…
 stuxlabs/awe
agentes adaptativos para pruebas de penetración web dinámicas
 synacktiv/pike-agent
Agente experimental de LLM para strace en Linux








