 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 nationalsecurityagency/ghidra
Ghidra es un framework de ingeniería inversa de software (SRE)
 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
 mitmproxy/mitmproxy
Un proxy HTTP de interceptación interactivo con soporte TLS para probadores de penetración y desarrolladores de software.
 d4vinci/scrapling
Framework de scraping web adaptativo con elusión de anti-bot, reubicación automática de elementos, rastreo concurrente, rotación de proxies y…
 google/oss-fuzz
OSS-Fuzz - fuzzing continuo para software de código abierto.
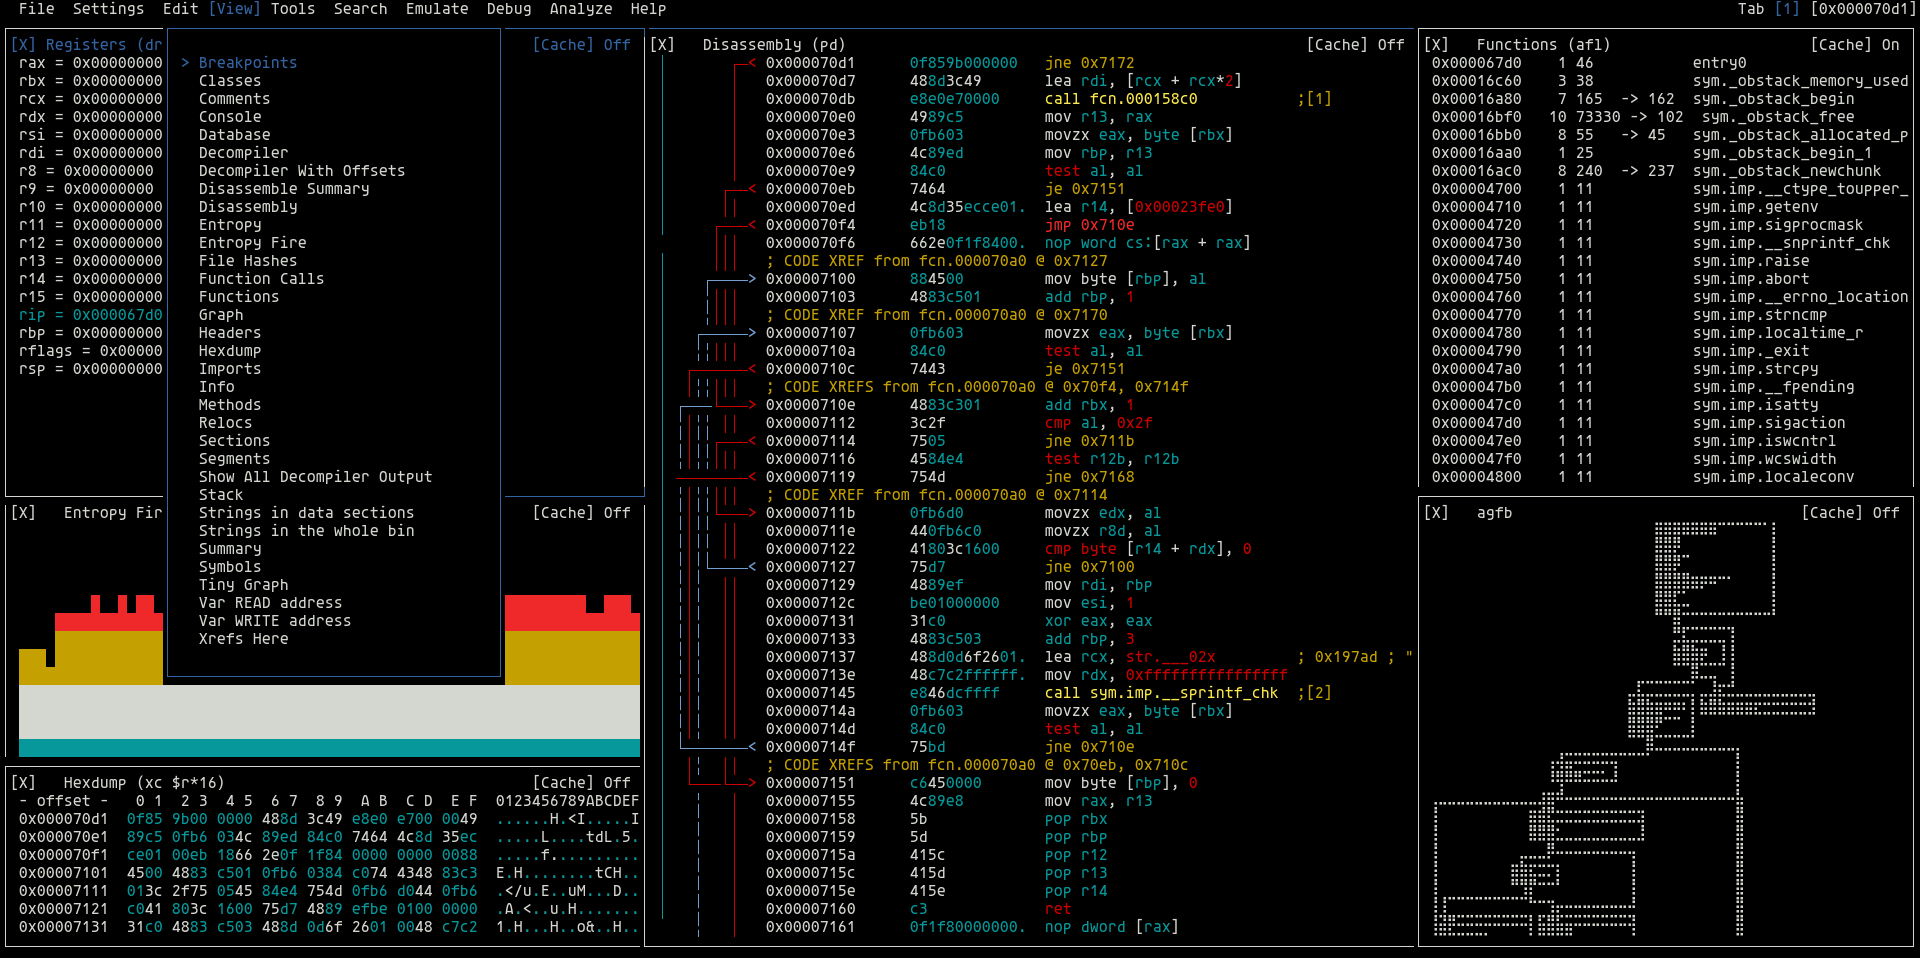 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
 firecracker-microvm/firecracker
MicroVMs seguros y rápidos para la computación sin servidor.
 trufflesecurity/trufflehog
Encontrar, verificar y analizar credenciales filtradas
 frida/frida
Repositorio principal para alojar binarios de lanzamiento
 mobsf/mobile-security-framework-mobsf
Marco de pruebas de seguridad automatizado para aplicaciones móviles en Android, iOS y Windows. Realiza análisis estático y dinámico, detección de…
 google/artemis
Agente de automatización de Android en lenguaje natural que controla dispositivos reales mediante ADB, captura Logcat y capturas de pantalla, y…
 zaproxy/zaproxy
Escáner de seguridad de aplicaciones web de código abierto para detección automatizada de vulnerabilidades, pruebas de penetración manuales y pruebas…
 sandboxie-plus/sandboxie
Sandboxie Plus y Classic
 ashishb/android-security-awesome
Una colección de recursos relacionados con la seguridad de Android.
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 rizinorg/cutter
Plataforma de ingeniería inversa gratuita y de código abierto impulsada por rizin