
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
reDOM — Una extensión de Burp Suite que incorpora capacidades completas de renderización del DOM directamente en Burp, permitiendo realizar pruebas de seguridad efectivas en aplicaciones modernas con mucho JavaScript construidas con frameworks como ReactJS, VueJS, Angular y más. | Kitploit
Herramientas/GitHubGitHub/weirdmachine64/redom
Análisis Dinámico (Sandboxing)Análisis de VulnerabilidadesProxies Web e InterceptaciónExplotación de Aplicaciones WebPruebas de Seguridad de APIsRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubweirdmachine64/redom

reDOM

Una extensión de Burp Suite que incorpora capacidades completas de renderización del DOM directamente en Burp, permitiendo realizar pruebas de seguridad efectivas en aplicaciones modernas con mucho JavaScript construidas con frameworks como ReactJS, VueJS, Angular y más.

15340hace 6 mesesAún no revisado
Ver Repositorio
Compartir

reDOM

  ██████╗ ███████╗██████╗  ██████╗ ███╗   ███╗
  ██╔══██╗██╔════╝██╔══██╗██╔═══██╗████╗ ████║
  ██████╔╝█████╗  ██║  ██║██║   ██║██╔████╔██║
  ██╔══██╗██╔══╝  ██║  ██║██║   ██║██║╚██╔╝██║
  ██║  ██║███████╗██████╔╝╚██████╔╝██║ ╚═╝ ██║
  ╚═╝  ╚═╝╚══════╝╚═════╝  ╚═════╝ ╚═╝     ╚═╝

Una extensión de Burp Suite que trae capacidades completas de renderizado DOM directamente a Burp, permitiendo pruebas de seguridad efectivas en aplicaciones modernas con mucho JavaScript construidas con frameworks como ReactJS, VueJS, Angular y más.
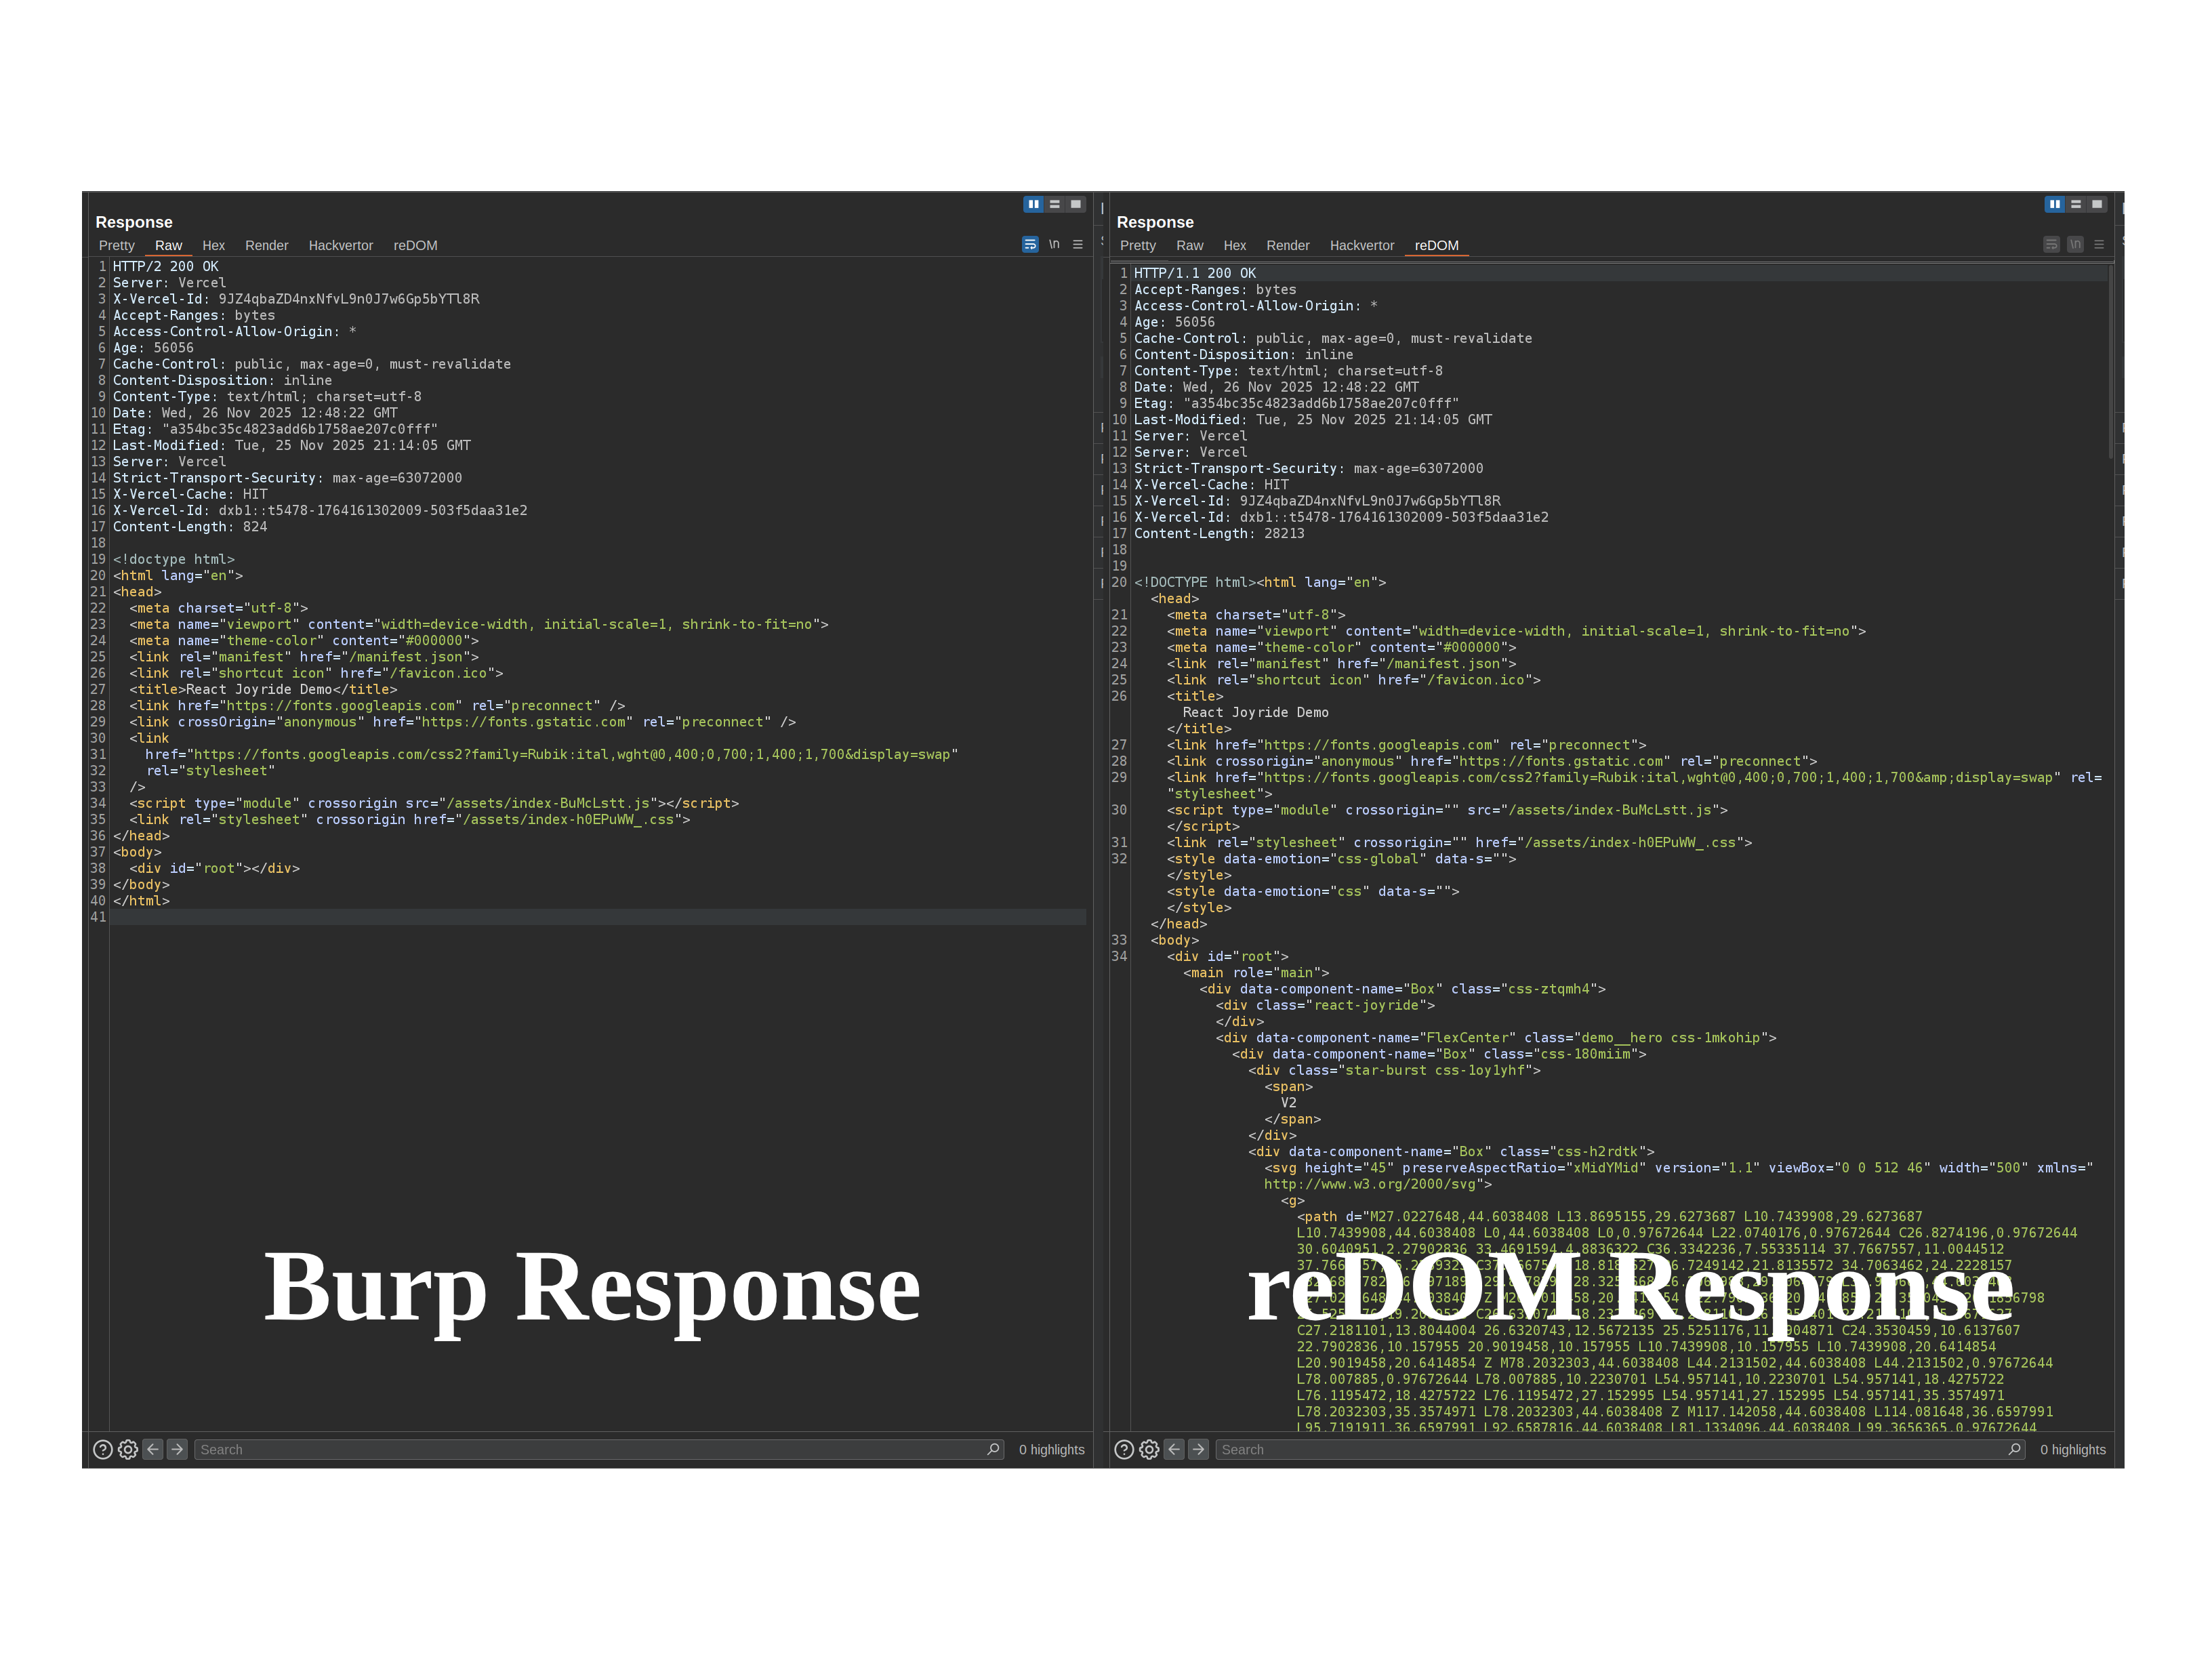
reDOM vs Respuesta Nativa de Burp

Características

  • Captura el DOM completamente renderizado después de la ejecución de JavaScript
  • Analiza aplicaciones de una sola página (SPAs) construidas con React, Vue.js, Angular, etc.
  • Se integra como una pestaña de respuesta personalizada en Burp Repeater
  • Inicia y gestiona el navegador directamente desde la extensión
  • Parámetros de renderizado y conexión configurables

Requisitos

  • Burp Suite Professional/Community
  • Navegador Chrome/Chromium

Instalación

  1. Construye la extensión:

    mvn clean package
    
  2. Carga target/reDOM.jar en Burp Suite (Extensiones → Agregar)

Uso

  1. Carga la extensión — el panel de configuración se abre automáticamente

  2. Configura la ruta del navegador, el proxy upstream y el directorio de perfil según sea necesario

  3. Haz clic en Launch & Connect para iniciar el navegador y conectarse

  4. Envía una solicitud a Repeater y cambia a la pestaña DOM Render

Configuración

ConfiguraciónDescripciónPredeterminado
Ruta del navegadorRuta al ejecutable de Chromiumchromium
Proxy upstreamDirección del proxy de Burplocalhost:8080
Directorio de perfilPerfil del navegador a usar/tmp/redom
Aceptar certificados no válidosConfiar en certificados TLS autofirmados y no válidoson
Iniciar navegador al inicioIniciar automáticamente el navegador cuando se carga la extensiónoff
Host / PuertoDirección de depuración remotalocalhost:9222
Tiempo de espera de comandoTiempo de espera del comando CDP30s
Retraso posterior a la cargaTiempo de espera después de la carga de la página para que JS se estabilice1000ms
Tiempo de espera de cargaTiempo máximo de espera para la carga de página30s
Renderizar al seleccionar pestañaRenderizar automáticamente cuando se abre la pestaña DOM Renderon
Formatear HTMLFormatear la salida HTML renderizadaon

Licencia

Licencia MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






