Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
bochscpu-python — Enlaces de Python para BochsCPU | Kitploit
Herramientas/GitHubGitHub/hugsy/bochscpu-python
Análisis Dinámico (Sandboxing)Ingeniería InversaAnálisis de MalwareAnálisis de Binarios
GitHubhugsy/bochscpu-python

bochscpu-python

Enlaces de Python para BochsCPU

Ver Repositorio
39432hace 1 añoRevisado por Kitploit
Compartir

logo3

bochscpu-python

Python 3.8+ Downloads Code style: black Licence MIT Builds

Bindings de Python para el BochsCPU de @yrp usando FFI para emular código x86 de forma fácil y precisa.

Instalación

bochscpu-python solo requiere un entorno de Python 3.8 o más reciente.

Vía PyPI (preferido)

Con diferencia, la forma más sencilla de ponerlo en marcha es usar la versión estable empaquetada en PyPI

python -m pip install bochscpu-python

Vía las compilaciones generadas

Descargue el último artefacto funcional desde la pestaña GitHub Actions del repositorio. Extraiga el archivo ZIP e instale el archivo .whl que encontrará dentro de la carpeta wheel.

python -m pip install wheel/bochscpu-$version-$os-$arch.whl

Desde el repositorio fuente

Bastante sencillo:

python -m pip install .

O sin clonar

python -m pip install git+https://github.com/hugsy/bochscpu-python.git#egg=bochscpu-python

Tenga en cuenta que este método requerirá tener instaladas todas las herramientas de compilación necesarias (como se describe a continuación)

Compilación

Requisitos

  • Python 3.8+ (con kit de desarrollo)
  • cmake
  • pip
  • un compilador compatible con C++20 (probado con cl para Windows, clang++ para macOS y g++ para Linux)

Pasos

  • Compile BochsCPU, BochsCPU-FFI y BochsCPU-Build siguiendo las instrucciones de sus respectivas páginas
  • ... Alternativamente, los archivos objeto de las bibliotecas BochsCPU-FFI para Windows y Linux se pueden descargar desde las GitHub Actions de build
  • Mueva los *.lib a bochscpu/lib/<BuildType> (donde BuildType puede ser Debug, Release, RelWithDebInfo, etc.)
  • Instale los requisitos: python -m pip install -r requirements.txt
  • Compile con cmake Esto generará el archivo pyd de bochscpu (y su PDB) que podrá importar desde una sesión de Python con import bochscpu.
  • ... Alternativamente, también puede generar un .whl desde la raíz del proyecto:
python -m pip wheel .

Uso

Simplemente importe el módulo bochscpu y ¡que comience la diversión! Instalar el paquete también instalará archivos de interfaz, lo que permitirá a los IDE modernos (VSCode, PyCharm, etc.) ofrecer un autocompletado útil.

Se puede crear una plantilla muy básica así:

import bochscpu, bochscpu.utils, bochscpu.cpu

sess = bochscpu.Session()
sess.missing_page_handler = bochscpu.utils.callbacks.missing_page_cb
state = bochscpu.State()
bochscpu.cpu.set_real_mode(state)
hook = bochscpu.Hook()
bochscpu.utils.callbacks.install_default_callbacks(hook)
sess.run([hook,])

Esto creará una sesión de bochscpu, establecerá el estado de la CPU en modo real y precargará los hooks con callbacks básicos (que solo realizan un print al ejecutarse). Tenga en cuenta que este ejemplo en realidad no hará nada, ya que no hemos asignado páginas de código ni configurado correctamente los registros para que apunten a él.

Se puede encontrar una plantilla más completa en la carpeta examples/

Algunos Ejemplos

Emular una secuencia Fibonascii en modo largo x64

https://github.com/hugsy/bochscpu-python/assets/590234/adc5ac5a-a8eb-4982-9537-5ece3f32f8f8

Código

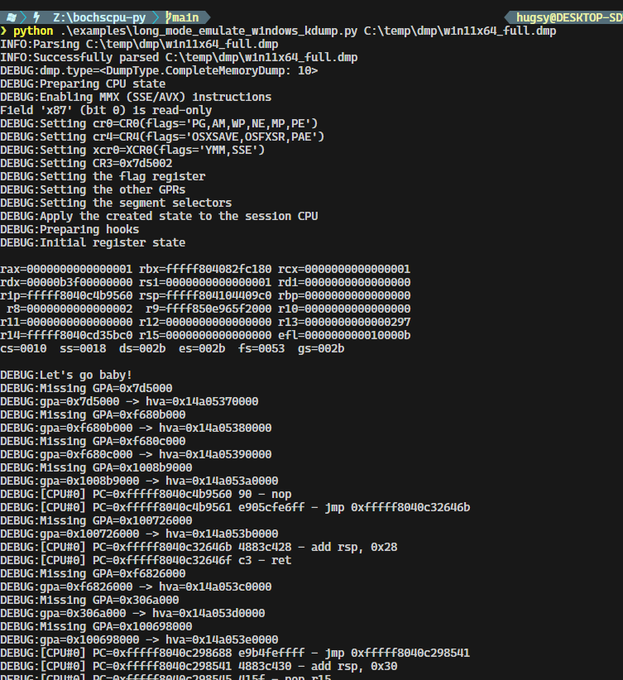
Emular código de un volcado de memoria x64 de Windows 11

image

Código

Emular un código ensamblador tipo print("hello world") en modo real de 16 bits

https://github.com/hugsy/bochscpu-python/assets/590234/eb06af06-4b10-490e-ae40-a1d0aed333ca

Código

Emular la función rand() de Linux Glibc en x64

https://github.com/hugsy/bochscpu-python/assets/590234/2486adbc-0878-46f5-83ed-3bcf9774fd26

Código

Disfruta 🍻

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →