

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
pike-agent — Agente experimental de LLM para strace en Linux | Kitploit

Herramientas/GitHubGitHub/synacktiv/pike-agent
Análisis Dinámico (Sandboxing)DepuradoresAnálisis ForenseAnálisis de MalwareUtilidades y FrameworksAprendizaje y EducaciónRespuesta a IncidentesSeguridad de IA
GitHubsynacktiv/pike-agent

pike-agent

Agente experimental de LLM para strace en Linux
Ver Repositorio
20142hace 7 mesesRevisado por Kitploit
Compartir

Agente Pike

Pike

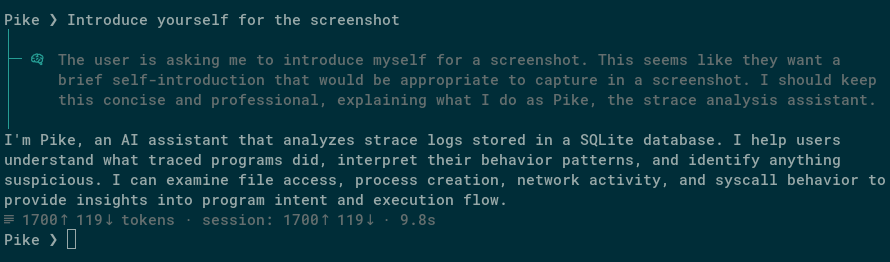
pike-agent registra y analiza cómo se comportan los programas en Linux. Rastrea la actividad de un programa, la indexa en una base de datos y te permite chatear con un agente LLM al respecto en una TUI.

Ejemplo de indicaciones:

  • Diagnóstico de fallos: This program crashed with a bus error. What happened?
  • Detección de condiciones de carrera: Are there any race conditions in how this program creates temporary files?
  • Triaje de malware: I found this process running on a production server. Should I be worried?

Consulta Say hi to Pike! para una introducción.

Cómo funciona

pike-agent utiliza strace para registrar cada llamada al sistema que realiza un programa, luego las indexa en una base de datos SQLite con búsqueda de texto completo. Un agente LLM consulta esta base de datos a través de llamadas a herramientas para responder a tus preguntas sobre el comportamiento del programa.

  • Admite inferencia local (llama.cpp) y APIs externas (Claude, Gemini, etc.)
  • Búsqueda de texto completo en argumentos de syscalls
  • Consulta de páginas man para documentación de syscalls

Instalación

uv pip install -e .

Requiere Python 3.13+ y strace instalado en el sistema.

Uso

En la primera ejecución, se crea un archivo de configuración predeterminado en ~/.config/pike-agent/config.toml. Edítalo para configurar tu proveedor de inferencia y modelo. Por defecto apunta a un servidor local de llama.cpp.

Pike-agent funciona mejor con modelos que son buenos en el uso de herramientas, por ejemplo: Gemini 3 Pro, Qwen 3.5, Claude 4.6 Sonnet...

Grabación de un rastro

Rastrear un comando:

pike-agent run -- ./my-program --flag

Adjuntar a un proceso en ejecución:

pike-agent attach 1234

Ambos producen un archivo .db con el rastro indexado.

Conversar con el agente

Iniciar una sesión de chat sobre un rastro grabado:

pike-agent chat trace.db

Licencia

GPLv3.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





