Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/halilkirazkaya/burpfox
Escáneres de Vulnerabilidades WebAnálisis Dinámico (Sandboxing)Análisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubhalilkirazkaya/burpfox

burpfox

Una extensión de Burp Suite que integra Dalfox XSS scanner directamente en tu flujo de trabajo.

Ver Repositorio
23186hace 9 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🦊 BurpFox

Una extensión de Burp Suite que integra el escáner XSS Dalfox directamente en tu flujo de trabajo.

Burp Suite Java License

Características

  • 🎯 Escaneo con clic derecho - Escanea solicitudes directamente desde el Historial de Proxy o Repeater.
  • ⚙️ Opciones completas de Dalfox - Consciente del contexto, evasión de WAF, Blind XSS y más.

Requisitos previos

1. Instalar Dalfox

Dalfox debe estar instalado en tu sistema antes de usar BurpFox.

macOS (Homebrew):

brew install dalfox

Linux (Go):

go install github.com/hahwul/dalfox/v2@latest

Verificar instalación:

dalfox version

Nota: Asegúrate de que dalfox esté en tu PATH. BurpFox también revisa ubicaciones comunes como ~/go/bin/dalfox y /usr/local/bin/dalfox.

Instalación

Opción A: Descargar release (Recomendado)

  1. Descarga el último burpfox-x.x.jar desde Releases
  2. Abre Burp Suite
  3. Ve a Extensions → Installed → Add
  4. Selecciona Extension type: Java
  5. Haz clic en Select file y elige el JAR descargado
  6. Haz clic en Next para cargar la extensión

Opción B: Compilar desde el código fuente

Requisitos:

  • Java 17+
  • Maven 3.6+
# Clonar el repositorio
git clone https://github.com/halilkirazkaya/burpfox.git
cd burpfox

# Compilar
mvn clean package

# El JAR estará en target/burpfox-0.1.jar

Luego sigue los pasos 2-6 de la Opción A para instalar el JAR.

Uso

Escaneo rápido

  1. En Burp Suite, captura una solicitud (Proxy, Repeater, etc.)
  2. Haz clic derecho sobre la solicitud
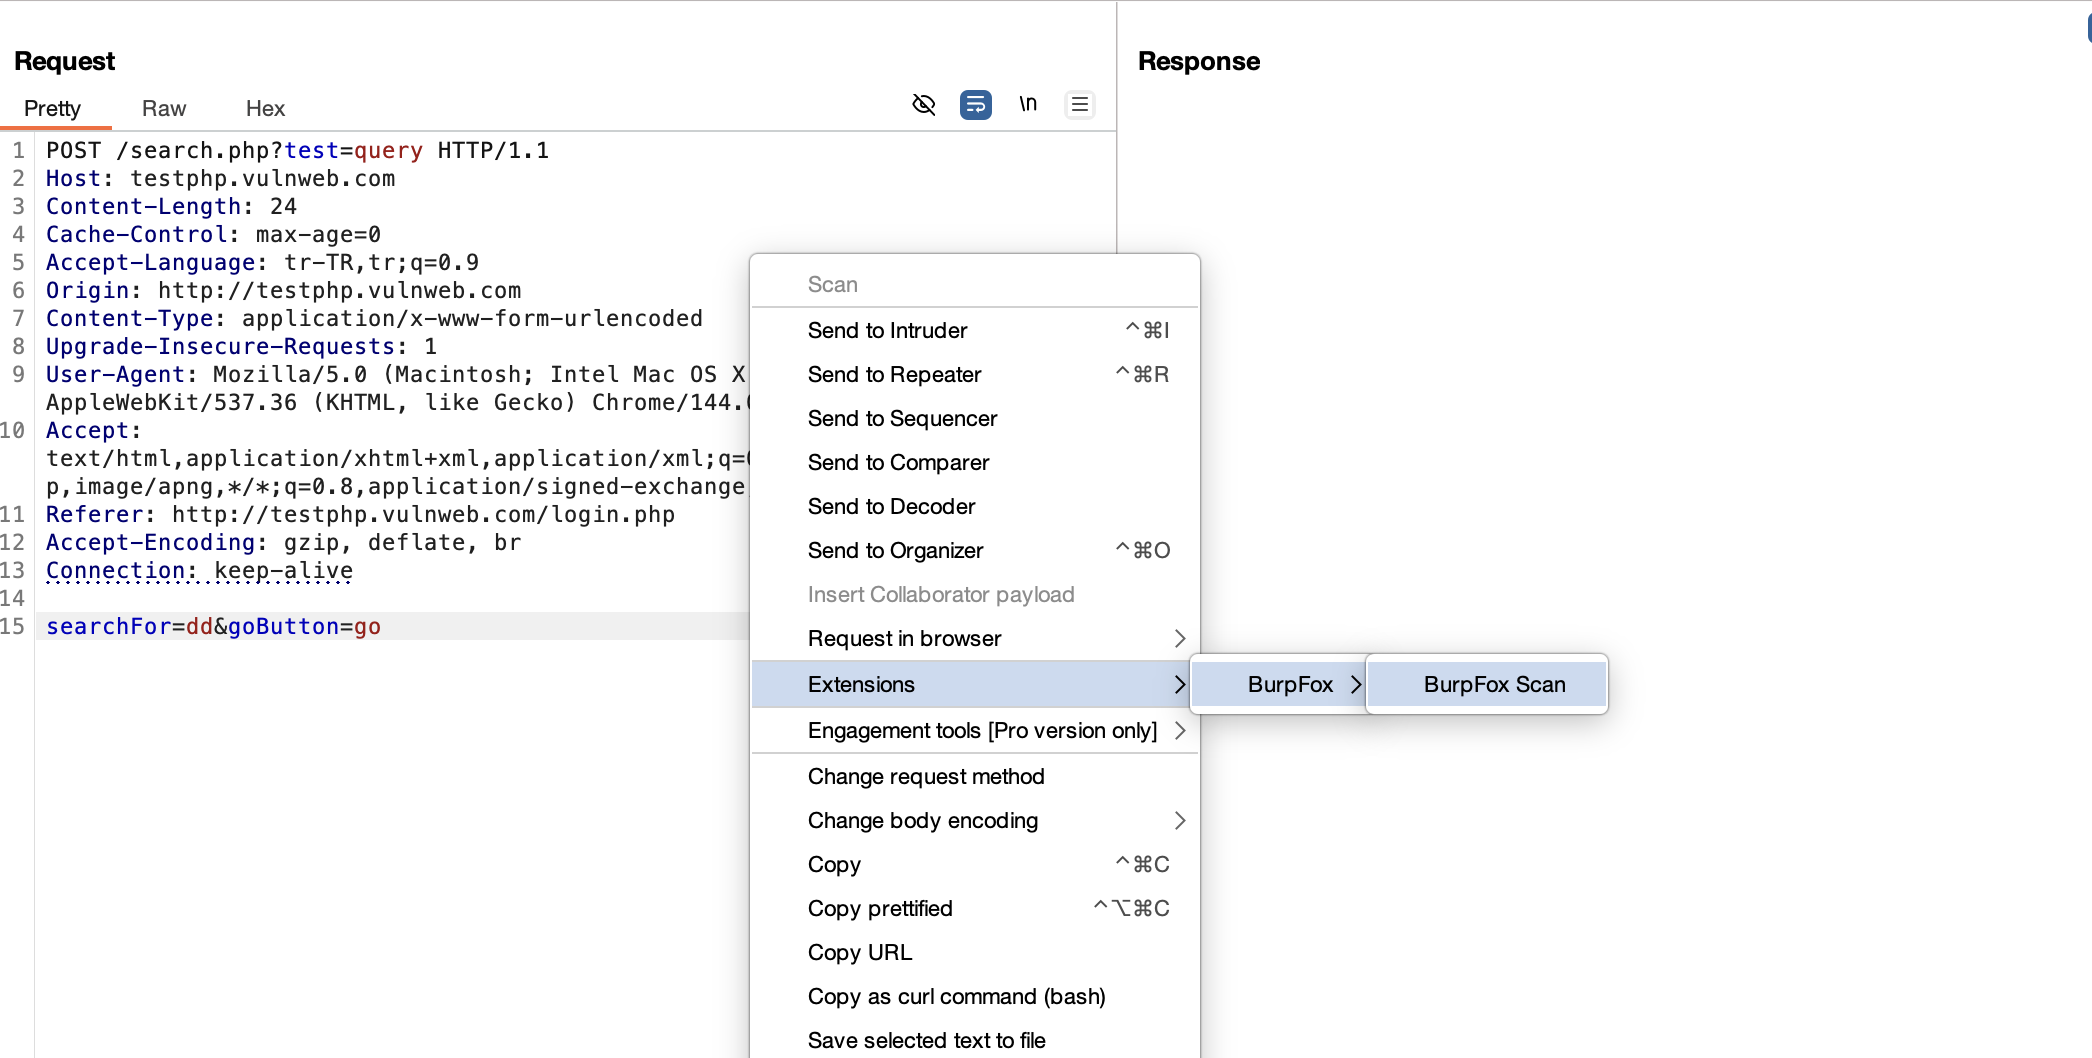
  3. Selecciona BurpFox Scan
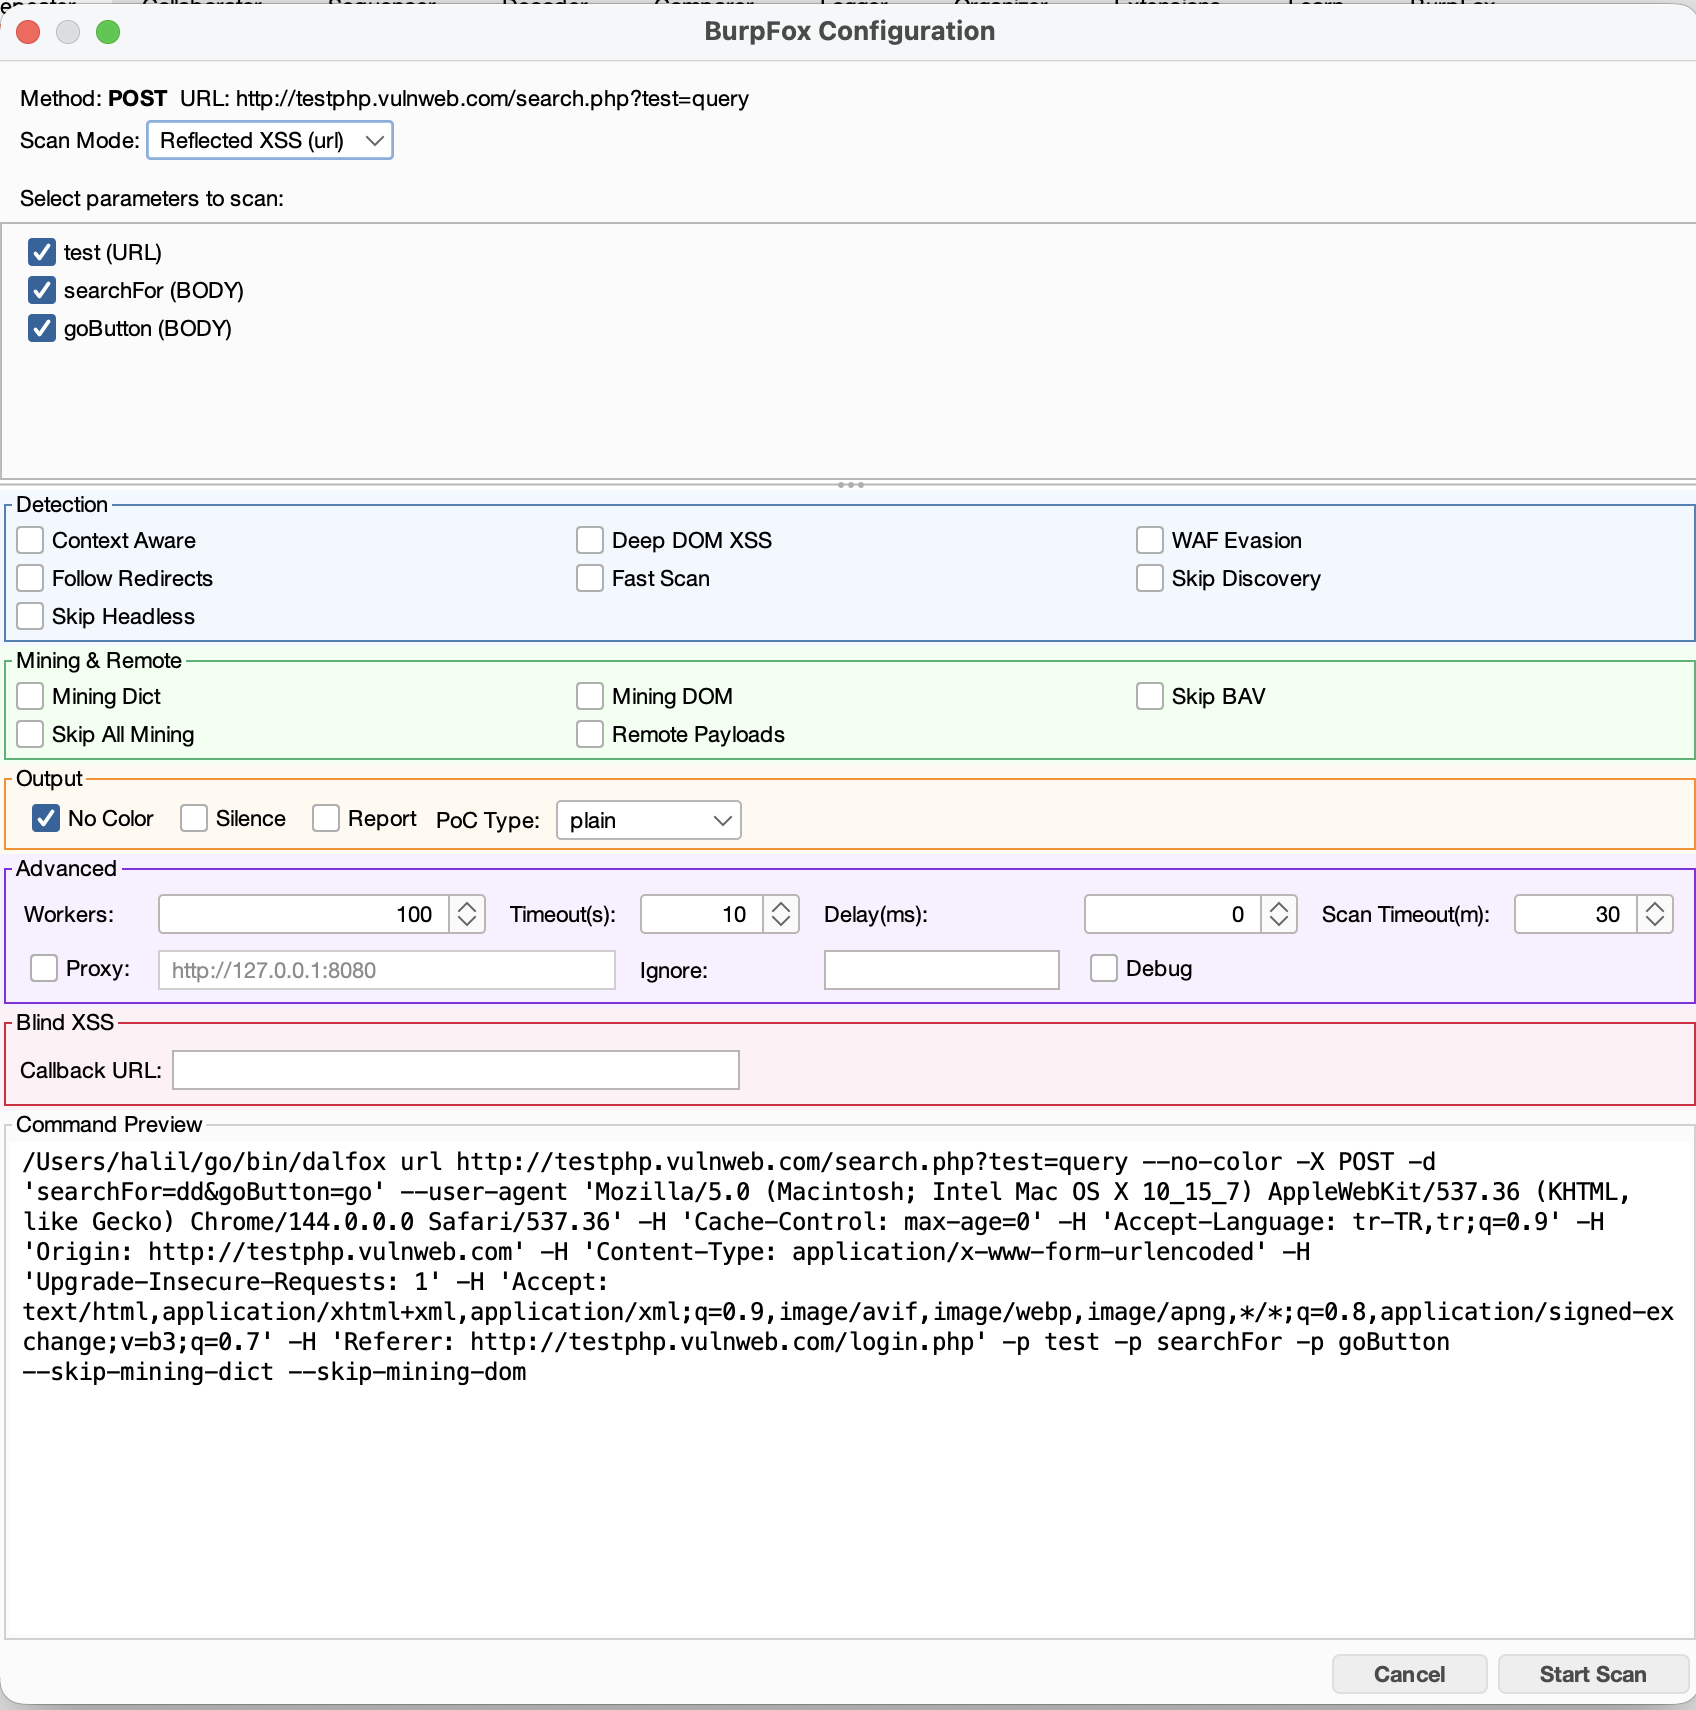
  4. Configura las opciones de escaneo y selecciona parámetros
  5. Haz clic en Start Scan

Opciones de escaneo

CategoríaOpciones
DetecciónConsciente del Contexto, Deep DOM XSS, Evasión WAF, Seguir Redirecciones, Escaneo Rápido
MineríaDiccionario de Minería, Minería DOM, Saltar BAV, Payloads Remotos
SalidaSin Color, Modo Silencioso, Informe, Tipo de PoC (plain/curl/httpie)
AvanzadoTrabajadores, Tiempo de Espera, Retraso, Proxy, Ignorar Retorno

Modos de escaneo

  • Reflected XSS (url) - Escaneo XSS estándar
  • Stored XSS (sxss) - Requiere una URL de activación donde se ejecutará el payload

Escaneo por lotes

Selecciona múltiples solicitudes en el Historial de Proxy o Mapa del Sitio, luego haz clic derecho para:

  • Scan All Selected - Abre diálogos de configuración para cada solicitud
  • Scan Individual - Elige solicitudes específicas del submenú

Configuración

Ruta personalizada de Dalfox

Si Dalfox no está en tu PATH, establece la propiedad del sistema:

# En las opciones JVM de Burp Suite
-Ddalfox.path=/custom/path/to/dalfox

Proxy a través de Burp

Activa la opción Proxy en la configuración avanzada para enrutar el tráfico de Dalfox a través de Burp (predeterminado: http://127.0.0.1:8080).

Capturas de pantalla

1. Enviar a BurpFox Send to BurpFox

2. Configurar escaneo Configure Scan

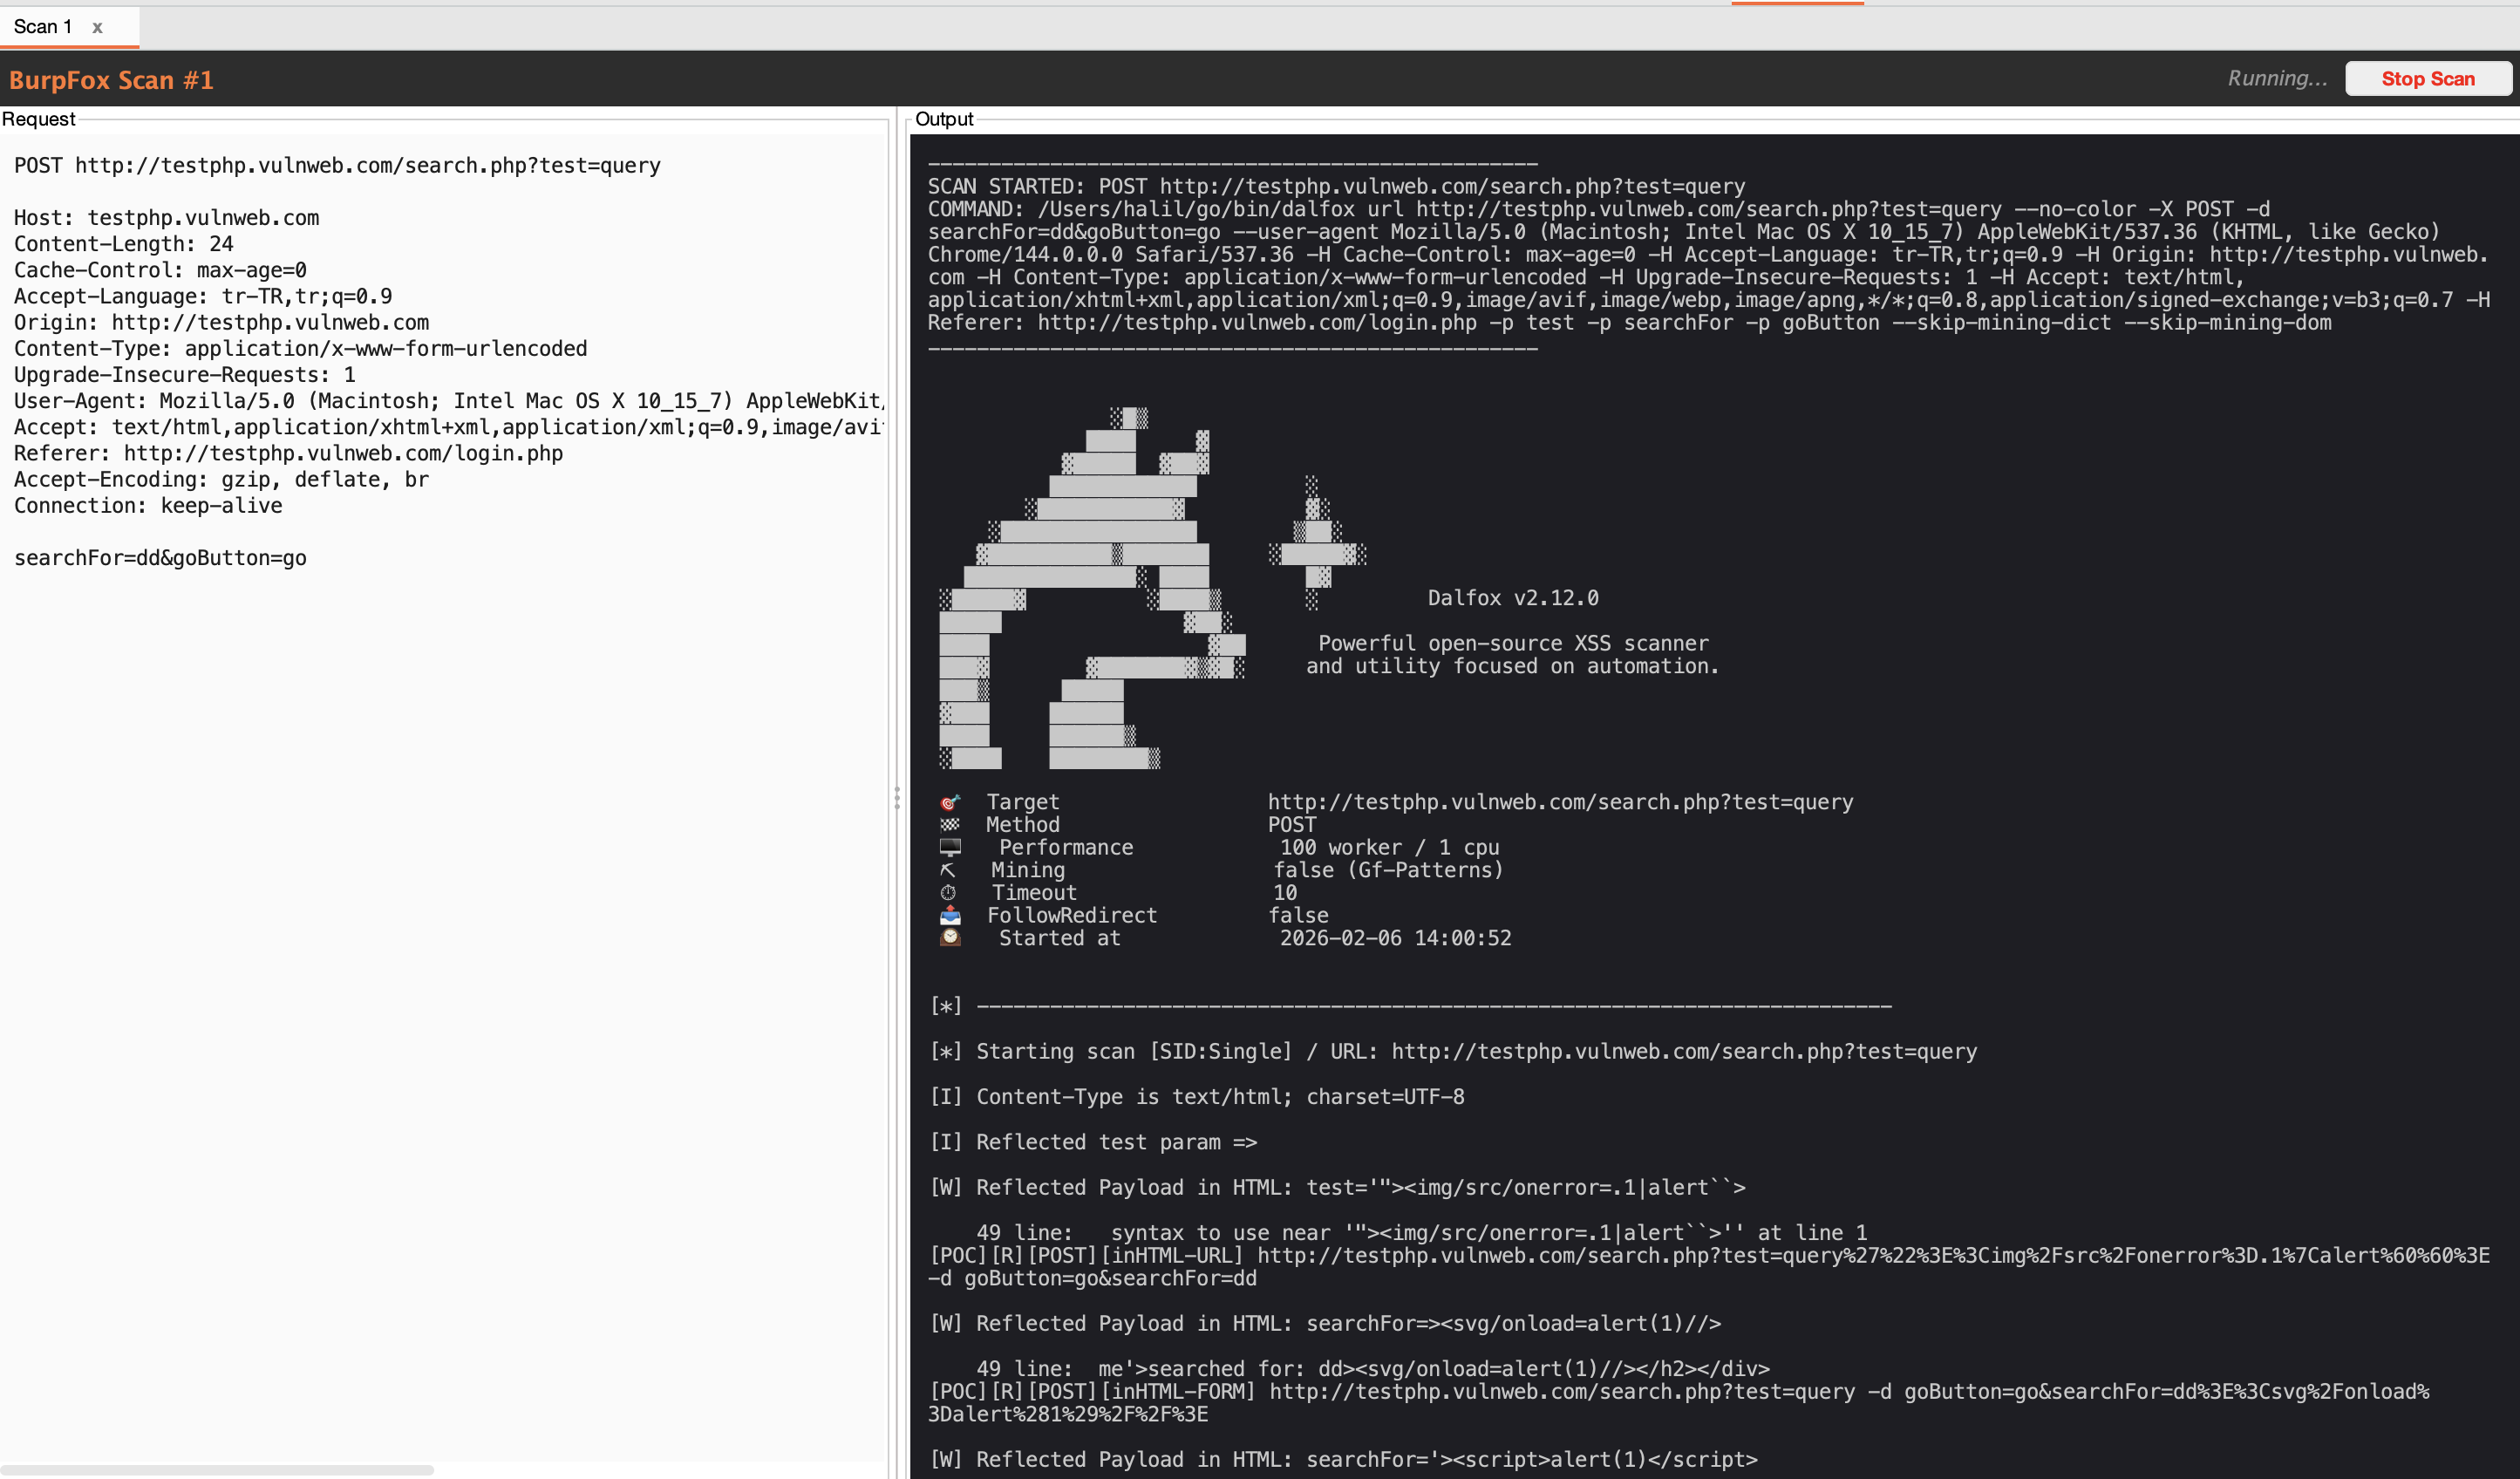
3. Resultados del escaneo Scan Results

Solución de problemas

"Dalfox no encontrado"

  1. Verifica que Dalfox esté instalado: dalfox version
  2. Comprueba si está en el PATH: which dalfox

El escaneo se cuelga o excede el tiempo

  • Aumenta el Tiempo de espera del escaneo en opciones avanzadas (predeterminado: 30 minutos)
  • Prueba activar Escaneo rápido para resultados más rápidos
  • Verifica que el objetivo sea accesible

No se encontraron vulnerabilidades

  • Asegúrate de que los parámetros estén seleccionados para escanear
  • Prueba desactivar Saltar descubrimiento para encontrar más puntos de inyección
  • Activa Diccionario de minería y Minería DOM para un escaneo exhaustivo

Contribuciones

¡Las contribuciones son bienvenidas! No dudes en enviar un Pull Request.

Licencia

Este proyecto está licenciado bajo la Licencia MIT - consulta el archivo LICENSE para más detalles.

Créditos

  • Dalfox por @hahwul - El potente escáner XSS
  • Burp Suite por PortSwigger - La plataforma de pruebas de seguridad web

Autor

Halil Kirazkaya - @halilkirazkaya


Hecho con ❤️ para la comunidad de seguridad.

Descargar herramienta