
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit

 fkie-cad/sandroid_dexray-intercept
Una herramienta de análisis de malware para Android que crea perfiles de ejecución completos mediante la interceptación del comportamiento de las…
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Extensión de Burp Suite para detectar la vulnerabilidad de ejecución remota de código (RCE) en Next.js / React Server Components (RSC)…
 aliclub0x00/cve-2025-55182-poc-nextjs
Prueba de concepto funcional para NextJS RCE que establece un reverse shell. [React2Shell]
 fatmike-gh/mcpdebugger
Un servidor depurador MCP para ejecutables de Windows (x86 y x64). Expone la funcionalidad del depurador como herramientas MCP para el análisis…
 h1nayoshi/smalien
Herramienta de análisis de flujo de información para aplicaciones Android
 gmh5225/frida-il2cpp-datacollector
Herramienta basada en Frida que porta MonoDataCollector de Cheat Engine a Android e iOS, permitiendo la recolección de datos Mono/IL2CPP en tiempo de…
 top-celestial-company-ltd/dros-vep-lite
Entorno de sandbox y benchmark de seguridad de tiempo de ejecución de agentes de IA de código abierto y 100 % reproducible (Protocolo Draft RFC-010).
 koadt/poc-cve-2025-55182
Este repositorio contiene un PoC de CVE-2025-55182, una vulnerabilidad crítica (puntuación CVSS 10.0) de ejecución remota de código previo a la…
 trailofbits/not-slithering-anywhere
La versión en Python de nuestra aplicación vulnerable Not Go-ing Anywhere
 ejfkdev/dae
Analizador de snapshots AOT de Dart basado en configuración que exporta símbolos y estructuras compatibles con blutter para IDA, radare2 y Frida, y…
 veridiff/veridiff
Buscador dinámico de divergencias de ramas para código nativo -- rastrea dos ejecuciones de Frida y encuentra la instrucción exacta donde divergen.
 cspf-founder/api-scanner-docker
Herramienta automatizada de pruebas de seguridad de API que escanea APIs REST y SOAP en busca de vulnerabilidades utilizando especificaciones…
 rakutentech/jndi-ldap-test-server
Un servidor LDAP minimalista diseñado para probar la vulnerabilidad a ataques de inyección JNDI+LDAP en Java, especialmente CVE-2021-44228.
 giovannigatti/cve-bench
Un benchmark para evaluar agentes de IA en la corrección de vulnerabilidades de seguridad del mundo real.
 sunghoojung/reverse-engineering-browser
Navegador de investigación para macOS con enfoque local, construido sobre una compilación personalizada de Brave que captura tráfico de red, huellas…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark para el descubrimiento de errores impulsado por LLM: 77 desafíos en 43 proyectos de código abierto (C/C++/Java).
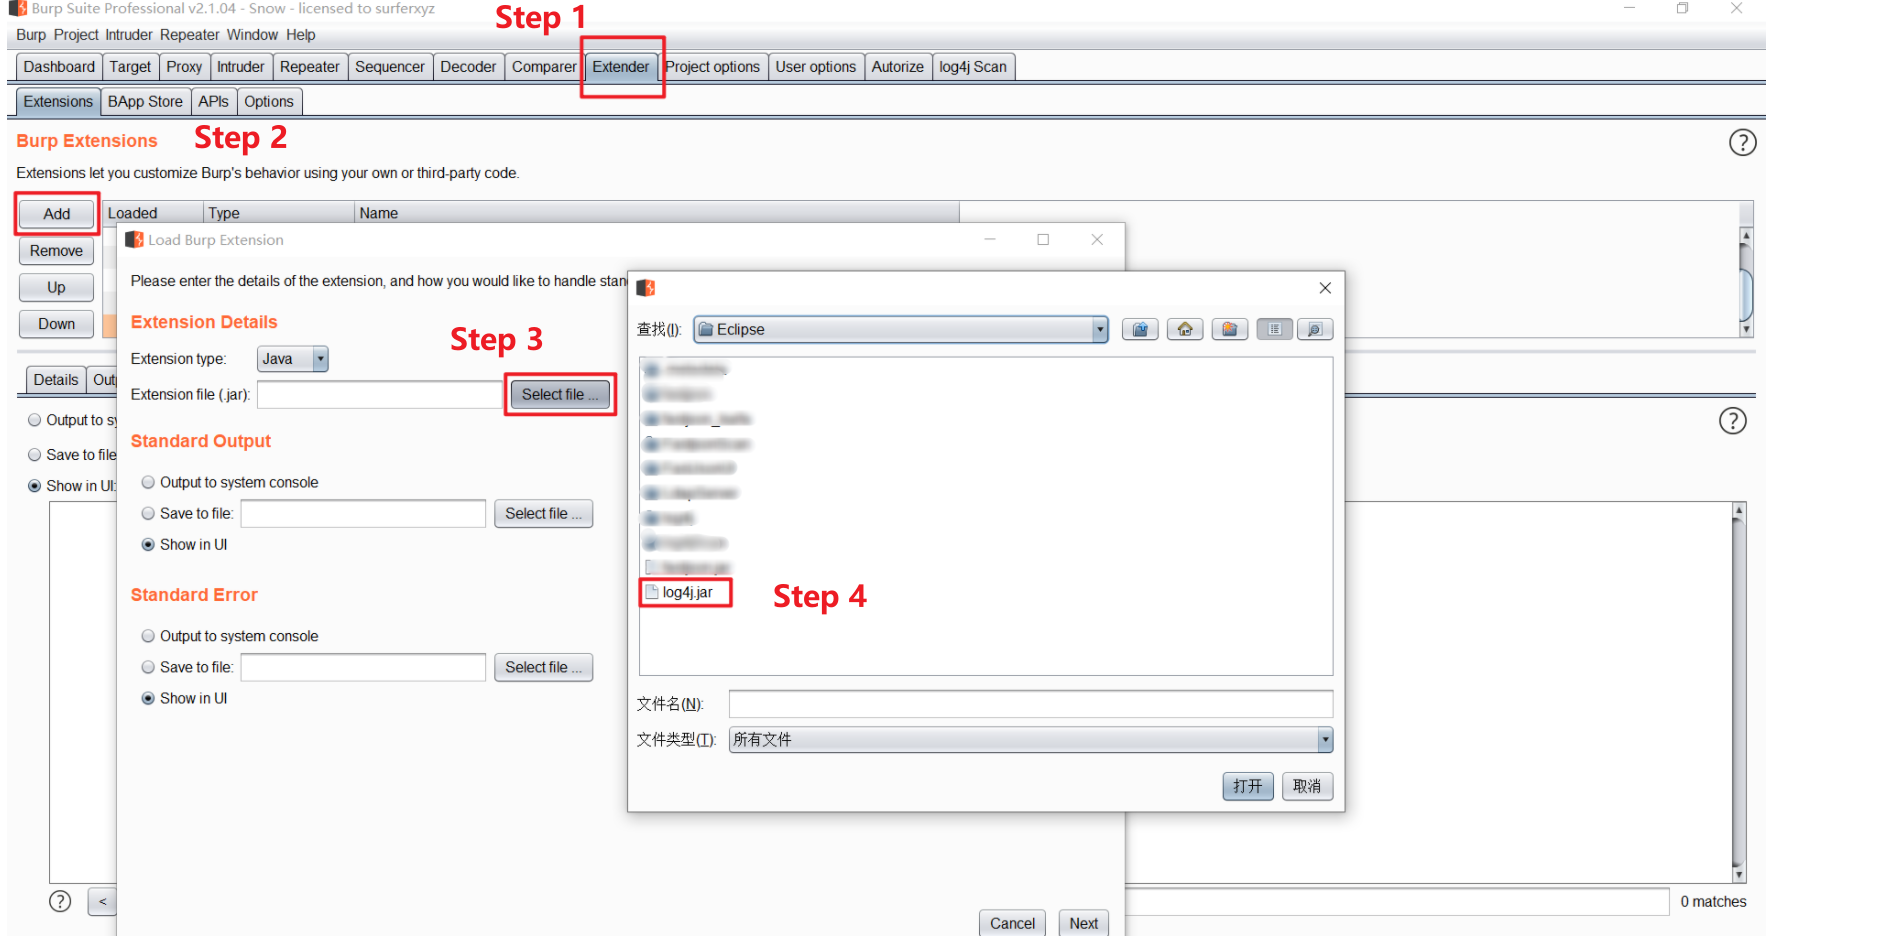 snow0715/log4j-scan-burpsuite
Plugin de detección de Burpsuite para la vulnerabilidad Log4j (CVE-2021-44228)
 werew/qsynth-artifacts
Conjuntos de datos de referencia y artefactos de síntesis para QSynth, que contienen funciones C ofuscadas con Tigress, binarios x86_64, trazas de…








