
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/j3ssie/osmedeus
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónPruebas de PenetraciónSeguridad en la NubeDevSecOpsEnumeración de Subdominios
GitHubj3ssie/osmedeus

osmedeus

Un motor moderno de orquestación para seguridad

Ver Repositorio
6.5k1.0k331hace 11 díasRevisado por Kitploit
Compartir
Sitio web

Osmedeus

Osmedeus
Osmedeus - Un motor de orquestación moderno para la seguridad

¿Qué es Osmedeus?

Osmedeus es un motor de orquestación declarativo centrado en la seguridad que simplifica la automatización de flujos de trabajo complejos en definiciones YAML auditables, con manejo de datos cifrados, gestión segura de credenciales y ejecución en sandbox.

Diseñado tanto para principiantes como para expertos, ofrece una automatización potente y componible sin sacrificar la integridad y la seguridad de tu infraestructura.

Características principales

  • Flujos de trabajo YAML declarativos - Define pipelines con hooks, enrutamiento de decisiones, exclusión de módulos y ramificación condicional en múltiples runners (host, Docker, SSH)
  • Ejecución distribuida - Patrón maestro-trabajador basado en Redis con sistema de colas, disparadores por webhook y sincronización de archivos entre trabajadores
  • Amplia biblioteca de funciones - Más de 80 funciones de utilidad, incluyendo integración con nmap, sesiones de tmux, ejecución por SSH, scripting en TypeScript/Python, análisis de SARIF y clasificación de CDN/WAF
  • Programación basada en eventos - Disparadores por cron, vigilancia de archivos y eventos con filtrado, deduplicación y colas de tareas retrasadas
  • Pasos de LLM agénticos - Bucles de agentes con llamada a herramientas, orquestación de subagentes, gestión de memoria y salida estructurada; además de agentes de subproceso ACP (Claude Code, Codex, OpenCode, Gemini)
  • Infraestructura en la nube - Aprovisiona y ejecuta escaneos en DigitalOcean, AWS, GCP, Linode y Azure con controles de costes y limpieza automática
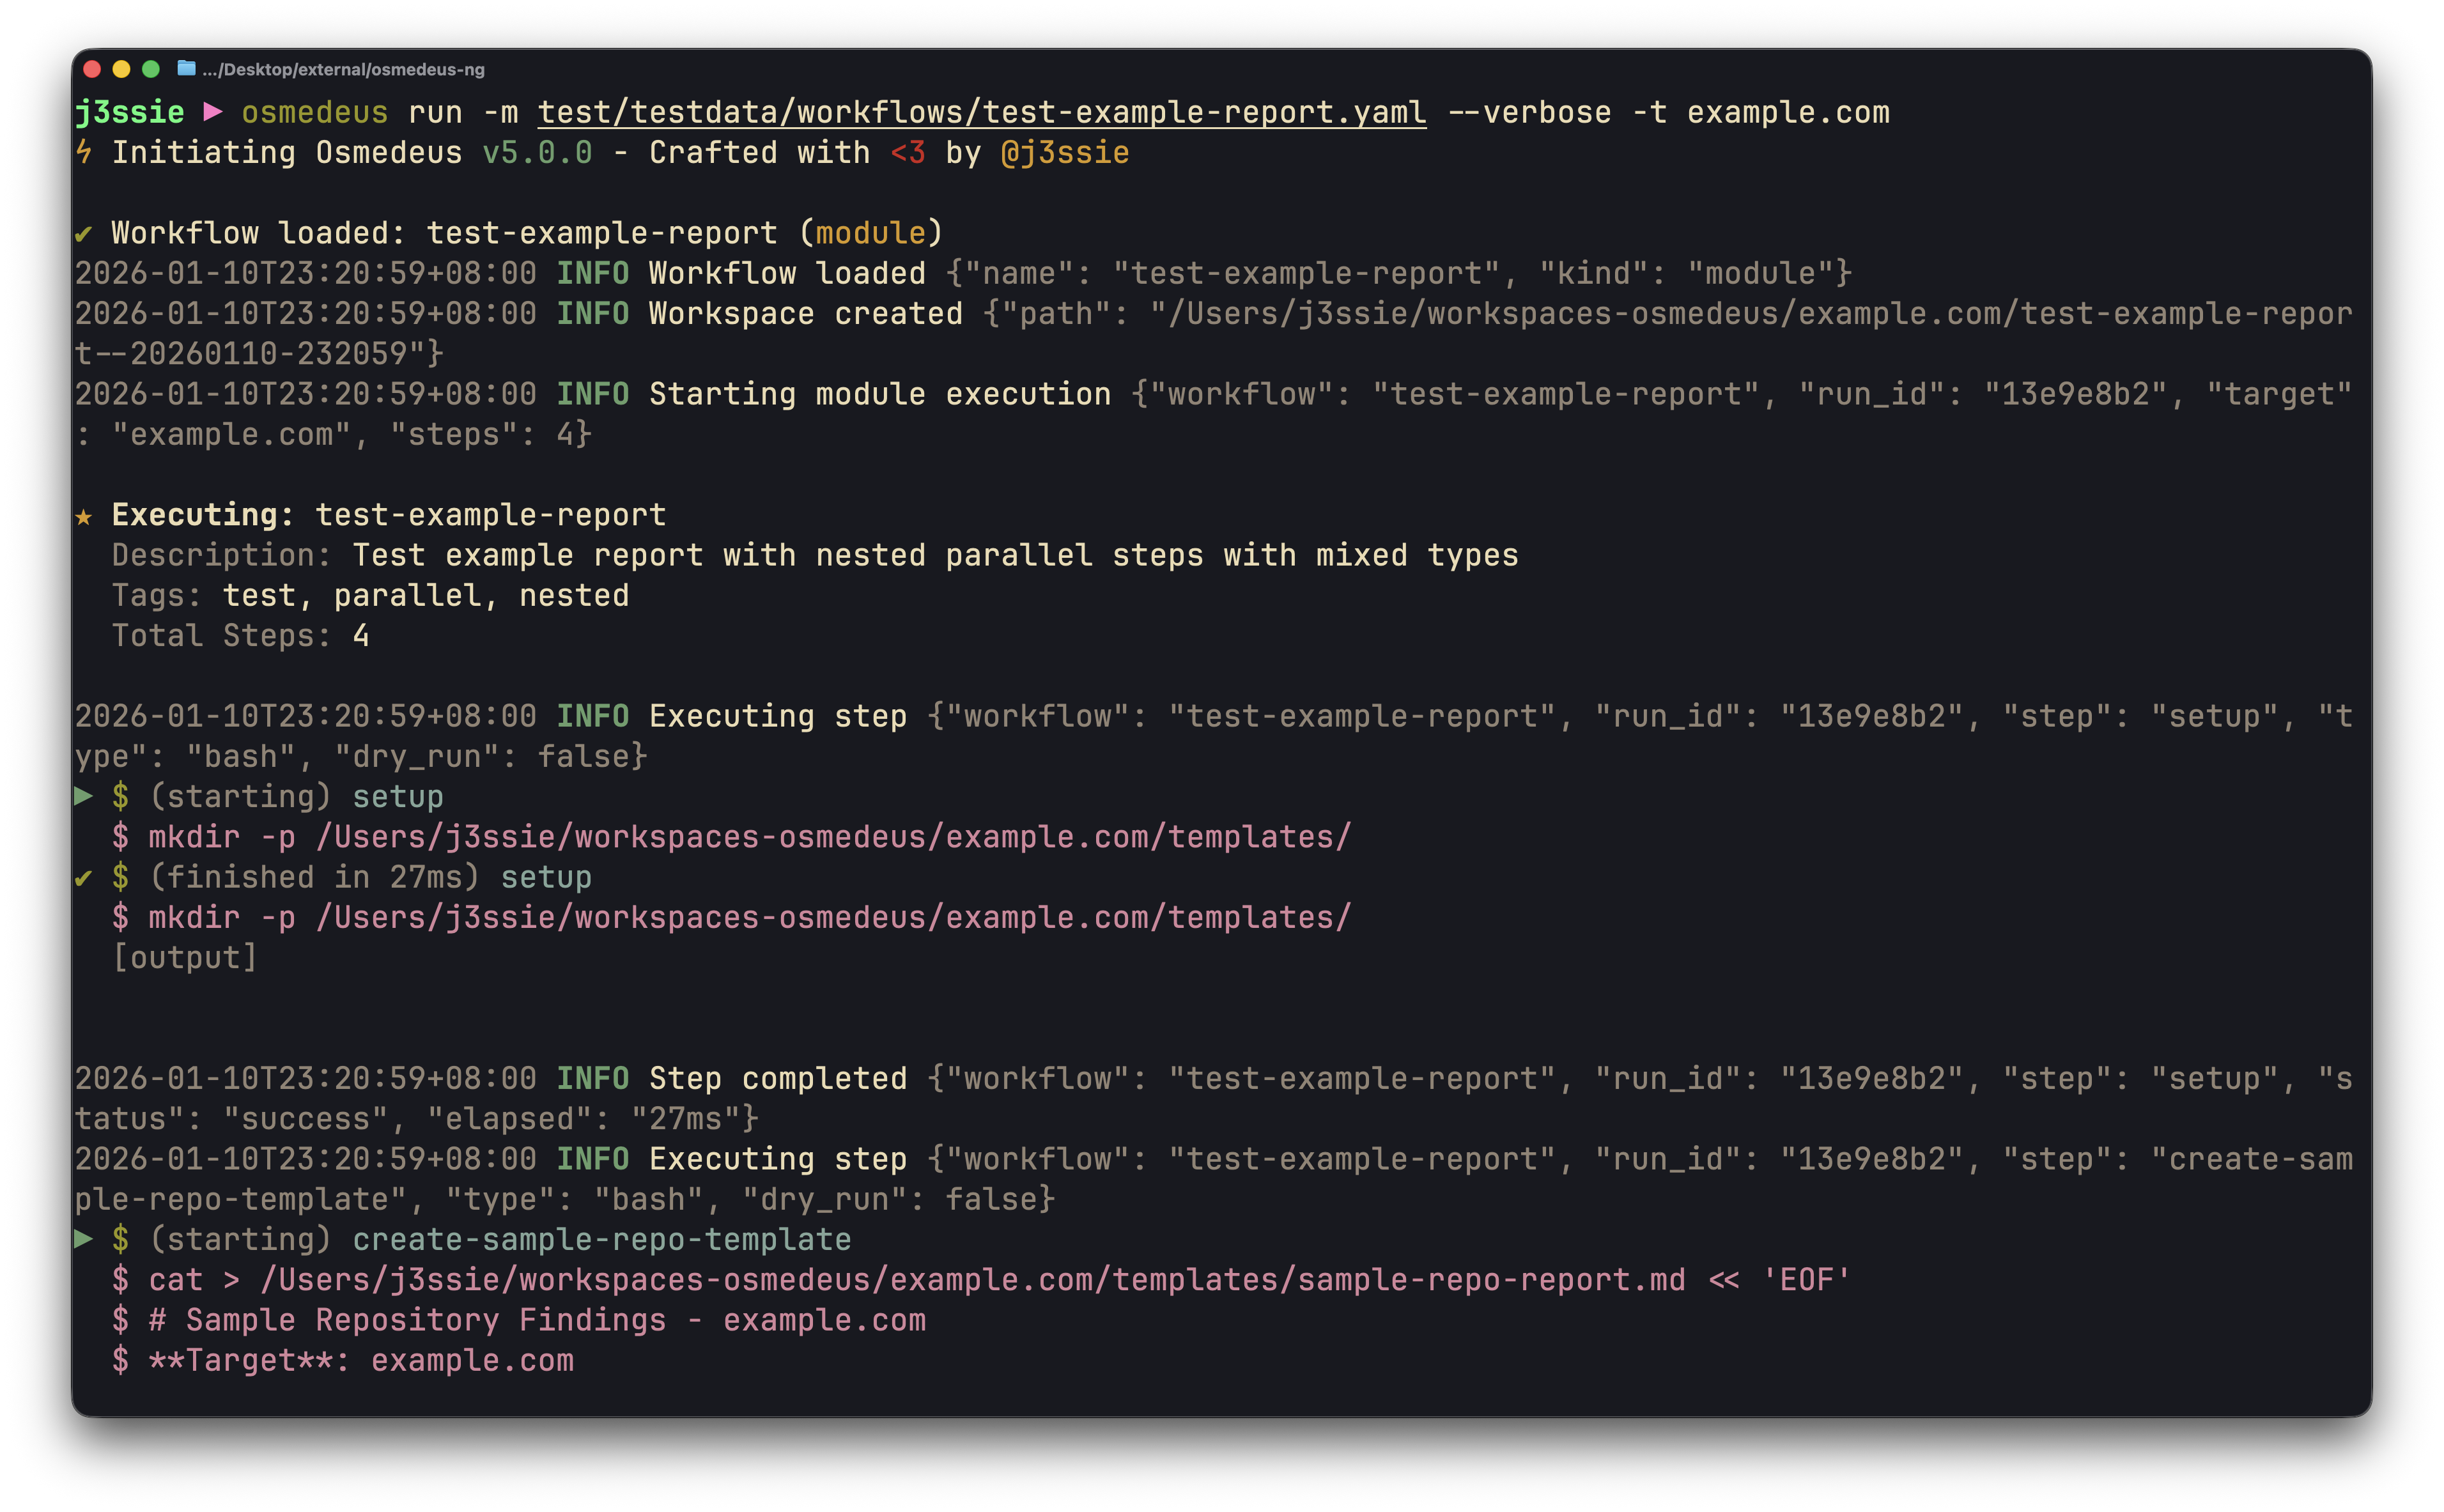
  • Interfaz CLI completa - Consultas interactivas a la base de datos, evaluación masiva de funciones, linting de flujos de trabajo, barras de progreso y ejemplos de uso exhaustivos
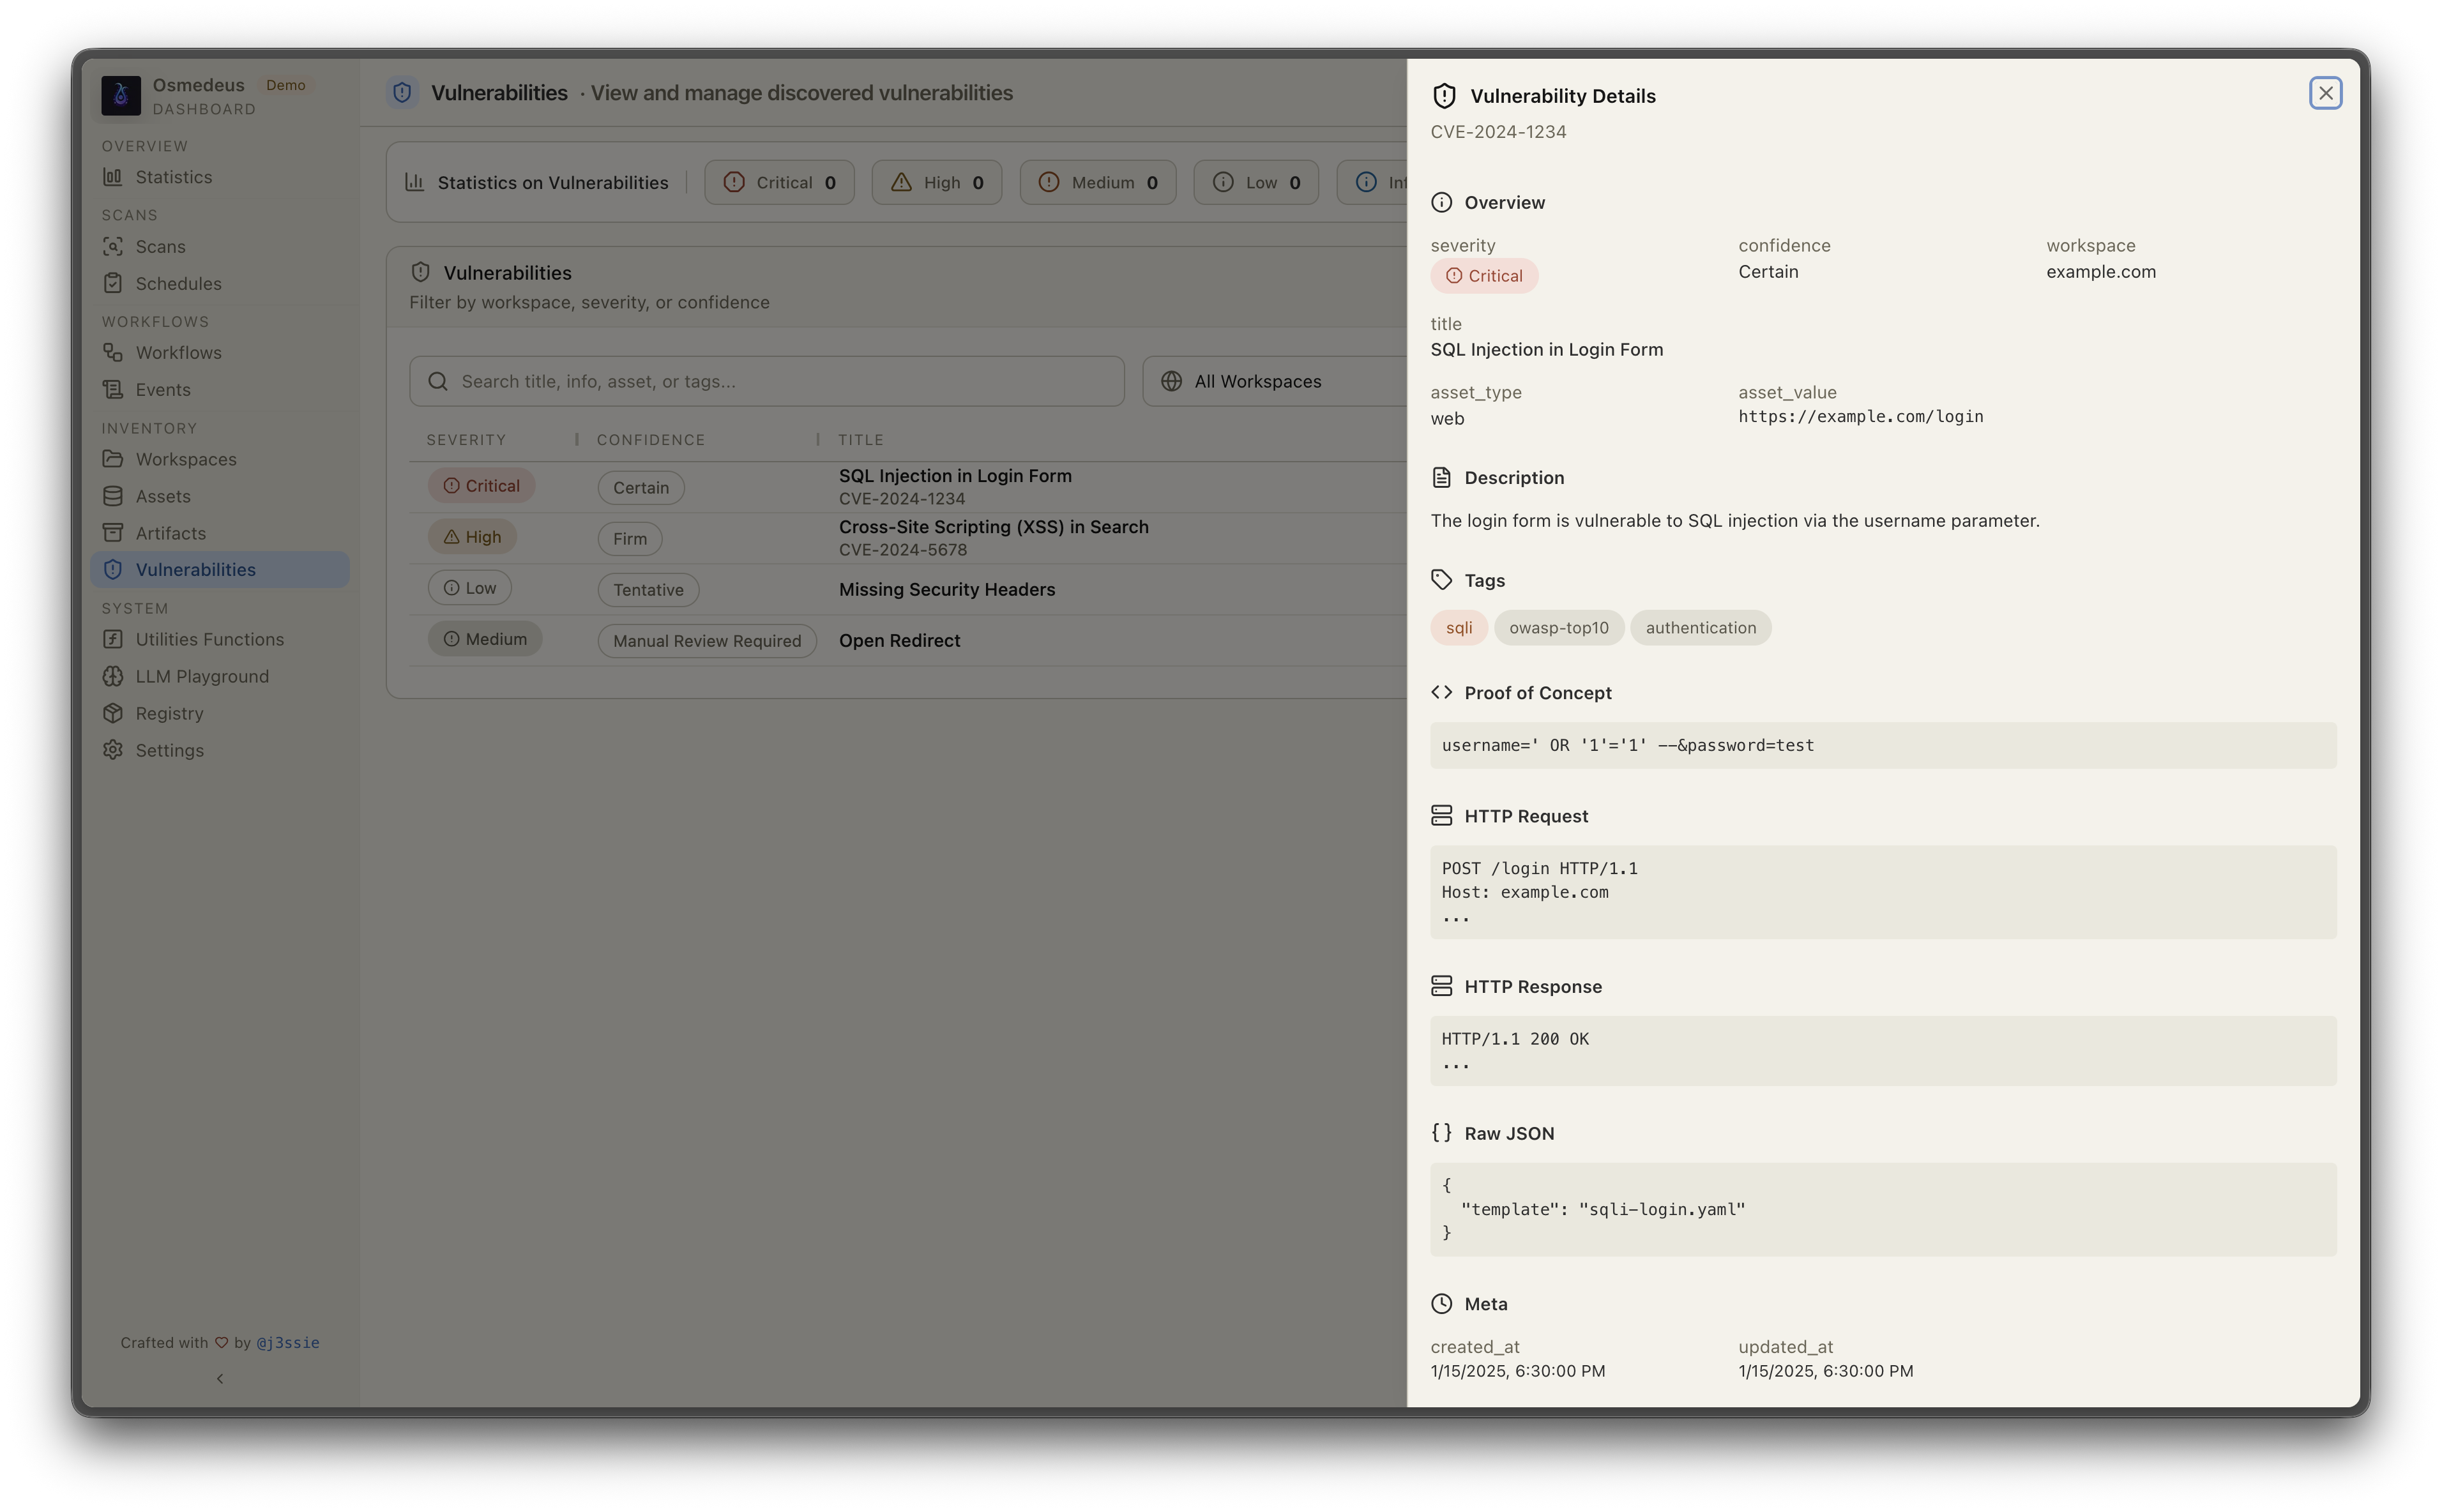
  • API REST y UI web - Servidor API completo con disparadores por webhook, consultas a la base de datos y panel integrado para visualización

Consulta la página de documentación para más detalles.

Instalación

curl -sSL http://www.osmedeus.org/install.sh | bash

npm

npm install -g @j3ssie/osmedeus

Incluye binarios precompilados para linux y macOS en x64/arm64.

Consulta Quickstart para una configuración rápida e Installation para configuraciones avanzadas.

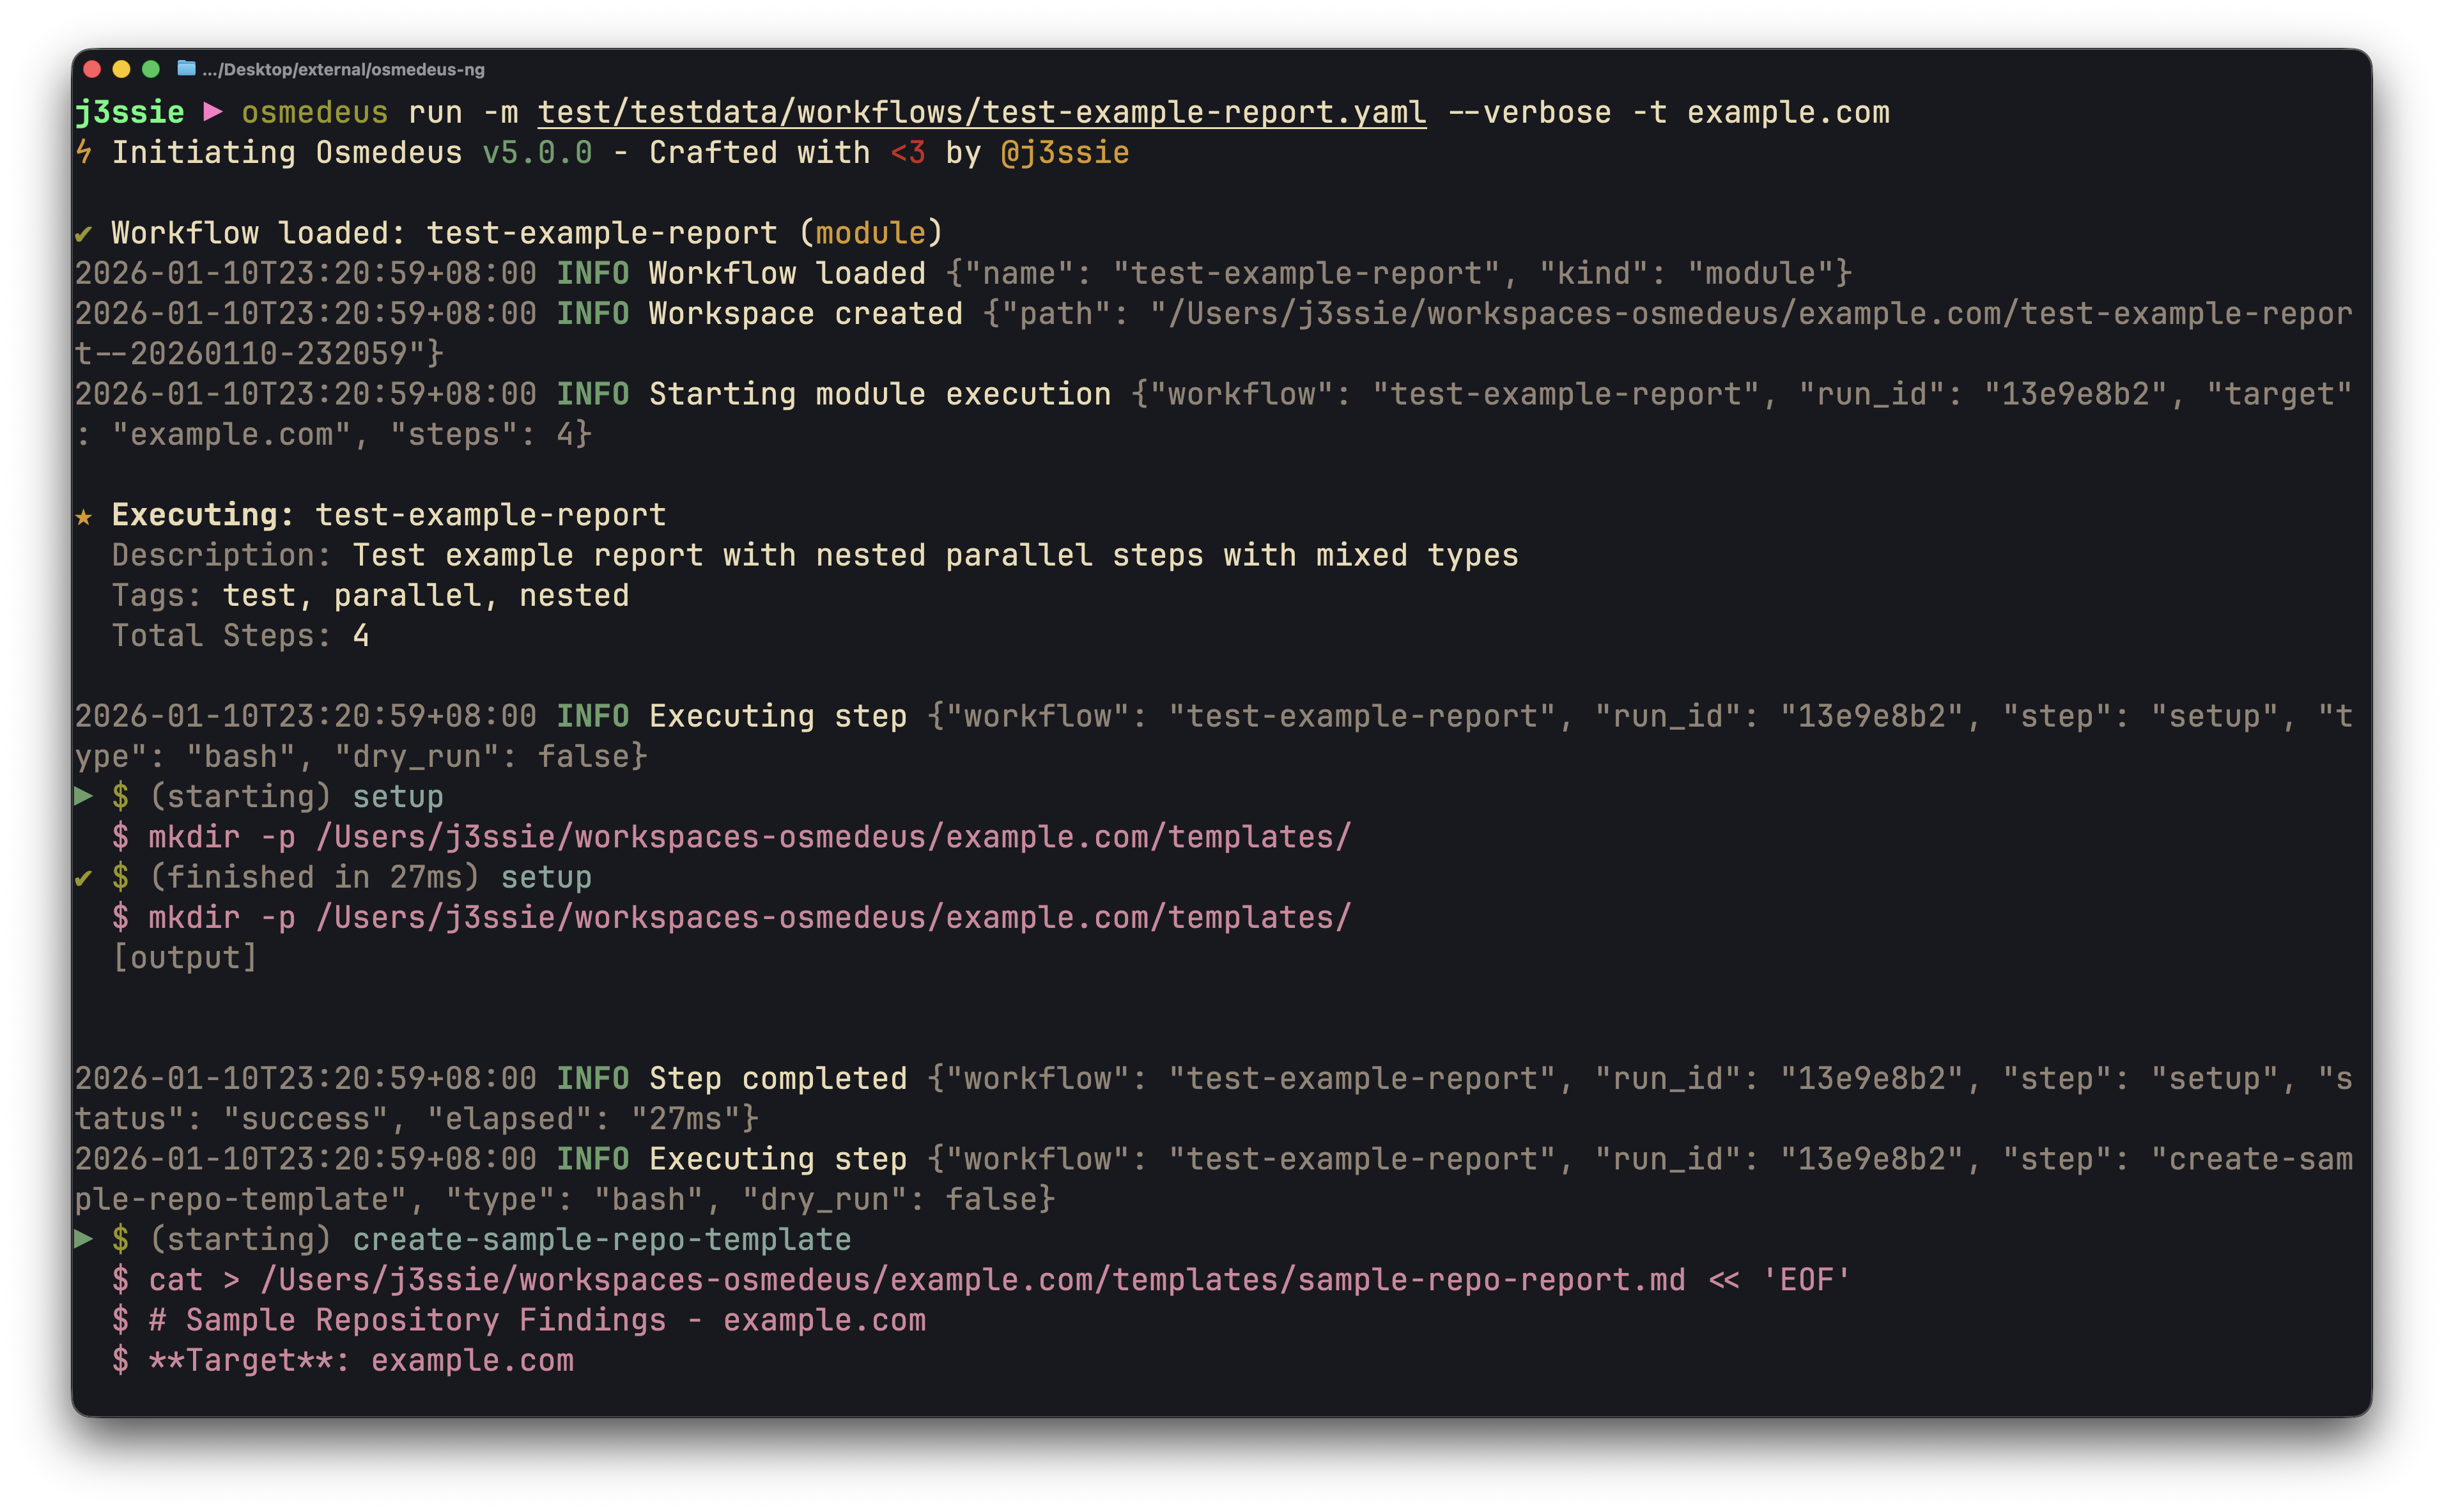
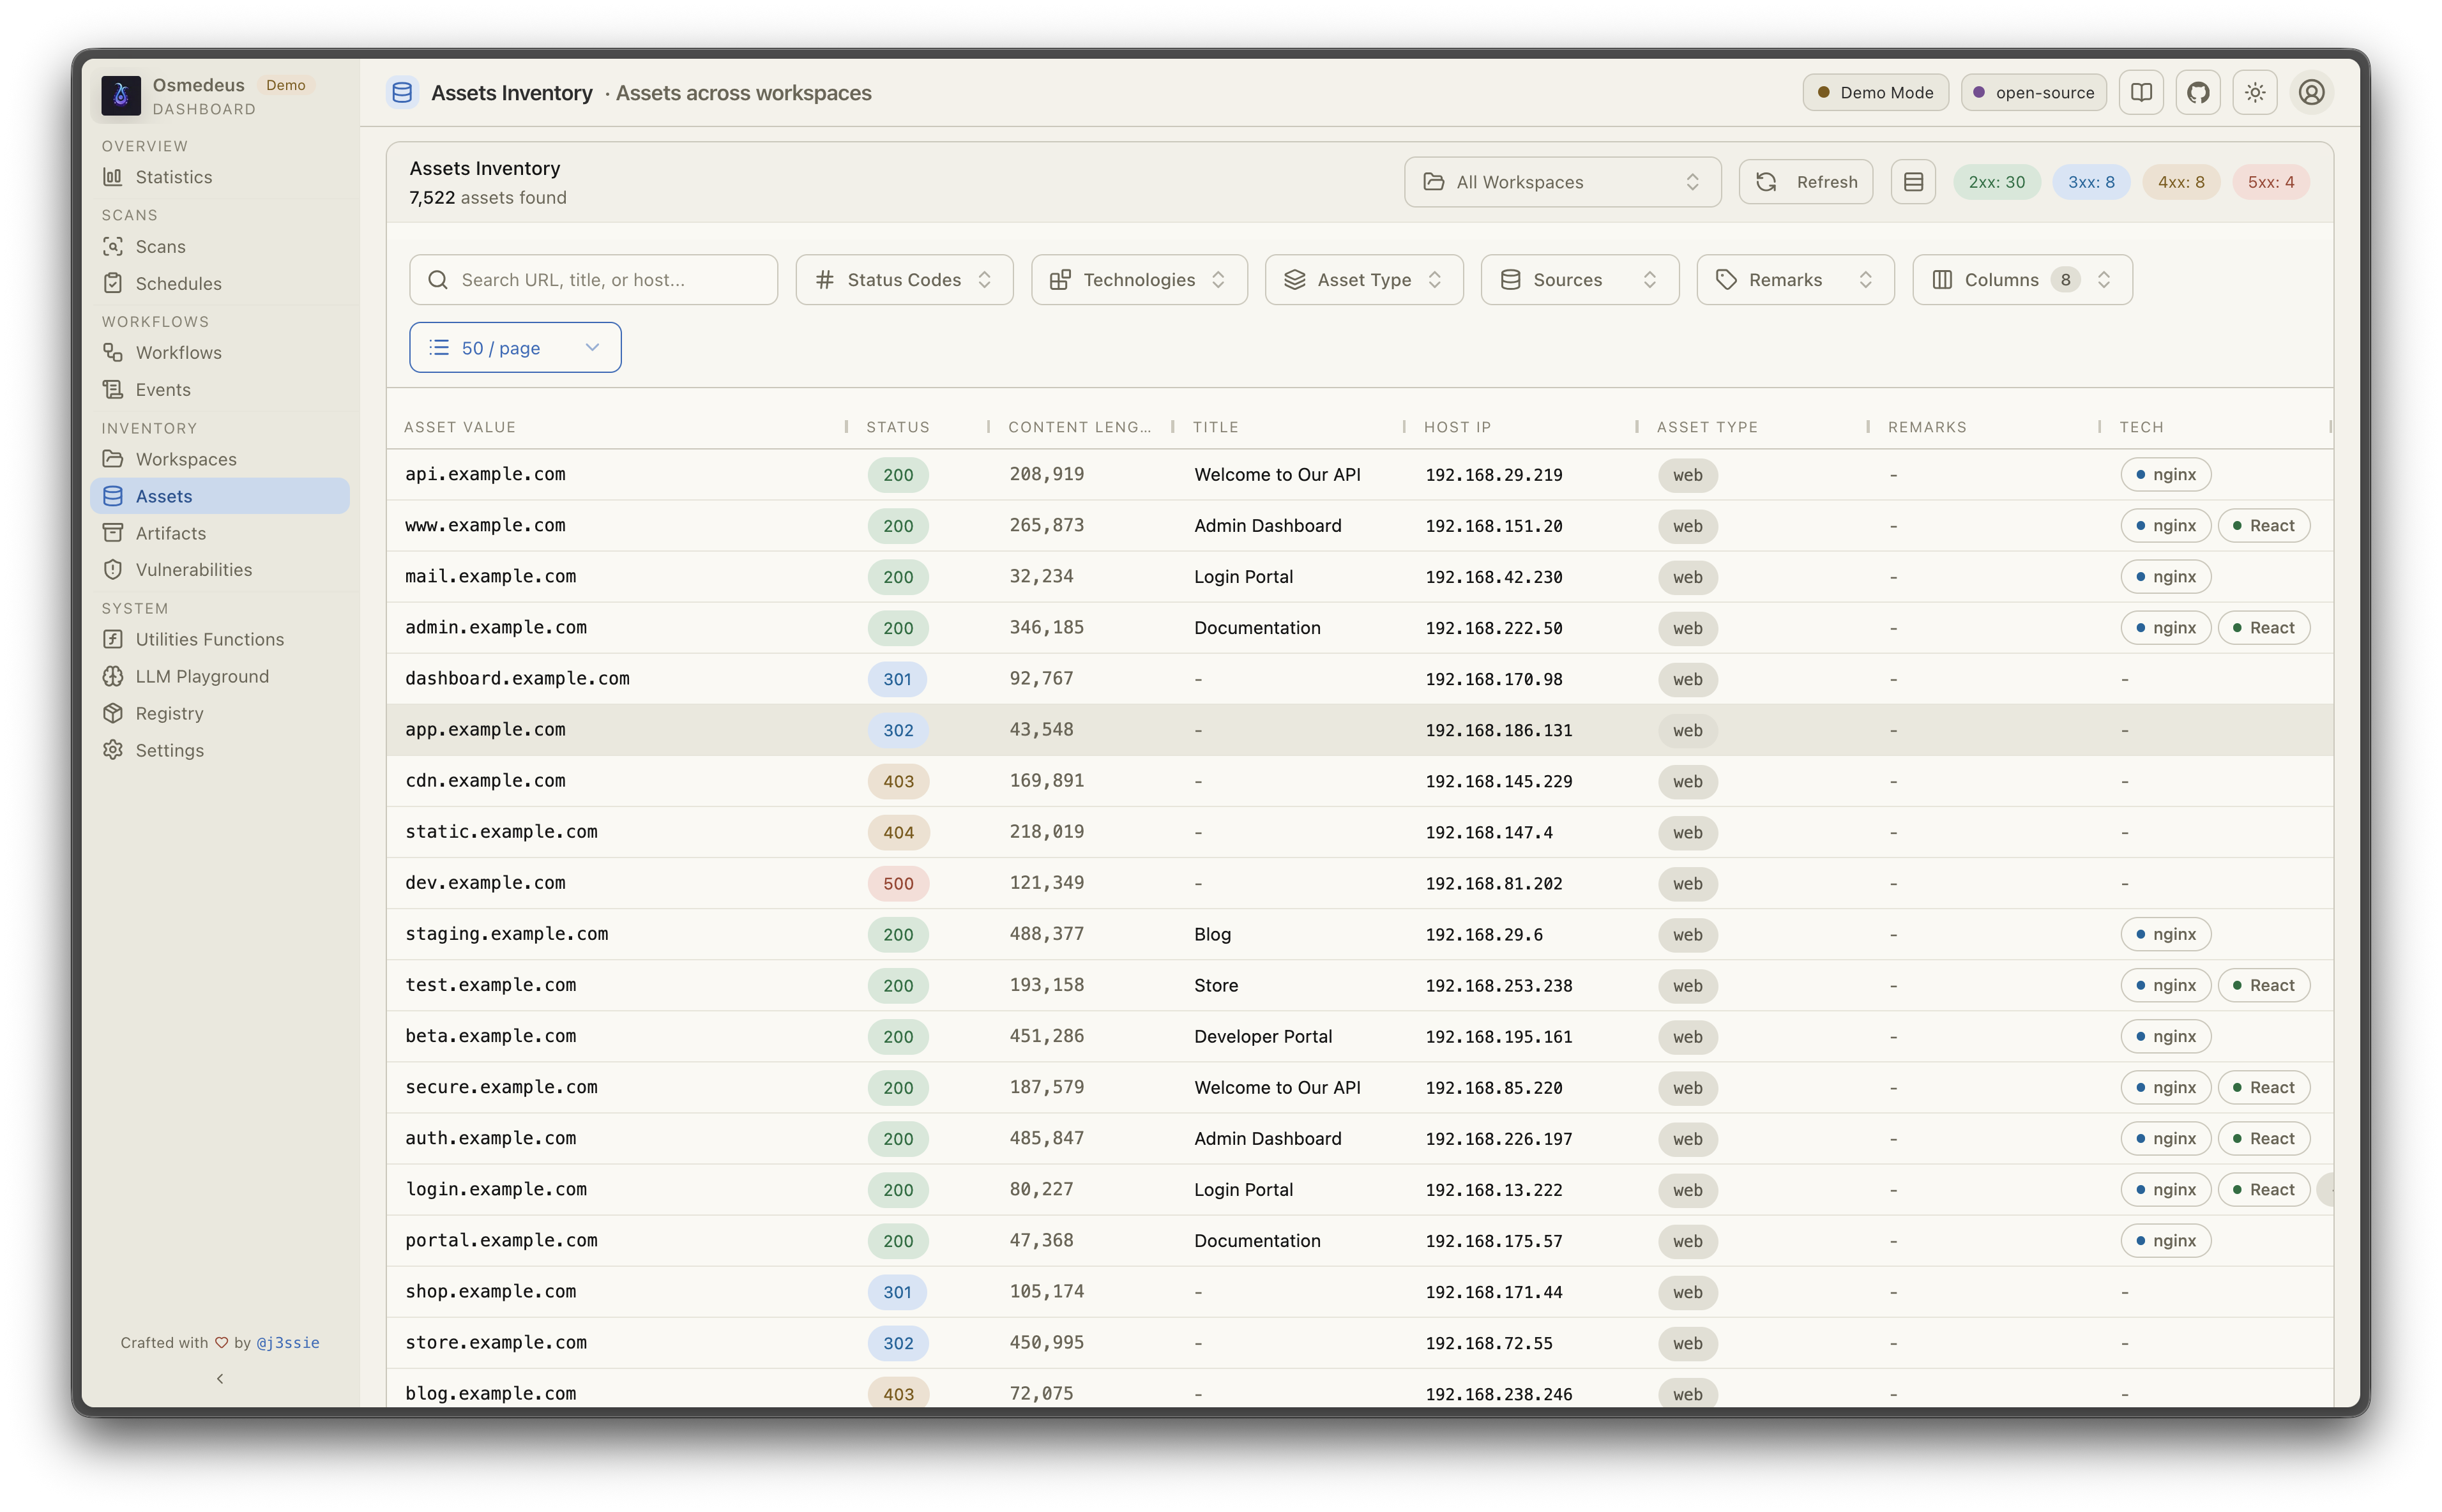
Uso de la CLIRecursos de la interfaz web
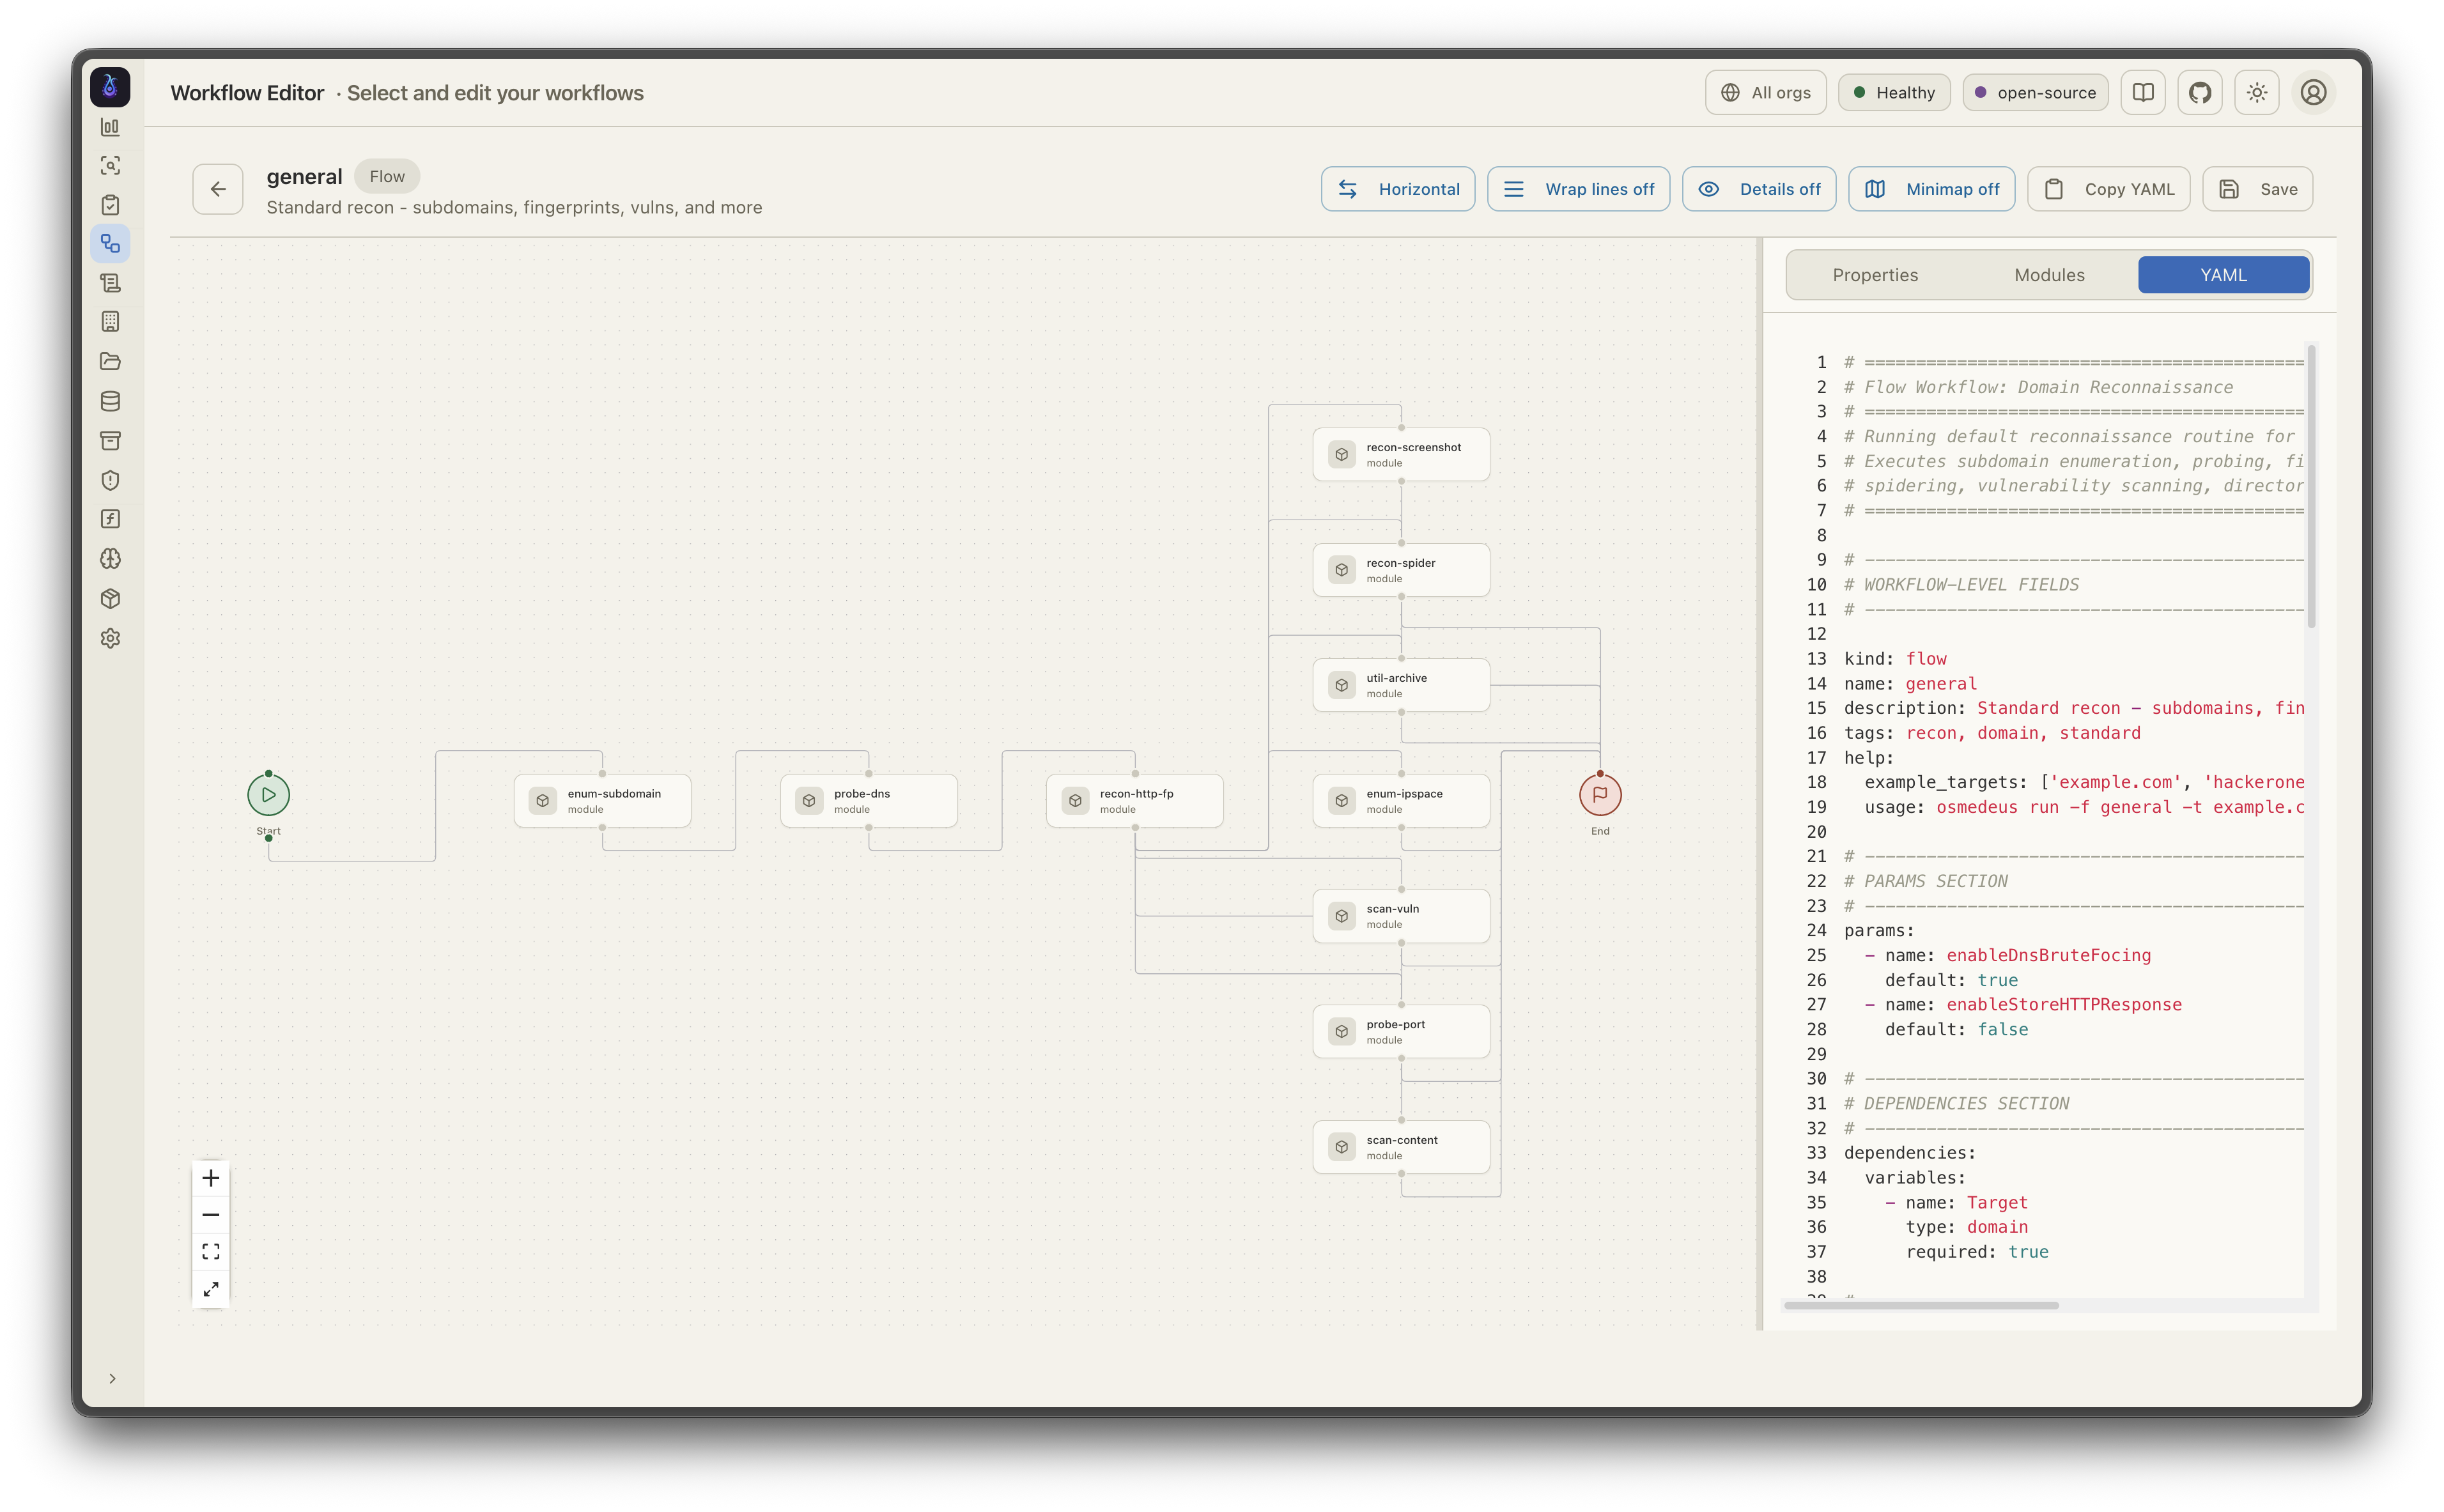
Visualización de flujos de trabajoVulnerabilidades

☁️ Patrocinador — Bloome

Bloome — humanos y agentes de IA, trabajando como un solo equipo

¿Automatizas el reconocimiento con Osmedeus? Bloome lleva esa misma mentalidad de equipo de agentes al resto de tu flujo de trabajo: múltiples agentes de IA (Claude, ChatGPT, DeepSeek y más) en un chat compartido que se reparten el trabajo, se pasan tareas, se verifican mutuamente y refinan el resultado hasta que es correcto: clasificar hallazgos, redactar informes y ejecutar comprobaciones programadas en conjunto. Sin configuración, en la nube, en web y móvil, y compartible con tu equipo. 👉 Prueba Bloome

Inicio rápido

# Run a module workflow
osmedeus run -m recon -t example.com

# Run a flow workflow
osmedeus run -f general -t example.com

# Multiple targets with concurrency
osmedeus run -m recon -T targets.txt -c 5

# Dry-run mode (preview)
osmedeus run -f general -t example.com --dry-run

# Start API server
osmedeus serve

# List available workflows
osmedeus workflow list

# Query discovered assets
osmedeus assets -w example.com                          # List assets for workspace
osmedeus assets --stats                                 # Show unique technologies, sources, types
osmedeus assets --source httpx --type web --json        # Filter and output as JSON

# Query vulnerabilities, runs, and steps
osmedeus query vulns --severity high --workspace example.com
osmedeus query runs --status running
osmedeus query steps --run <run-uuid>

# Query database tables
osmedeus db list --table runs
osmedeus db list --table event_logs --search "nuclei"

# Evaluate utility functions
osmedeus func eval 'log_info("hello")'
osmedeus func eval -e 'http_get("https://example.com")' -T targets.txt -c 10

# Platform variables available in eval
osmedeus func eval 'log_info("OS: " + PlatformOS + ", Arch: " + PlatformArch)'

# Install from preset repositories
osmedeus install base --preset
osmedeus install base --preset --keep-setting   # preserve existing osm-settings.yaml
osmedeus install workflow --preset

# Exclude modules from flow execution
osmedeus run -f general -t example.com -x portscan
osmedeus run -f general -t example.com -X vuln    # Fuzzy exclude by substring

# Worker queue system
osmedeus worker queue new -f general -t example.com   # Queue for later
osmedeus worker queue run --concurrency 5              # Process queue

# Worker management
osmedeus worker status                          # Show workers
osmedeus worker eval -e 'ssh_exec("host", "whoami")'  # Eval with distributed hooks

# Run an ACP agent interactively
osmedeus agent "analyze this codebase"
osmedeus agent --agent codex "explain main.go"
osmedeus agent --list

# Cloud infrastructure management
osmedeus cloud create --instances 3                    # Provision cloud machines
osmedeus cloud setup 1.2.3.4 5.6.7.8                  # Setup existing machines
osmedeus cloud list                                    # List active infrastructure
osmedeus cloud run -f general -t example.com --instances 3

# Show all usage examples
osmedeus --usage-example


Docker

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →