
 #1
Herramientas para escanear, asegurar y fortalecer Docker, Kubernetes y entornos contenerizados.
Recomendado por Kitploit

 firecracker-microvm/firecracker
MicroVMs seguros y rápidos para la computación sin servidor.
 greenbone/openvas-scanner
Este repositorio contiene el componente escáner para Greenbone Community Edition.
 paradigmxyz/iron-proxy
Un firewall de egreso para cargas de trabajo no confiables.
 owasp/owasp-ctf-in-a-box
Kit CTF OWASP autoalojado: una máquina, una organización gratuita de GitHub, sin dependencias de la nube
 microsoft/mxc
Política de aislamiento y contención en capas
 anthropic-experimental/sandbox-runtime
Una herramienta de sandboxing ligera para aplicar restricciones de sistema de archivos y red en procesos arbitrarios a nivel del sistema operativo,…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux en Android vía Shizuku/ADB - Ejecuta Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE y Chimera…
 cilium/cilium
Redes, seguridad y observabilidad basadas en eBPF
 madhuakula/kubernetes-goat
Entorno de clúster Kubernetes intencionalmente vulnerable para formación práctica en seguridad. Incluye más de 22 escenarios que cubren escape de…
 seanrickerd/cve-2024-53677
Entorno vulnerable y exploit para CVE-2024-53677
 metarget/metarget
Metarget es un framework que proporciona construcciones automáticas de infraestructuras vulnerables.
 leebaird/discover
Scripts personalizados de Bash y Python utilizados para automatizar diversas tareas de pruebas de penetración, incluyendo reconocimiento, escaneo,…
 usmannasir/cyberpanel
Cyber Panel - El panel de control de hosting para OpenLiteSpeed
 michaels1011/ephemora-cell
Capability-based WASM runtime para ejecutar código no confiable generado por IA con límites impuestos de CPU, memoria, tiempo, E/S y sistema de…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 bridgecrewio/checkov
Herramienta de análisis estático para infraestructura como código que detecta configuraciones erróneas en la nube, vulnerabilidades y secretos en…
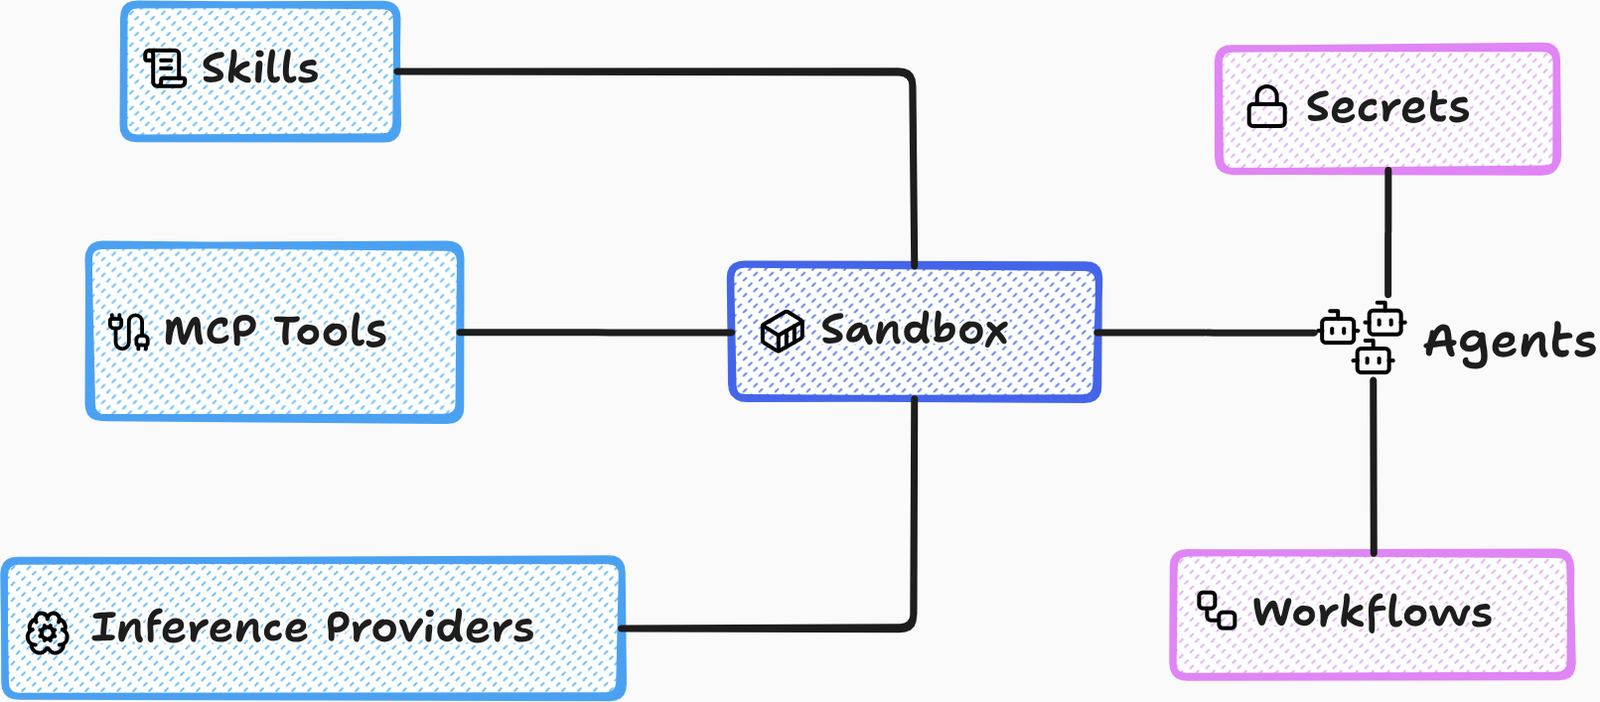 accuknox/agentz
Plataforma de IA agéntica de confianza cero. Compatible con despliegues SaaS y OnPrem (aislados).








