 #1
Herramientas para escanear, asegurar y fortalecer Docker, Kubernetes y entornos contenerizados.
Recomendado por Kitploit
 dani-garcia/vaultwarden
Servidor no oficial compatible con Bitwarden escrito en Rust, anteriormente conocido como bitwarden_rs
 nanocoai/nanoclaw
A lightweight alternative to OpenClaw that runs in containers for security. Connects to WhatsApp, Telegram, Slack, Discord, Gmail and other messaging…
 jumpserver/jumpserver
JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y…
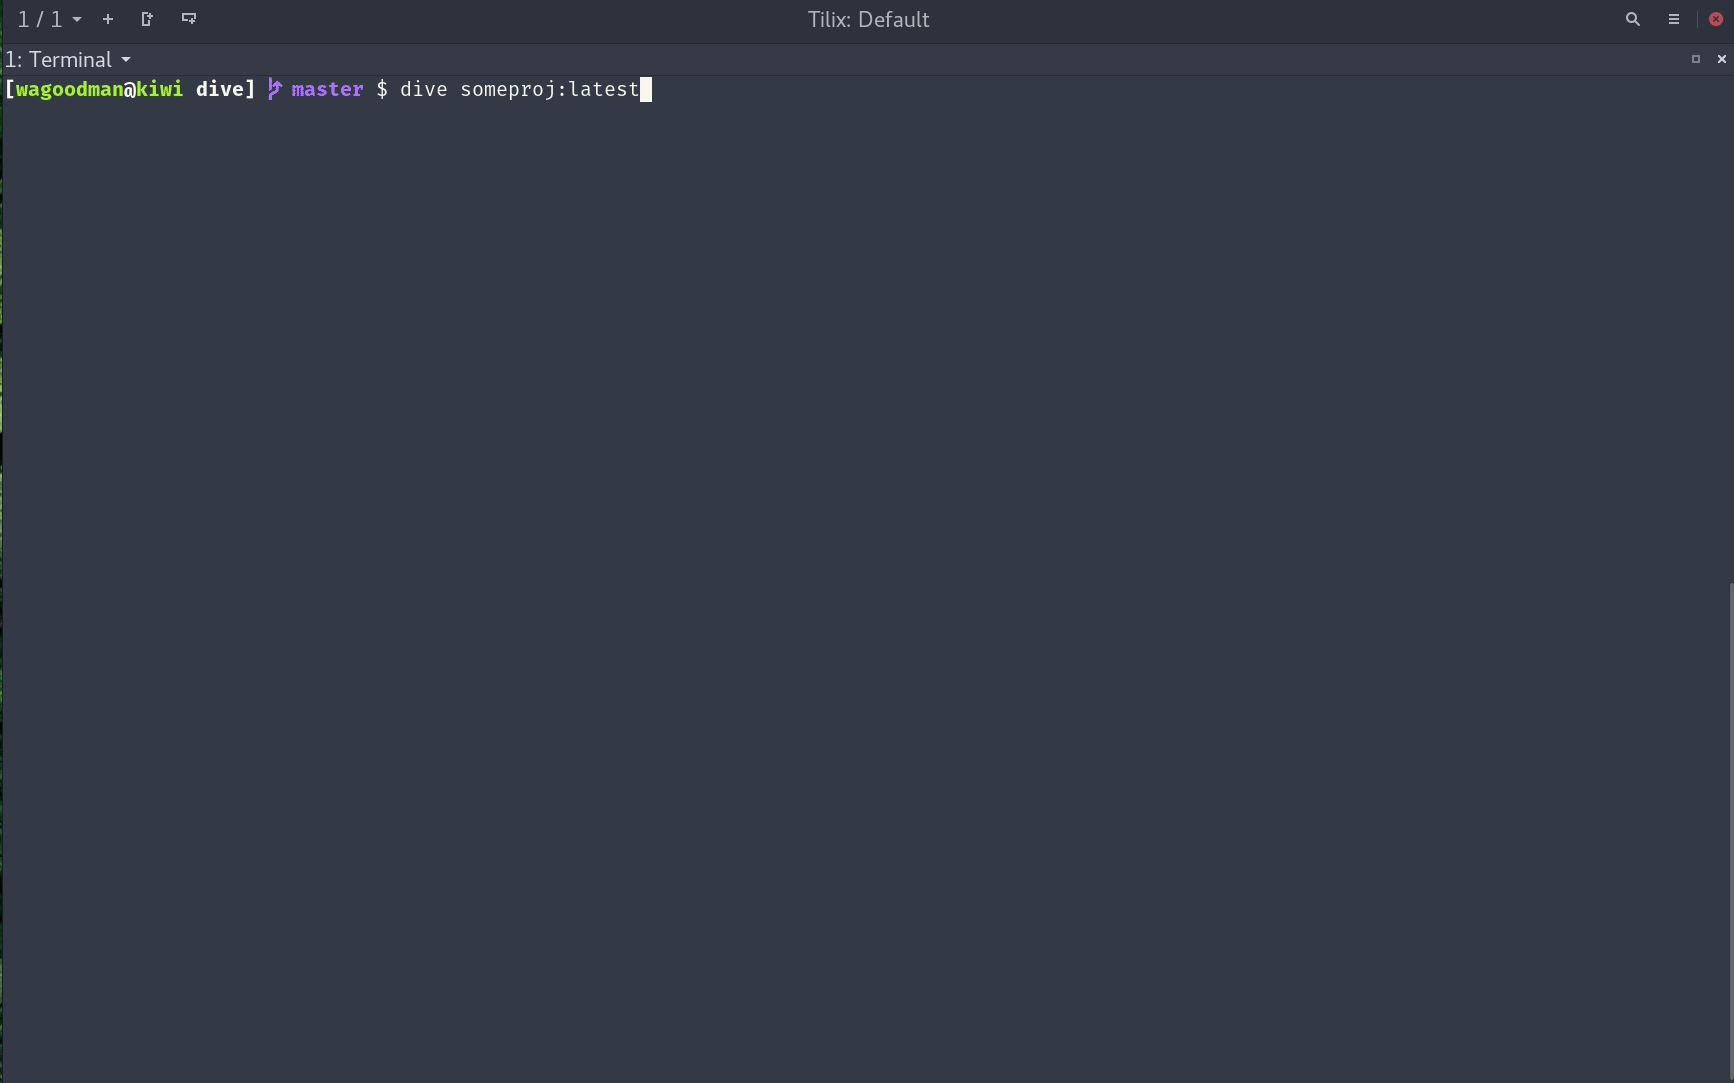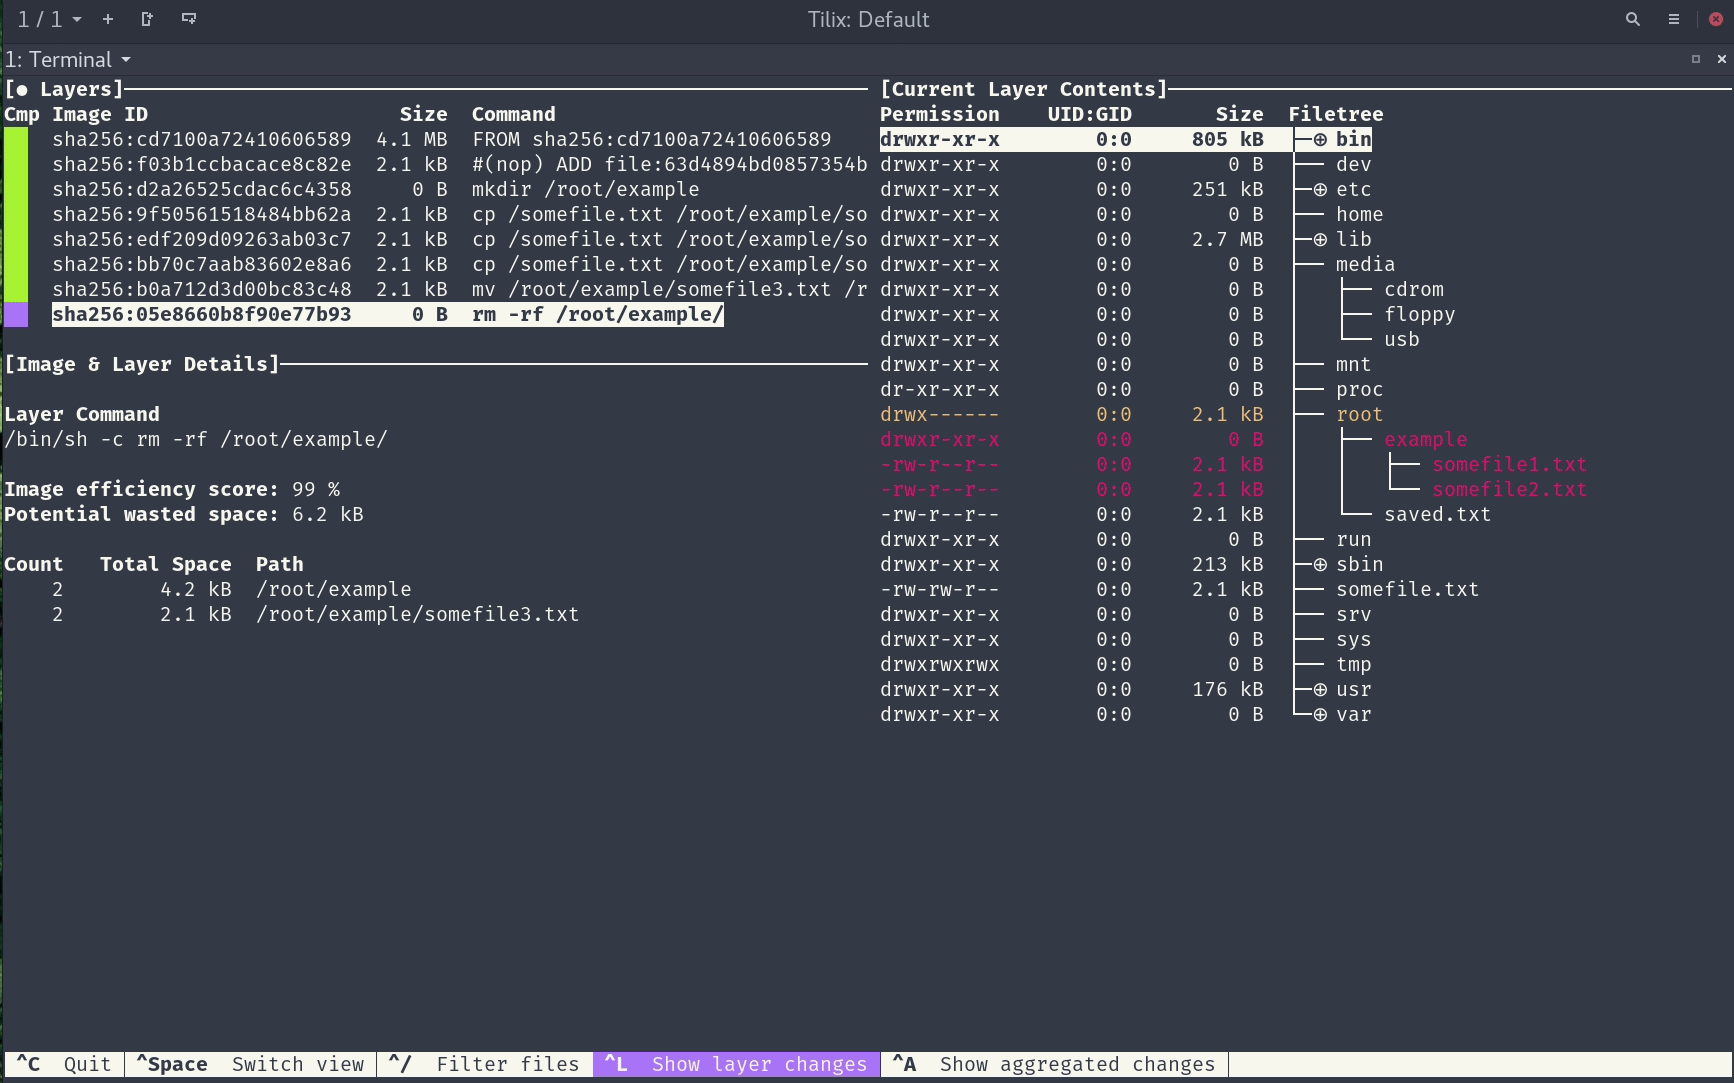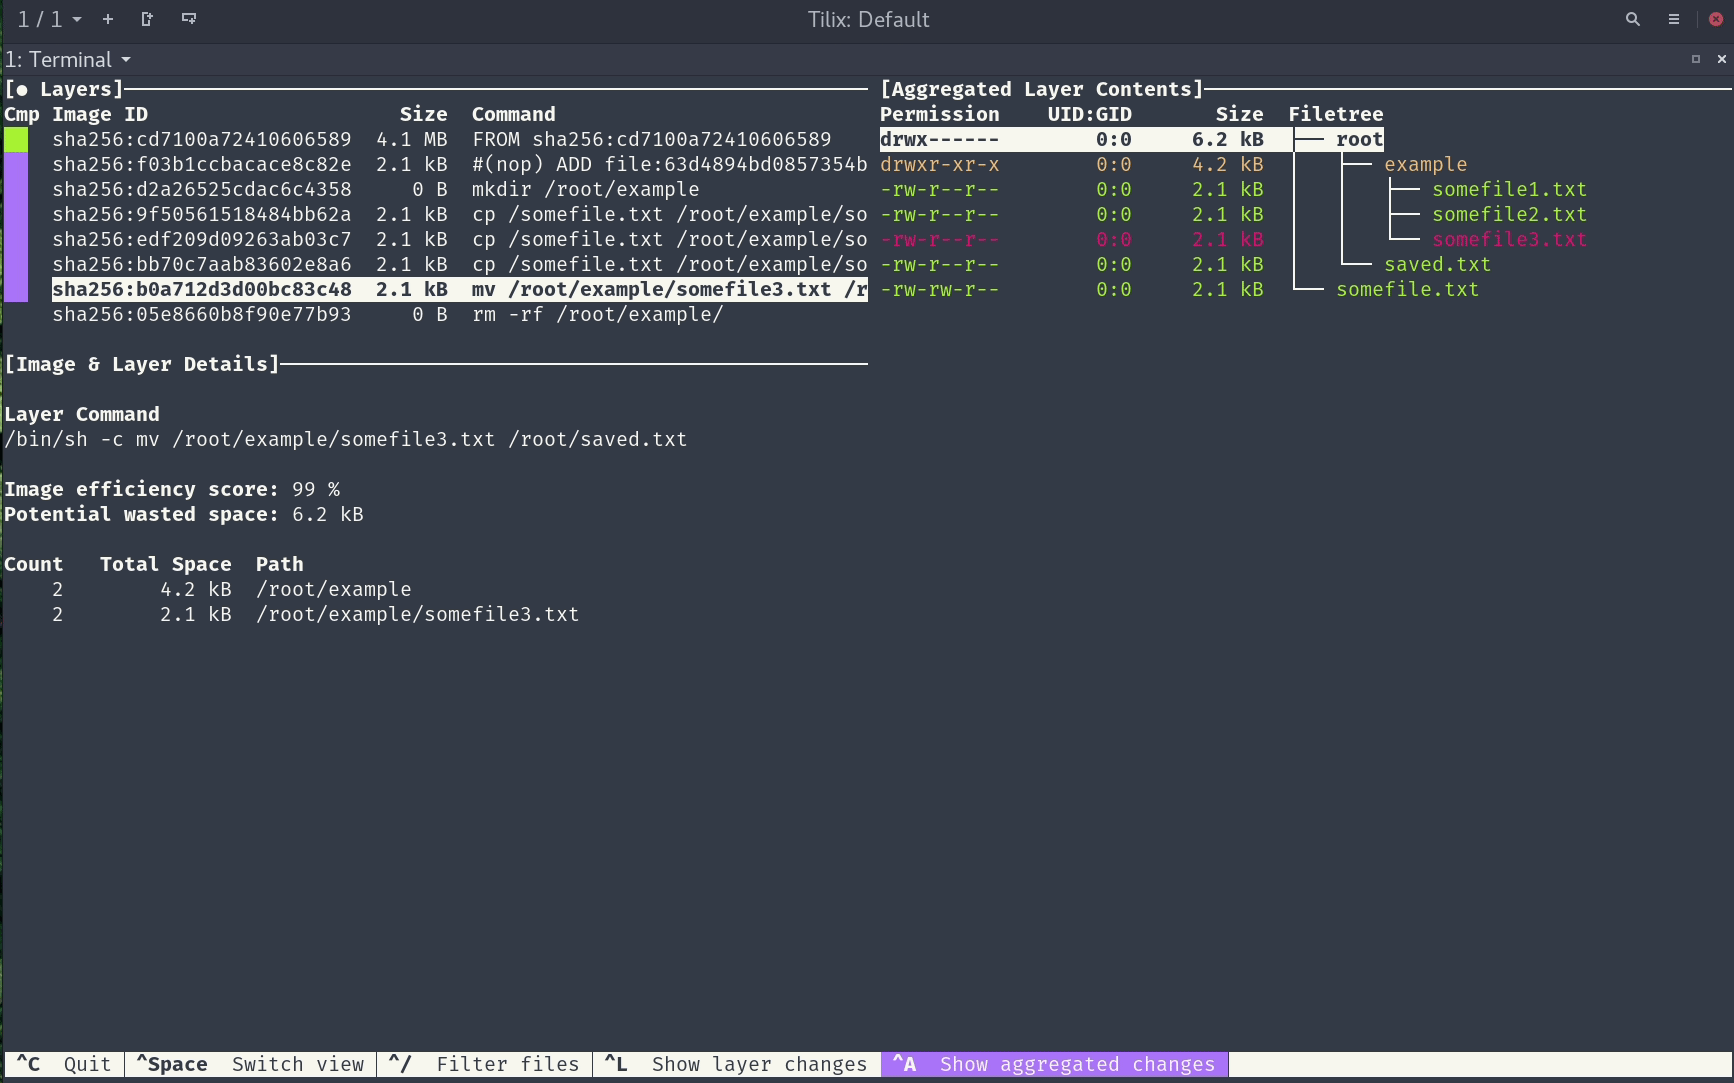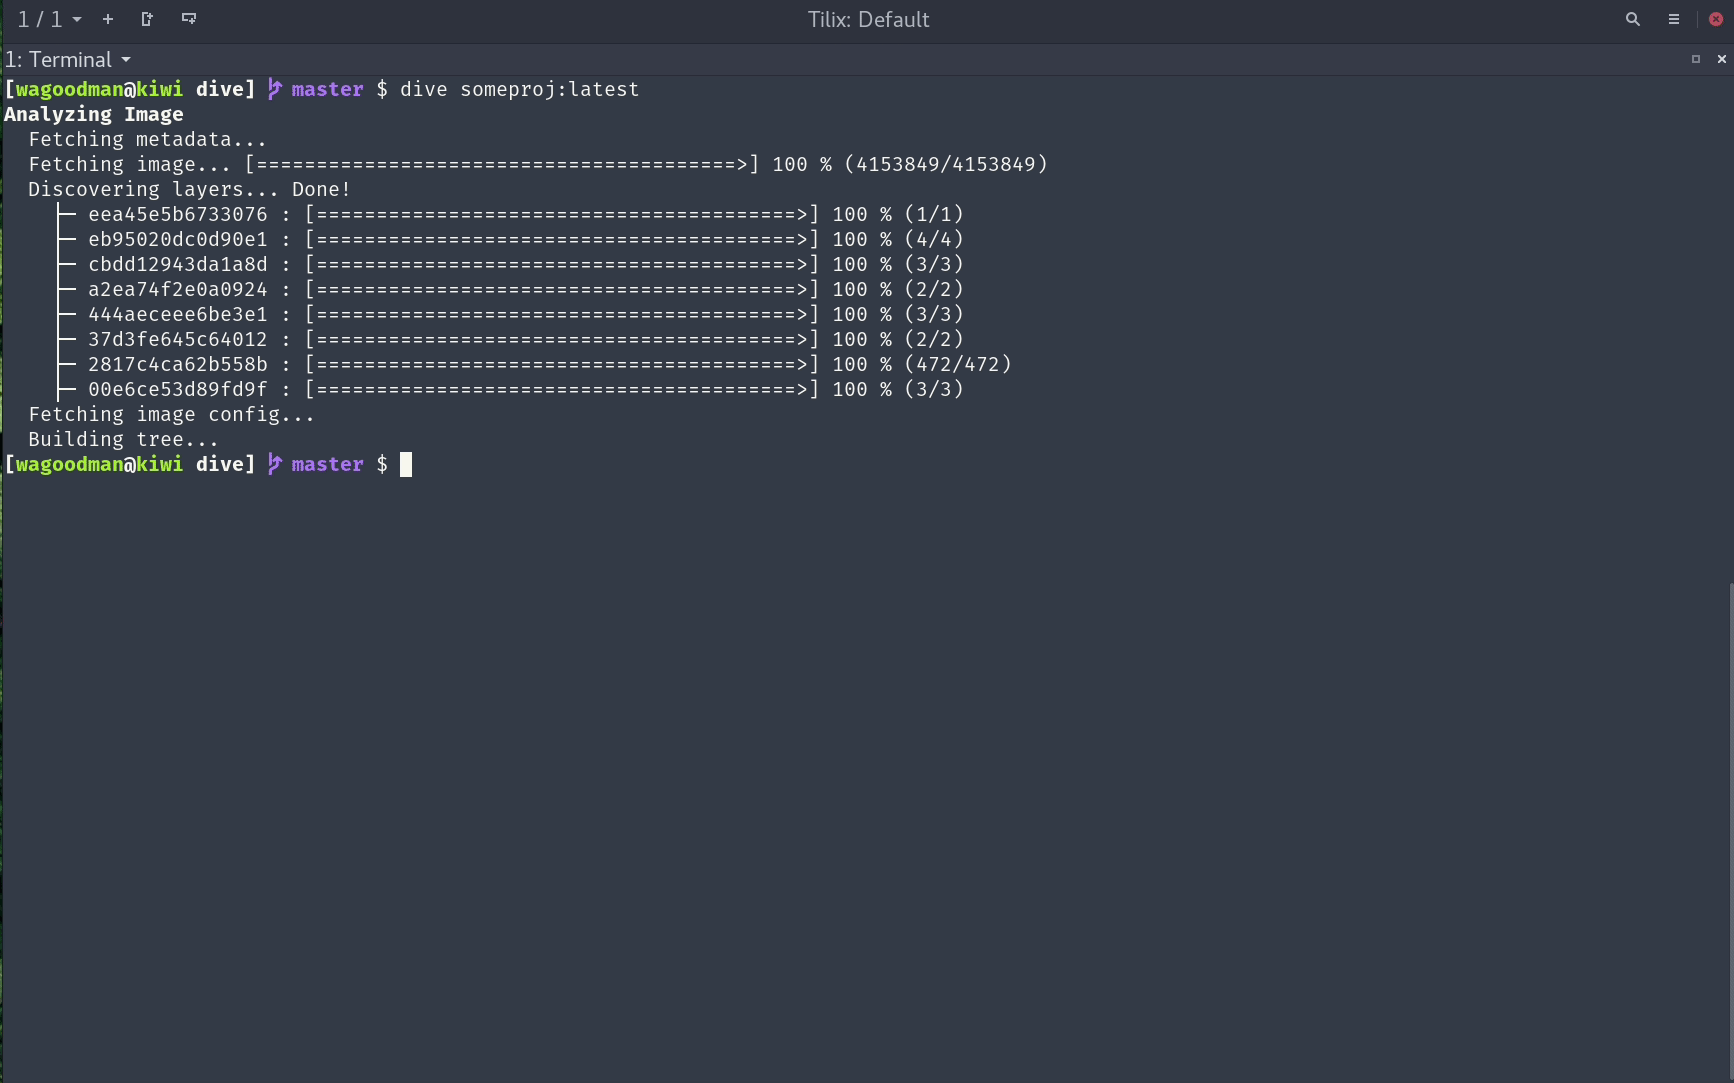 wagoodman/dive
Una herramienta para explorar cada capa en una imagen Docker.
 cilium/cilium
eBPF-based Networking, Security, and Observability
 firecracker-microvm/firecracker
MicroVMs seguros y rápidos para la computación sin servidor.
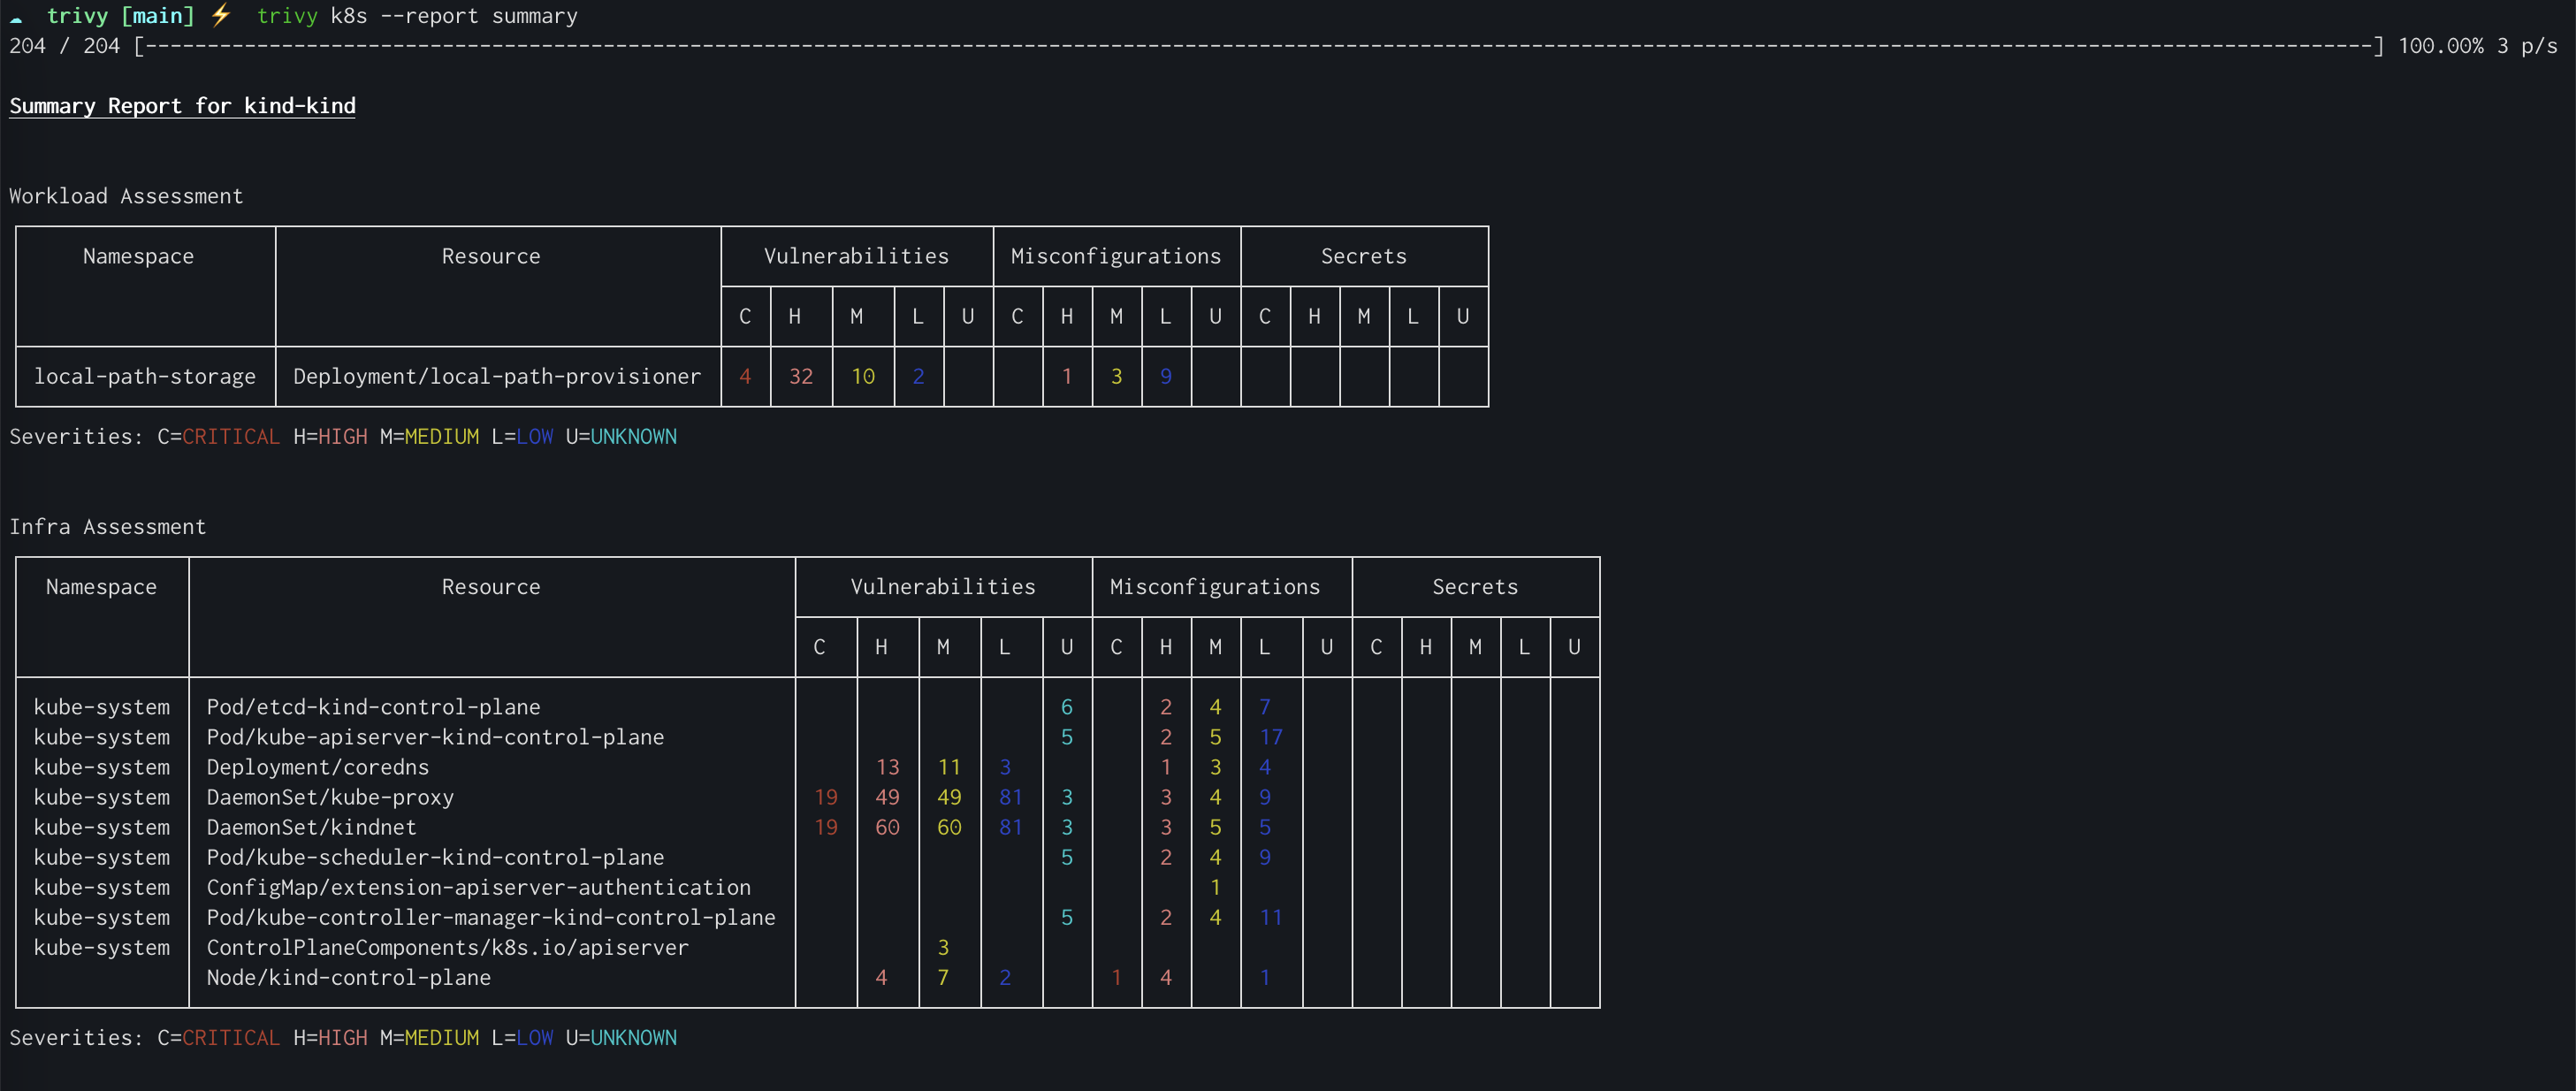
aquasecurity/trivyEncuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más
 dockur/windows
Ejecuta Windows dentro de un contenedor Docker con aceleración KVM, instalación automática y recursos personalizables. Soporta múltiples versiones de…
 nvidia/nemoclaw
Ejecuta agentes como Hermes, LangChain Deep Agents y OpenClaw de manera más segura dentro de NVIDIA OpenShell con inferencia gestionada
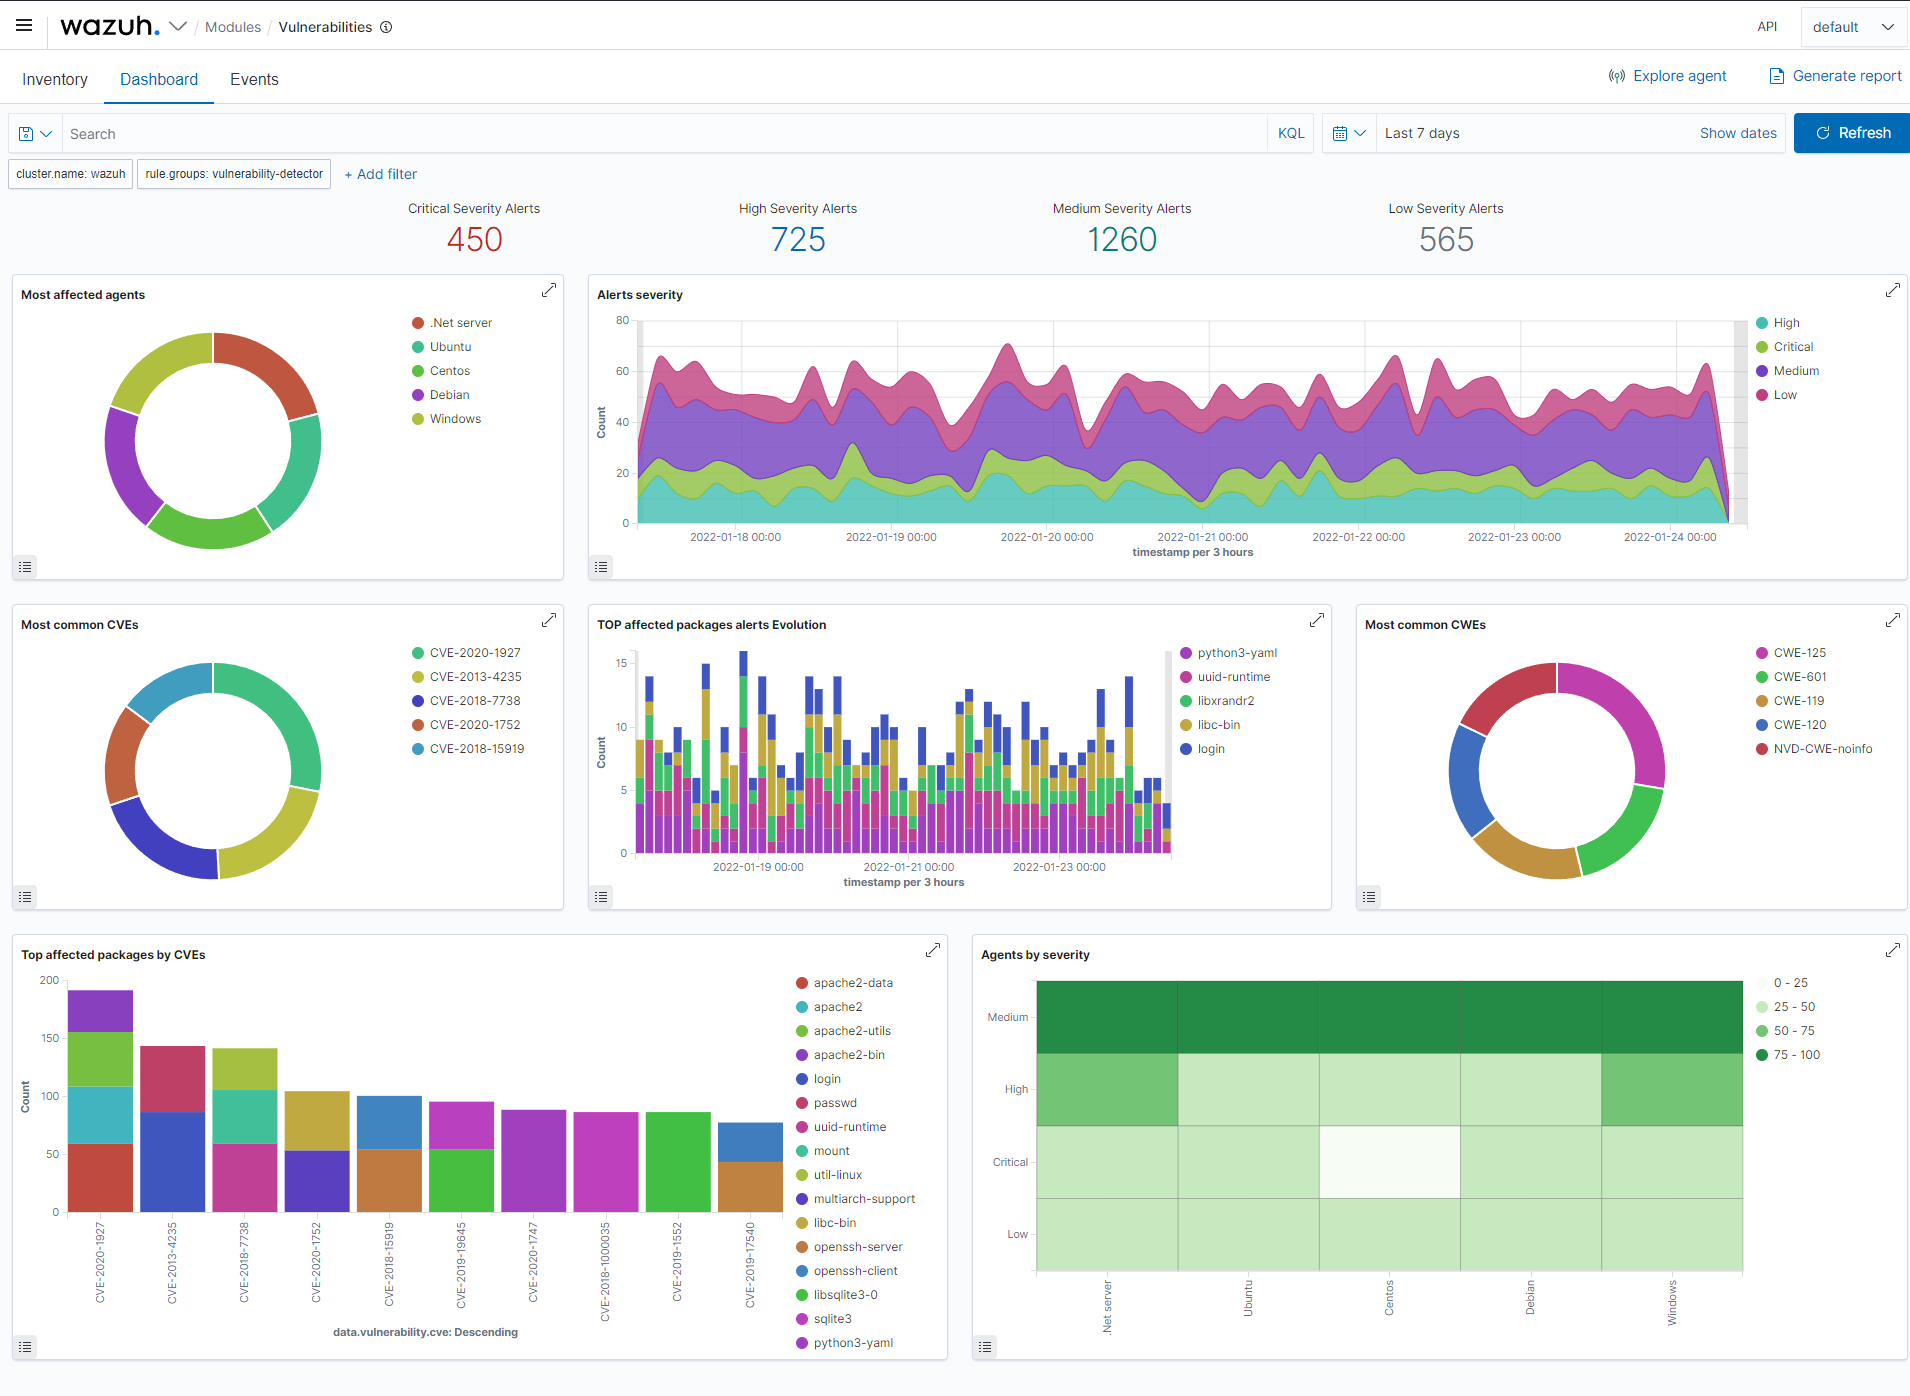 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 nvidia/openshell
Entorno de ejecución en sandbox para agentes de IA autónomos con políticas YAML declarativas que aplican restricciones de sistema de archivos, red y…
 google/gvisor
Aísla contenedores mediante un kernel de aplicación en espacio de usuario que intercepta llamadas al sistema, limita el acceso al kernel del host y…
 gravitational/teleport
La forma más fácil y segura de acceder y proteger toda tu infraestructura.
 m1k1o/neko
Un navegador virtual auto-alojado que se ejecuta en Docker y utiliza WebRTC.
 mailcow/mailcow-dockerized
Suite de servidor de correo dockerizada con Postfix, Dovecot, Rspamd y ClamAV. Proporciona alojamiento de correo seguro con filtrado de spam…
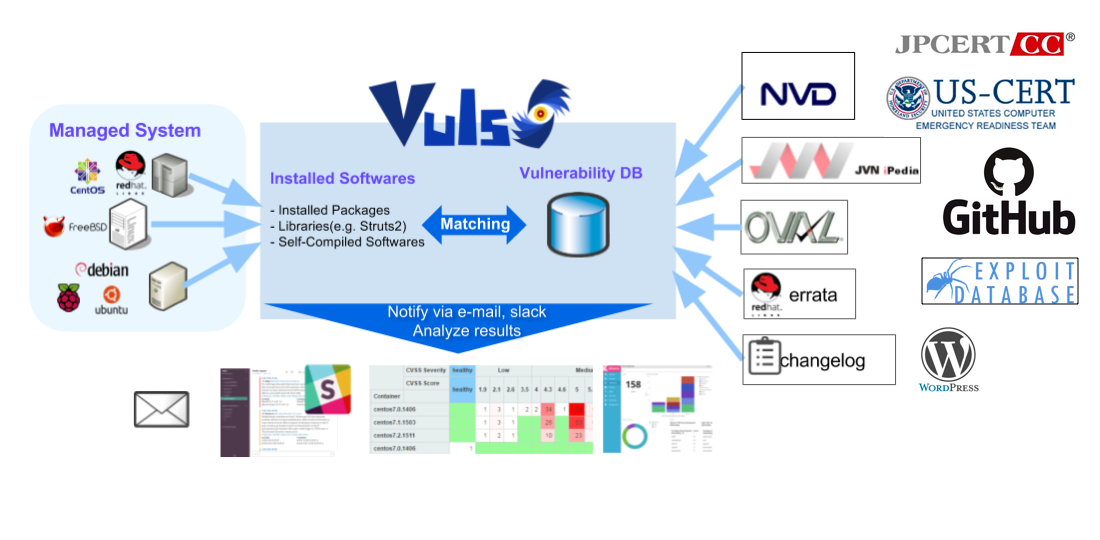 future-architect/vuls
Escáner de vulnerabilidades sin agente para Linux, FreeBSD, Contenedores, WordPress, Librerías de lenguajes de programación, Dispositivos de red
 open-policy-agent/opa
Motor de políticas declarativo que permite la autorización y la aplicación de políticas en servicios, Kubernetes, Terraform, Docker y APIs mediante…
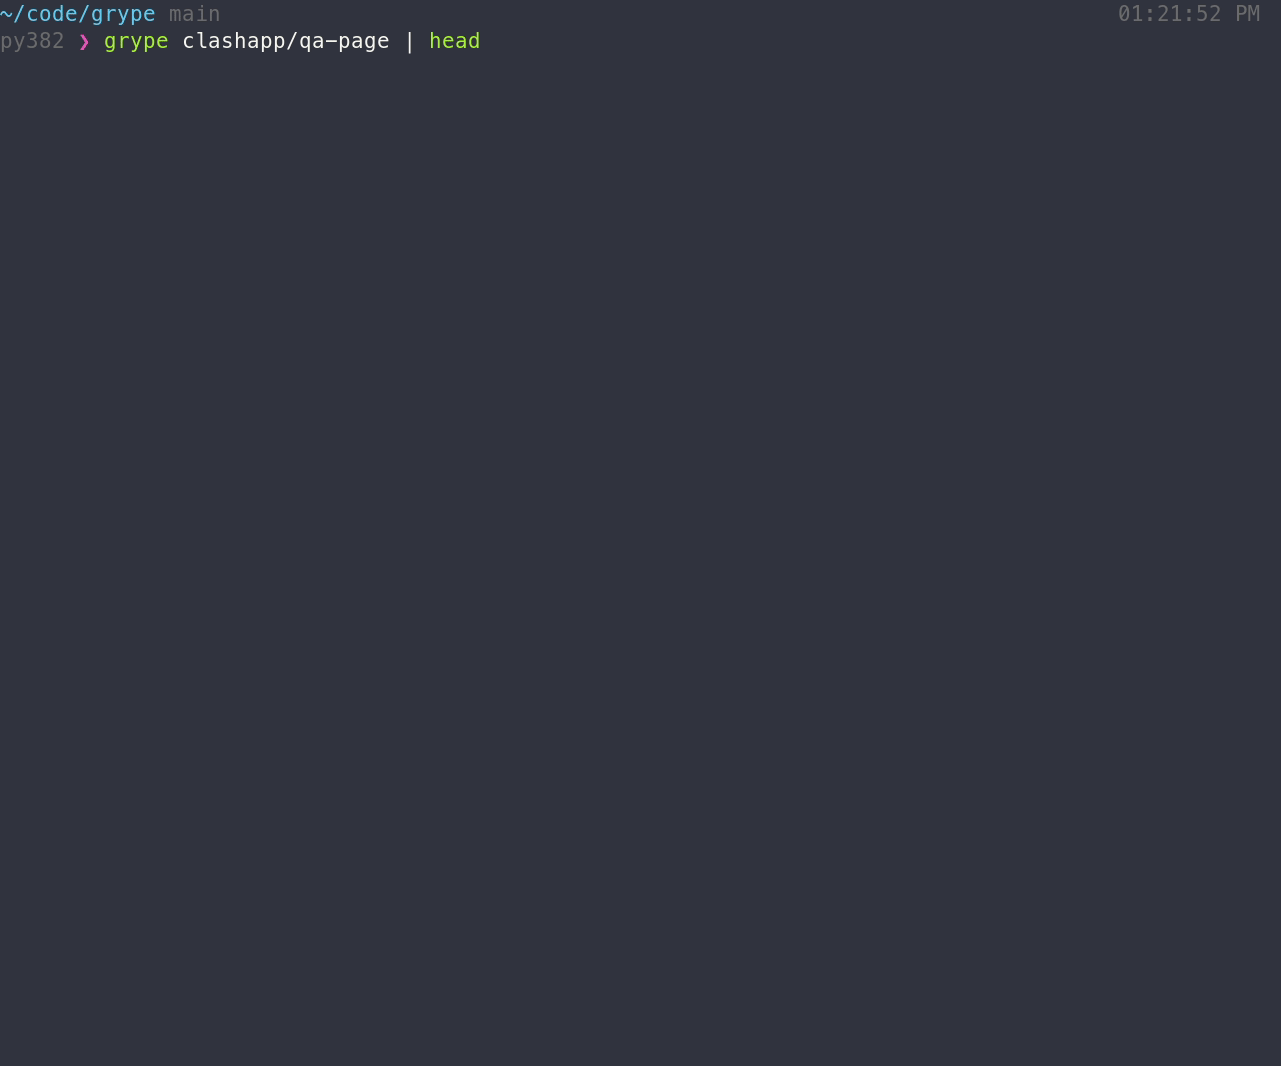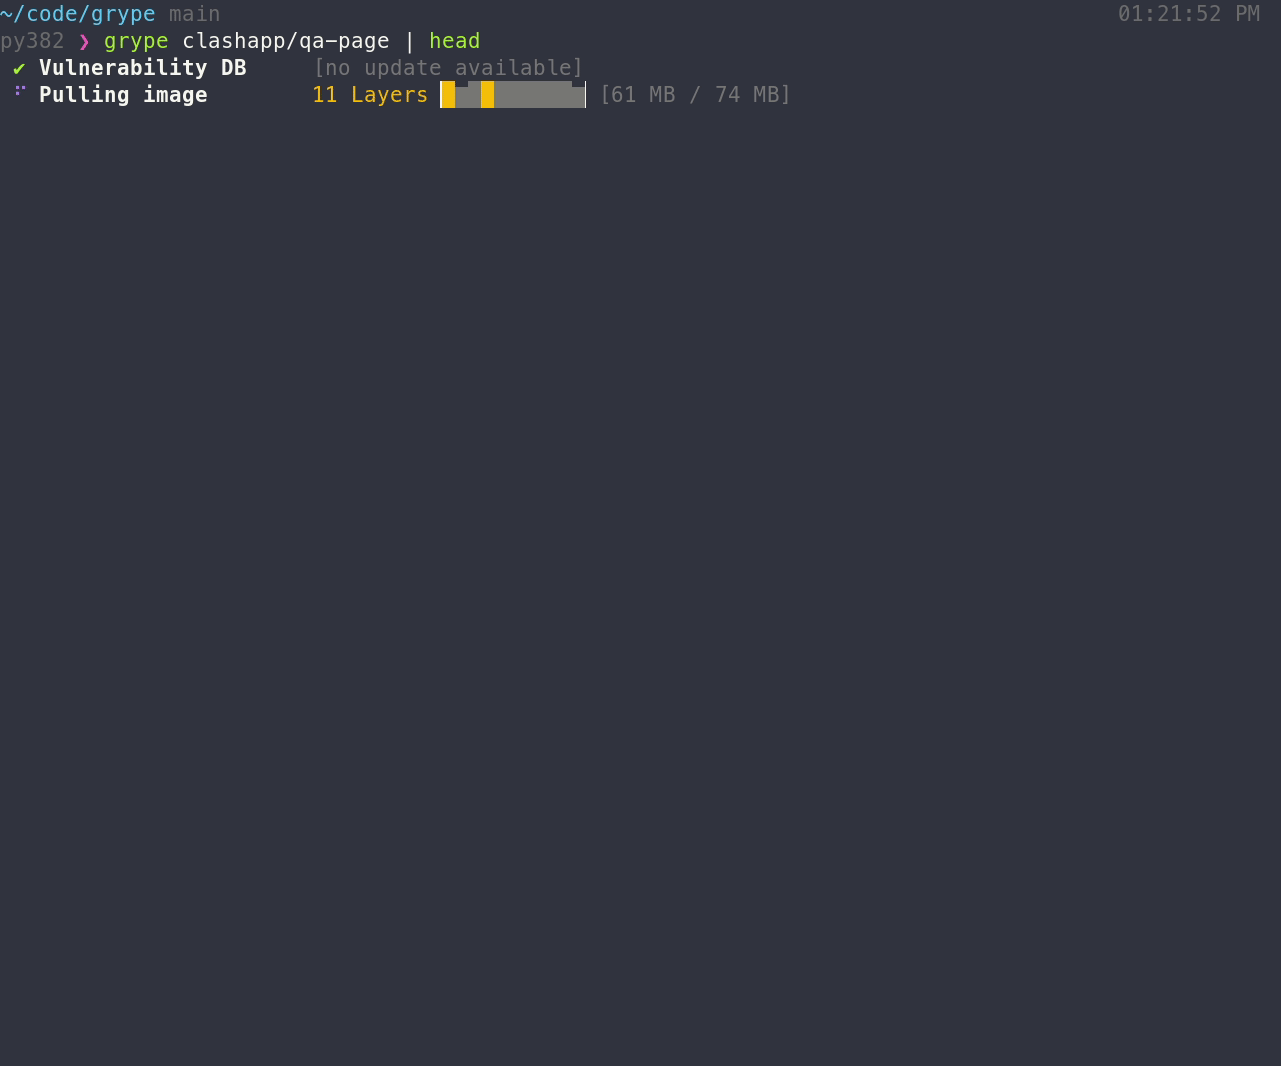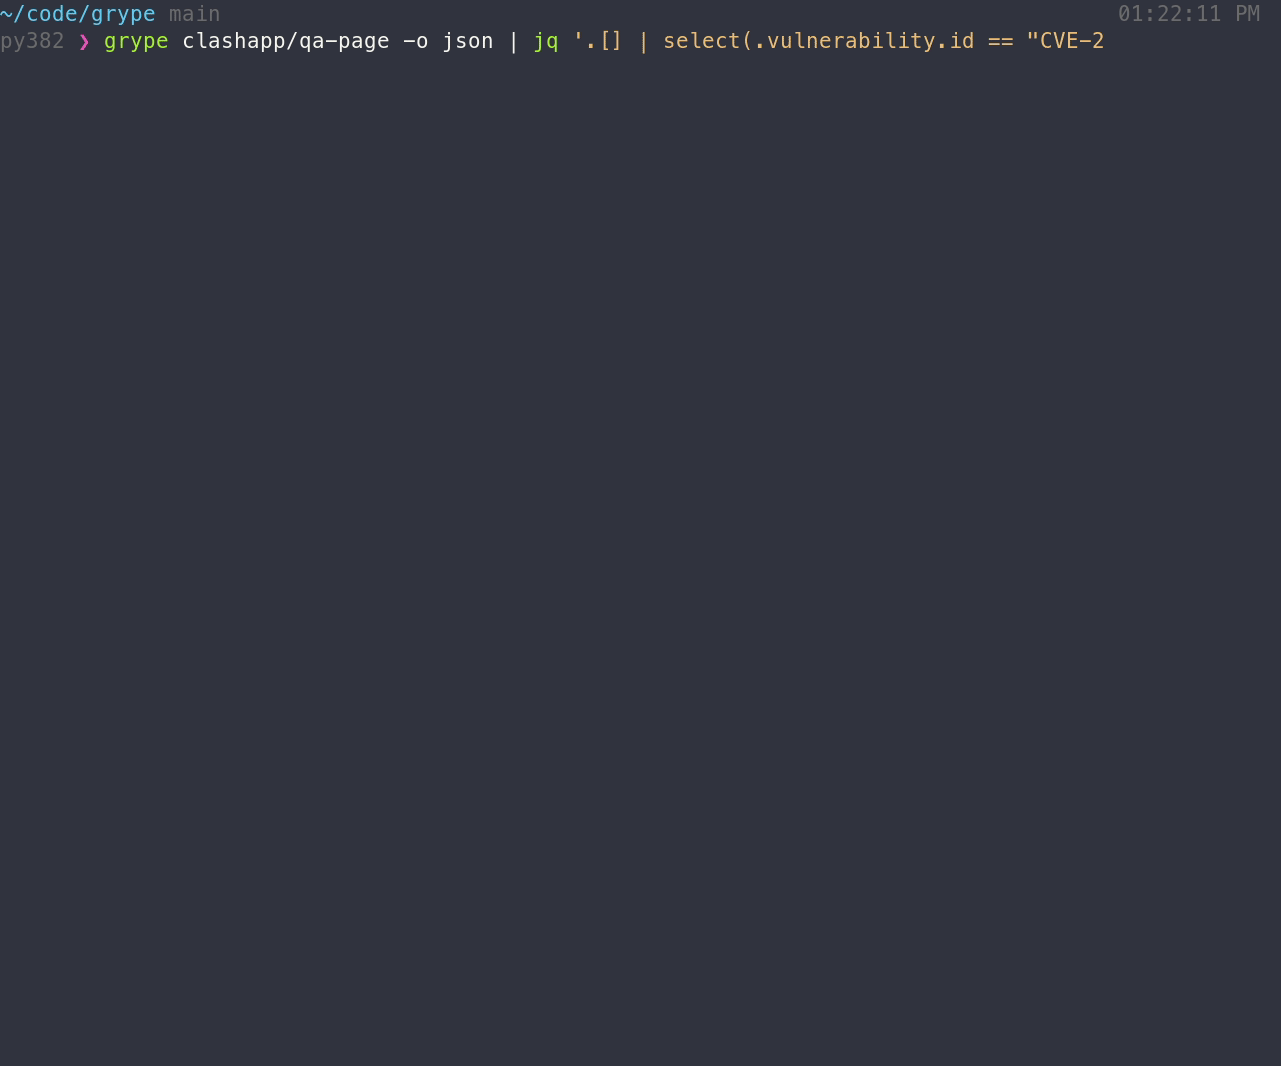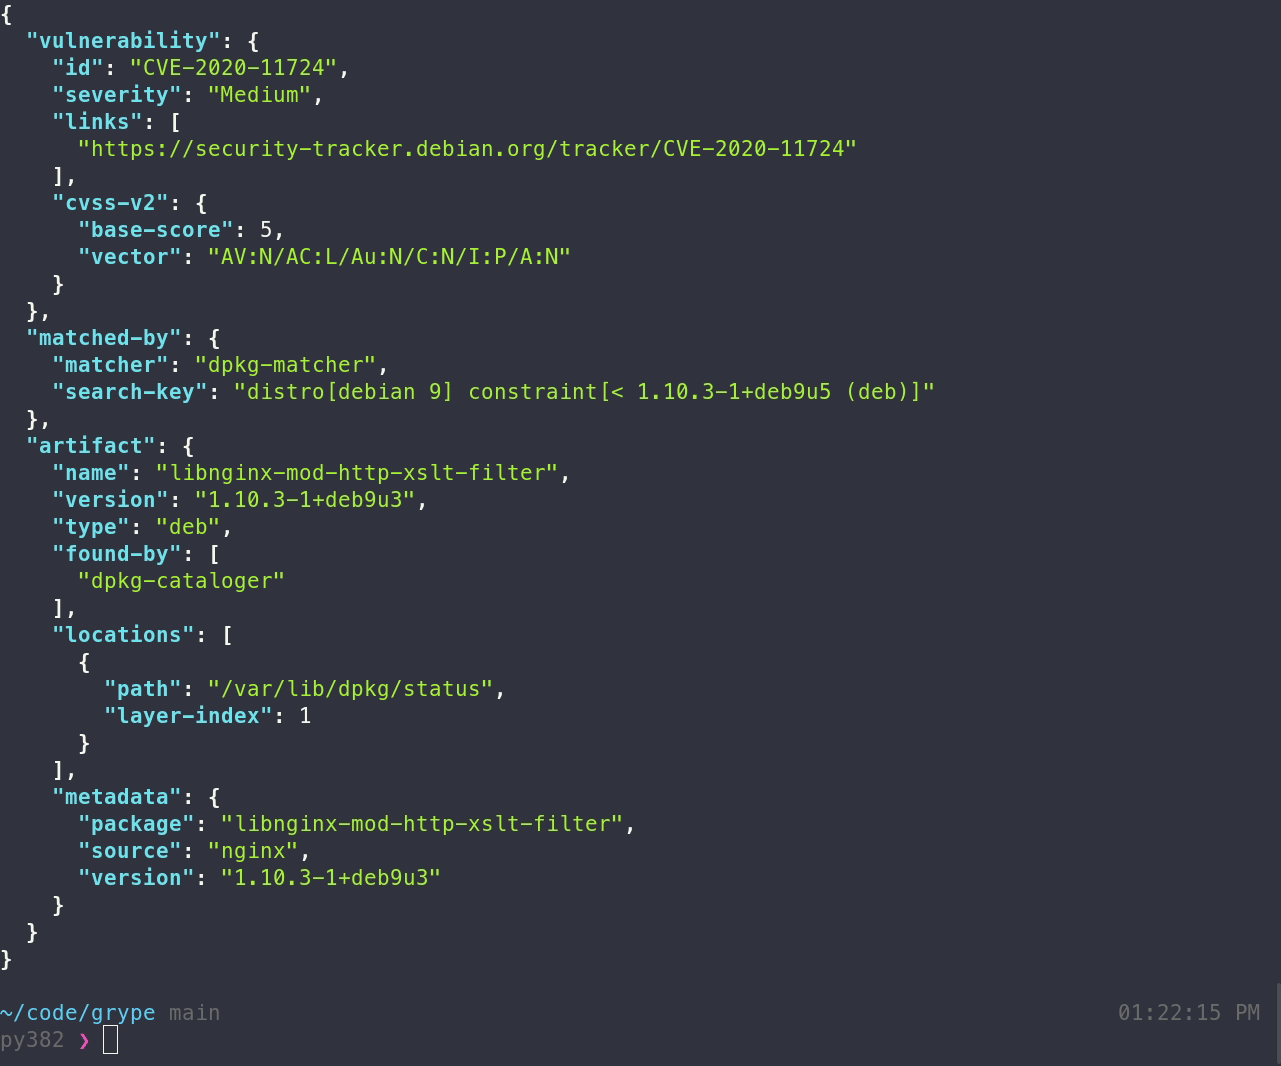 anchore/grype
Un escáner de vulnerabilidades para imágenes de contenedores y sistemas de archivos.