
 #1
Herramientas para escanear, asegurar y fortalecer Docker, Kubernetes y entornos contenerizados.
Recomendado por Kitploit

 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 microsoft/mxc
Policy-driven, layered isolation and containment
 kubearmor/kubearmor
Sistema de Aplicación de Seguridad en Tiempo de Ejecución. Endurecimiento/aislamiento de cargas de trabajo e implementación de políticas de mínimo…
 kyverno/kyverno
Aplica seguridad y cumplimiento normativo en clústeres de Kubernetes mediante controles de admisión, mutación de recursos, escaneos en segundo plano…
 open-policy-agent/opa
Motor de políticas declarativo que permite la autorización y la aplicación de políticas en servicios, Kubernetes, Terraform, Docker y APIs mediante…
 nanocoai/nanoclaw
A lightweight alternative to OpenClaw that runs in containers for security. Connects to WhatsApp, Telegram, Slack, Discord, Gmail and other messaging…
 kubescape/kubescape
Plataforma de seguridad de Kubernetes de código abierto que escanea clústeres, manifiestos e imágenes en busca de configuraciones incorrectas,…
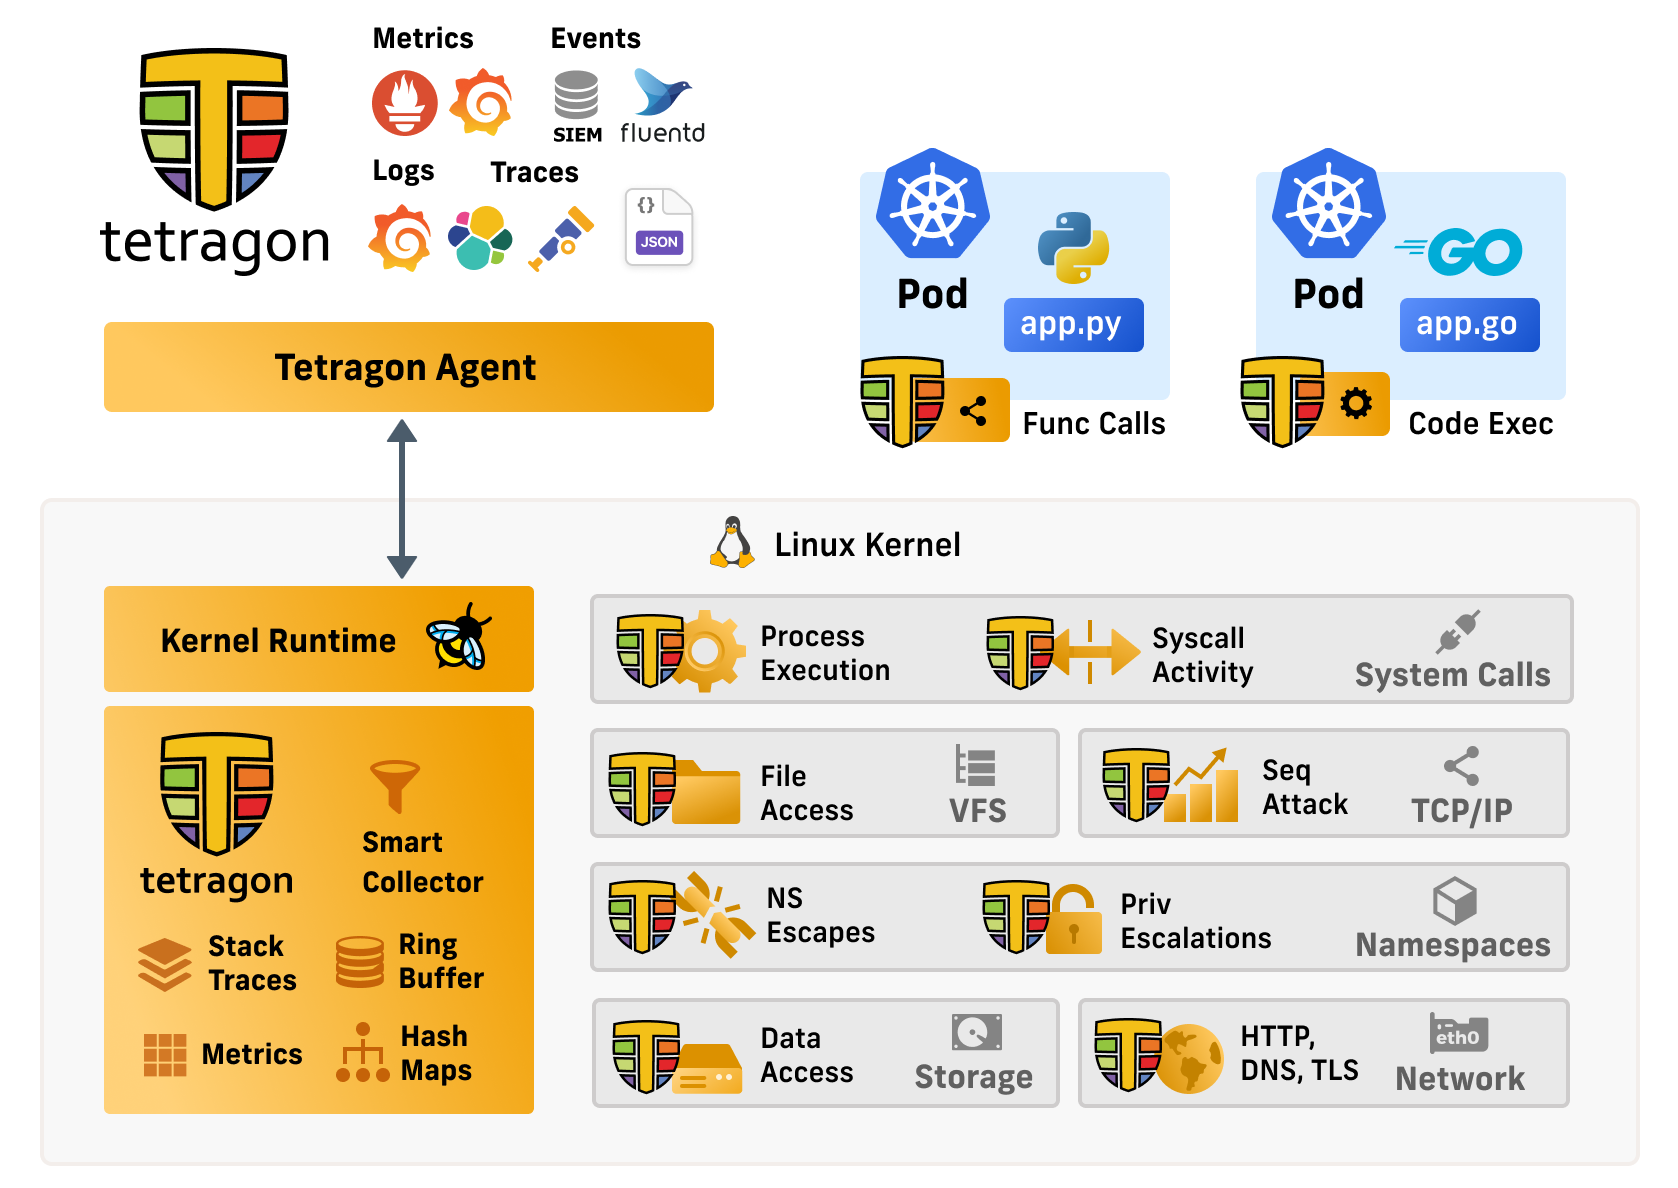 cilium/tetragon
Observabilidad de seguridad y cumplimiento en tiempo de ejecución basados en eBPF
 cr0hn/dockerscan
El escáner de seguridad Docker más completo.
aquasecurity/trivyEncuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 snyk/cli
Snyk CLI escanea y monitorea tus proyectos en busca de vulnerabilidades de seguridad.
 google/gvisor
Aísla contenedores mediante un kernel de aplicación en espacio de usuario que intercepta llamadas al sistema, limita el acceso al kernel del host y…
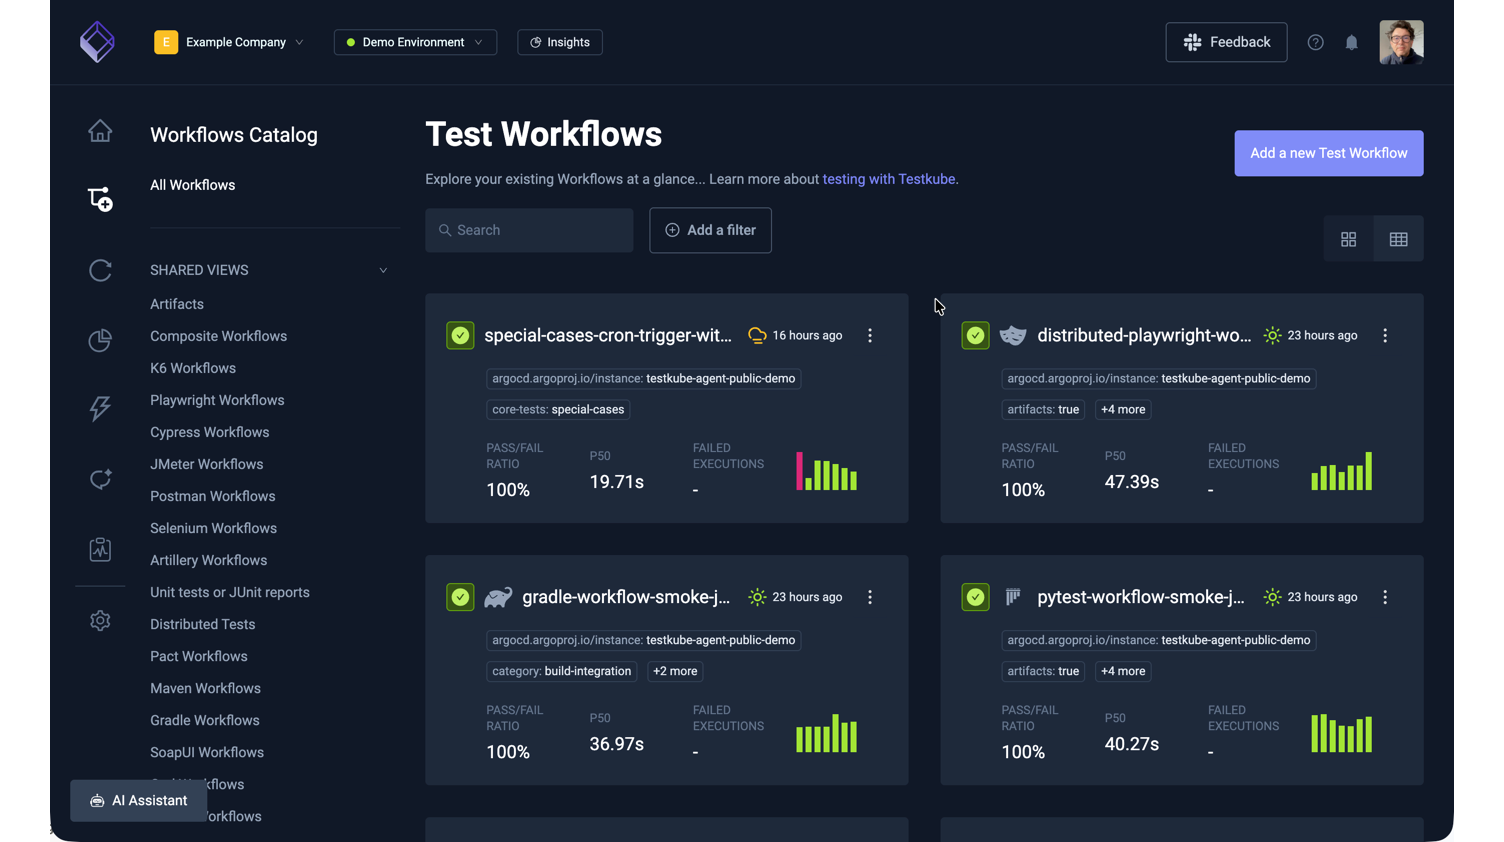 kubeshop/testkube
☸️ La plataforma de pruebas abierta para equipos de ingeniería impulsados por IA
 flatpak/flatpak
Framework de sandboxing y distribución de aplicaciones para Linux
 complianceascode/content
Genera contenido de seguridad SCAP, Ansible, Bash y CEL para la evaluación de cumplimiento y el endurecimiento automatizado en hosts Linux,…
 nvidia/nemoclaw
Ejecuta agentes como Hermes, LangChain Deep Agents y OpenClaw de manera más segura dentro de NVIDIA OpenShell con inferencia gestionada
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.







