

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/flangvik/cobaltbus
Frameworks de ExploitsSeguridad en la NubeComando y ControlDesarrollo de Payloads
GitHubflangvik/cobaltbus

CobaltBus

Integración de C2 externo de Cobalt Strike con Azure Servicebus, tráfico C2 a través de Azure Servicebus

Ver Repositorio
2474384hace 4 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CobaltBus

Integración de C2 Externo de Cobalt Strike con Azure Servicebus, tráfico C2 a través de Azure Servicebus
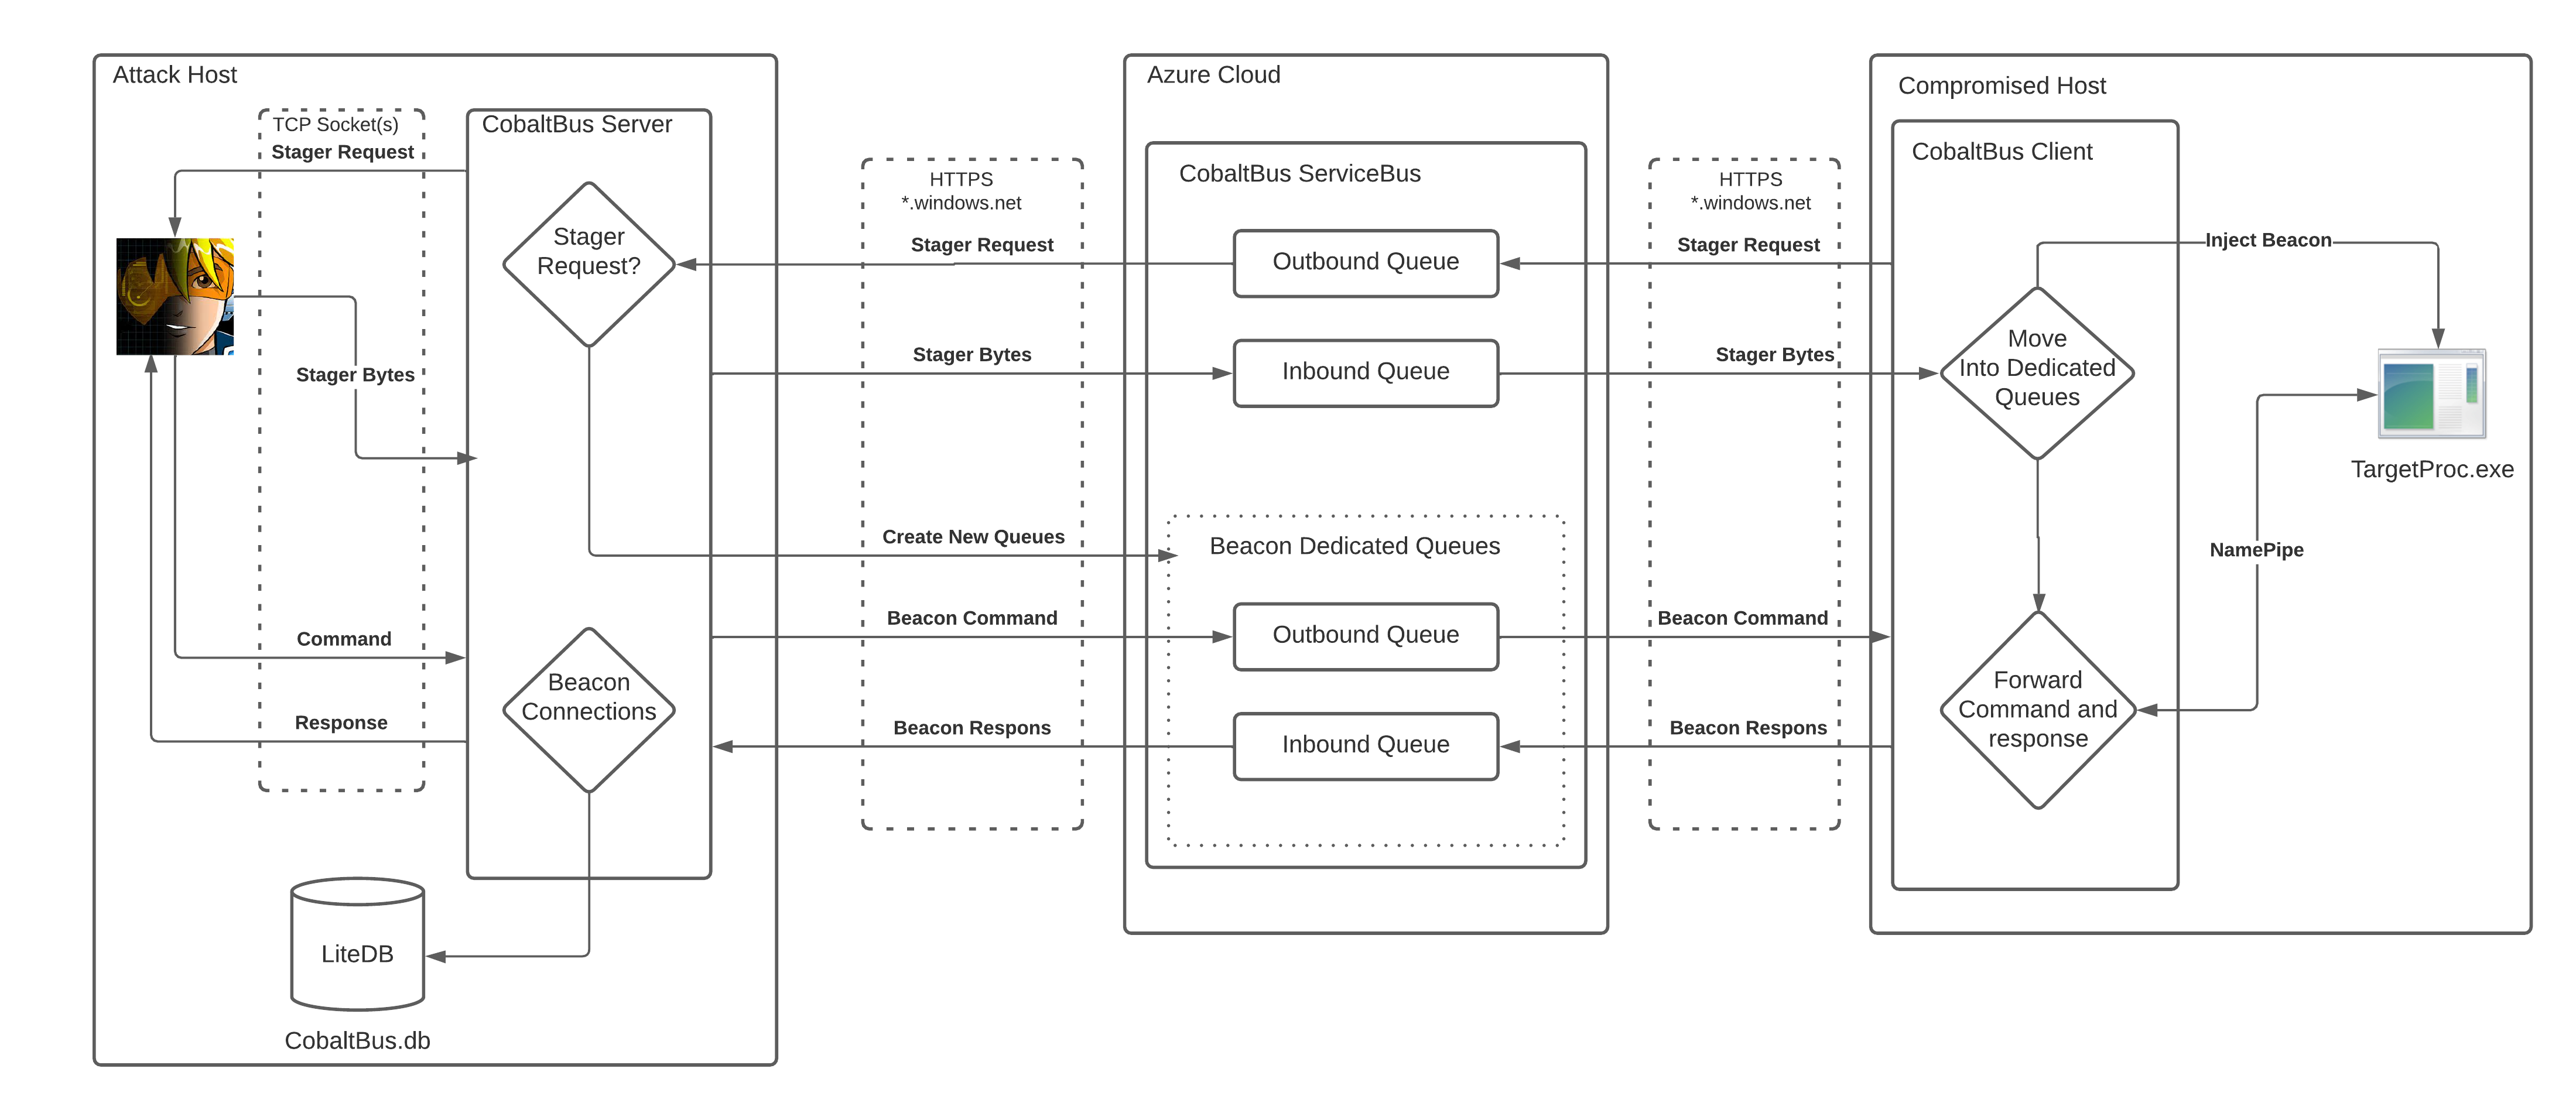
FlowDiag

Configuración

  1. Crear un Azure Service Bus
  2. Crear una política de acceso compartido (cadena de conexión) que solo pueda enviar y escuchar
  3. Editar la variable estática connectionString en los proyectos de Beacon C# para que coincida con el valor de 'Cadena de conexión principal' de la política de acceso compartido creada en el paso 2.
  4. Las mismas variables deben actualizarse para el proyecto CobaltBus, pero se debe usar la 'Cadena de conexión principal' de la política de acceso compartido 'RootManageSharedAccessKey'. (Requiere el permiso 'manage')
  5. Configurar Cobalt e iniciar un listener External C2 en el puerto 4444, 127.0.0.1 (se puede cambiar editando las variables ExternalC2Port y ExternalC2Ip en el proyecto C#)

Video de demostración

Demo YouTube video

¿Cómo funciona?

El binario DotNetCore de CobaltBus que se integra con ExternalC2 de CobaltStrike, creará una base de datos Sqlite local para realizar un seguimiento de múltiples beacons. Los mensajes entrantes a CobaltBus se capturarán y escribirán en la base de datos. Las bases de datos con nombres "CobaltBus.db" y "CobaltBus-log.db" se crearán en el directorio desde el que se ejecuta CobaltBus.dll. Una vez que se ejecuta un binario Beacon, enviará un mensaje "INITIALIZE" a la cola baseQueueName, con un BeaconId y Pipename generados aleatoriamente. El manejador de CobaltBus capturará esto, creará y se moverá a las dos nuevas colas basadas en el BeaconId enviado, solicitará shellcode de stager de CobaltStrike y lo enviará de vuelta a la nueva cola como un mensaje "INJECT". A partir de aquí, el proyecto Beacon inyecta el shellcode capturado en la memoria y establece una conexión con el beacon de CobaltStrike a través del nombre de pipe generado. Cuando se emite un comando desde CobaltBus, se envía a la cola respectiva del beacon y al nombre de pipe del beacon.

Consideraciones de opsec

El flujo de mensajes actual tiene múltiples fallos que deberían solucionarse antes de considerar su uso en operaciones reales. Considere esto como un POC sucio. Si tan solo hubiera un experto en ratón y C2 que pudiera hacerlo seguro de usar....

Créditos

Crédito principal al trabajo realizado por @ryHanson https://github.com/ryhanson/ExternalC2

Descargar herramienta





