
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Jasmin-Ransomware — Jasmin Ransomware es una herramienta avanzada de equipo rojo (clon de WannaCry) utilizada para simular ataques de ransomware reales. Jasmin ayuda a los investigadores de seguridad a superar el riesgo de ataques externos. | Kitploit
Herramientas/GitHubGitHub/codesiddhant/jasmin-ransomware
Herramientas de Cifrado/DescifradoExplotaciónAnálisis de MalwarePruebas de PenetraciónComando y ControlIngeniería SocialRed TeamingDesarrollo de Payloads
Compartir
GitHub
codesiddhant/jasmin-ransomware

Jasmin-Ransomware

Jasmin Ransomware es una herramienta avanzada de equipo rojo (clon de WannaCry) utilizada para simular ataques de ransomware reales. Jasmin ayuda a los investigadores de seguridad a superar el riesgo de ataques externos.

Ver RepositorioSitio web
2868136hace 5 añosRevisado por Kitploit

[![Siddhantgour][Instagram-shield]][Instagram-url] [![LinkedIn][linkedin-shield]][linkedin-url] [![Siddhantgour][Twitter-shield]][Twitter-url] [![Youtube][Youtube-shield]][Youtube-url] [![Telegram][Telegram-shield]][Telegram-url] [![Quora][Quora-shield]][Quora-url] [![Facebook][Facebook-shield]][Facebook-url]
ransomware Jasmin

Jasmin El Ransomware

Una poderosa herramienta de ransomware para pruebas de seguridad utilizada por ReadTeams
Video Tutorial · Reportar Error · Solicitar Keygen Gratuito
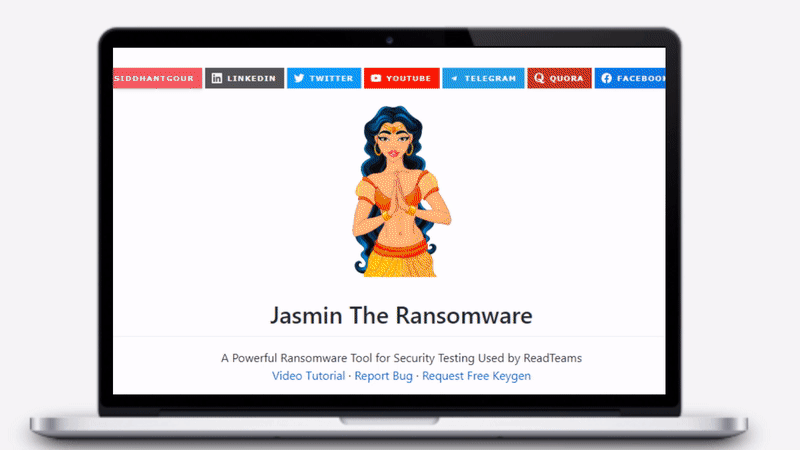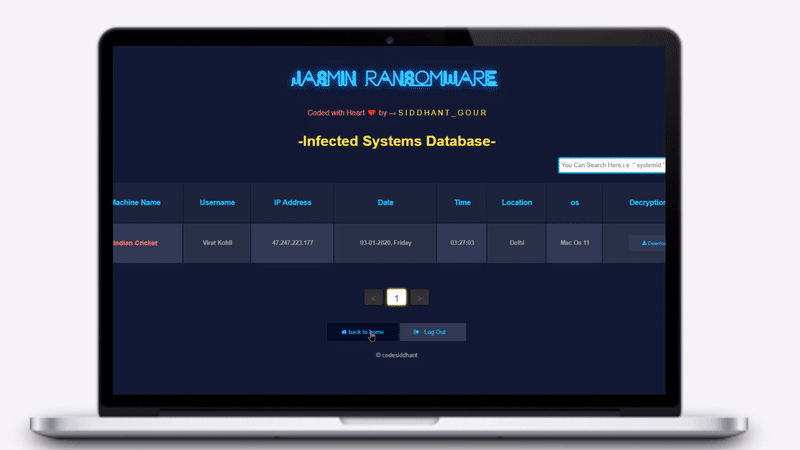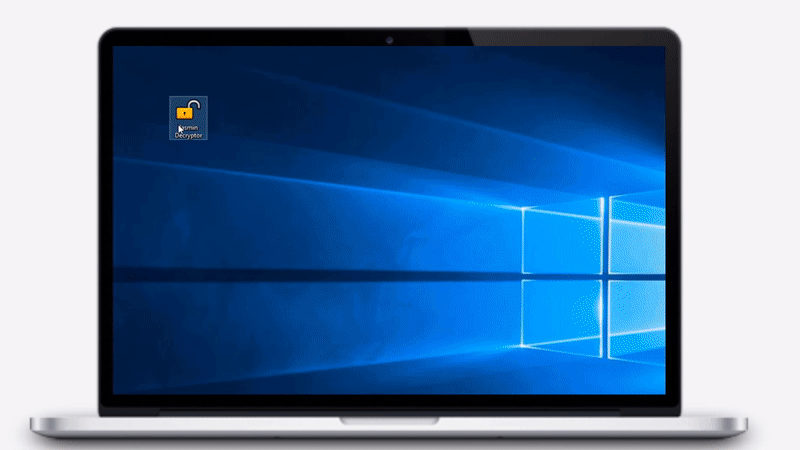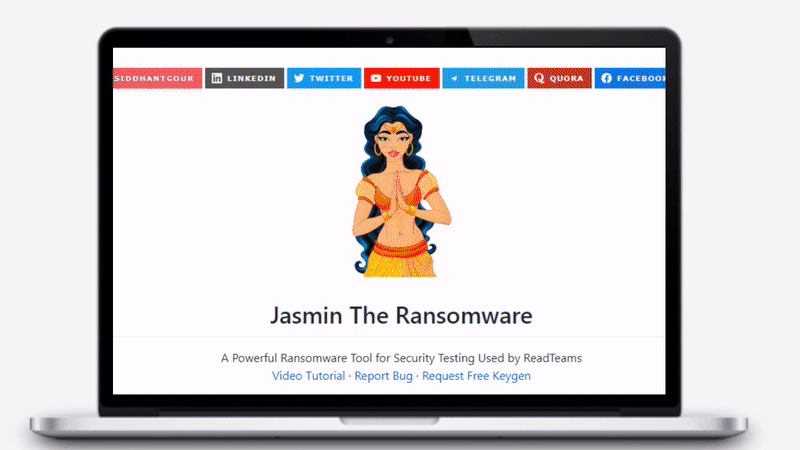
Tabla de Contenidos
  1. Descargo de responsabilidad ⚠️
  2. Acerca del proyecto
    • Construido con
    • Flujo de trabajo
  3. Configuración y ejecución
    • Requisitos previos
    • Instalación
    • Servidor web
    • Payload de cifrado
    • Herramienta de descifrado
  4. Licencia
  5. Contacto

Acerca del proyecto 💡

ransomware Jasmin

Por favor, lee primero el DESCARGO DE RESPONSABILIDAD ⚠️⚠️

Jasmin es un tipo diferente de gusano ransomware mediante el cual muchos de sus documentos, fotos, videos, bases de datos y otros archivos importantes dejan de ser accesibles porque han sido cifrados y resulta imposible para los usuarios acceder a sus archivos sin la herramienta de descifrado y una clave válida. Esta herramienta está desarrollada para ayudar a los Red Teams y hackers éticos a simular un ataque de ransomware real.
Realmente no hay un atajo para algo así. No basta con saber qué archivos podrían ser cifrados, y ciertamente no necesitas una herramienta que te lo diga.
Este es un simulador de ransomware que puede cifrar de forma segura algunos archivos de tu computadora, para que sepas si tus defensas están funcionando realmente. Jasmin Ransomware está desarrollado por el investigador de seguridad siddhant gour.

¿Por qué usar Jasmin para pruebas de seguridad ?: ?:

  • Jasmin Ransomware está desarrollado con C# (.Net Framework), lo que lo hace más ligero en peso y más fácil de incrustar.
  • Puedes simular un ataque de ransomware real y evadir cualquier tipo de seguridad del sistema.
  • Potente | Cifrado fuerte | Base de datos centralizada en el servidor | Puede evadir el antivirus.

Construido con 🧱

[![Payload][c#-shield]][c#-url] [![Dashboard][bootstrap-shield]][bootstrap-url] [![Server][php-shield]][php-url] [![Database][mysql-shield]][mysql-url]
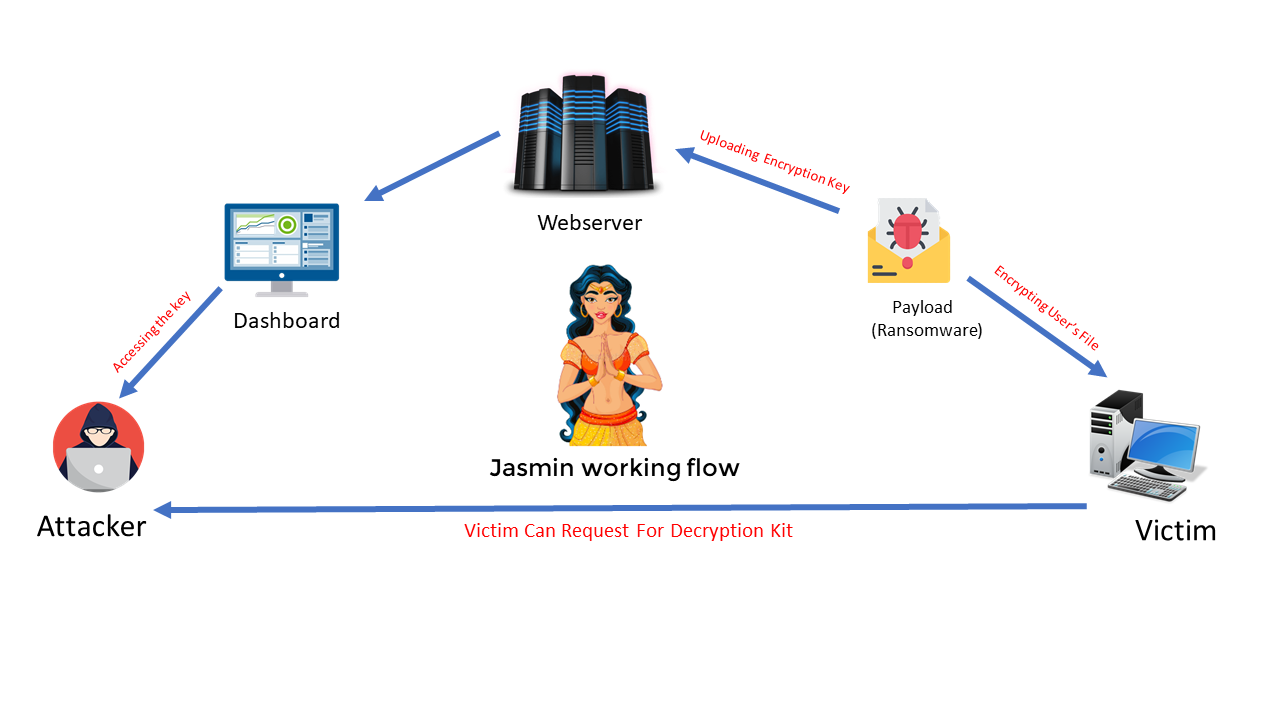
Flujo de trabajo 🧾

ransomware Jasmin

Requisitos previos 🧰

  • Visual Studio 2019 o posterior

  • Servidor Xampp (Windows) o servidor LAMP (Linux)

  • Ngrok para redireccionamiento de puertos

CONFIGURACIÓN Y EJECUCIÓN 🖥️

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






