
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 thatcherclough/betterbackdoor
Una puerta trasera con una multitud de características.
 m8sec/activereign
Un conjunto de herramientas de enumeración y ataque de red para entornos de Active Directory de Windows.
 node9-ai/node9-proxy
Control de acceso para agentes de IA. Define qué pueden hacer Claude Code, Codex, Gemini, Cursor y cualquier servidor MCP, revisa las acciones de…
 xforcered/bokuloader
Un proof-of-concept de Reflective Loader para Cobalt Strike que tiene como objetivo recrear, integrar y mejorar las funciones de evasión de Cobalt…
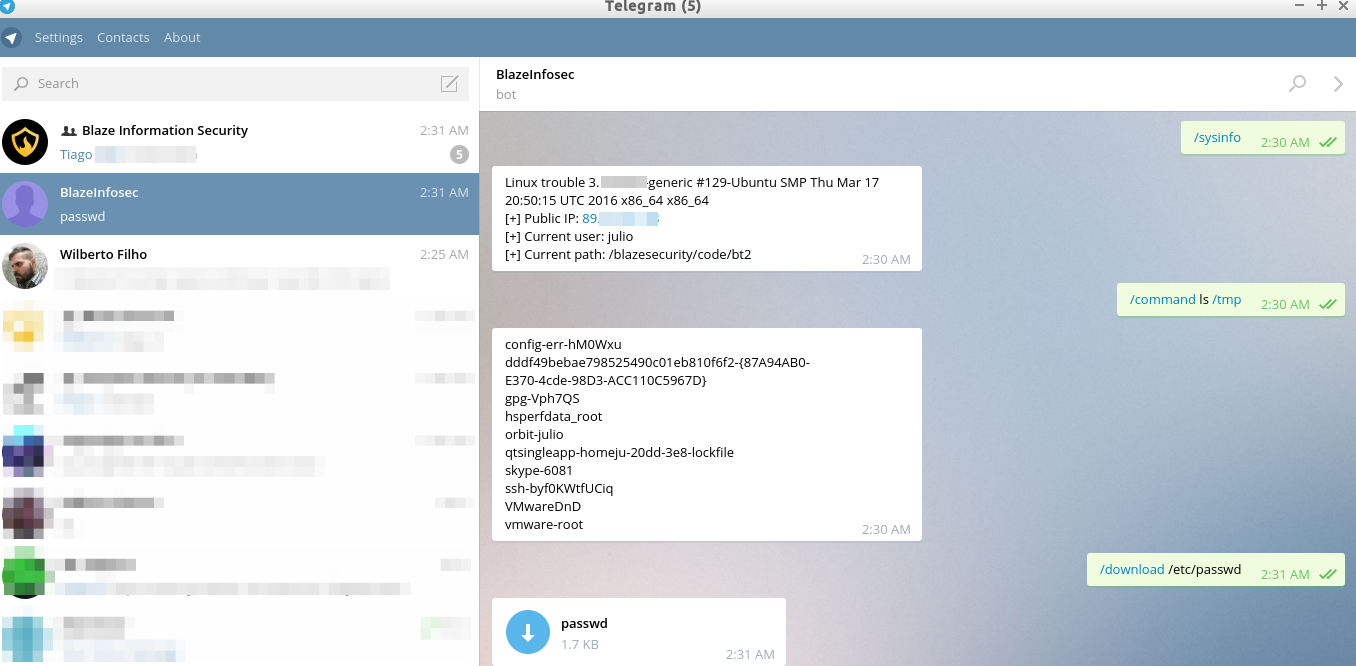 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit es una herramienta de post-explotación que aprovecha la infraestructura de Telegram como C&C
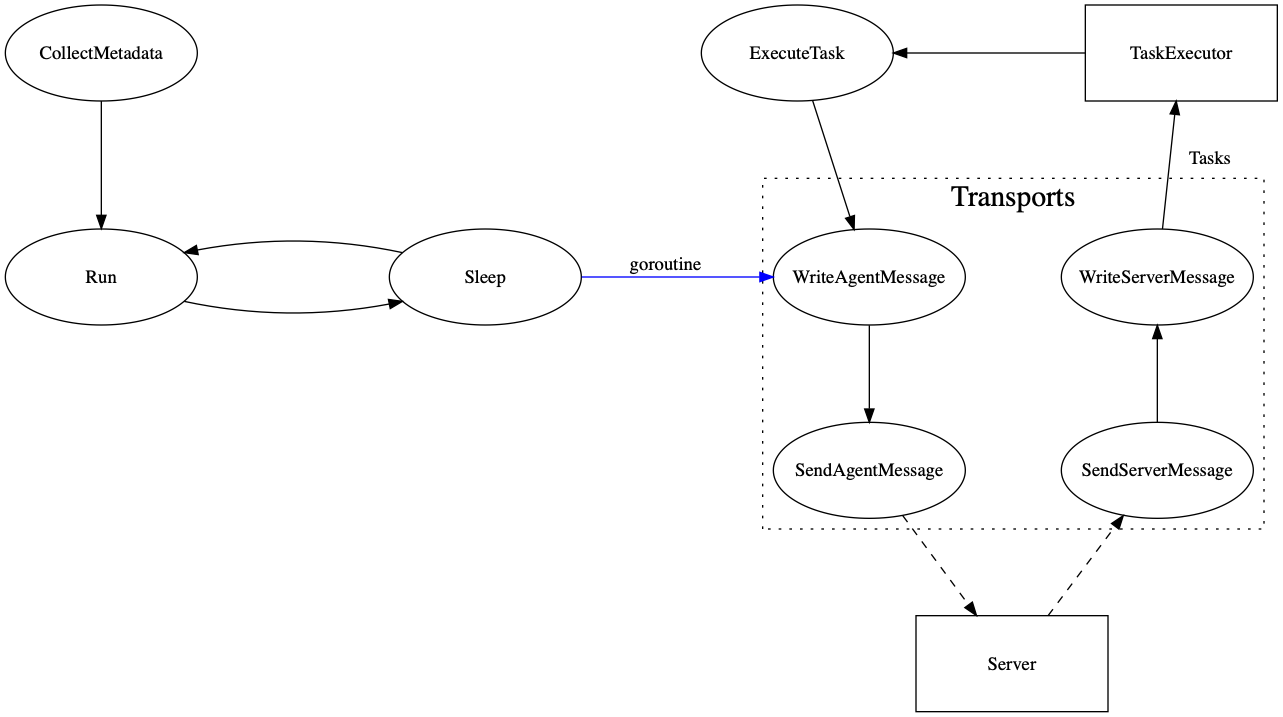 kcarretto/paragon
Plataforma de compromiso Red Team con el objetivo de unificar herramientas ofensivas tras una interfaz de usuario simple.
 nccgroup/pybeacon
Una colección de scripts para manejar beacons de Cobalt Strike en Python.
 zcgonvh/cve-2020-17144
herramienta armada para CVE-2020-17144
 shadow-workers/shadow-workers
Shadow Workers es un C2 y proxy gratuito y de código abierto diseñado para pentesters, que ayuda en la explotación de XSS y Service Workers (SW)…
 twosevenonet/injectsetconsole
Prueba de concepto para la inyección de código en procesos sin usar WriteProcessMemory
 ruped24/killchain
Una consola unificada para realizar las etapas de la "kill chain" de ataques.
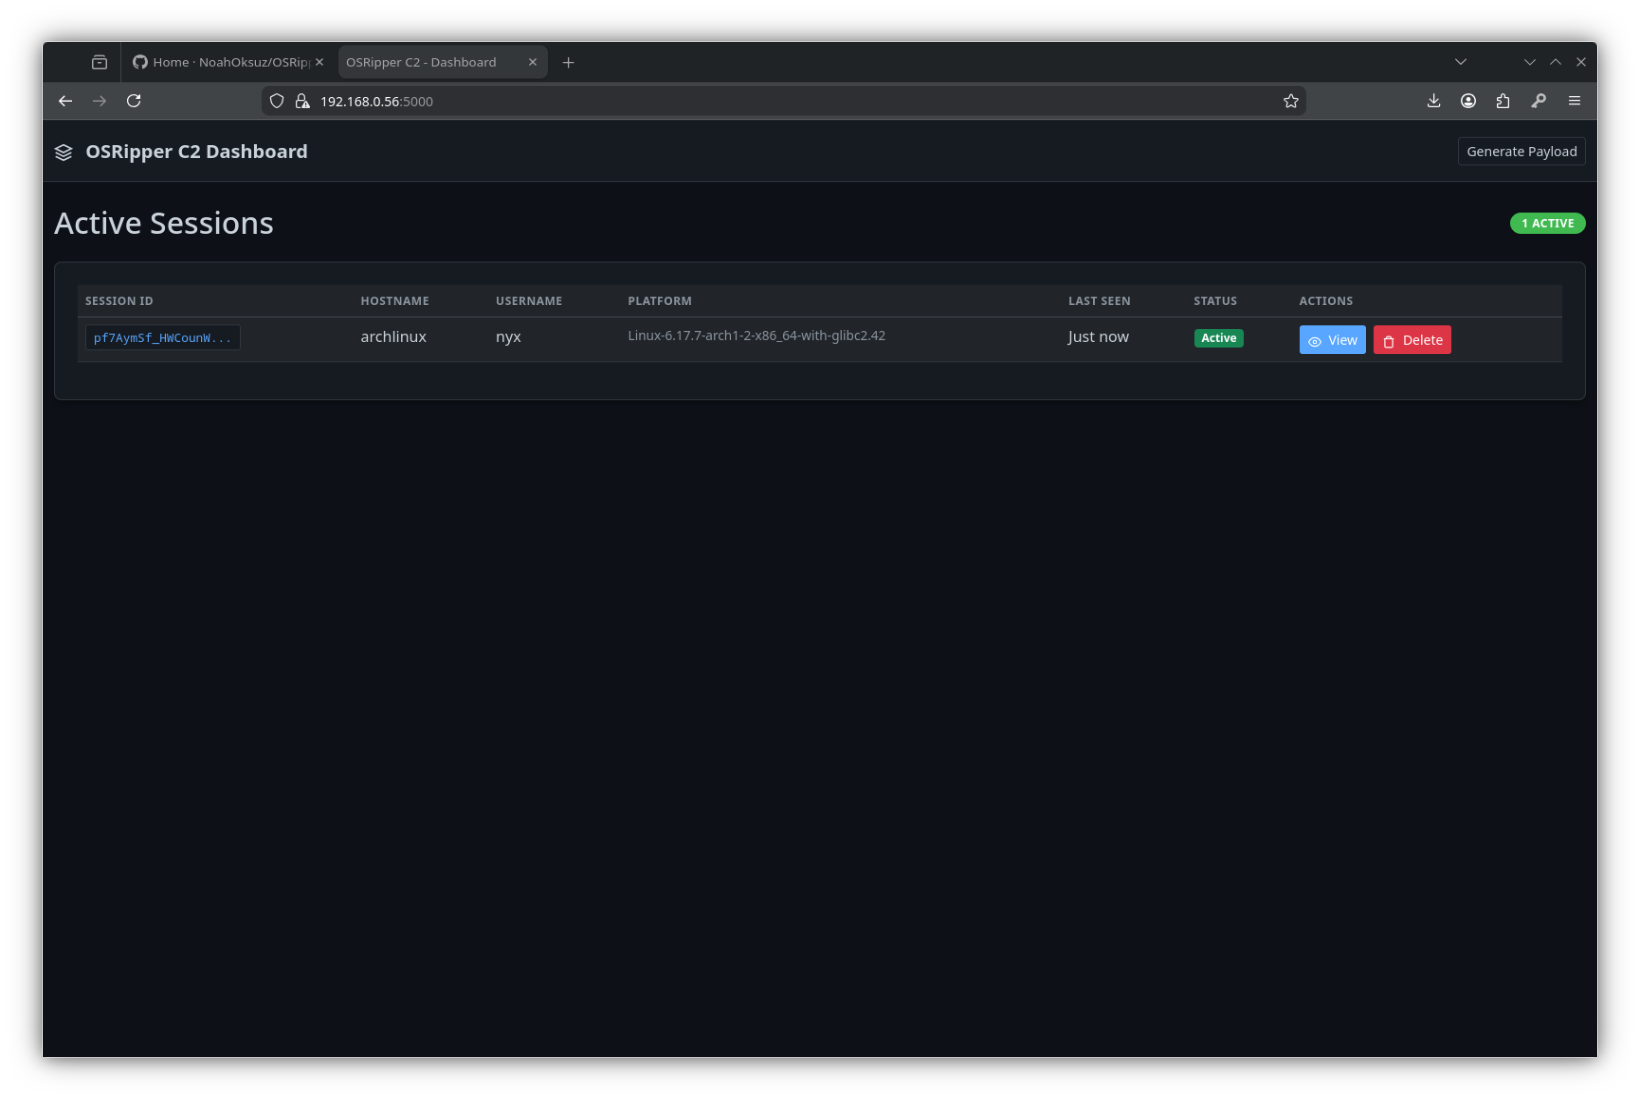 noahoksuz/osripper
Framework de Backdoor y Cifrado multiplataforma que evade AV con una webUI ligera integrada.
 0x09al/dns-persist
DNS-Persist es un agente de post-explotación que utiliza DNS para el comando y control.
 redsiege/persistassist
Framework de persistencia completamente modular
 syss-research/outis
outis es una herramienta personalizada de administración remota (RAT) o algo por el estilo. Fue construida para soportar varios métodos de transporte…
 dazzyddos/lsawhisper-bof
Un archivo de objeto de baliza (BOF) que se comunica directamente con los paquetes de autenticación de Windows a través de la interfaz de cliente no…
 brav0hax/smbexec
Herramienta de ataque rápida estilo psexec que usa Samba para ejecución remota de comandos, volcado de credenciales y movimiento lateral en redes…
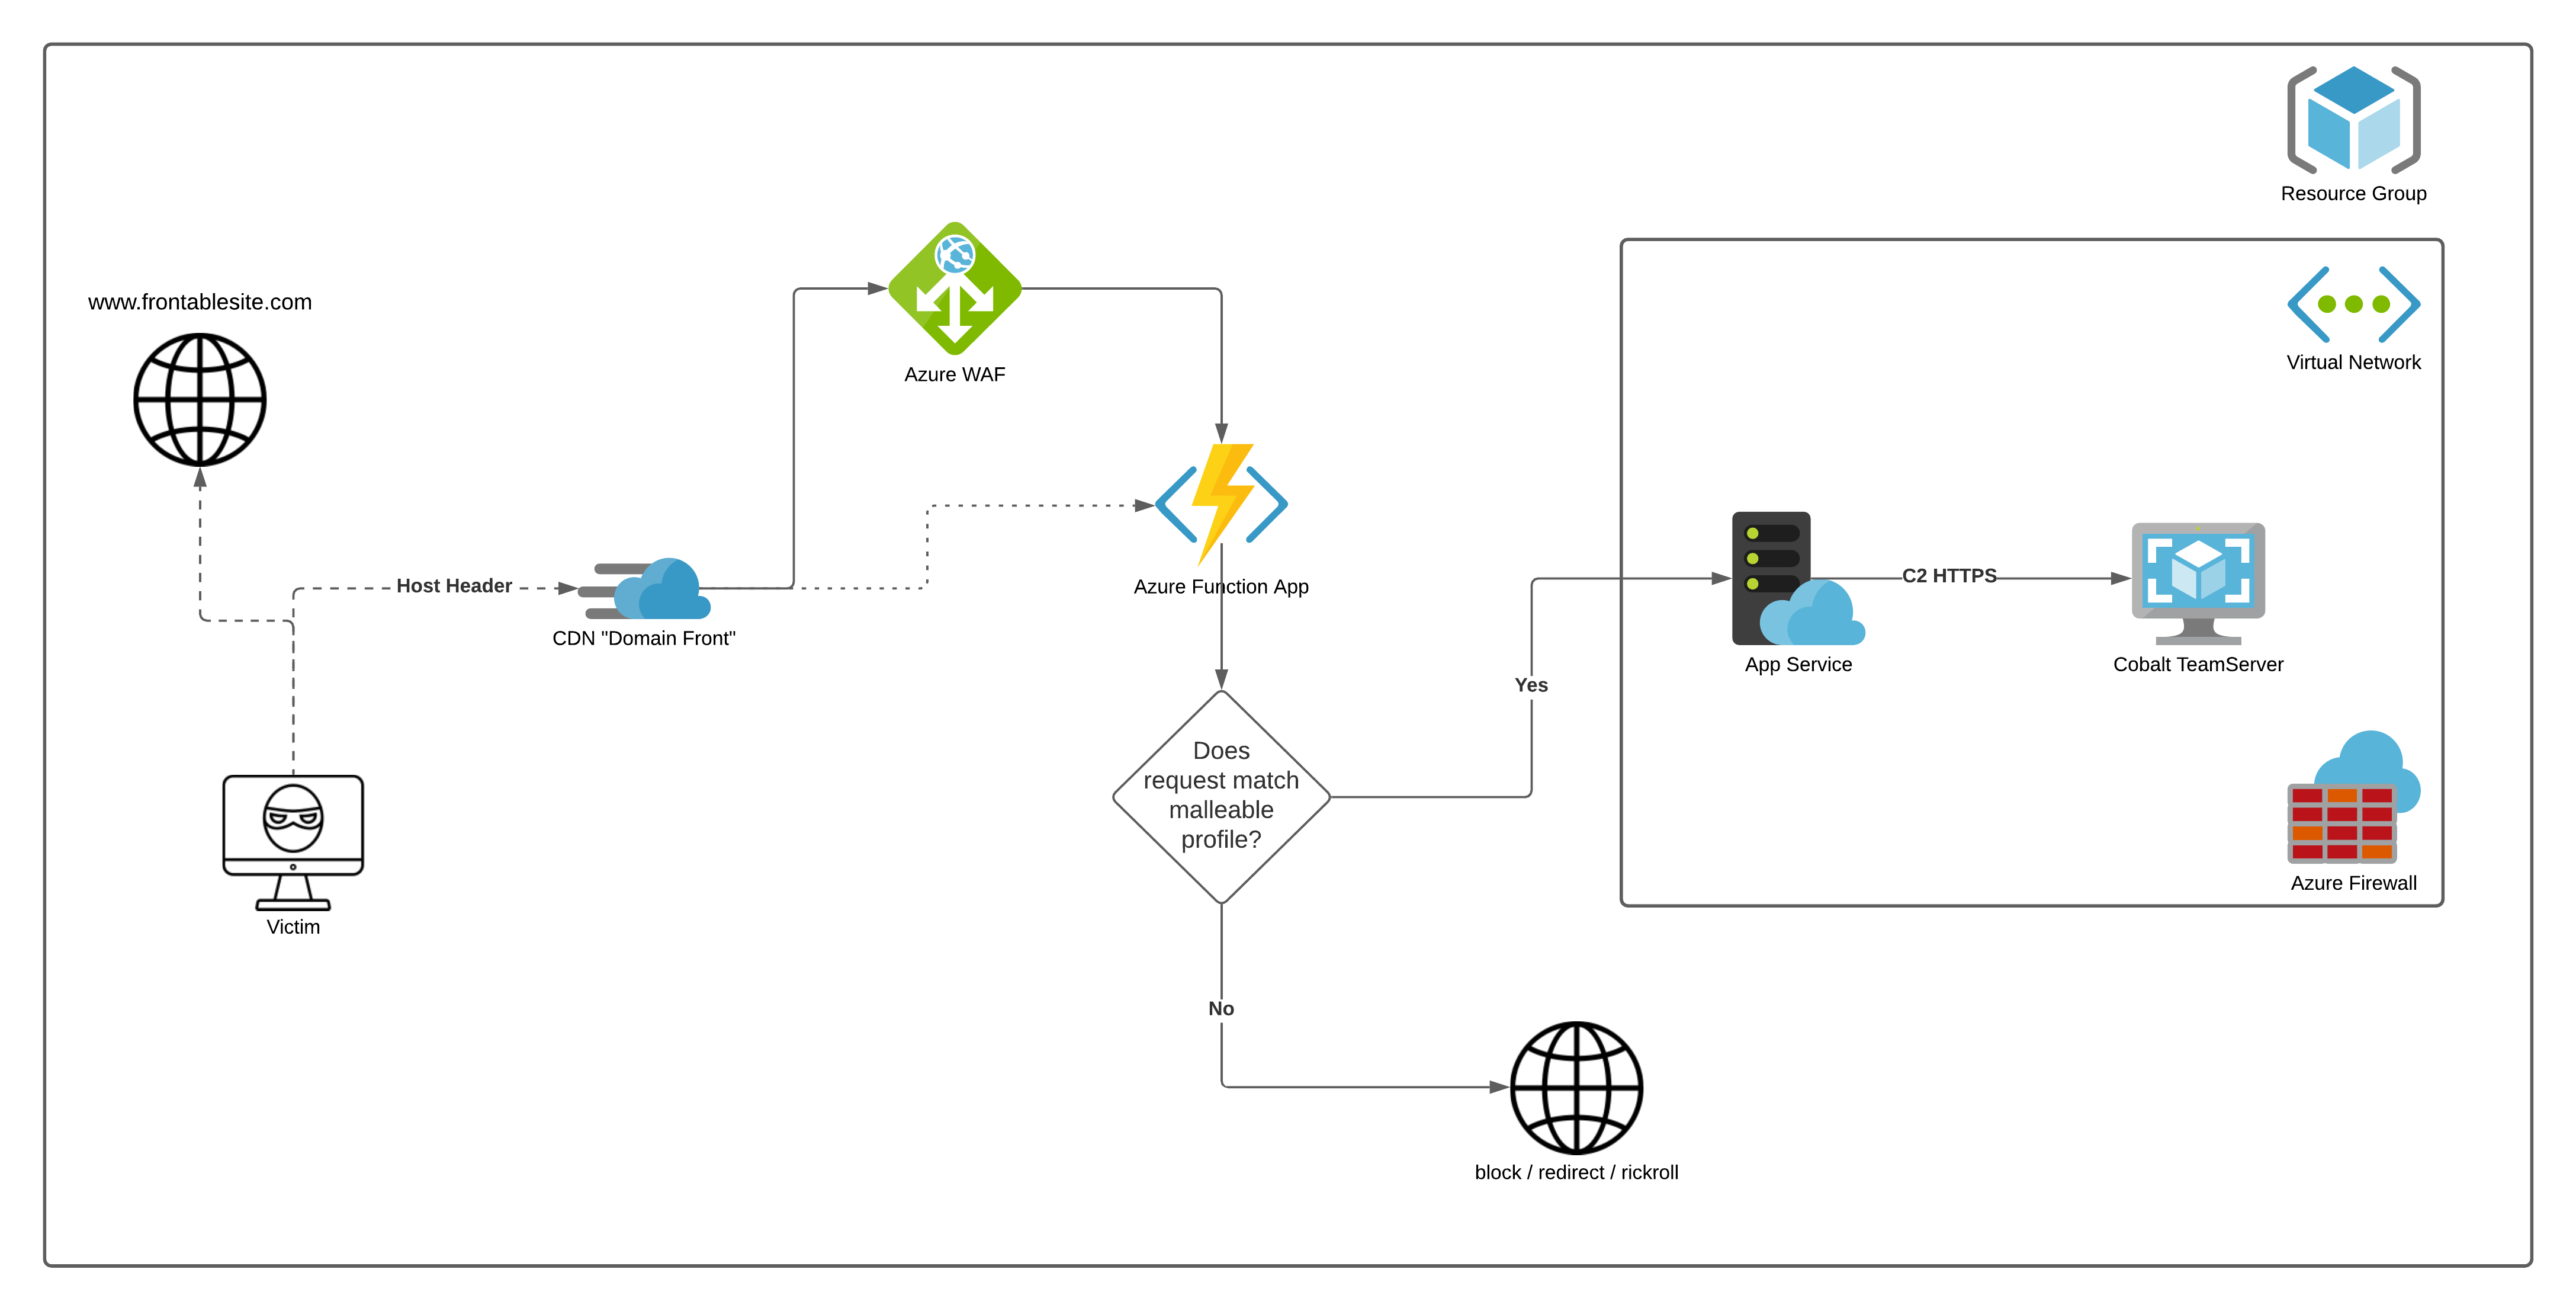 flangvik/azurec2relay
Función de Azure que valida y retransmite tráfico de balizas de Cobalt Strike utilizando perfiles C2 maleables, redirigiendo las solicitudes…








